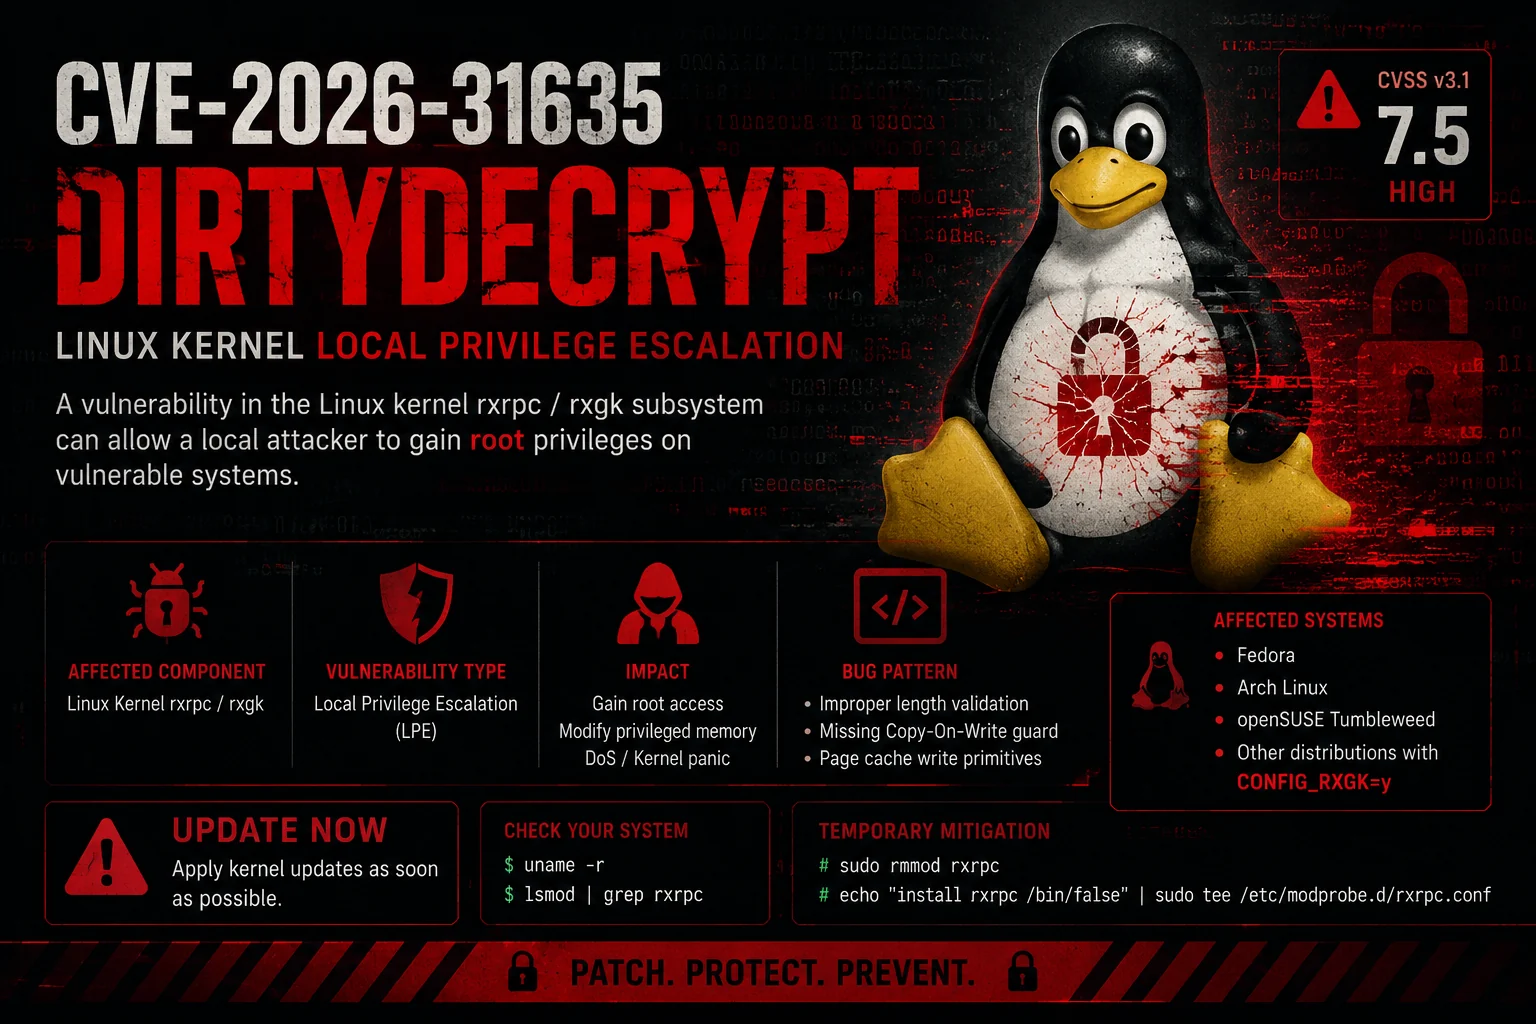
#1

 ashrafzaryouh/cve-2026-33825
关于 CVE-2026-33825(BlueHammer)的文档与研究,该漏洞是 Microsoft Defender 在 Windows 上的 TOCTOU 本地权限提升漏洞,内容涵盖利用流程、指标与缓解措施。
 dntaskmehow/neo-defender
该框架已被**重新武器化**,并利用了 CVE-2026-33825,这是 Microsoft Defender 中一个由访问控制粒度不足导致的本地权限提升(LPE)漏洞。该漏洞利用方式:
 grayhatkiller/keyeroo
将强制触发的 NTLM 身份验证中继到 LDAP,并通过 Netlogon 安全通道恢复受害者的会话密钥,以受害者身份执行写入操作,从而绕过 LDAP 签名。
 trx-0/cve-2026-34990-cups-lpe
针对 CVE-2026-34990 的 Python 概念验证,复现 OpenPrinting CUPS 本地 root 文件写入竞态,并具备自动验证与清理功能。
 quaerendir/dirtyfrag-audit
针对 CVE-2026-43284 + CVE-2026-43500 “Dirty Frag” 的审计脚本
 hirokiakihiko/dirtyfrag-research
DirtyFrag CVE-2026-43284 针对 5.4-qgki 设备的研究
 remipelloux/galaxycrash
通过 CVE-2026-43284 为 Samsung Galaxy 设备提供临时 root —— DirtyFrag 的稳定性分支。重启即可撤销。
 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 - 未认证权限提升 | RCE
 wingleszy/htb-enigma-walkthrough
Enigma 机器(HTB)的 Write-up。企业基础设施:NFS 暴露 → Webmail 侦察 → OpenSTAManager RCE(CVE-2026-38751)→ 通过 OliveTin API 中的命令注入提权至 root。包含截图和逻辑讲解的完整指南。
 thhc10/cve-2026-41651
一个 C 语言漏洞利用程序,演示 CVE-2026-41651(Pack2TheRoot),即 PackageKit 中的 TOCTOU 竞态条件,可绕过 polkit 授权,将本地非特权用户提权至 root。
 thiscitze/cve-2026-41651-poc
CVE-2026-41651 - PackageKit 1.0.2-1.3.4 TOCTOU 本地权限提升,独立 C 语言实现(PoC + 漏洞利用,作者 thiscitze)
 1nt1m4cy/htb-cohort
Hack The Box“Cohort”演练,涵盖 SSRF 过滤器绕过、未认证的 Marimo 终端访问,以及利用 PackageKit 竞争条件提权至 root。
 wingleszy/htb-nexus-walkthrough
Nexus 机器(HTB)的 Write-up。攻击链:Git 历史中的数据泄露 → Krayin CRM RCE(CVE-2026-38526)→ 通过 Git 内部机制和 SUID 二进制文件提升权限。附有插图的详细攻击向量分析。
 alannewberry/cve-2026-3888-snap-confine-privilege-escalation
CVE-2026-3888 漏洞利用:snap-confine 中的竞态条件,通过劫持加载器在 Linux 上提权至 root。
 alinpfan/cve-2026-3888-poc
针对 CVE-2026-3888 的 Python 概念验证,利用 snap-confine 与 systemd-tmpfiles 之间的竞态条件,在 Linux 上从本地非特权账户提权至 root。
 sudo5q/cve-2026-38056-poc
针对 CVE-2026-38056 的概念验证:iDirect 卫星终端上未经身份验证的 Redis IPC 总线允许任意本地用户通过 sysmngr 触发 root 脚本执行。
 masriyan/fufufafa
统一缺陷与故障审计框架 终极 AWS 云安全审计框架,让安全审计变得如此简单,即使你昏昏欲睡也能轻松完成!