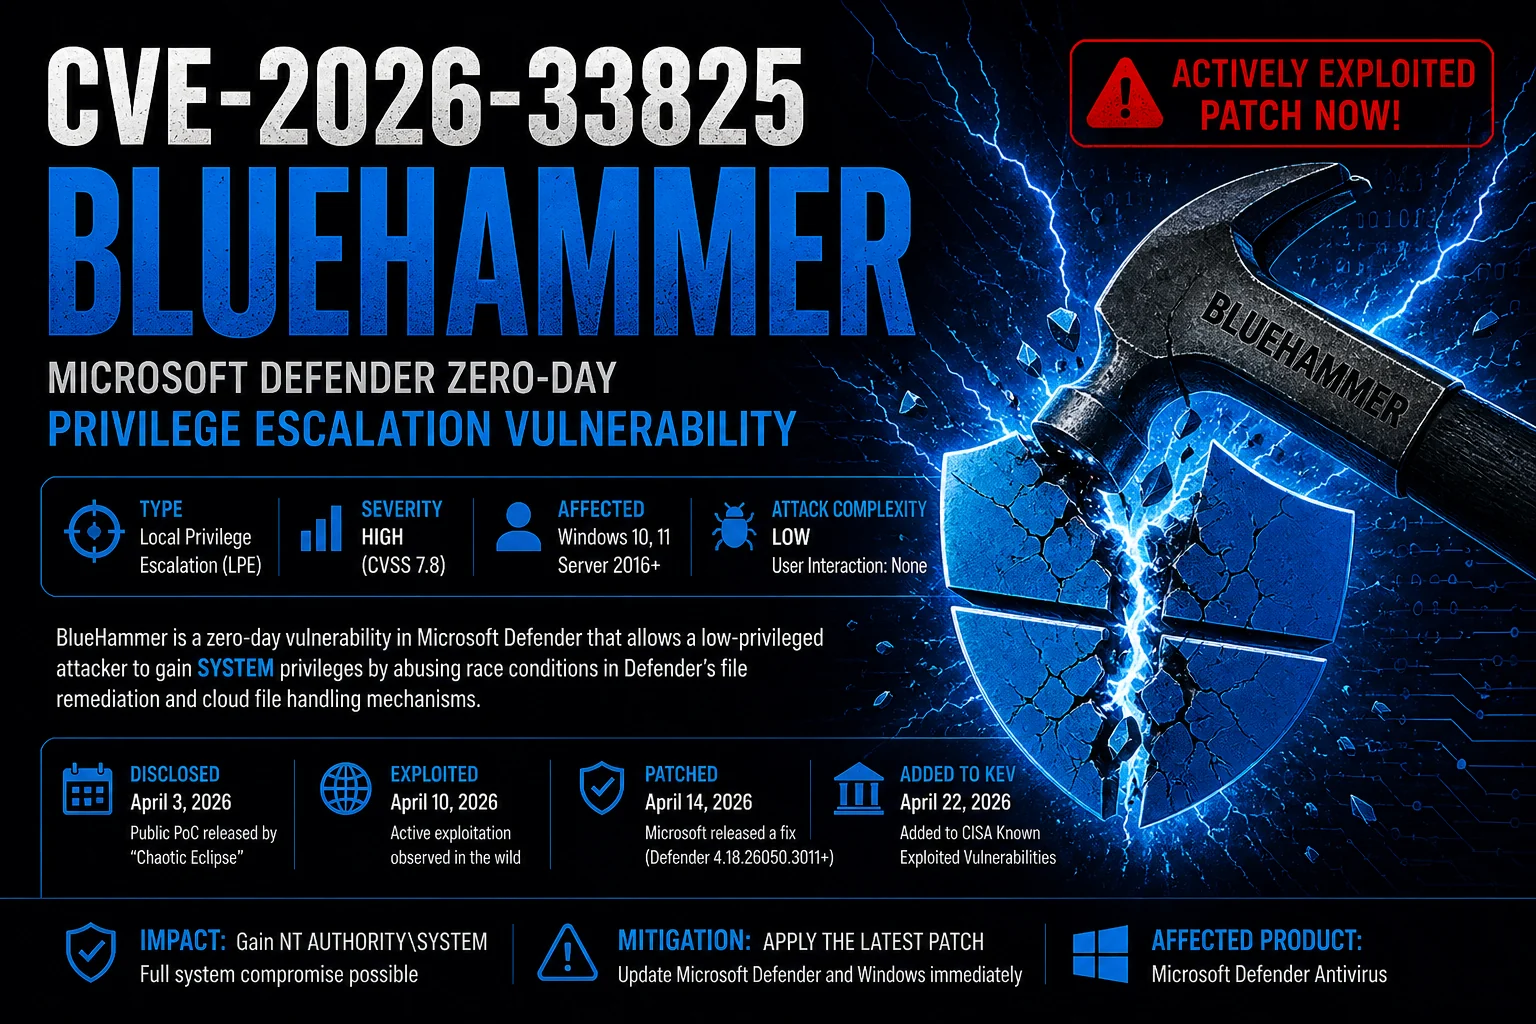


BlueHammer 是一个高危的本地权限提升漏洞,影响 Windows 系统上的 Microsoft Defender 组件。
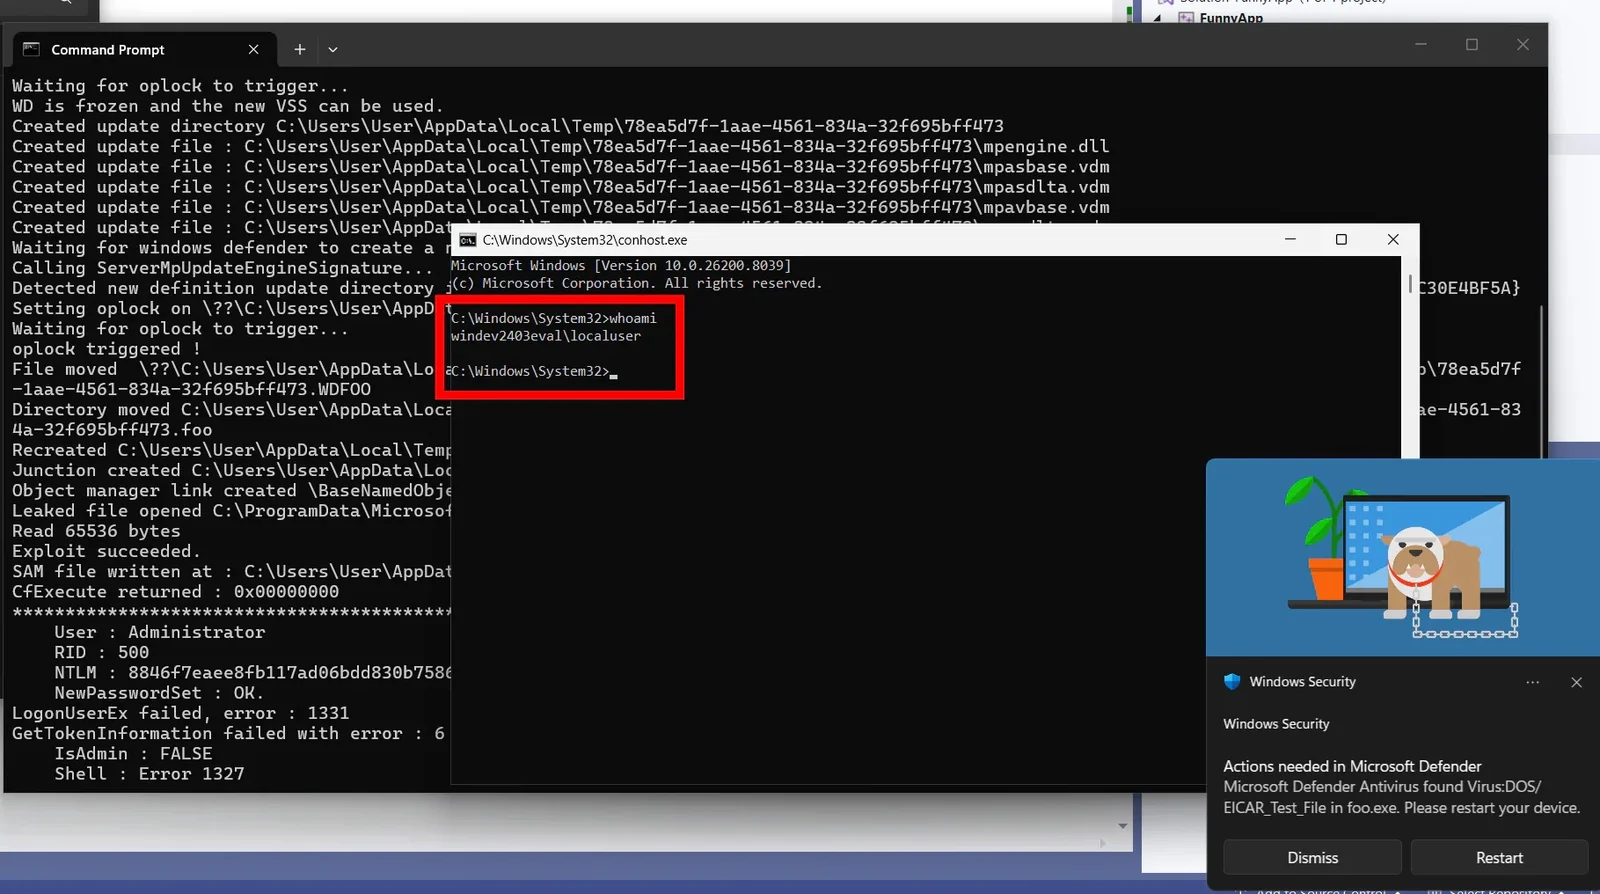
该缺陷允许低权限攻击者通过滥用文件系统竞态条件和 Defender 特权操作,将权限提升至 NT AUTHORITY\SYSTEM。
| 字段 | 值 |
|---|---|
| CVE | CVE-2026-33825 |
| 别名 | BlueHammer |
| 严重性 | 高 |
| CVSS | ~7.8 |
| 类型 | 本地权限提升 |
| 受影响 | Windows 10 / 11 / Server |
| 组件 | Microsoft Defender |
| 利用情况 | 已报告公开 PoC |
| 所需权限 | 低 |
| 影响 | SYSTEM 权限提升 |
BlueHammer 是 Microsoft Defender 特权操作内部的一个 TOCTOU(检查时到使用时,Time-of-Check to Time-of-Use) 竞态条件漏洞。
据报告,该漏洞滥用以下机制:
该漏洞利用会操纵 Defender 对攻击者控制的目标执行特权文件系统操作。
成功利用可能允许攻击者:
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer 利用了以下两者之间的间隙:
Time of Check
        ↓
Time of Use
Defender 会验证文件/路径,但在特权操作完成之前,攻击者会替换目标。
据报告,攻击者使用:
来重定向 Defender 的特权操作。
概念示例:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Oplocks 帮助攻击者临时冻结文件操作:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
这提高了竞态条件的可靠性。
据报告受影响的有:
MsMpEng.exeMpSigStub.exe安全软件:
这使得文件系统竞态漏洞极其危险。
BlueHammer 证明了:
防御性软件本身也可能成为权限提升的载体。
安装最新的 Defender 平台更新。
确保已安装所有补丁星期二更新。
留意:
限制不受信任的用户和应用程序的执行。
潜在迹象可能包括:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| 漏洞 | 描述 |
|---|---|
| PrintNightmare | Windows Print Spooler 远程代码执行/本地权限提升 |
| HiveNightmare | SAM 暴露漏洞 |
| RedSun | 相关的 Defender 利用技术 |
| unDefend | Defender 滥用技术系列 |
| 概念 | 描述 |
|---|---|
| LPE | 本地权限提升 |
| TOCTOU | 检查时与使用时缺陷 |
| Oplocks | 文件系统操作同步 |
| Reparse Points | 文件系统重定向功能 |
| SYSTEM | Windows 本地最高权限 |
本仓库/文档提供用于:
请勿将本信息用于未经授权的活动。









