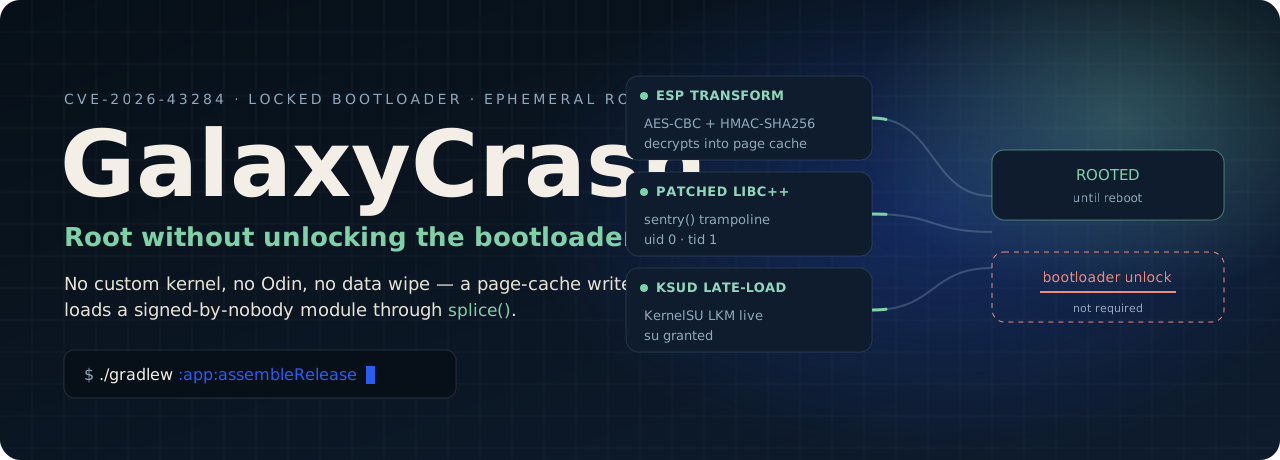
在锁定引导加载程序上获得 root。无需自定义内核、无需 Odin、无需清除数据——重启后即消失。

快速开始 · 本分支的改动 · 工作原理 · 构建 · 故障排查 · 致谢
GalaxyCrash 利用 CVE-2026-43284——Android 内核 IPsec ESP 路径中的一处页缓存写入漏洞——在引导加载程序仍处于锁定状态、内核仍为原厂的设备上加载内核模块并启动 SU 守护进程。不刷写任何内容。重启后不保留任何痕迹。
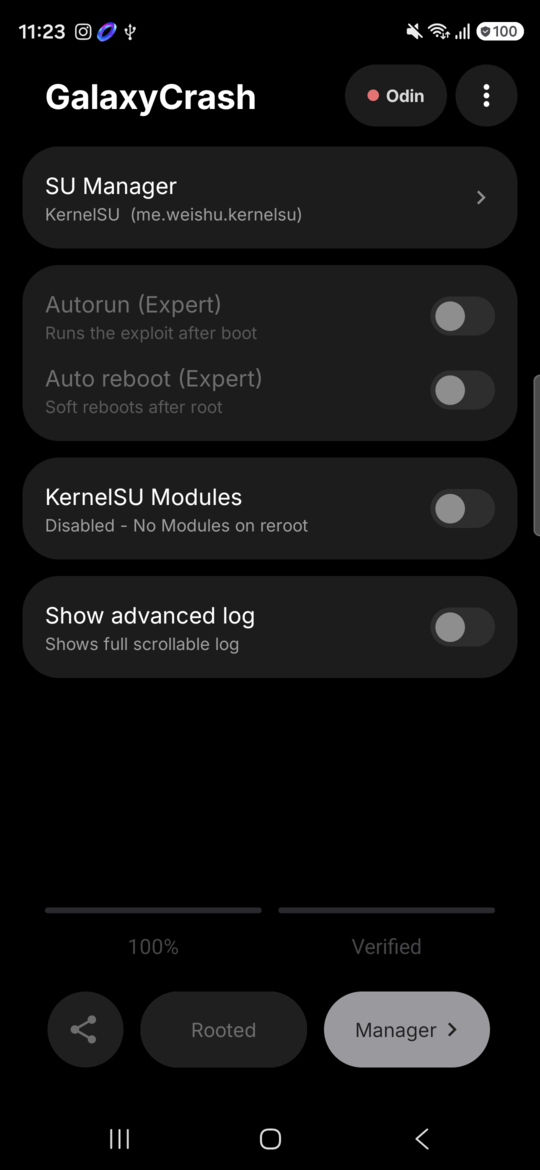
在 Galaxy S26 Ultra(SM-S948B)、Android 17、2026 年 9 月补丁上的实际应用。
KernelSU 以 LKM 模式运行,全部八项标记均通过 dfm6,运行结束后 SELinux 恢复为 Enforcing。
[!IMPORTANT] root 按设计是临时的。 内核模块、
su以及你加载的每个模块都会在设备重启的那一刻消失。重启同时也是恢复途径:它总能让手机回到干净、未 root 的状态。这不是持久化工具。
本分支基于 mitschud/DirtyFrag(已更名为 GalaxyCrash),是一次稳定性改进,在真实硬件上构建并验证,而非仅阅读源码。发现并修复了两个缺陷,每个缺陷都先以失败的测试加以证明。
已修复:模块开关导致运行中止在全新安装的 KernelSU 上设置 KernelSU Modules → Disabled——此时
这是最糟糕的部分状态,与上游 issue #42 是同一故障。现在,模块目录缺失意味着“没有需要禁用的模块”——即成功,这正是用户所要求的。真正的错误( |
已修复:运行失败却显示为
|
/proc/modules 作为检查依据| 文件 | 变更 |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules():return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | 新增——“已 root”的唯一定义,供两个调用方共用 |
app/src/main/java/df/root/MainActivity.java | 5 处 root 检查改为经由 RootState,失败时设置 failedRun |
app/src/main/java/df/root/BootReceiver.java | root 检查改为经由 RootState |
root 检查的第一次尝试是读取 /proc/modules 中的 kernelsu 条目。它在
adb shell 中有效,但在应用内部总是失败,因为 SELinux 对 untrusted_app 隐藏了 /proc/modules。一个总是静默失败的检查比没有检查更糟,因此改为使用
/dev/df + /dev/dfm6 这一对——两者都以 0666 模式创建,且都能从应用自身
域中 stat。
两处修复都通过强制失败的负向测试验证过,而不仅仅是正常路径。
要求
libksud.so 的 SU 管理器:
adb。不需要 Shizuku。步骤
bootstrap: starting SU daemon;随后胶囊按钮显示 Rooted
且你的管理器显示该模块已生效。撤销:重启。永久撤销:卸载应用。
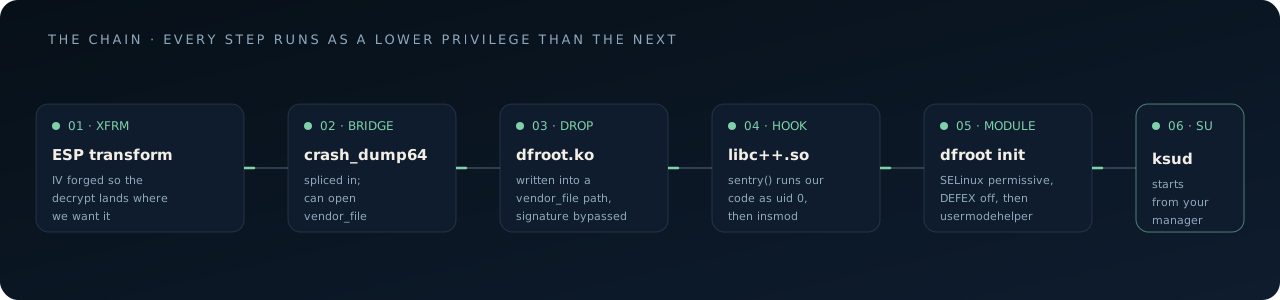
内核将 AES-CBC ESP 数据包直接解密到为 splice() 打开的文件的页缓存中。通过构造
IV = AES_ECB_DEC(key, current_content) XOR desired_content
任何 16 字节对齐的、已映射的共享库块都可以被覆写——无需写权限,也不会触发写时复制。磁盘上的文件保持不变;只有缓存的页面发生变化,因此它会一直持续到页面被逐出或设备重启。
IpSecManager 分配一个 UdpEncapsulationSocket、一个 SPI,以及一个 AES-CBC / HMAC-SHA256 变换。splicehelper → crash_dump64。 该辅助程序被拼接进 crash_dump64,后者运行在 crash_dump 域中,可以打开 untrusted_app 无法读取的 vendor_file 标签路径。dfroot.ko → vendor_file。 内核模块通过该桥接被写入,落入 vendor_file 路径并绕过模块签名强制。libc++.so 钩子。 Shellcode 被修补在 std::ostream::sentry::sentry() 处。它检查 uid 和 tid,创建 /dev/df 作为一次性互斥锁以防止重入,然后在 vendor_modprobe 域中执行 insmod。call_usermodehelper 运行引导程序。exp.c 监视这些文件以构建进度日志。dfm* 是进度,dfmw* 是不会停止运行的警告,dfme* 是致命错误。
| 路径 | 消息 | 类型 |
|---|---|---|
/dev/df | libc++: loading custom module | 进度(一次性互斥锁) |
/dev/dfm0 | kernel module: launching bootstrap | 进度 |
/dev/dfm1 | bootstrap: loading app preferences file | 进度 |
/dev/dfme0 | bootstrap: reading prefs failed | 致命 |
/dev/dfm2 | bootstrap: cloning zygote env | 进度 |
/dev/dfmw0 | clone zygote env failed | 警告 |
/dev/dfm3 | bootstrap: setting partitions ro | 进度 |
/dev/dfmw1 | set partitions ro failed | 警告 |
/dev/dfm4 | bootstrap: disabling ksu modules | 进度 |
/dev/dfme1 | bootstrap: disable modules failed | 致命 — F-001 缺陷 |
/dev/dfm5 | bootstrap: starting SU daemon | 进度 |
/dev/dfm6 | ksud start: SUCCESS | 成功 — 此分支的 root 检查 |
/dev/dfme2 | ksud start: nonzero exit | 致命 |
dfroot.ko 在晚加载后被卸载,ksud 自身的 soft-reboot 会运行。ksud 启动前应用,因此无需 root 即可工作。当某个模块导致你的启动失败时,这是逃生通道。Update 药丸。export JAVA_HOME="$(mise where java@temurin-21)" # JDK 21 is required
export ANDROID_HOME="$HOME/android-sdk"
./gradlew :app:assembleRelease --no-daemon
输出:app/build/outputs/apk/release/galaxycrash.apk。
你需要 platforms;android-37.0、build-tools;37.0.0 以及 NDK 27.1.12297006。八个内核模块已提交在 app/src/main/jni/ko/ 下,因此不需要 podman 和 DDK 镜像——上游将它们加入 gitignore,并在 CI 中按 KMI 构建;本分支则直接随附这些模块。
发布构建使用 app/keystore.jks 签名,该文件已被 gitignore。缺少它时构建仍会成功,并生成一个未签名的 APK,因此全新克隆至少可以确认代码能够编译。要生成可安装的 APK,请生成你自己的密钥:
keytool -genkeypair -v -keystore app/keystore.jks -alias dirtyfrag \
  -keyalg RSA -keysize 2048 -validity 10000 \
  -storepass dirtyfrag -keypass dirtyfrag
[!NOTE] 本地构建的 APK 使用与已发布版本不同的密钥签名,因此 Android 拒绝就地升级。请先运行
adb uninstall com.galaxycrash.app。



