
 #1

 mohammad-jafar-shabib/cve-2026-12413-libreswan-poc
CVE-2026-12413 的首个公开 PoC —— libreswan IKEv2 分片差一错误(未认证远程 DoS,已在 5.3.1 中修复)
 d7ead/cve-2026-124024
glibc(GNU C 标准库)中的一个漏洞允许在 IBM1390 和 IBM1399 字符编码器中进行越界读取。
 ashrafzaryouh/cve-2026-12485
针对 CVE-2026-12485 的公告与安全检测工具,该漏洞是 GeoVision GV-I/O Box 4E DVRSearch 中一个未经身份验证的栈缓冲区溢出 RCE,并提供检测与缓解指导。
 punksitr-sys/cve-2026-16723
针对 fastjson 反序列化漏洞(1.2.68–1.2.83)的研究与复现。
 jamir0quai/cve-2026-16444
CVE-2026-16444 的技术分析文章,该漏洞是 TeamViewer 经典文件传输中的路径遍历漏洞,允许受控端在控制端机器上写入任意文件。
 hidra0x/hidra
面向 A12 iOS 18.7.2 设备的越狱研究项目,将 AppleJPEGDriver UAF(CVE-2026-20687)串联起来,以构建内核读/写原语。目前尚无公开构建版本。
 ashrafzaryouh/cve-2026-20841
CVE-2026-20841 的研究与分析仓库,该漏洞是 Windows 记事本 Markdown 远程代码执行漏洞,包含 PoC 脚本、攻击流程细节、IOC 以及缓解措施指导。
 syrex1013/cve-2026-2031226
针对 PHP Fiber 可调用对象释放后使用漏洞(CVE-2026-2031226)的概念验证利用代码,可实现堆回收、类型混淆、信息泄露以及未认证远程代码执行。
 ashrafzaryouh/cve-2026-20079
关于 CVE-2026-20079 的公告与研究文章,该漏洞是 Cisco Secure Firewall Management Center 中的一个严重身份验证绕过漏洞,可导致未经身份验证的 root 远程代码执行,文中包含受影响版本与缓解措施。
 tianlansedexiaoniu/cve-2026-19971_guest
LB-LINK WR1210M (CVE-2026-19971) 未授权配置泄露漏洞与访客网络扩展攻击链分析
 crypt0p3g/pass-the-device
用于测试在端点被攻陷后 VPN/SASE 设备信任能否被移植的侦察工具和 Sigma/KQL 检测规则,并附会议幻灯片。
 c3viche/cve-2026-18649
GStreamer RTP 解负载器内存耗尽分析
 mattifinder/rpmc_attacks
用于 RPMC 攻击的研究代码与硬件:电压毛刺、SPI 插入器固件,以及通过 NV 状态回滚暴力破解 Windows Hello 和 BitLocker PIN。
 ashrafzaryouh/cve-2026-21589
对 CVE-2026-21589 的技术分析,该漏洞是 Atlassian Data Center 产品中一个无需认证的路径遍历任意文件读取漏洞,分析内容包括根本原因、检测正则表达式和缓解建议。
 unsignedchad/cve-2026-21155-sve-2026-3546
针对 CVE-2026-21155(SVE-2026-3546)的技术分析与 PoC:三星 Exynos S-Boot 中的 fail-open 签名校验与无界启动 logo JPEG 解码,并附固件分析与刷写脚本。
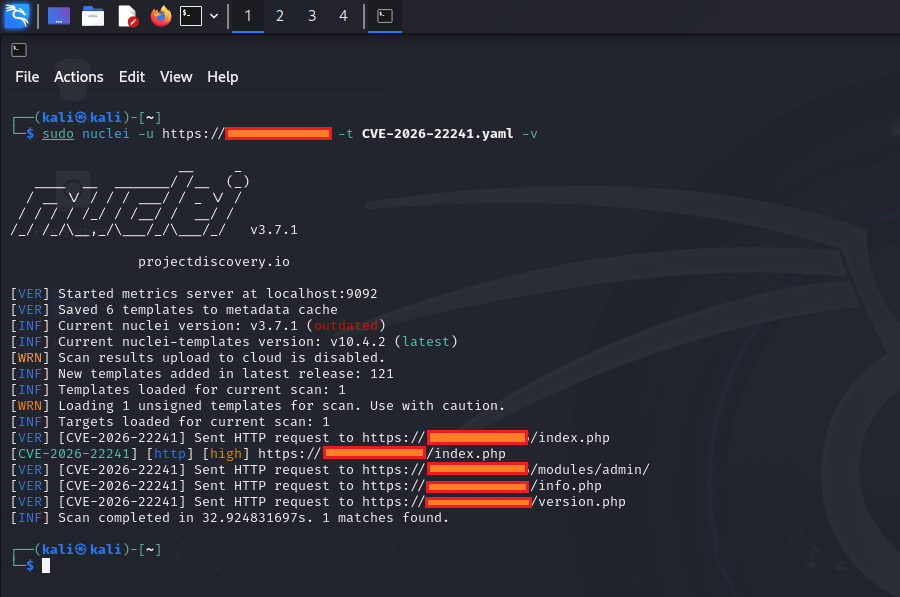 ashrafzaryouh/cve-2026-22241
针对 CVE-2026-22241 的公告与技术分析:Open eClass 主题导入功能(4.2 之前版本)中存在不受限制的 ZIP 上传漏洞,可导致已认证管理员实现远程代码执行,并包含根本原因与缓解措施。
 psm-defense/psm
一种用于保护大型语言模型(LLM)系统提示词免受对抗性提取攻击的黑盒优化方法。









