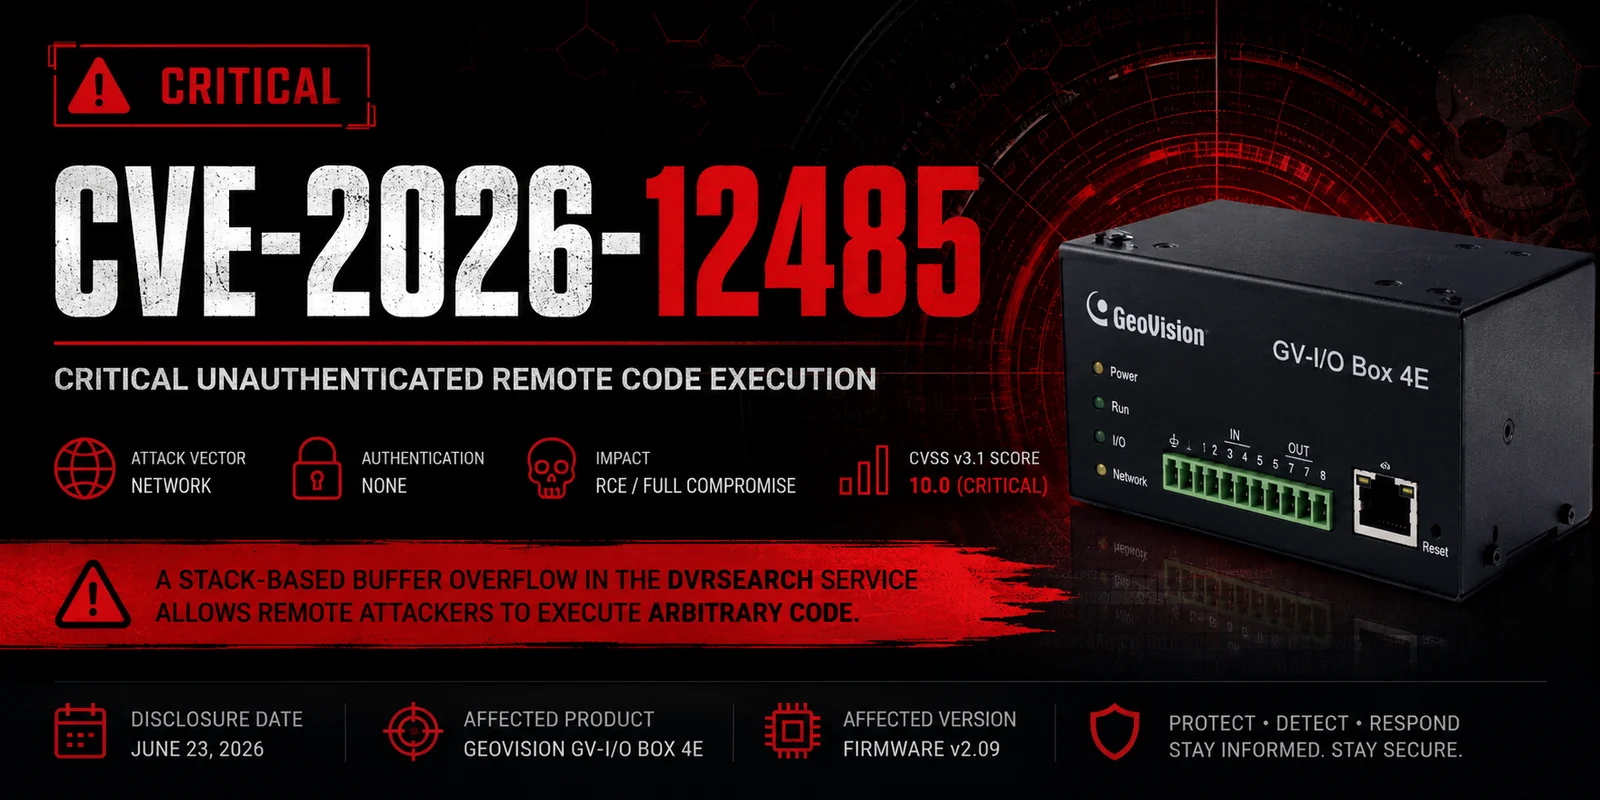


披露日期: 2026年6月23日
CWE: CWE-121 – 基于栈的缓冲区溢出
攻击向量: 网络(未认证)
GeoVision GV-I/O Box 4E 的 DVRSearch 服务中存在一个未认证的基于栈的缓冲区溢出漏洞,远程攻击者可借此实现任意代码执行并完全攻陷受影响的设备。
| 字段 | 值 |
|---|---|
| CVE ID | CVE-2026-12485 |
| CVSS v3.1 | 10.0(严重) |
| CWE | CWE-121 |
| 受影响产品 | GeoVision GV-I/O Box 4E |
| 受影响版本 | 固件 v2.09 |
| 需要认证 | 否 |
| 用户交互 | 无 |
| 影响 | 远程代码执行 |
| 产品 | 版本 | 状态 |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | 存在漏洞 |
该漏洞存在于 DVRSearch 服务的 CMD_IP_SET 功能中。一次不安全的 memcpy() 操作将用户控制的数据复制到固定大小的栈缓冲区中,而未验证源输入的长度。
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
由于未对目标缓冲区边界进行强制检查,特制的请求可能触发栈缓冲区溢出,从而可能使攻击者覆盖执行流并执行任意代码。
成功利用该漏洞可能使攻击者能够:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| 指标 | 值 |
|---|---|
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 用户交互 | 无 |
| 影响范围 | 已改变 |
| 机密性 | 高 |
| 完整性 | 高 |
| 可用性 | 高 |
DVRSearch 的可疑请求。DVRSearch 服务的异常流量。| 日期 | 事件 |
|---|---|
| 2026-06-23 | 漏洞公开披露 |
| 2026-06-23 | 分配 CVE 标识符 |
| 2026-06-23 | 发布技术公告 |
以下是运行检查器时你应该看到的内容:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-test 选项你将看到类似下面的额外输出行:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| 情况 | 你将看到的内容 | 含义 |
|---|---|---|
| 服务正在运行 | “已收到响应” | 存在漏洞的服务正在监听 |
| 无响应 | “未收到响应(超时)” | 防火墙拦截、服务已停止或 IP 错误 |
| 服务崩溃(不太可能) | 脚本挂起 / 目标停止响应 | 你做得太过火了(不要用此脚本这样做) |
| 权限被拒绝 / 错误 | Socket 错误 | 以 root 身份运行或存在防火墙问题 |
如果它响应了,后续步骤:
本仓库仅用于教育、研究和防御性安全目的。
不提供任何漏洞利用代码。任何测试都应仅针对你已获得明确授权的系统进行。




