#1

 portswigger/http-terminator
AI辅助研究流水线,提取HTTP desync技术,生成畸形请求测试用例,通过Burp进行验证,并确认请求走私漏洞利用。
 joseluispino/hardstop
“Hard Stop:面向失控智能体执行的核级抢占与遏制”的参考实现。带外认知安灯拉绳、亚毫秒级(<0.154 ms)POSIX 进程组抢占,以及抗撕裂读的 WAL 状态提取。
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 技术报告的证据与数据,内容涉及 Kubernetes 上 15 个 AI 服务、向量数据库和 MCP Helm chart 的安全默认配置。
 aeromodes/8cryptdo
8BitDo 固件加密的逆向工程文档和工具
 wsu-cyber-security-lab-ai/clipguard
使用SAM分割和CLIP模型来规避基于AI的诈骗图像分类器的对抗性图像扰动工具,用于安全研究。
 ablation-tool/ablation
逆向工程框架,具备反汇编、反编译、污点分析、版本差异比对和语义搜索功能,并支持LLM驱动的自主二进制与固件分析。
 rahulreddykarne/cve-2026-65320-fastcore
记录了 fastcore 的 untar_dir() 中 CVE-2026-65320 这一 tar-slip 路径遍历漏洞,并附带一个无害的概念验证,演示了任意文件写入与代码执行。
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 wangs-official/opace6-cve-2026-64560
Temporary root tool for OnePlus Ace 6 that exploits the CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free to gain root until reboot, without…
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporary root tool (CVE-2026-64560) - device-verified port with corrected bootidParent address
 0xblackash/cve-2026-43786
CVE-2026-43786 的文档与研究笔记,这是一个由权限验证不当引起的 macOS 本地权限提升漏洞,涵盖根本原因、影响和缓解措施。
 atlasvector/kestra-cve-2026-53576
CVE-2026-53576(Kestra 中未经身份验证的 RCE)的端到端复现与跨层检测——超越基础 PoC,展示常见的 Docker socket 错误配置如何将容器 root 权限升级为完整的主机沦陷。
 jazho76/house_of_apple_2
glibc 2.43 上 House of Apple 2 FSOP 技术的交互式 GDB 演练,附带可复现的沙箱环境,涵盖 vtable 绕过、栈迁移和 ROP。
 mrphrazer/binary-cartography
关于逆向工程、恶意软件分析和软件保护的技术网络研讨会。
 cybershujin/prompt-injection-in-the-wild
按投递方式、编码方式和传播行为分类的公开报告提示注入技术追踪器,包含已确认的模型、来源和 MITRE ATLAS 标签。
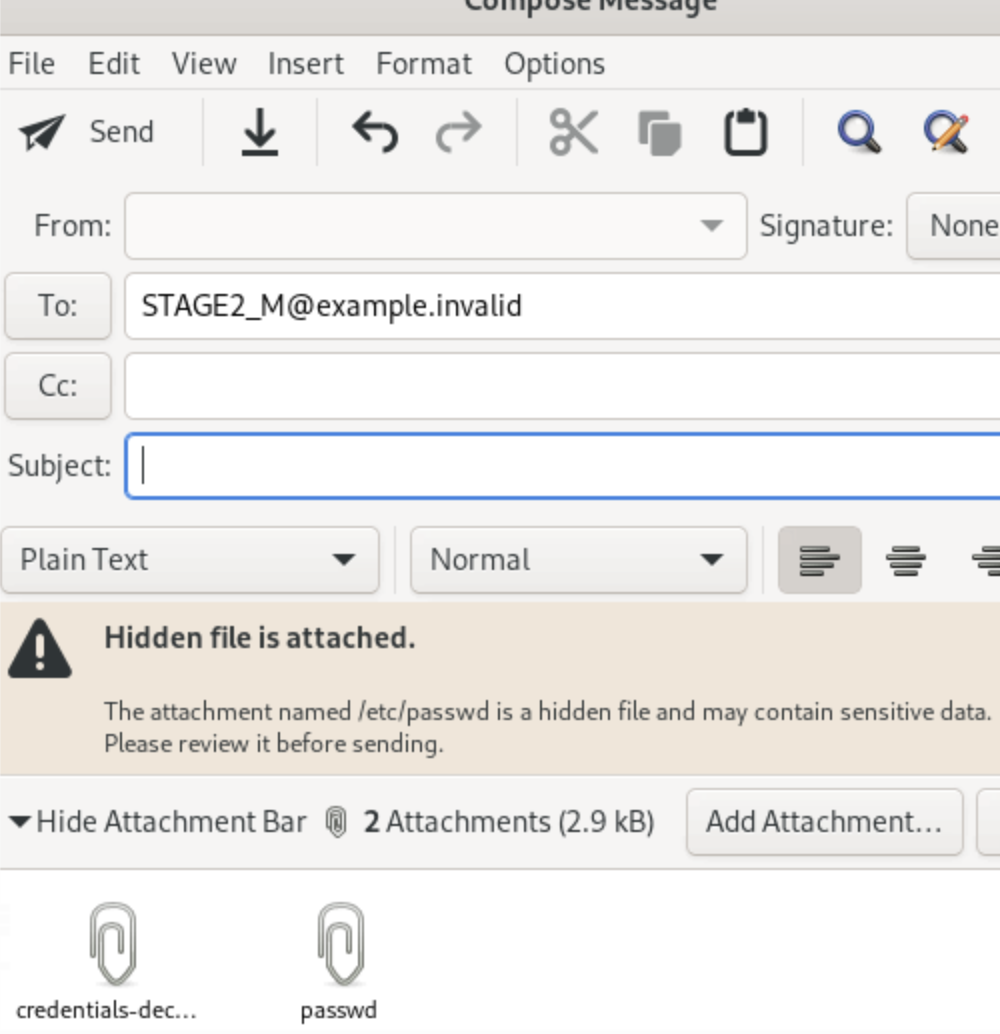 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
链式 Chrome V8 渲染器逃逸概念验证,利用四个 CVE:Float64Array 损坏、Wasm 覆写、弹窗导航重定向以及激活错误归因。
 prox0959/spectralcovert
使用香农熵和Sarle双峰系数检测网络隐蔽信道,以标记加密ICMP/TCP载荷外泄和基于时序的泄露。