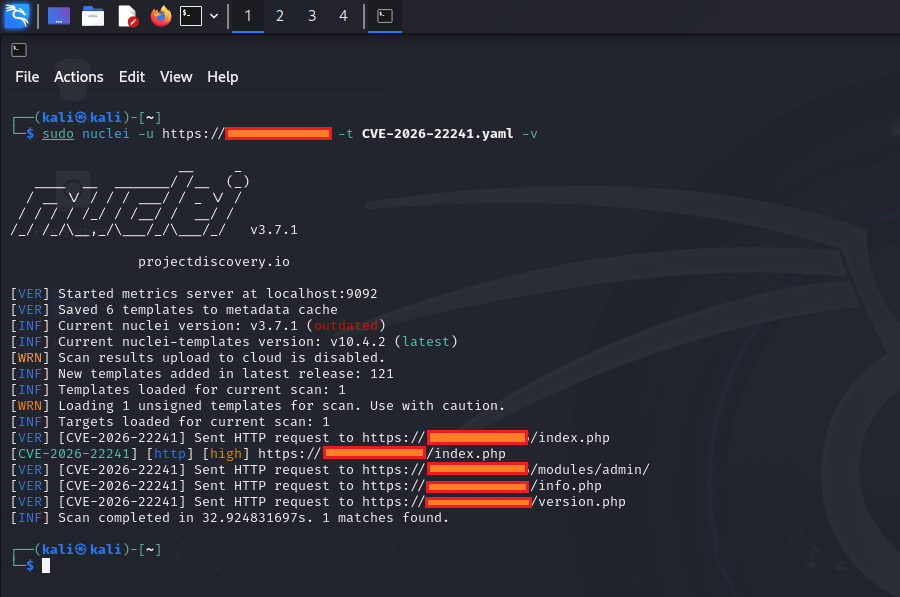


Open eClass(也称为 GUnet eClass)是一款广泛使用的开源学习管理系统(LMS),其主题导入功能中存在一个严重的不受限制的文件上传漏洞。
经过身份验证的管理员可以上传恶意的 ZIP 文件,从而在服务器上实现远程代码执行(RCE)。
| 版本 | 状态 |
|---|---|
| Open eClass < 4.2 | 存在漏洞 |
| Open eClass ≥ 4.2 | 已修复 |
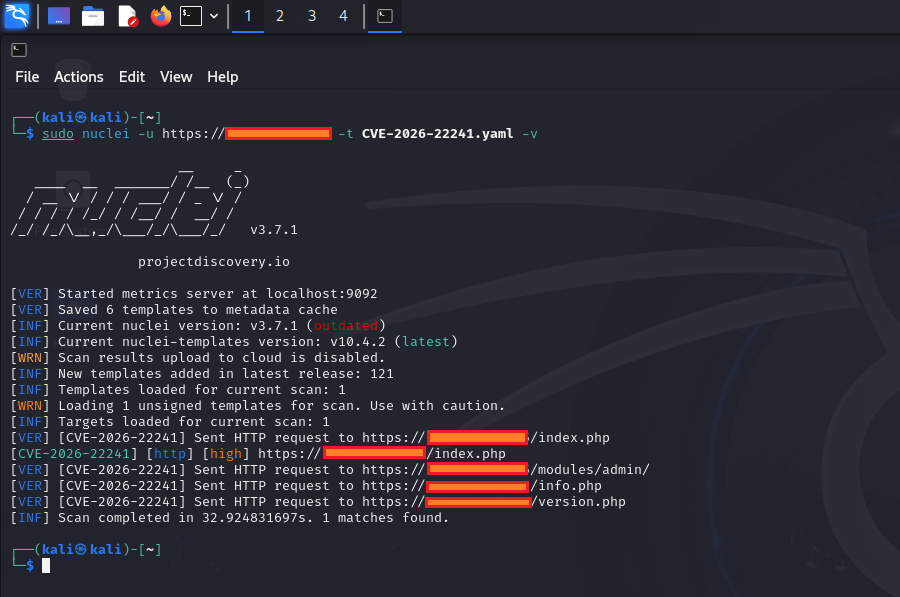
该漏洞源于主题导入过程中对上传的 ZIP 归档文件验证和清理不充分。恶意文件(例如 PHP webshell)可被写入 Web 可访问目录。
本仓库仅供教育和研究目的使用。
所提供的信息旨在帮助安全研究人员和系统管理员理解并修复该漏洞。
未经授权对您不拥有的系统进行利用是违法的。
为安全意识与研究而制作
⭐ 如果这对您有帮助,请为仓库加星!