导致 Cisco Secure Firewall Management Center 中 root RCE 的严重身份验证绕过漏洞


CVE-2026-20079 是 Cisco Secure Firewall Management Center (FMC) 软件 Web 界面中的一个严重漏洞。
未经身份验证的远程攻击者可以绕过身份验证,并在底层操作系统上以 root 权限执行任意脚本。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H根本原因:启动时创建的一个不正确的系统进程,允许特制的 HTTP 请求绕过身份验证。
此漏洞影响 Cisco 本地防火墙基础设施的管理平面,使其在生产环境中极其危险。
易受攻击:
不受影响:
Cisco 已发布补丁。请参阅官方安全公告,了解各分支的确切修复版本。
建议:尽快升级到最新的修复版本。
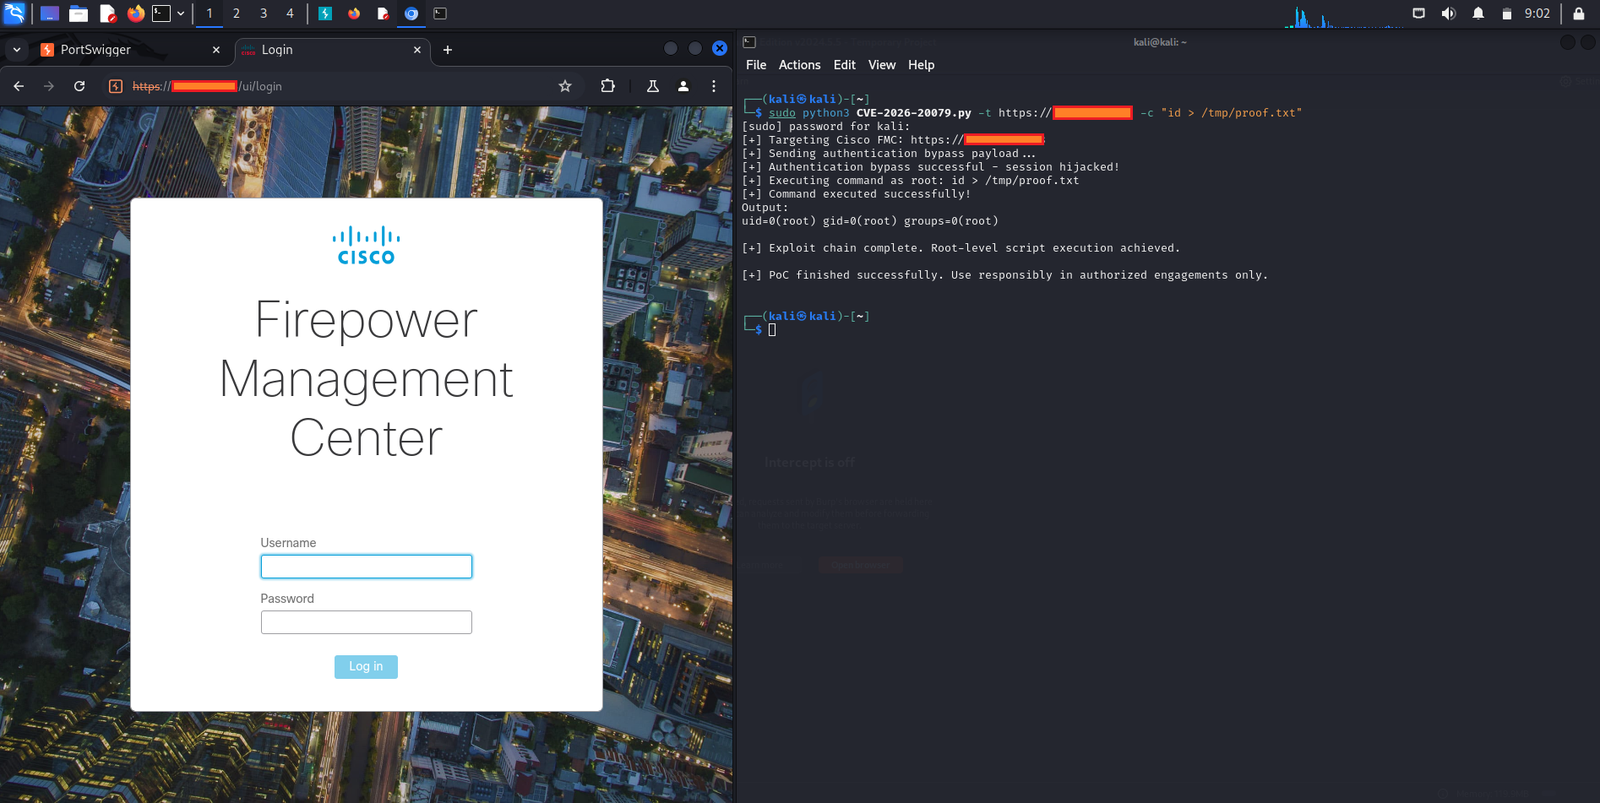
攻击者可以通过向 FMC Web 界面发送特制的 HTTP 请求来利用此漏洞。该缺陷源于一个配置错误的启动时进程,它创建了一条替代身份验证路径,允许未经身份验证地以 root 身份执行脚本。
公开的 Proof-of-Concept (PoC) 漏洞利用在披露后不久便已出现。
Cisco 官方安全公告: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2




