

通过路径遍历实现的未认证任意文件访问
针对影响多个 Atlassian Data Center 产品的 CVE-2026-21589 的安全研究与技术分析。
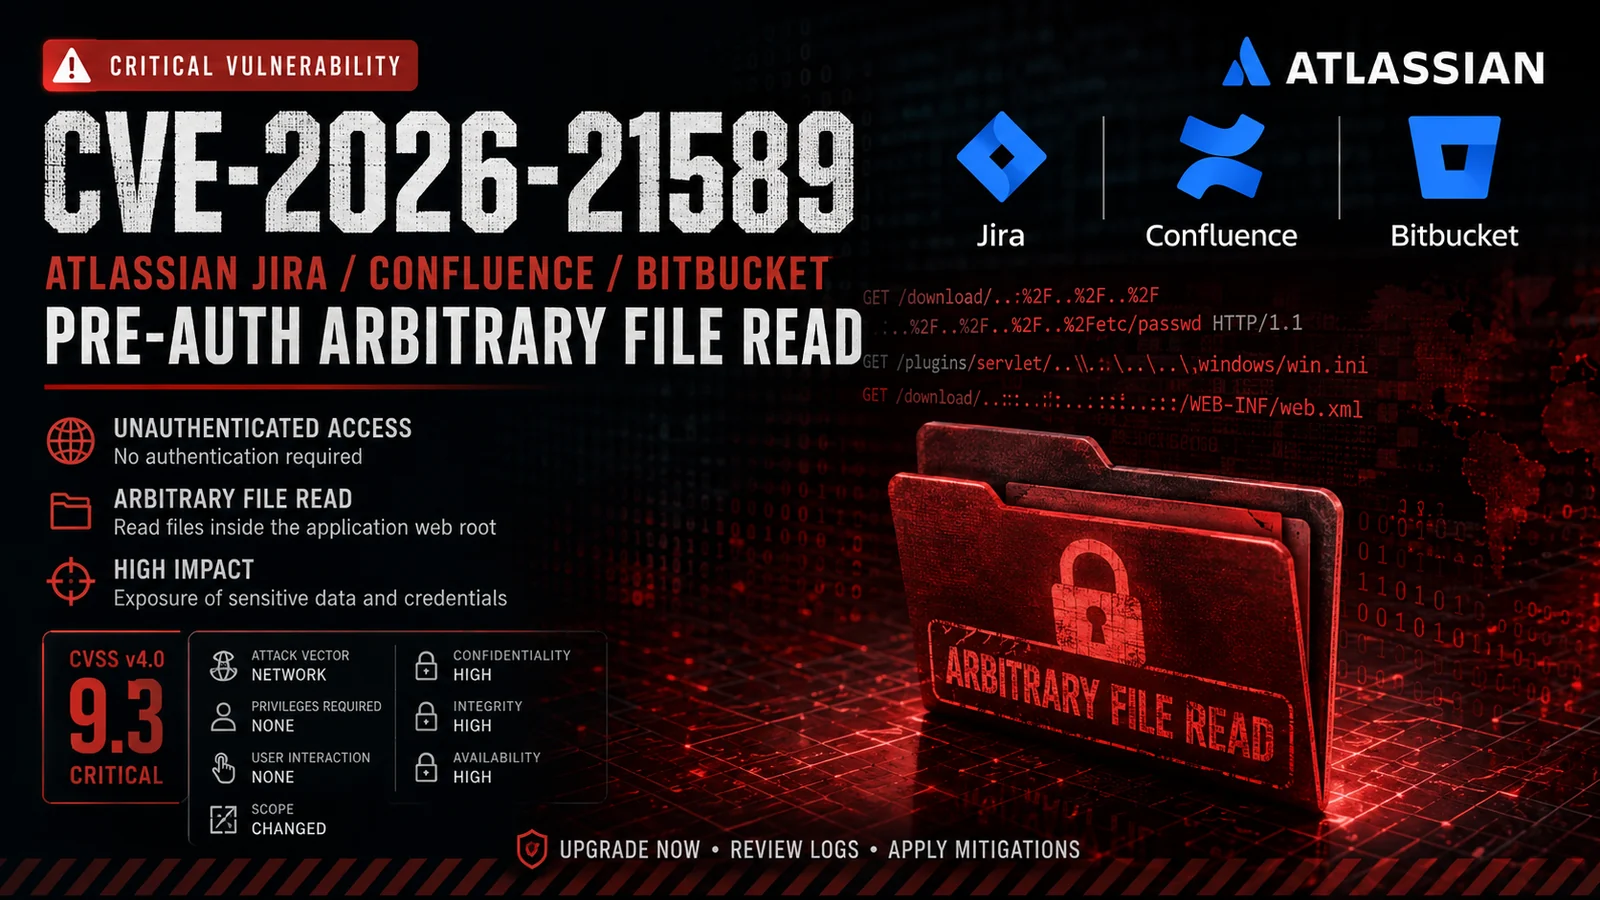
CVE-2026-21589 是一个严重的未认证任意文件访问漏洞,影响多个 Atlassian Data Center 产品。
该漏洞允许远程、未认证的攻击者访问位于应用程序 Web 应用根目录内的特定文件。
利用该漏洞不需要有效凭据或用户交互,但攻击者必须知道目标文件的确切名称和路径。该漏洞不提供目录列表或任意文件枚举能力。
CVE: CVE-2026-21589
严重程度: 严重
CVSS v4.0: 9.3
攻击向量: 网络
所需权限: 无
用户交互: 无
漏洞类别: 路径遍历 / 任意文件访问
重要提示: 对于面向互联网的自托管 Atlassian 部署,应将该漏洞视为特别严重。
CVE-2026-21589 影响以下 Atlassian 产品:
| 产品 | 修复版本 |
|---|---|
| Bitbucket Data Center | 9.4.26、10.2.8、10.5.1 |
| Confluence Data Center | 9.2.26、10.2.19 |
| Jira Software Data Center | 9.12.40、10.3.26、11.3.12 |
| Jira Service Management Data Center | 5.12.40、10.3.26、11.3.12 |
| Bamboo Data Center | 10.2.24、12.1.12 |
| Crowd Data Center | 6.3.7、7.0.3、7.1.7、7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
根据 Atlassian 的安全公告,所有低于相应修复版本的版本均被视为受影响。
该漏洞与 Atlassian Web 资源处理中对路径信息的不当处理有关。
特制的请求可导致遍历组件被解释为路径分隔符,从而使请求能够访问通常不应通过受影响的资源处理机制暴露的文件。
概念上:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
该攻击本身并不提供目录列表功能。
因此,攻击者需要事先了解目标文件的:
Filename
+
Path
在尝试检索它之前。
底层问题涉及共享的 Atlassian Web 资源功能中的路径规范化和遍历处理。
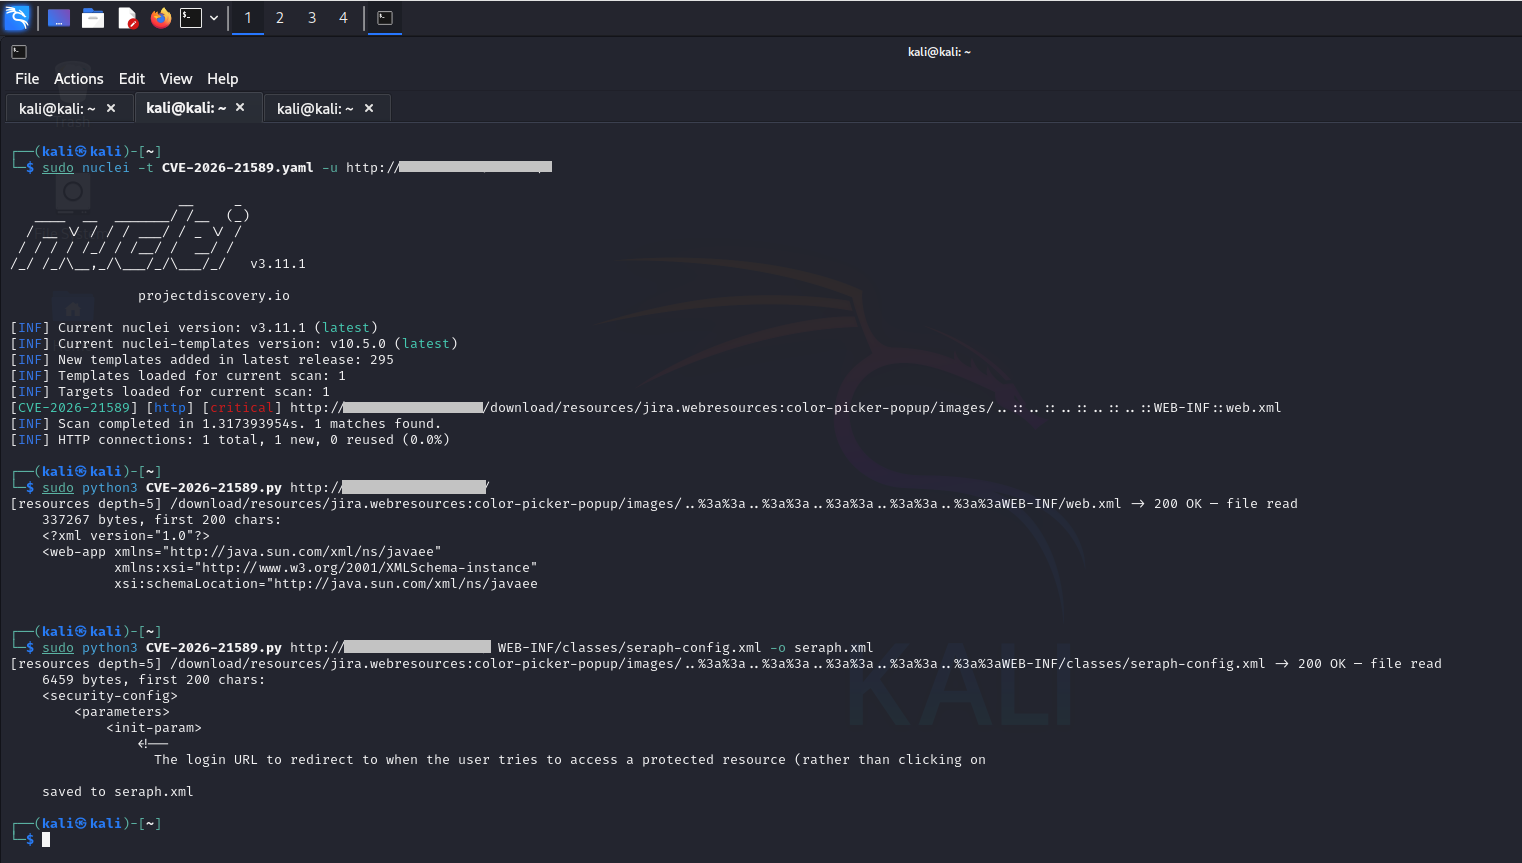
公告发布后发布的安全研究表明,特制的遍历序列可以与应用程序的资源加载逻辑交互。
研究中发现的一个重要特征是请求处理期间将 :: 序列作为路径分隔符处理。
概念上:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
确切的利用行为取决于受影响的产品和部署配置。
| 属性 | 值 |
|---|---|
| 认证 | 不需要 |
| 用户交互 | 不需要 |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 主要影响 | 机密性 |
| 次要影响 | 根据暴露的文件/配置,可能导致系统被入侵 |
| 目录枚举 | 不直接提供 |
| 远程利用 | 是 |
| 互联网暴露风险 | 高 |
官方 CVSS v4.0 向量为:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS 评分:
9.3 — CRITICAL
主要的安全影响是未经授权访问应用程序 Web 根目录内的文件。
根据产品、安装方式和暴露的文件不同,这可能导致以下内容的泄露:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
实际影响在很大程度上取决于受影响应用程序 Web 根目录中存在哪些文件。
当 Atlassian 产品与 Crowd 或其他集中式身份验证基础设施集成,且敏感配置文件包含可重复使用的凭据时,可能会出现特别危险的场景。
安全研究人员展示了在某些部署中,暴露的 Crowd 配置信息可能被串联利用以造成进一步入侵的场景。
攻击者需要:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
该漏洞不提供:
Directory listing
Automatic filesystem enumeration
Authentication bypass by itself
Direct arbitrary command execution
因此,影响程度在很大程度上取决于能够识别和检索到的文件。
组织应检查 HTTP 访问日志,以发现路径遍历尝试。
Atlassian 建议对访问日志中的请求行进行 URL 解码,包括最多两轮解码,并查找紧邻以下内容的 ..:
/
\
::
厂商还提供了一个检测正则表达式:
(?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
这可以作为防御性日志分析和 WAF 监控的一部分使用。
一个基本的防御性工作流程:
HTTP Access Logs
       |
       v
URL Decode
       |
       v
Normalize Request
       |
       v
Search for traversal patterns
       |
       +---- ../
       |
       +---- ..\
       |
       +---- ..::
       |
       +---- Encoded variants
       |
       v
Investigate Source IP
       |
       v
Correlate With Authentication / Application Logs
不要仅依赖原始字符串匹配,因为遍历序列可能被编码。
首选的缓解措施是将每个受影响的产品升级到适用的修复版本或更高版本。
例如:
Jira Software:
9.12.40+
10.3.26+
11.3.12+

Confluence:
9.2.26+
10.2.19+

Bitbucket:
9.4.26+
10.2.8+
10.5.1+
请参阅 Atlassian 的公告以获取完整的产品矩阵。
如果无法立即打补丁:
Internet
   |
   X
   |
Reverse Proxy / VPN
   |
   v
Atlassian Data Center
在漏洞系统完成修补之前,限制直接的外部访问。
Atlassian 提供了一项临时的 WAF/代理缓解措施,旨在拦截涉及以下内容的遍历模式:
../
..\
..::
encoded traversal variants
这些缓解措施应被视为临时控制手段,而非升级的替代方案。
本仓库面向经授权的安全研究、防御性验证和实验室环境。
推荐的研究工作流程:
Identify Product
       |
       v
Determine Version
       |
       v
Compare Against Fixed Release
       |
       v
Deploy Isolated Test Environment
       |
       v
Analyze Request Handling
       |
       v
Validate File Access
       |
       v
Document Root Cause
       |
       v
Develop Detection / Mitigation
测试仅应针对你拥有或已获得明确授权进行评估的系统进行。
推荐配置:
Kali Linux
    |
    +---- Burp Suite
    |
    +---- curl
    |
    +---- Python 3
    |
    +---- Nmap
    |
    +---- HTTP Proxy
    |
    v
Isolated Atlassian Data Center VM
示例防御性版本检查:
curl -I http://TARGET/
然后通过授权的管理或部署信息来识别产品和版本,而不是仅依赖未认证的探测。
公开技术研究中观察到的关键特征包括:
Pre-authentication
        +
Remote exploitation
        +
Path traversal
        +
Known-file targeting
        =
Arbitrary file disclosure
当暴露的文件包含凭据或其他可复用的机密信息时,该漏洞尤其令人担忧。
公开技术研究还表明,利用行为可能因产品架构和部署配置的不同而有所差异。
| 日期 | 事件 |
|---|---|
| 2026-10-05 | Atlassian 发布 CVE-2026-21589 安全公告 |
| 2026-10-05 | CVE 记录发布 |
| 2026-10-06 | 公开技术研究发布 |
| 2026-10-07 | 报告了公开利用活动 |
10 月 7 日的公开报告指出,在公开技术细节和 PoC 材料发布后不久便出现了利用尝试。









