


A12 / iOS 18.7.2 — 从 AppleJPEGDriver UAF 到内核读写。
Hidra 是一个针对 iOS 18.7.2 上 A12 设备的研究性越狱项目。它建立在
AppleJPEGDriver 中的内核 UAF(CVE-2026-20687)以及
hidgate-poc 中受控的
释放/回收工作之上。
目前还没有公开的越狱构建版本。 Hidra 是一个研究项目,而不是可用的越狱。它目前不提供 内核读/写,尚未绕过 PAC/PPL/SPTM,也不会 安装任何东西。请勿在主力手机上运行研究性构建版本。
«恐慌不是终点。它是我们已身处核心的证明。» Crash → Control → Jailbreak。
第一条路径(IOHIDFamily,CVE-2026-28992)在可触达的
SPU provider 上仅能导致崩溃:被释放的对象位于 provider 侧,且 copyEvent 在此目标上
从不投递事件。第二条路径(AppleJPEGDriver,
CVE-2026-20687)则不同:
0x58 解码 ABI 可用;kIOReturnTimeout;JpegRequest 可用同类型请求回收;这足以开始构建内核原语。但还不足以 实现越狱。
开源入口 PoC 是 MOON Probe:
hidgate-poc/PoC/applejpeg。
它演示了 userclient、0x58 ABI 以及延迟 UAF。
一个侧载应用打开 AppleJPEGDriver 类型 0,提交异步解码,并
强制一次同步解码进入 10 秒超时。这在测试设备上
已经可以工作。
超时会释放一个 JpegRequest,而其内嵌的队列节点仍留在
按编解码器划分的向量中。同类型的分配会替换被释放的对象。下一个
目标是将此转化为以下之一:
JpegRequest 的双重释放;IOSurface 或 IOUserClient 的引用计数损坏;公开 PoC 的 *(*(request+0)+0x28)() 路径在 A12 上受 PAC 保护
(autda + blraa),因此伪造 vtable 并非第一步。
内核读取或侧信道必须揭示内核偏移以及
原语所用对象的地址。标准的 proc_pidfdinfo、
mach_port_kobject 和 mach_vm_region 接口在 18.7.2 上是干净的。
A12 是 arm64e。内核使用 PAC 保护函数指针和数据指针。 Hidra 需要签名 gadget/预言机、避开 认证指针的纯数据路径,或泄露有效的已签名指针。
内核文本和页表受到保护。该项目需要纯数据的 页表攻击、PPL 绕过,或受支持的内核补丁原语, 才能安装引导程序。
第一个目标是半绑定越狱:设备正常启动,用户在重启后运行 Hidra 应用,引导程序被重新应用。非绑定持久化是后续目标。
该软件包将以以下形式发布:
PC 端测试框架位于 loader/。它实现了半绑定循环:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
它使用 pymobiledevice3 获取 USB 设备信息、启动应用以及读取 syslog。当前 agent 为 CandProbe,它会依次发出 HIDRA_STAGE0_DONE 至 HIDRA_STAGE8_DONE。HIDRA_JAILBROKEN 在真正的内核原语落地之前保持保留状态。
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
加载器本身并非越狱。它是缺失的 S4-S7 阶段的传输与测试循环。
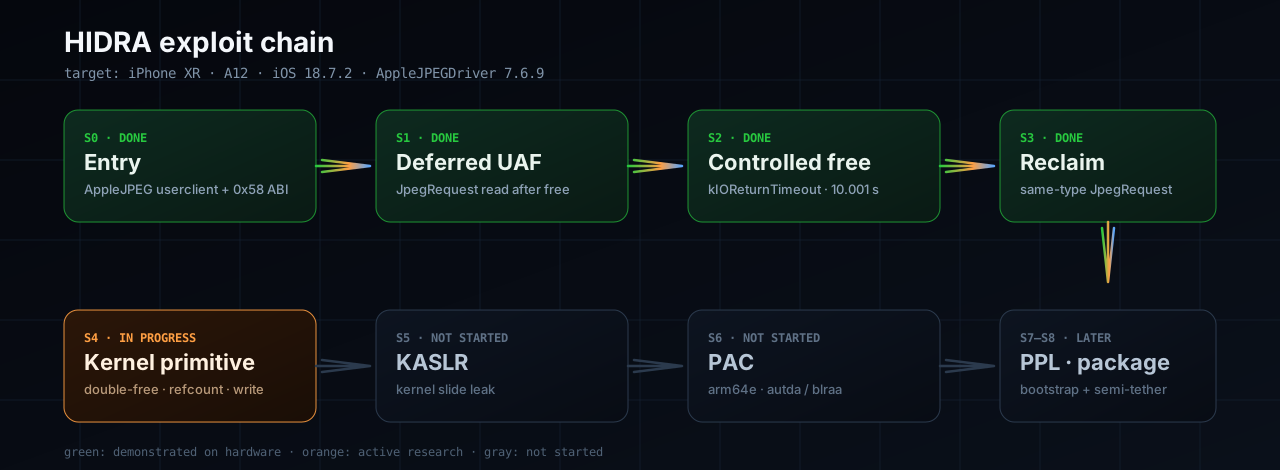
| 阶段 | 组件 | 状态 |
|---|---|---|
| S0 | 入口应用 + AppleJPEG userclient | 已完成 |
| S1 | 延迟的 JpegRequest UAF | 已完成 |
| S2 | 受控的 10 秒释放 | 已完成 |
| S3 | 同类型回收 | 已完成 |
| S4 | 双重释放 / 写入原语 | 进行中 |
| S5 | KASLR + PAC | 未开始 |
| S6 | PPL / SPTM + 持久化 | 未开始 |
| S7 | 打包 / 引导 | 未开始 |
详细的控制阶梯见
hidgate-poc/docs/kernel-control.md。
最新结果:jpegclose(在同步解码期间关闭 userclient)无需 Camera 即可复现 far=0x308 UAF。配对的回收仍然错过槽位(x12=0),因此 S4 仍处于开放状态。
| 设备 | SoC | iOS | 状态 |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | 主要测试设备 |
| iPhone XS / XS Max | A12 | 18.7.x | 未测试;可能属于同一 kext 家族 |
| iPhone 11 / SE 2 | A13 | 18.7.x | 未测试;可能共享该驱动 |
| iPhone 12 及更新机型 | A14+ | 任意 | 初期不支持 |
| iOS 18.7.7+ / 26.4+ | — | — | 已修补,不支持 |
项目从我们能够测试的设备开始:运行 18.7.2 的 iPhone XR。对其他 A12/A13 设备的支持将仅在内核原语稳定后添加。
没有承诺的发布日期。以下日期为研究估算,若某阶段失败将会推迟。
| 里程碑 | 目标窗口 | 退出标准 | 置信度 |
|---|---|---|---|
| M4 | 2026 年 11 月–12 月 | 可复现的双重释放或写入原语 | 中低 |
| M5 | 2026 年 12 月–2027 年 2 月 | KASLR 泄露 + PAC 绕过或纯数据路径 | 低 |
| M6 | 2027 年 3 月–5 月 | PPL/SPTM 绕过 + 引导原型 | 低 |
| M7 | 2027 年第二季度 | iPhone XR 18.7.2 上的封闭测试 | 低 |
| M8 | 2027 年第三季度 | 公开测试版,若 M4–M6 通过 | 低 |
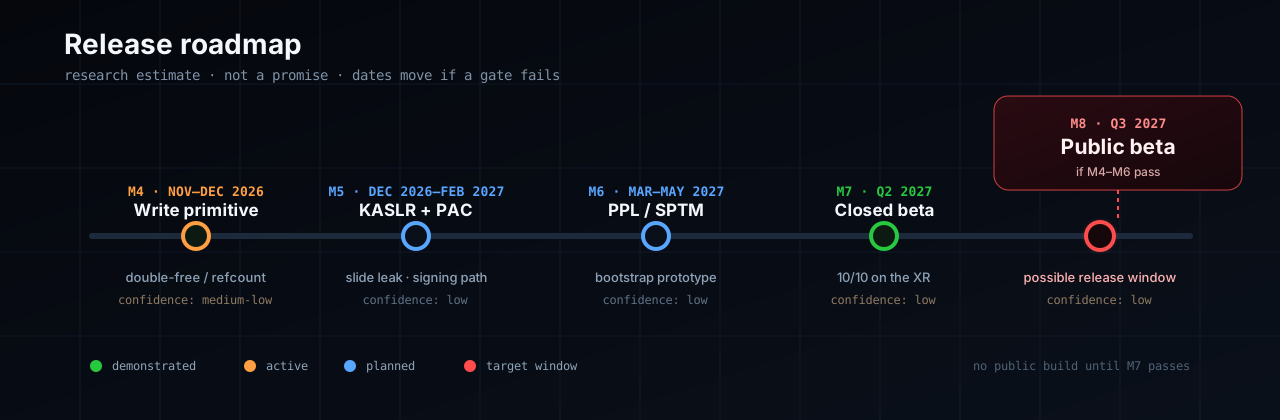
可能的公开发布窗口:2027 年第三季度。 这不是承诺。如果 PAC 或 PPL 无法绕过,Hidra 可能会作为内核 r/w 研究工具包而非越狱发布。
hidra/
  README.md
  docs/
    index.html           # dark landing page (GitHub Pages)
    architecture.md      # exploit chain, stage by stage
    roadmap.md           # milestones, dates, exit criteria
    faq.md               # device/support questions
  loader/
    hidra_loader.py      # PC-side semi-tethered harness
    README.md            # usage and limitations
  assets/
    banner.svg
    logo.svg
    architecture.svg
    roadmap.svg
  SECURITY.md
  CONTRIBUTING.md
  LICENSE
研究基础、PoC、panic 日志和测试矩阵位于
hidgate-poc。
深色落地页位于 docs/,由 GitHub Pages 提供服务:
https://hidra0x.github.io/hidra/
无需 Pages 的即时预览:
https://raw.githack.com/hidra0x/hidra/main/docs/index.html
这是越狱吗? 还不是。这是一个旨在成为越狱的研究项目。
它能在我的 iPhone 上运行吗? 目前仅测试 iOS 18.7.2 上的 iPhone XR。iOS 18.7.7+ 和 26.4+ 已 修复,将无法运行。
它会是不完美越狱(untethered)吗? 首个目标是半不完美越狱(semi-tethered)。不完美越狱的持久化是后续目标。
为什么叫 Hidra? Hydra:多头,多条进入内核的路径。项目始于 HID (IOHIDFamily),并延续至 AppleJPEGDriver。
它何时发布? 目前的研究估计是 2027 年第二季度封闭测试,2027 年 第三季度公开测试,且仅当内核原语、KASLR/PAC 和 PPL 阶段通过时才会进行。没有 承诺的日期。
panic-full-*.ips。提交 issue 时请附上设备、构建版本、日志和确切步骤。
MIT。参见 LICENSE。









