
 #1

 0xkirisame/spica
基于eBPF的Linux rootkit检测器,使用多通道交叉视图分析(sched_switch、NMI、/proc)来检测DKOM、tracepoint篡改和进程隐藏,并具备硬件级完整性验证。
 nmantani/fileinsight-plugins
FileInsight-plugins:用于恶意软件分析的McAfee FileInsight十六进制编辑器解码工具箱
 irsl/cve-2020-1313
Windows Update Orchestrator服务权限提升漏洞的概念验证利用
 kangtastic/cve-2019-2215
通过 CVE-2019-2215 对 Pixel 2 和 Pixel 2 XL 进行临时root
 aslitsecurity/cve-2021-40444_builders
此仓库包含用于CVE-2021-40444漏洞利用的cab文件、html文件和docx文件的构建器。
 sidenai/hyperion-disassembler
原生多架构反汇编与反编译器 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 脚本, RTTI 恢复
 cookiengineer/actual-php2shell
:robot:(Vibecoded 原型)不,有一种简单的方法可以利用这个漏洞!
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 inquest/threatkb
用于 YARA 规则和 C2 工件(IP、DNS、SSL)的知识库工作流管理(当前处于 Alpha 状态)
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 nccgroup/lazydroid
用于辅助 Android 应用评估某些方面的 bash 脚本
 cmu-sei/kaiju
CERT Kaiju 是 Ghidra 软件逆向工程套件的二进制分析框架扩展。此仓库是一个“镜像”——请在上游仓库 @CERTCC 提交工单、错误报告或拉取请求:https://github.com/certcc/kaiju

 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
面向 PE/ELF 二进制文件的反汇编器、反编译器和 x64dbg 风格调试器,具备 IDA 风格列表、函数图、Lua 插件、CLI,以及用于 AI 驱动分析的内置 MCP 服务器。
 fortra/cve-2023-28252
CVE-2023-28252的技术分析和概念验证漏洞利用,该漏洞是Windows通用日志文件系统(CLFS)驱动程序中存在的权限提升漏洞,曾被Nokoyawa勒索软件攻击利用。
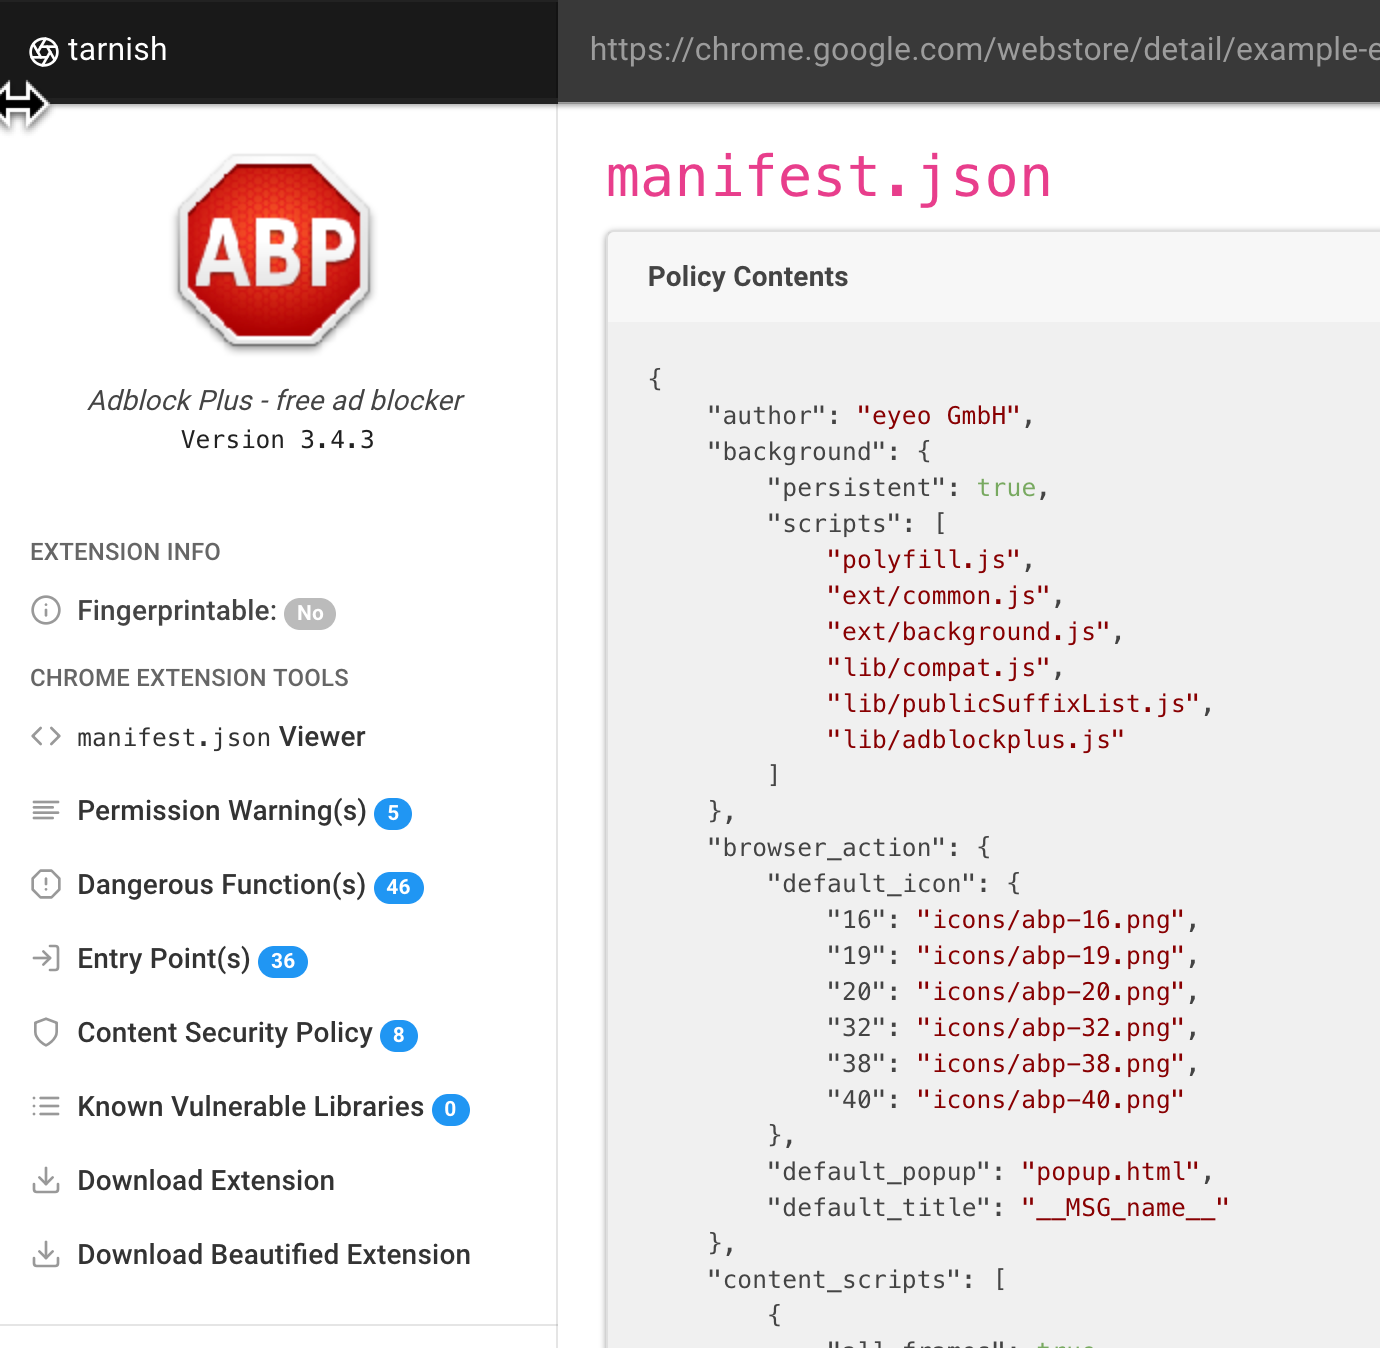 mandatoryprogrammer/tarnish
一个用于辅助安全审查的 Chrome 扩展静态分析工具。









