Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
tarnish — 一个用于辅助安全审查的 Chrome 扩展静态分析工具。 | Kitploit
工具/GitHubGitHub/mandatoryprogrammer/tarnish
静态分析漏洞分析代码分析Web安全
GitHubmandatoryprogrammer/tarnish

tarnish

一个用于辅助安全审查的 Chrome 扩展静态分析工具。

查看仓库网站
16726326年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

tarnish

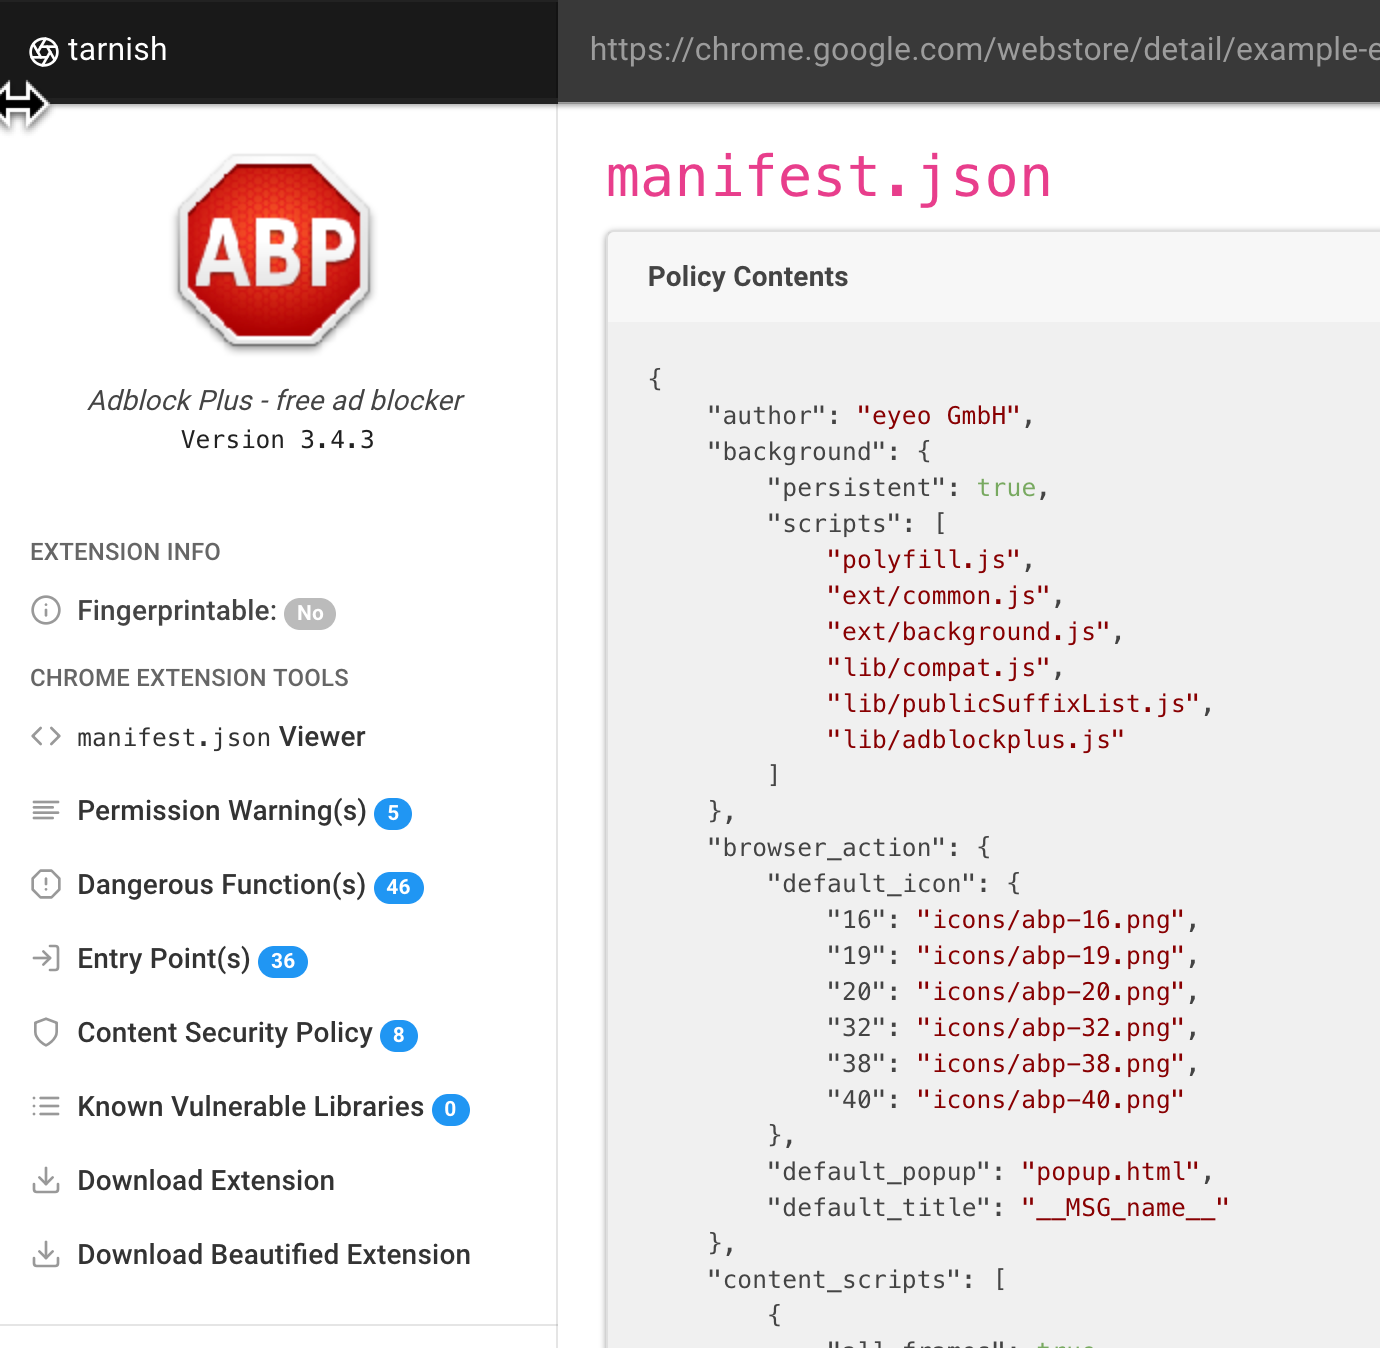
tarnish 是一款静态分析工具,旨在帮助研究人员对 Chrome 扩展进行安全审查。它自动化了大量常规的繁琐工作,并帮助您快速识别潜在的安全漏洞。此工具配套的研究博客文章可在此处找到:https://thehackerblog.com/kicking-the-rims-a-guide-for-securely-writing-and-auditing-chrome-extensions/index.html。如果您不想费心设置,可以直接使用位于 https://thehackerblog.com/tarnish/ 的在线工具。
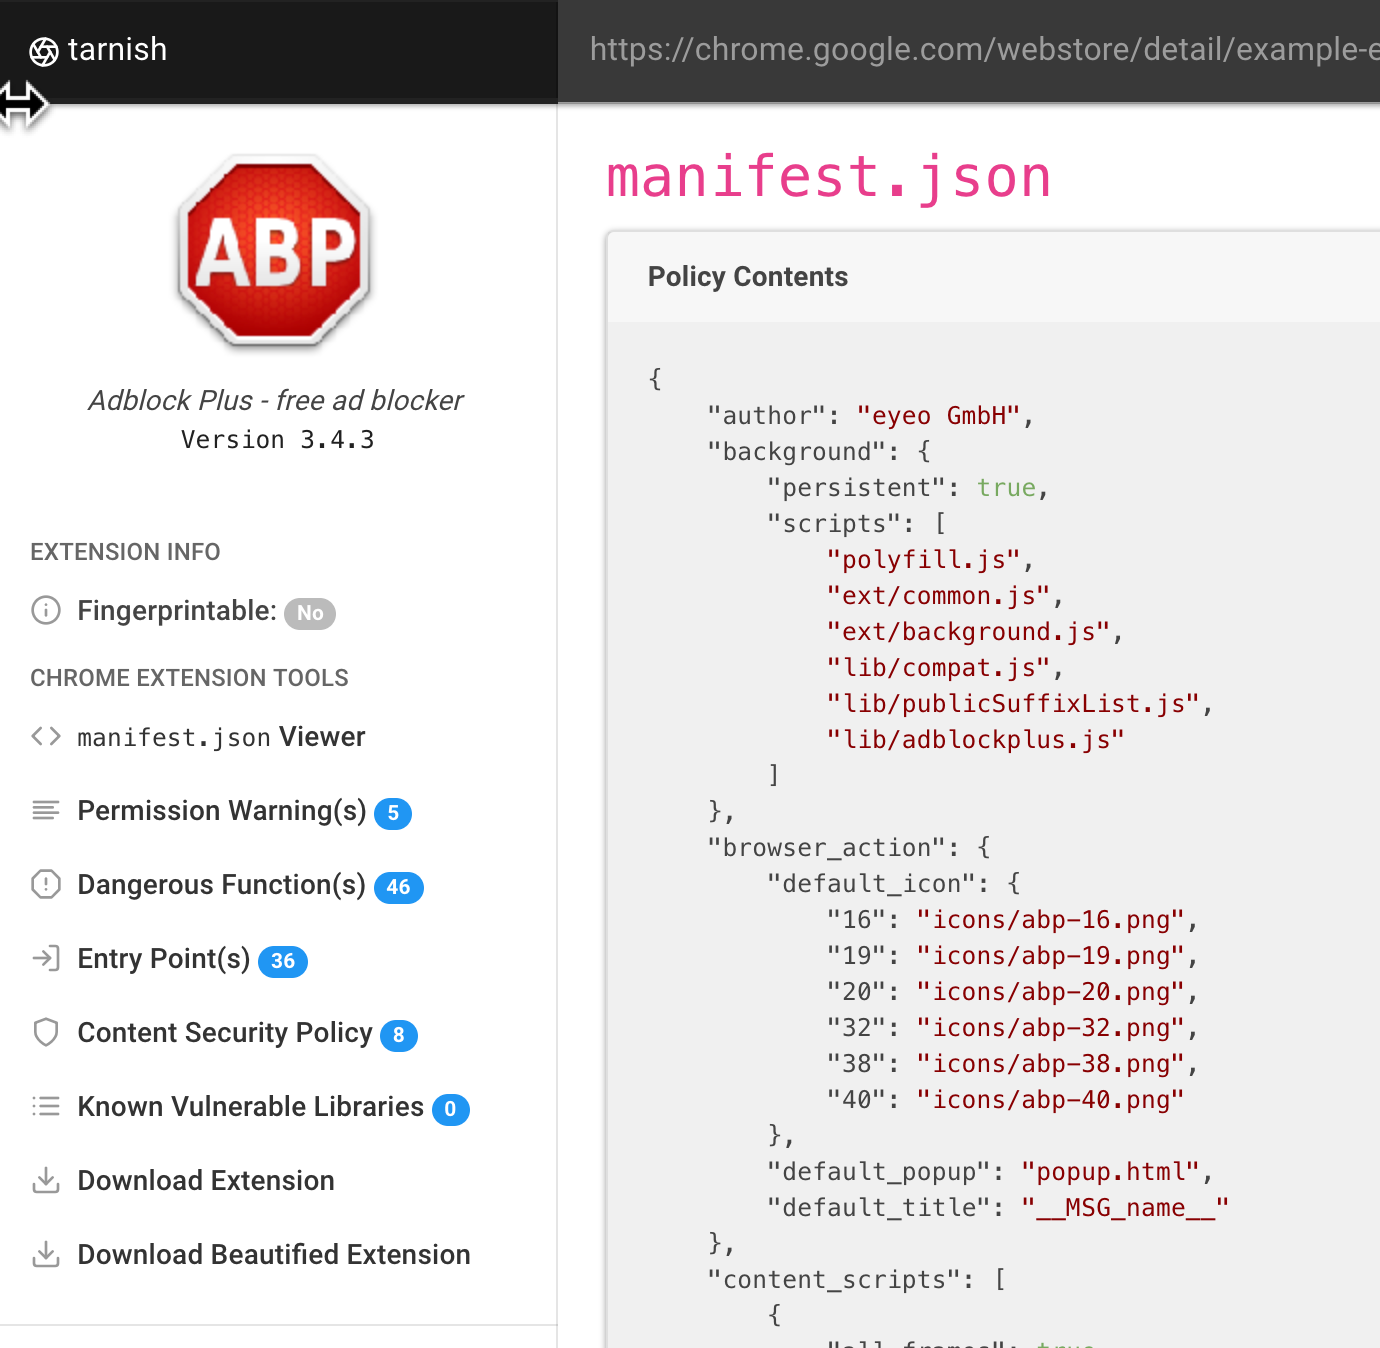
未打磨的说明与注意事项

需要指出的是,这是一个未打磨的发布版本。这与部署在 https://thehackerblog.com/tarnish/ 上的源代码相同。未来我可能会对其进行清理并使其更易于运行,但目前我没有时间。

要设置此工具,您需要了解如何:

  • 配置 S3 存储桶
  • (如果使用自动扩缩)设置 ElasticBeanstalk
  • 使用 docker-compose
  • 设置 redis

由于以下几个设计目标,设置过程稍微复杂:

  • 有效对 Chrome 扩展执行静态分析
  • 随着工作负载增加自动扩展实例数量,并在负载降低时自动缩减。
  • 在极低成本预算下运行(因此使用了带 Spot 实例的 ElasticBeanstalk)。

以下是一些快速说明,帮助想要设置的人:

  • tarnish 使用 Python Celery 来分析扩展。
  • Python Celery 配置使用 redis 作为消息代理(需要创建)。
  • 处理扩展分析作业的工作进程在 AWS ElasticBeanstalk 的 spot 实例上运行。对于不熟悉的人来说,spot 实例基本上是对未使用的计算资源进行竞价,这使得服务运行成本极低。
  • 工作进程至少需要 AWS t2.medium 实例才能运行。
  • tarnish 的前端只是一组静态文件,上传到配置为静态网站托管的 S3 存储桶。

请参阅 docker-compose.yaml.example 了解环境变量配置。理想情况下,您应运行 ./start.sh,然后导航到静态前端以启动运行。您可以使用 S3 作为静态站点,或使用简单的静态 Web 服务器(如 python -m SimpleHTTPServer)(您需要修改 JavaScript 文件以确保源匹配等)。

功能

从提供的 Chrome 网上应用店链接中拉取任意 Chrome 扩展。

  • manifest.json 查看器:简单显示扩展 manifest 的 JSON 美化版本。
  • 指纹分析:检测 web_accessible_resources 并自动生成 Chrome 扩展指纹识别 JavaScript。
  • 潜在的点击劫持分析:检测设置了 web_accessible_resources 指令的扩展 HTML 页面。这些页面可能容易受到点击劫持攻击,具体取决于页面的用途。
  • 权限警告查看器:显示用户在尝试安装扩展时将看到的所有 Chrome 权限提示警告列表。
  • 危险函数:显示可能被攻击者利用的危险函数的位置(例如 innerHTML、chrome.tabs.executeScript 等函数)。
  • 入口点:显示扩展接收用户/外部输入的位置。这有助于理解扩展的攻击面,并寻找向扩展发送恶意构造数据的潜在点。
  • 危险函数和入口点扫描器生成的警报均包含以下内容:
    • 触发警报的相关代码片段及行号。
    • 问题描述。
    • 一个“查看文件”按钮,可查看包含该代码的完整源文件。
    • 警报文件的路径。
    • 警报文件的完整 Chrome 扩展 URI。
    • 文件类型,例如后台页面脚本、内容脚本、浏览器按钮等。
    • 如果易受攻击的行位于 JavaScript 文件中,则包含所有引用该文件的页面路径,以及这些页面的类型和 web_accessible_resource 状态。
  • 内容安全策略(CSP)分析器和绕过检查器:这将指出扩展 CSP 中的弱点,并揭示由于允许列表中的 CDN 等原因可能存在的 CSP 绕过方法。
  • 已知易受攻击的库:使用 Retire.js 检查是否使用了已知存在漏洞的 JavaScript 库。
  • 下载扩展及其格式化版本。
  • 下载原始扩展。
  • 下载美化版本的扩展(自动美化 HTML 和 JavaScript)。
  • 扫描结果自动缓存:第一次运行扩展扫描需要花费较多时间,但第二次运行时(假设扩展未更新)由于结果已缓存,几乎可以瞬间完成。
  • 可链接的报告 URL:轻松将他人链接到由 tarnish 生成的扩展报告。
下载工具