 #1
 the-art-of-hacking/h4cker
精心整理的网络安全资源、实验环境和培训材料合集,涵盖道德黑客、渗透测试、漏洞利用开发、逆向工程、数字取证与事件响应(DFIR)以及人工智能安全。
 nationalsecurityagency/ghidra
Ghidra 是一个软件逆向工程(SRE)框架
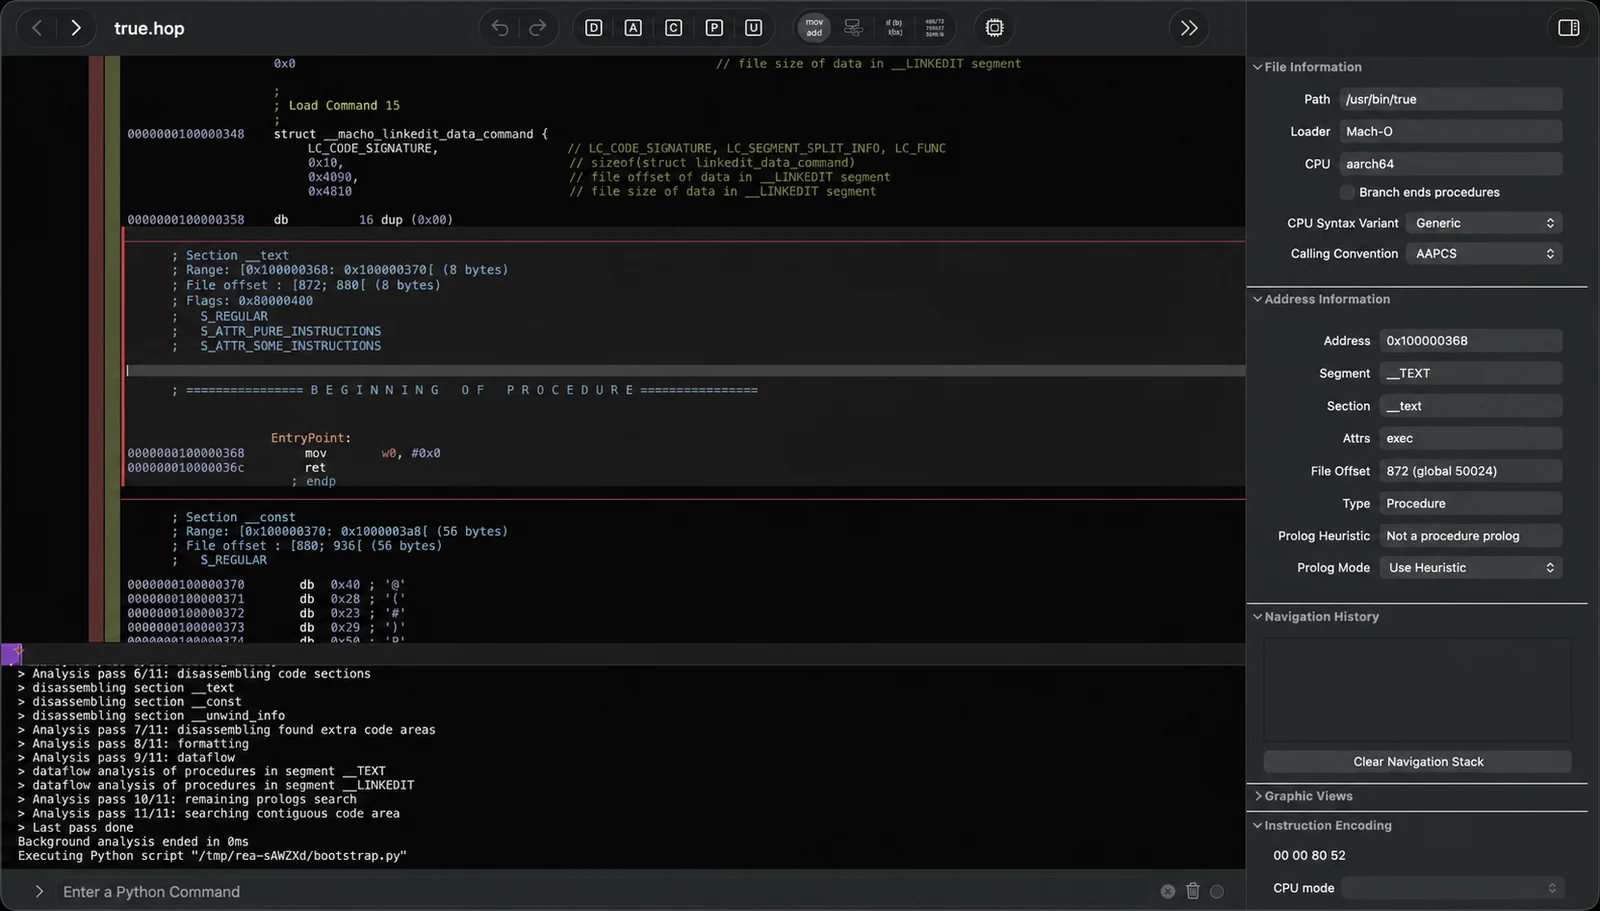 morluto/rea
使用智能体对任何事物进行逆向工程,从应用行为到原生二进制文件。
 0xax/linux-insides
一本关于 Linux 内核及其内部原理的进行中的书籍。

 cloudflare/security-audit-skill
用于多阶段安全审计的编码代理技能,提供经独立验证且机器可读的审计发现。
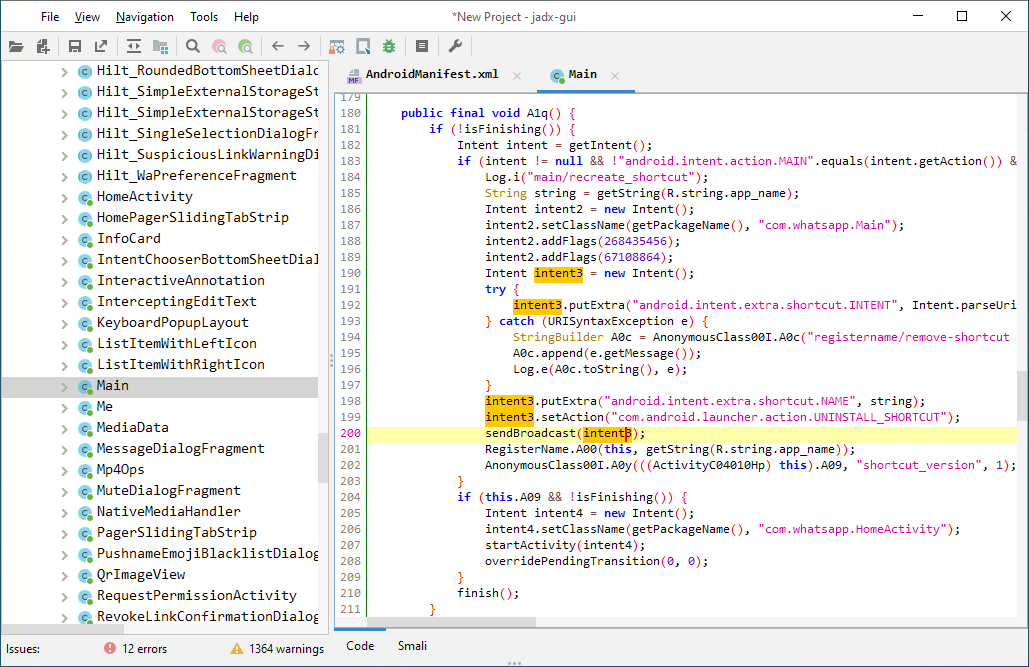 skylot/jadx
命令行和GUI工具,用于将Android Dex和APK文件反编译为可读的Java源代码,支持资源解码、反混淆和Smali调试功能。
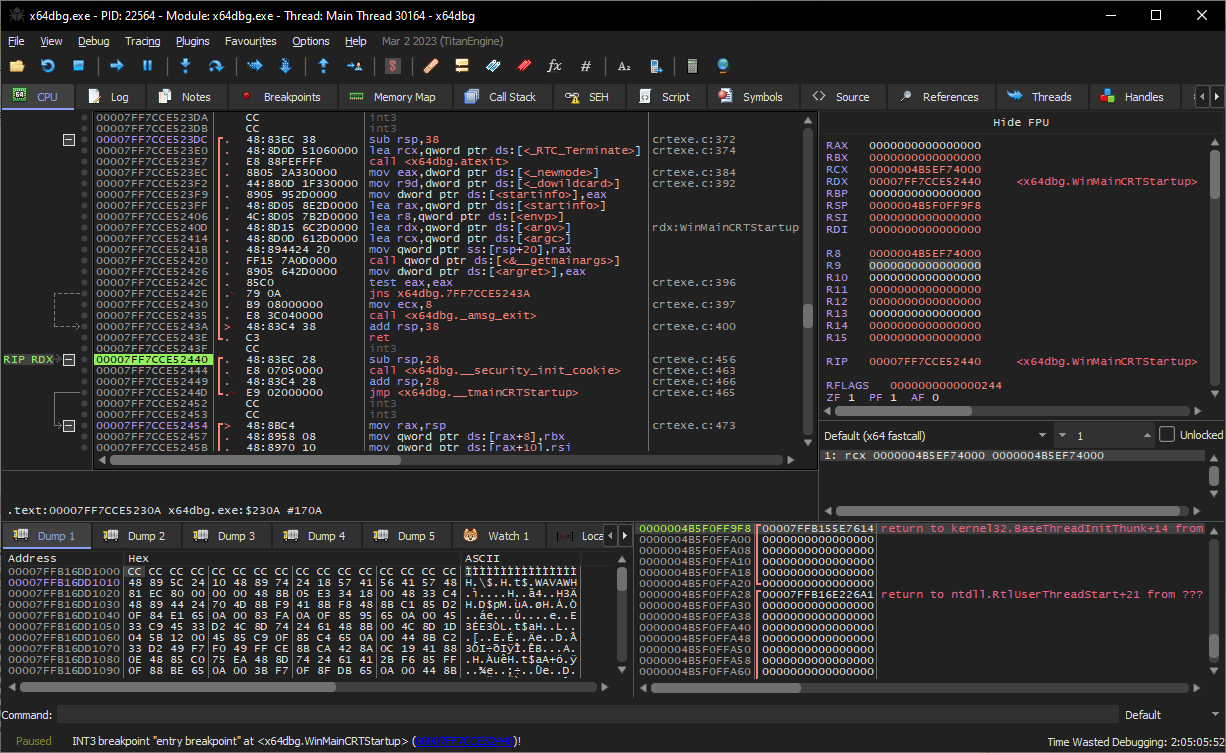 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 d4vinci/scrapling
自适应网页抓取框架,具备反爬虫绕过、自动元素重定位、并发爬取、代理轮换和浏览器自动化功能,用于实现高韧性的数据提取。
 imthenachoman/how-to-secure-a-linux-server
一步一步的指南,用于加固Linux服务器,涵盖SSH安全、防火墙、入侵检测、审计和系统配置,以减少攻击面并改进防御。
 google/oss-fuzz
OSS-Fuzz - 开源软件的持续模糊测试
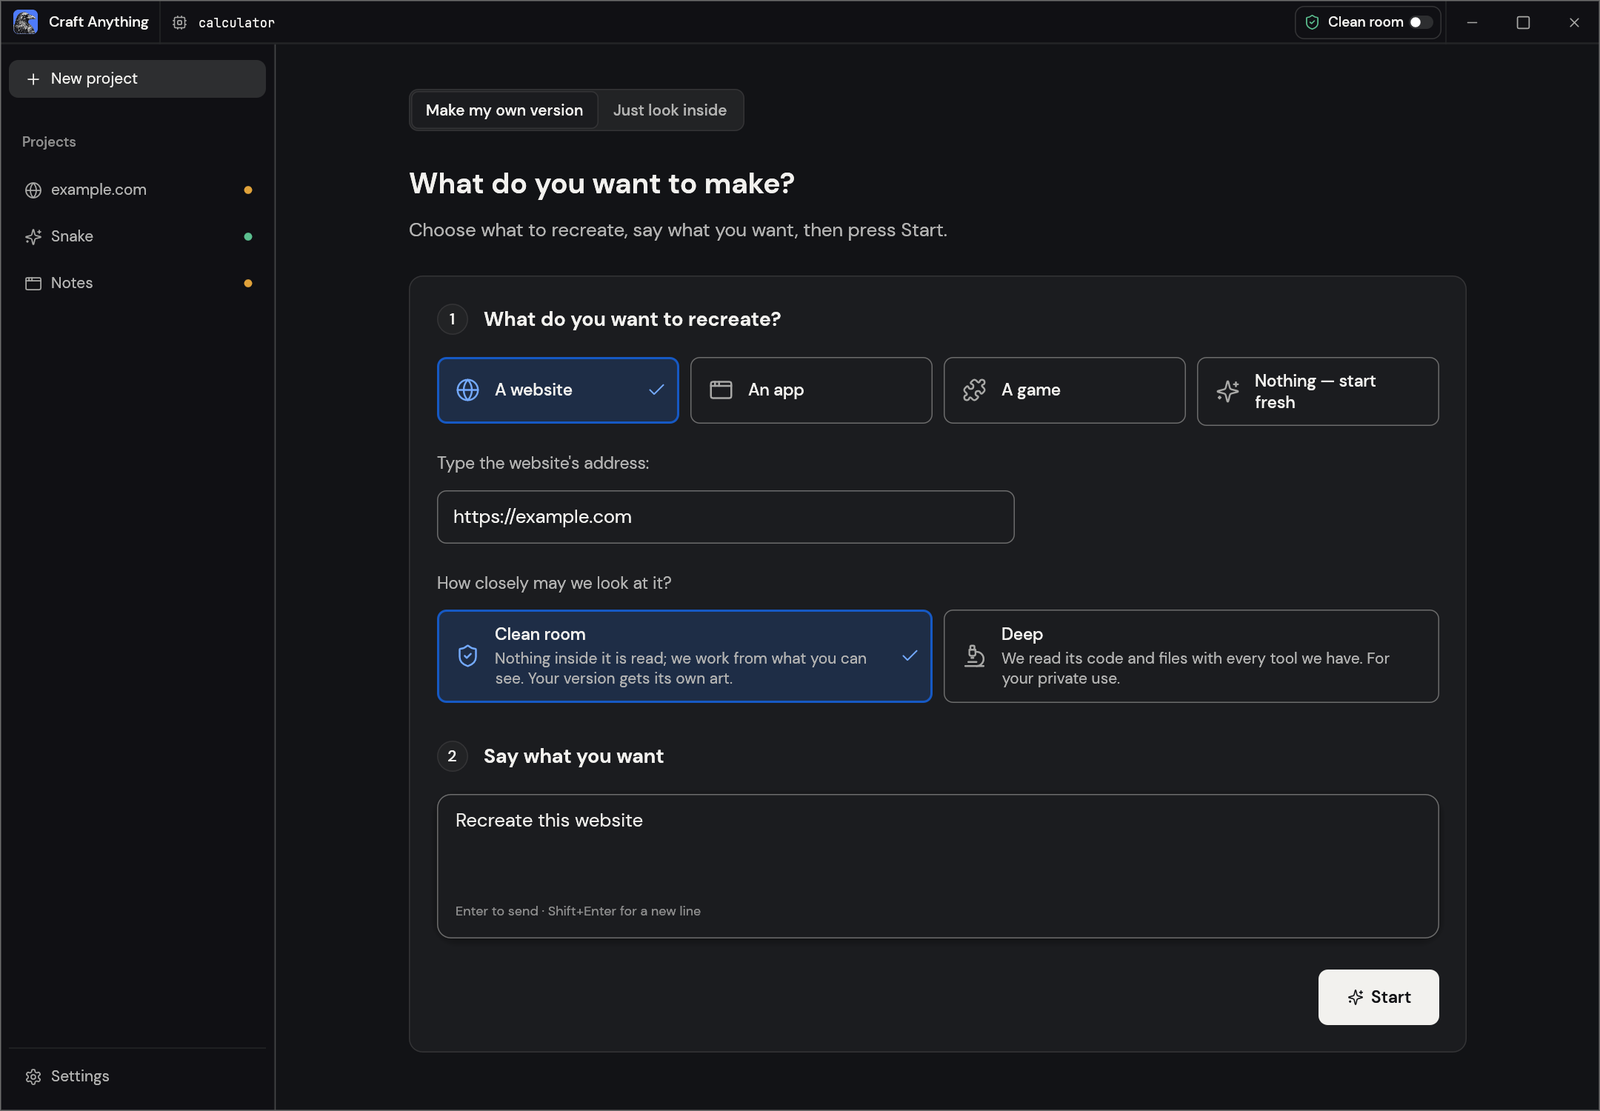 storytold/craft-anything
纯 Rust 逆向工程引擎,内置 314 个 CLI/MCP 检查工具(反汇编、反编译、字符串提取、调用图),可分析任意应用、网站或游戏,并由 AI 智能体重建。
 zhaoxuya520/reverse-skill
AI赋能的技能路由包,用于逆向工程、渗透测试和安全研究。将AI代理引导至正确的方法论,并为APK、二进制、JS、固件和CTF任务按需启动工具链。
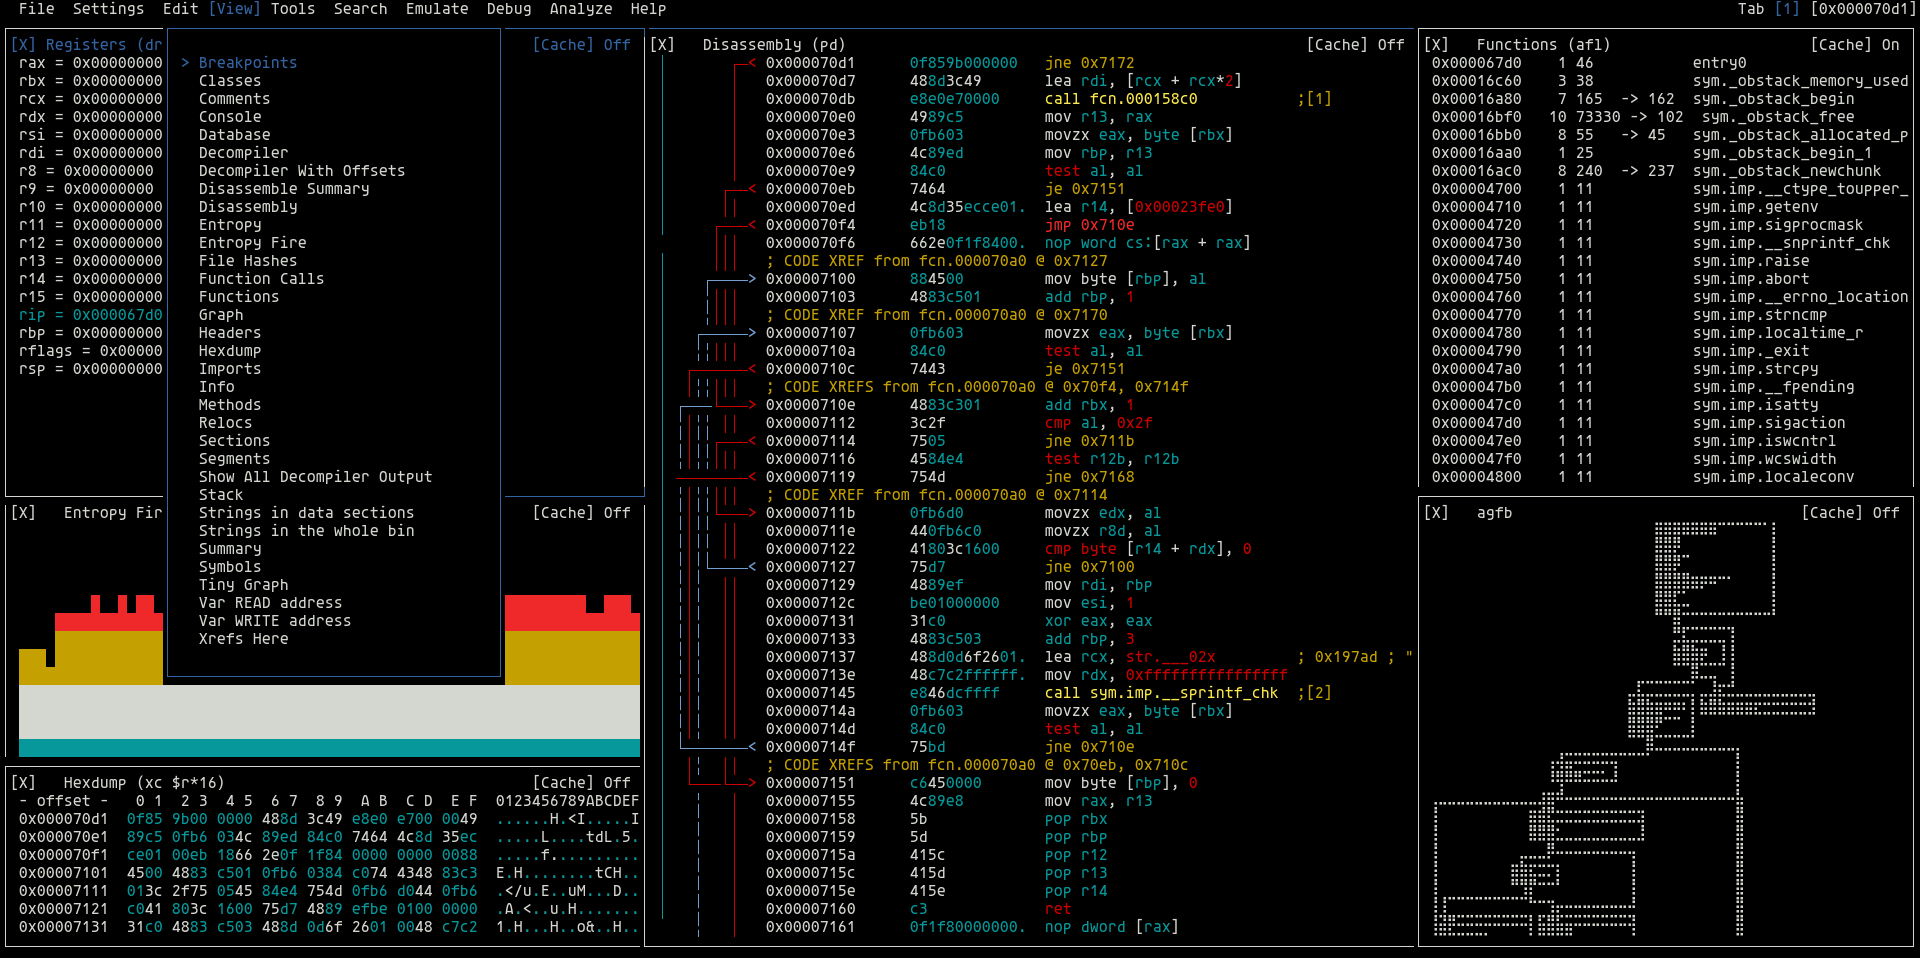 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
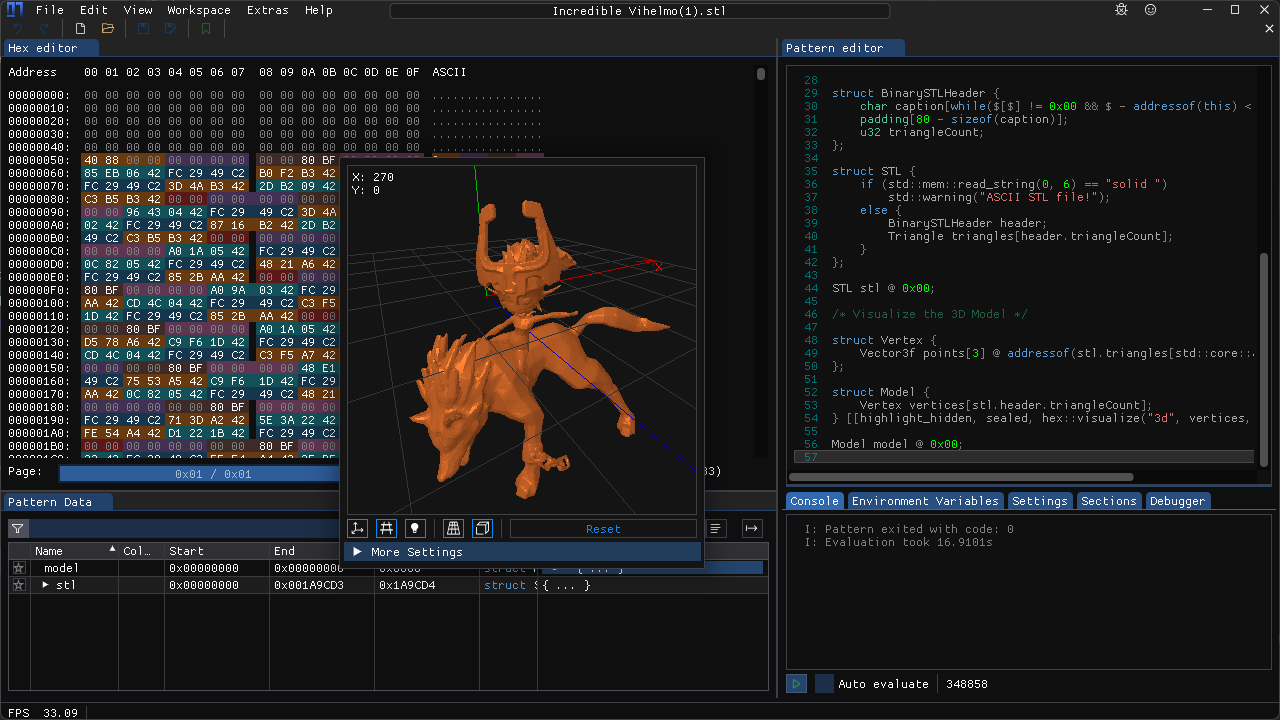 werwolv/imhex
🔍 一款为逆向工程师、程序员以及那些珍视凌晨3点工作时视网膜的人而设计的十六进制编辑器。