


集反汇编器、反编译器和调试器于一体——支持 windows、linux 和 macos,x86、x64 和 arm64




ida 风格的列表视图、反编译器、函数图、x64dbg 风格的调试器、lua 插件,以及内置的 MCP 服务器,让你可以把 AI 指向一个二进制文件——一个小程序,所有依赖均已内置,构建时无需安装任何东西。
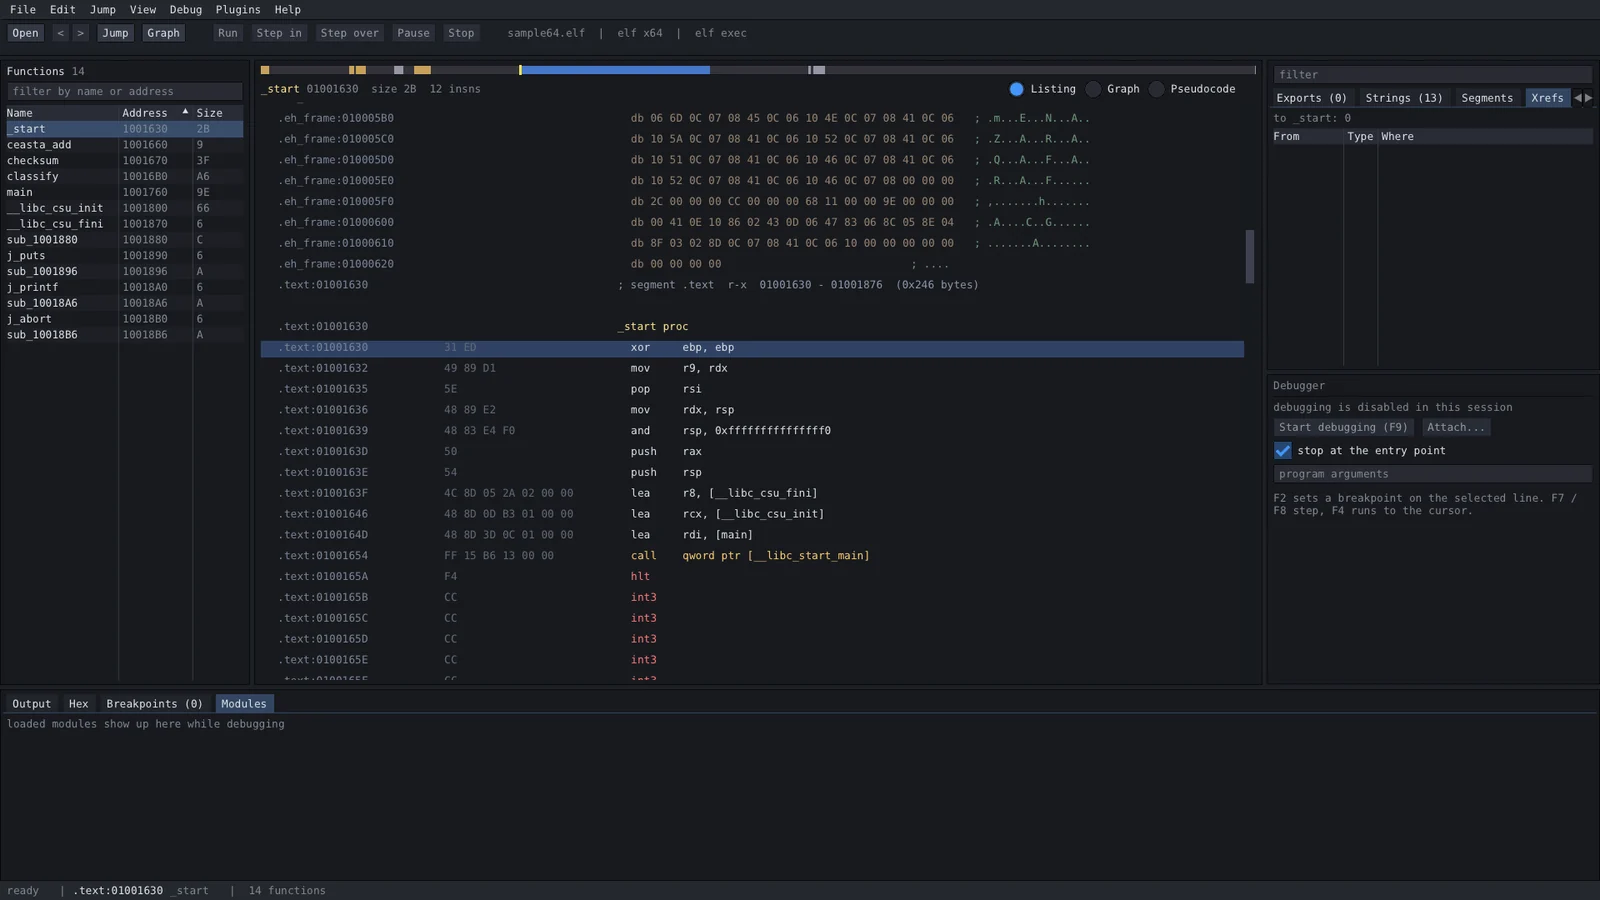
ceasta 从原始字节到可读的 c 代码展示同一段代码,让你可以下探到所需的任意层级:
; assembly - the real instructions  // pseudocode (f5) - reconstructed c

checksum proc                       int checksum(int rdi)
  movzx   edx, byte ptr [rdi]       {
  test    dl, dl                        rdx = *(char*)rdi;
  je      loc_1191                      if (rdx == 0) {
  mov     eax, 0x1505                       return 0x1505;
loc_1179:                               }
  mov     ecx, eax                      rax = 0x1505;
  shl     ecx, 5                        do {
  add     eax, ecx                          rax = rax + (rax << 5) + rdx;
  add     rdi, 1                            rdi = rdi + 1;
  movzx   edx, dl                           rdx = *(char*)rdi;
  add     eax, edx                      } while (rdx != 0);
  movzx   edx, byte ptr [rdi]           return rax;
  test    dl, dl                    }
  jne     loc_1179
  ret
loc_1191:
  mov     eax, 0x1505
  ret
这就是 djb2(5381 是 0x1505,而 (h << 5) + h 就是 h * 33)。在伪代码中点击一个名称,然后按你的理解来命名——对函数按 y 会为其生成原型,按 n 则重命名变量:
unsigned checksum(const char* s)
{
    rdx = *(char*)s;
    if (rdx == 0) {
        return 0x1505;
    }
    h = 0x1505;
    do {
        h = h + (h << 5) + rdx;
        s = s + 1;
        rdx = *(char*)s;
    } while (rdx != 0);
    return h;
}
反编译器是尽力而为的(x86 / x64,尚不支持结构体)——非常适合快速获取一个例程,而列表视图仍是权威来源。
从 releases 页面 获取:
| 文件 | 平台 | 你将获得 |
|---|---|---|
ceasta-x.y.z-setup.exe | windows 10/11 x64 | 完整应用,为你的用户安装(无需管理员权限),开始菜单 + 可选的“用 ceasta 打开” |
ceasta-x.y.z-windows-x64.zip | windows x64 | 完整应用,便携版——解压并运行 ceasta.exe |
ceasta-x.y.z-linux-x64.AppImage | linux x64 | 完整应用——chmod +x 并运行(在 linux 上) |
ceasta-cli-x.y.z-linux-x64.tar.gz | linux x64 | ceasta-cli + 插件:分析、反汇编、反编译器、脚本、终端调试器、二进制差异、签名,以及 MCP 服务器 |
ceasta-x.y.z-macos.dmg | macos 11+,apple silicon 和 intel | 应用,尚无调试器——将其拖到 Applications(在 mac 上) |
ceasta-cli-x.y.z-macos.tar.gz | macos 11+,apple silicon 和 intel | ceasta-cli + 插件,上述所有内容但无调试器 |
n 重命名,y 设置类型或原型。Shift+F5 将其显示在列表旁边kuna 切换开关 — 显示同一函数的输出,行与列表联动,也支持 arm64。详见下文rdi == 3)、变量监视点、步入 / 步过 / 步出、后退、运行到光标、暂停、寄存器、栈、调用栈、内存映射、实时内存
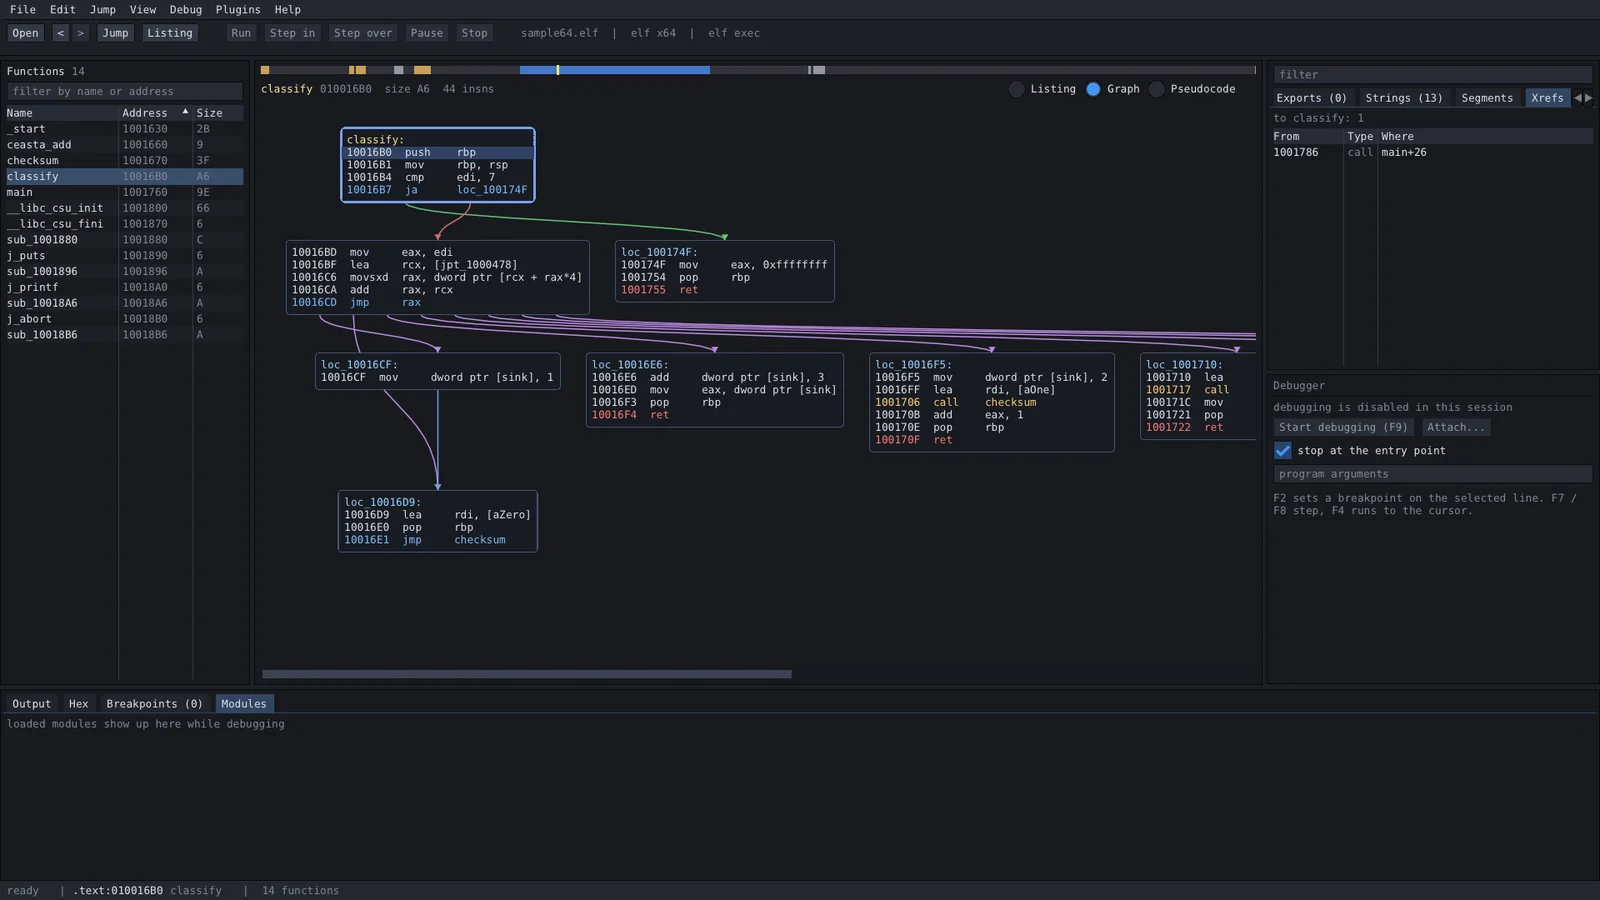
call decrypt "..."),将间接调用目标记录为交叉引用(trace)ceasta-cli dbg:终端中的同一调试器sigmake / sigapply)ceasta-cli mcp 将 AI(Claude Code、Cursor 等)连接到当前打开的二进制 — 附带现成提示词,名称在应用前由你审核。参见连接 AI.i64:Ctrl+S 写入 <file>.ceasta,包含你的名称、注释、类型、断点和程序本身 — 之后可打开,或在另一台机器上打开,无需原始文件。关闭时会先询问,以免丢弃未保存的工作.map 文件以及 IDA / Ghidra 导入(使用 scripts/ 中的脚本)ceasta-cli 用于脚本和 CI一个窗口,没有浮动元素:
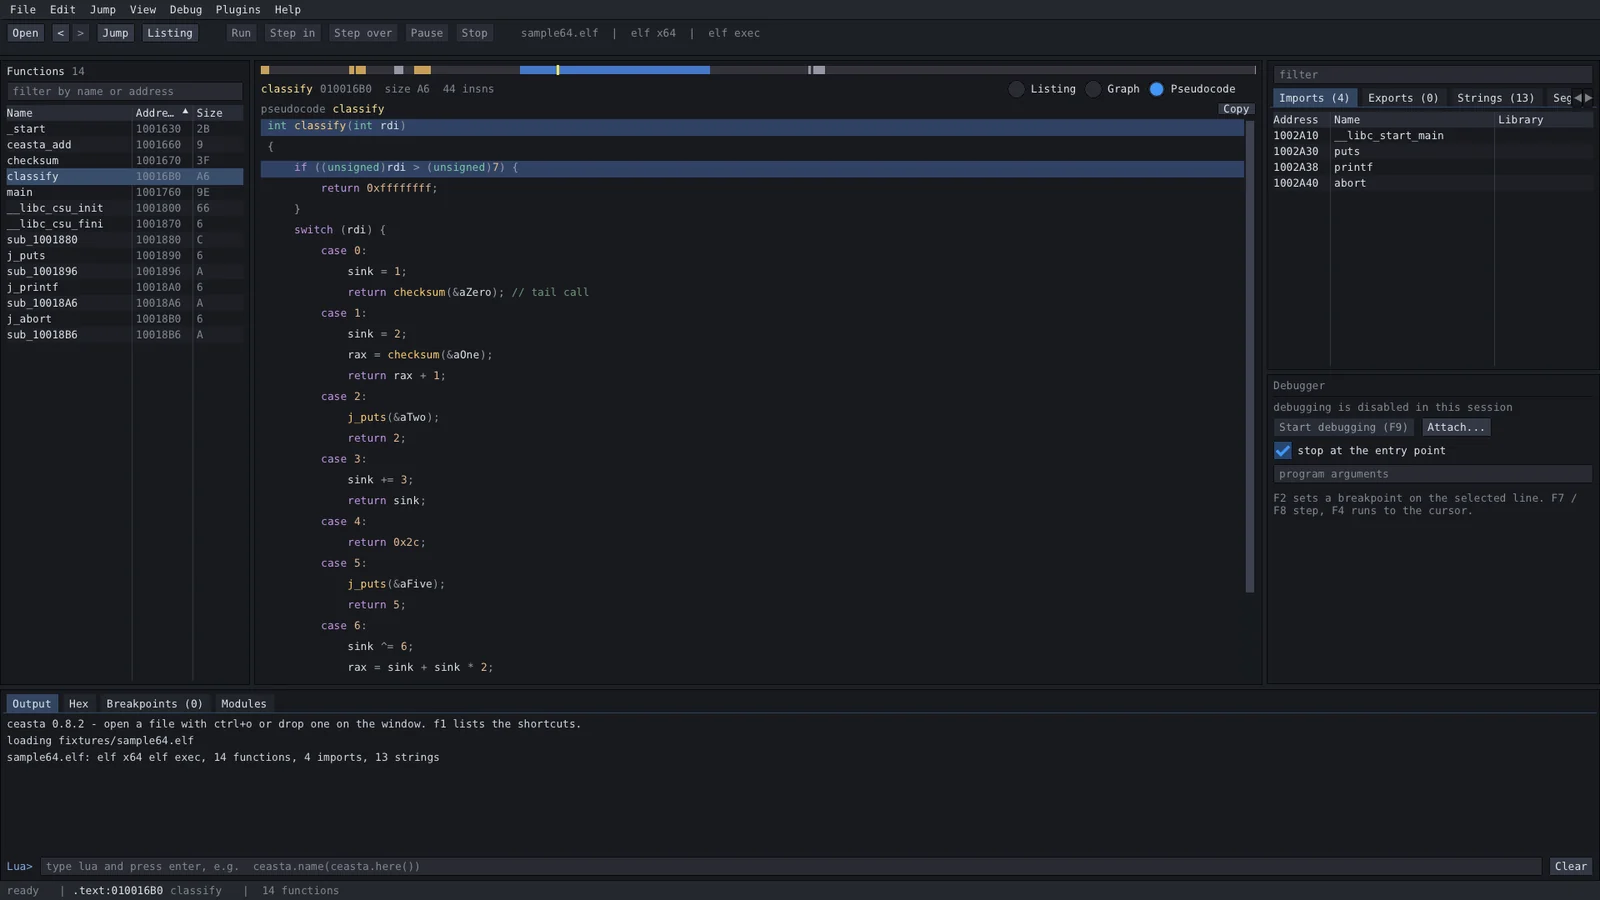
反编译器(F5),此处位于列表旁边(Shift+F5)— 在其中一个中点击会同步移动另一个:
| 按键 | 功能 | 按键 | 功能 |
|---|---|---|---|
| ctrl+o | 打开文件(或 .ceasta) | space | 列表 / 图形 |
| g | 跳转到地址或名称 | f5 / shift+f5 | 伪代码 / 切换到列表 |
| ctrl+f | 搜索名称、导入、字符串…… | alt+b | 搜索字节 |
| enter / 双击 | 跟随操作数 | f9 | 开始调试 / 继续 |
| esc / ctrl+enter | 后退 / 前进 | f7 / f8 | 步入 / 步过(一次 n 步:步进按钮旁的输入框) |
| n | 重命名(伪代码中也可用) | ctrl+f9 / shift+f7 | 步出 / 步退 |
| y | 类型 / 原型(伪代码) | f4 | 运行到光标处 |
| ; | 注释 | f2 | 断点(在数据上:监视它) |
| x | 引用此处 | shift+f2 | 断点条件 |
| alt+m / ctrl+m | 书签 / 书签列表 | f12 | 暂停 |
| ctrl+z / ctrl+y | 撤销 / 重做 | ctrl+s | 保存 |
| ctrl+shift+p | 所有操作 | f1 | 所有快捷键 |
插件是位于 plugins/(程序所在目录)或你自己的插件文件夹(%APPDATA%\ceasta\plugins、~/.config/ceasta/plugins)中的 lua 文件。它们会向插件菜单添加命令。随附五个插件:文件摘要、加密查找器、包装器命名器、字符串报告、调用追踪器(调试器)。
ceasta.register_command("Count calls", function()
    local n = 0
    for _, fn in ipairs(ceasta.functions()) do
        n = n + #ceasta.xrefs_to(fn.addr)
    end
    ceasta.log(n .. " references to functions")
end)
完整的 API 都在 lua 脚本指南 中。输出面板也有一个 lua 提示符——试试 ceasta.name(ceasta.here())。
ceasta-cli info file.exe            headers, security flags, hashes, sections, warnings
ceasta-cli funcs file.exe           functions
ceasta-cli disasm file.exe main 40  listing from a name or address
ceasta-cli graph file.exe start     basic blocks of a function
ceasta-cli decompile file.exe main  pseudocode for a function (--kuna: kuna's)
ceasta-cli xrefs file.exe CreateFileW
ceasta-cli find file.exe "48 8b ?? 05"
ceasta-cli search file.exe usage    find text in names, imports, strings, comments
ceasta-cli run file.exe script.lua  run a plugin / script
ceasta-cli dbg ./program [args]     interactive debugger (linux + windows)
ceasta-cli diff old.exe new.exe     match functions, show what changed
ceasta-cli sigmake libc.a lib.sig   make signatures from a file with symbols
ceasta-cli sigapply stripped lib.sig  name matching functions
ceasta-cli export file.exe --ida out.py   your names for ida (--ghidra, --x64dbg too)
ceasta-cli import file.exe names.json     names from x64dbg, a .map, ida or ghidra
ceasta-cli mcp file.exe             serve the file to an AI over MCP
--raw32 / --raw64 / --raw-arm64(以及 --base <hex>)将文件作为原始代码加载。

