#1
 oldboy21/shgenob
基于 Python 的工具,用于从 PIC C 代码生成 Shellcode
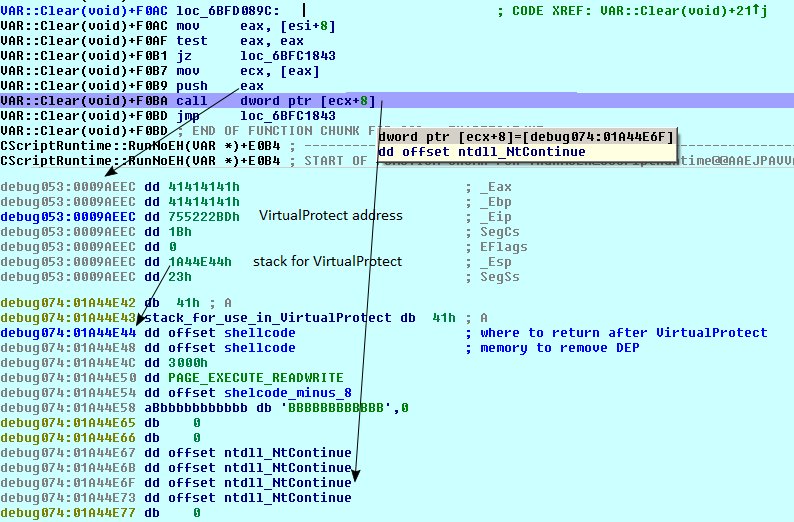 piotrflorczyk/cve-2018-8174_analysis
VBS 漏洞利用 CVE-2018-8174 分析
 capesandbox/cape-parsers
CAPE 核心与社区解析器
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 sys-dissect/jiopc-architecture-whitepaper
技术白皮书,剖析 JioPC 云 VDI 架构,涵盖硬件规格、会话终止机制及安全局限性,并提供用于持久化开发的工程变通方案。
 archanchoudhury/msdt_cve-2022-30190
这个仓库从Defender视角讨论Follina MSDT。
 ikkisoft/parrotng
基于 Java 的工具,用于检测易受 CVE-2011-2461 影响的 Adobe Flex SWF 文件,可作为命令行工具或 Burp Suite 被动扫描器插件使用。
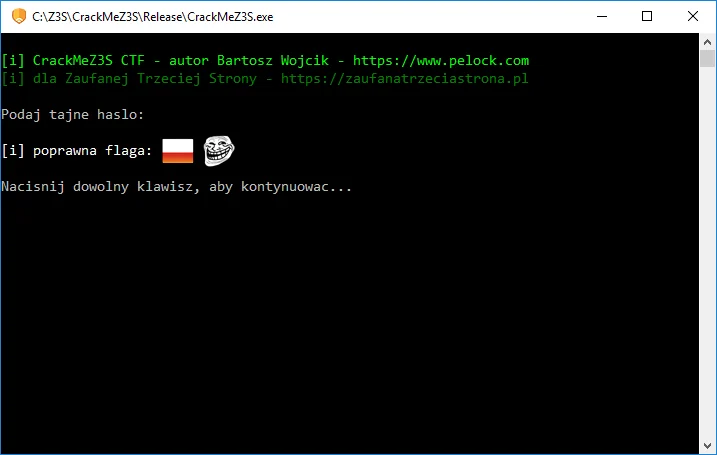 pelock/crackmez3s-ctf-crackme-tutorial
如何为CTF竞赛编写一个CrackMe。包含源代码、技术讲解、反调试与反逆向工程技巧。
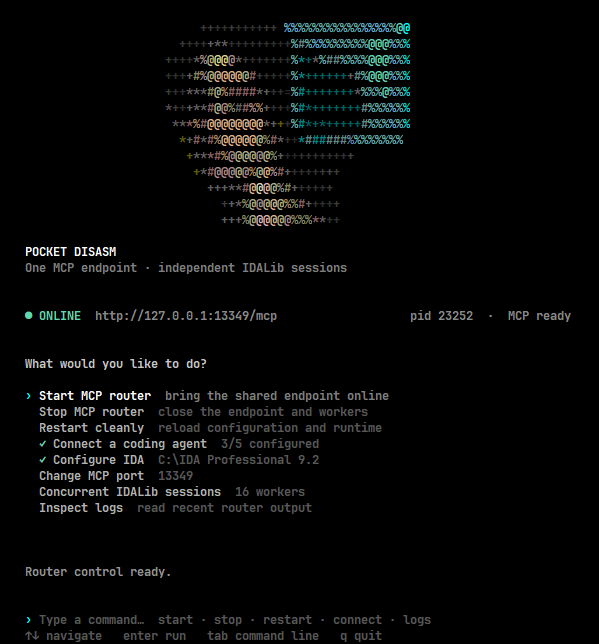 whoisqwerz/pocket_disasm
多会话 IDALib MCP 路由器,适用于编码代理。使用与 IDA 兼容的逆向工程工具并行分析多个二进制文件。
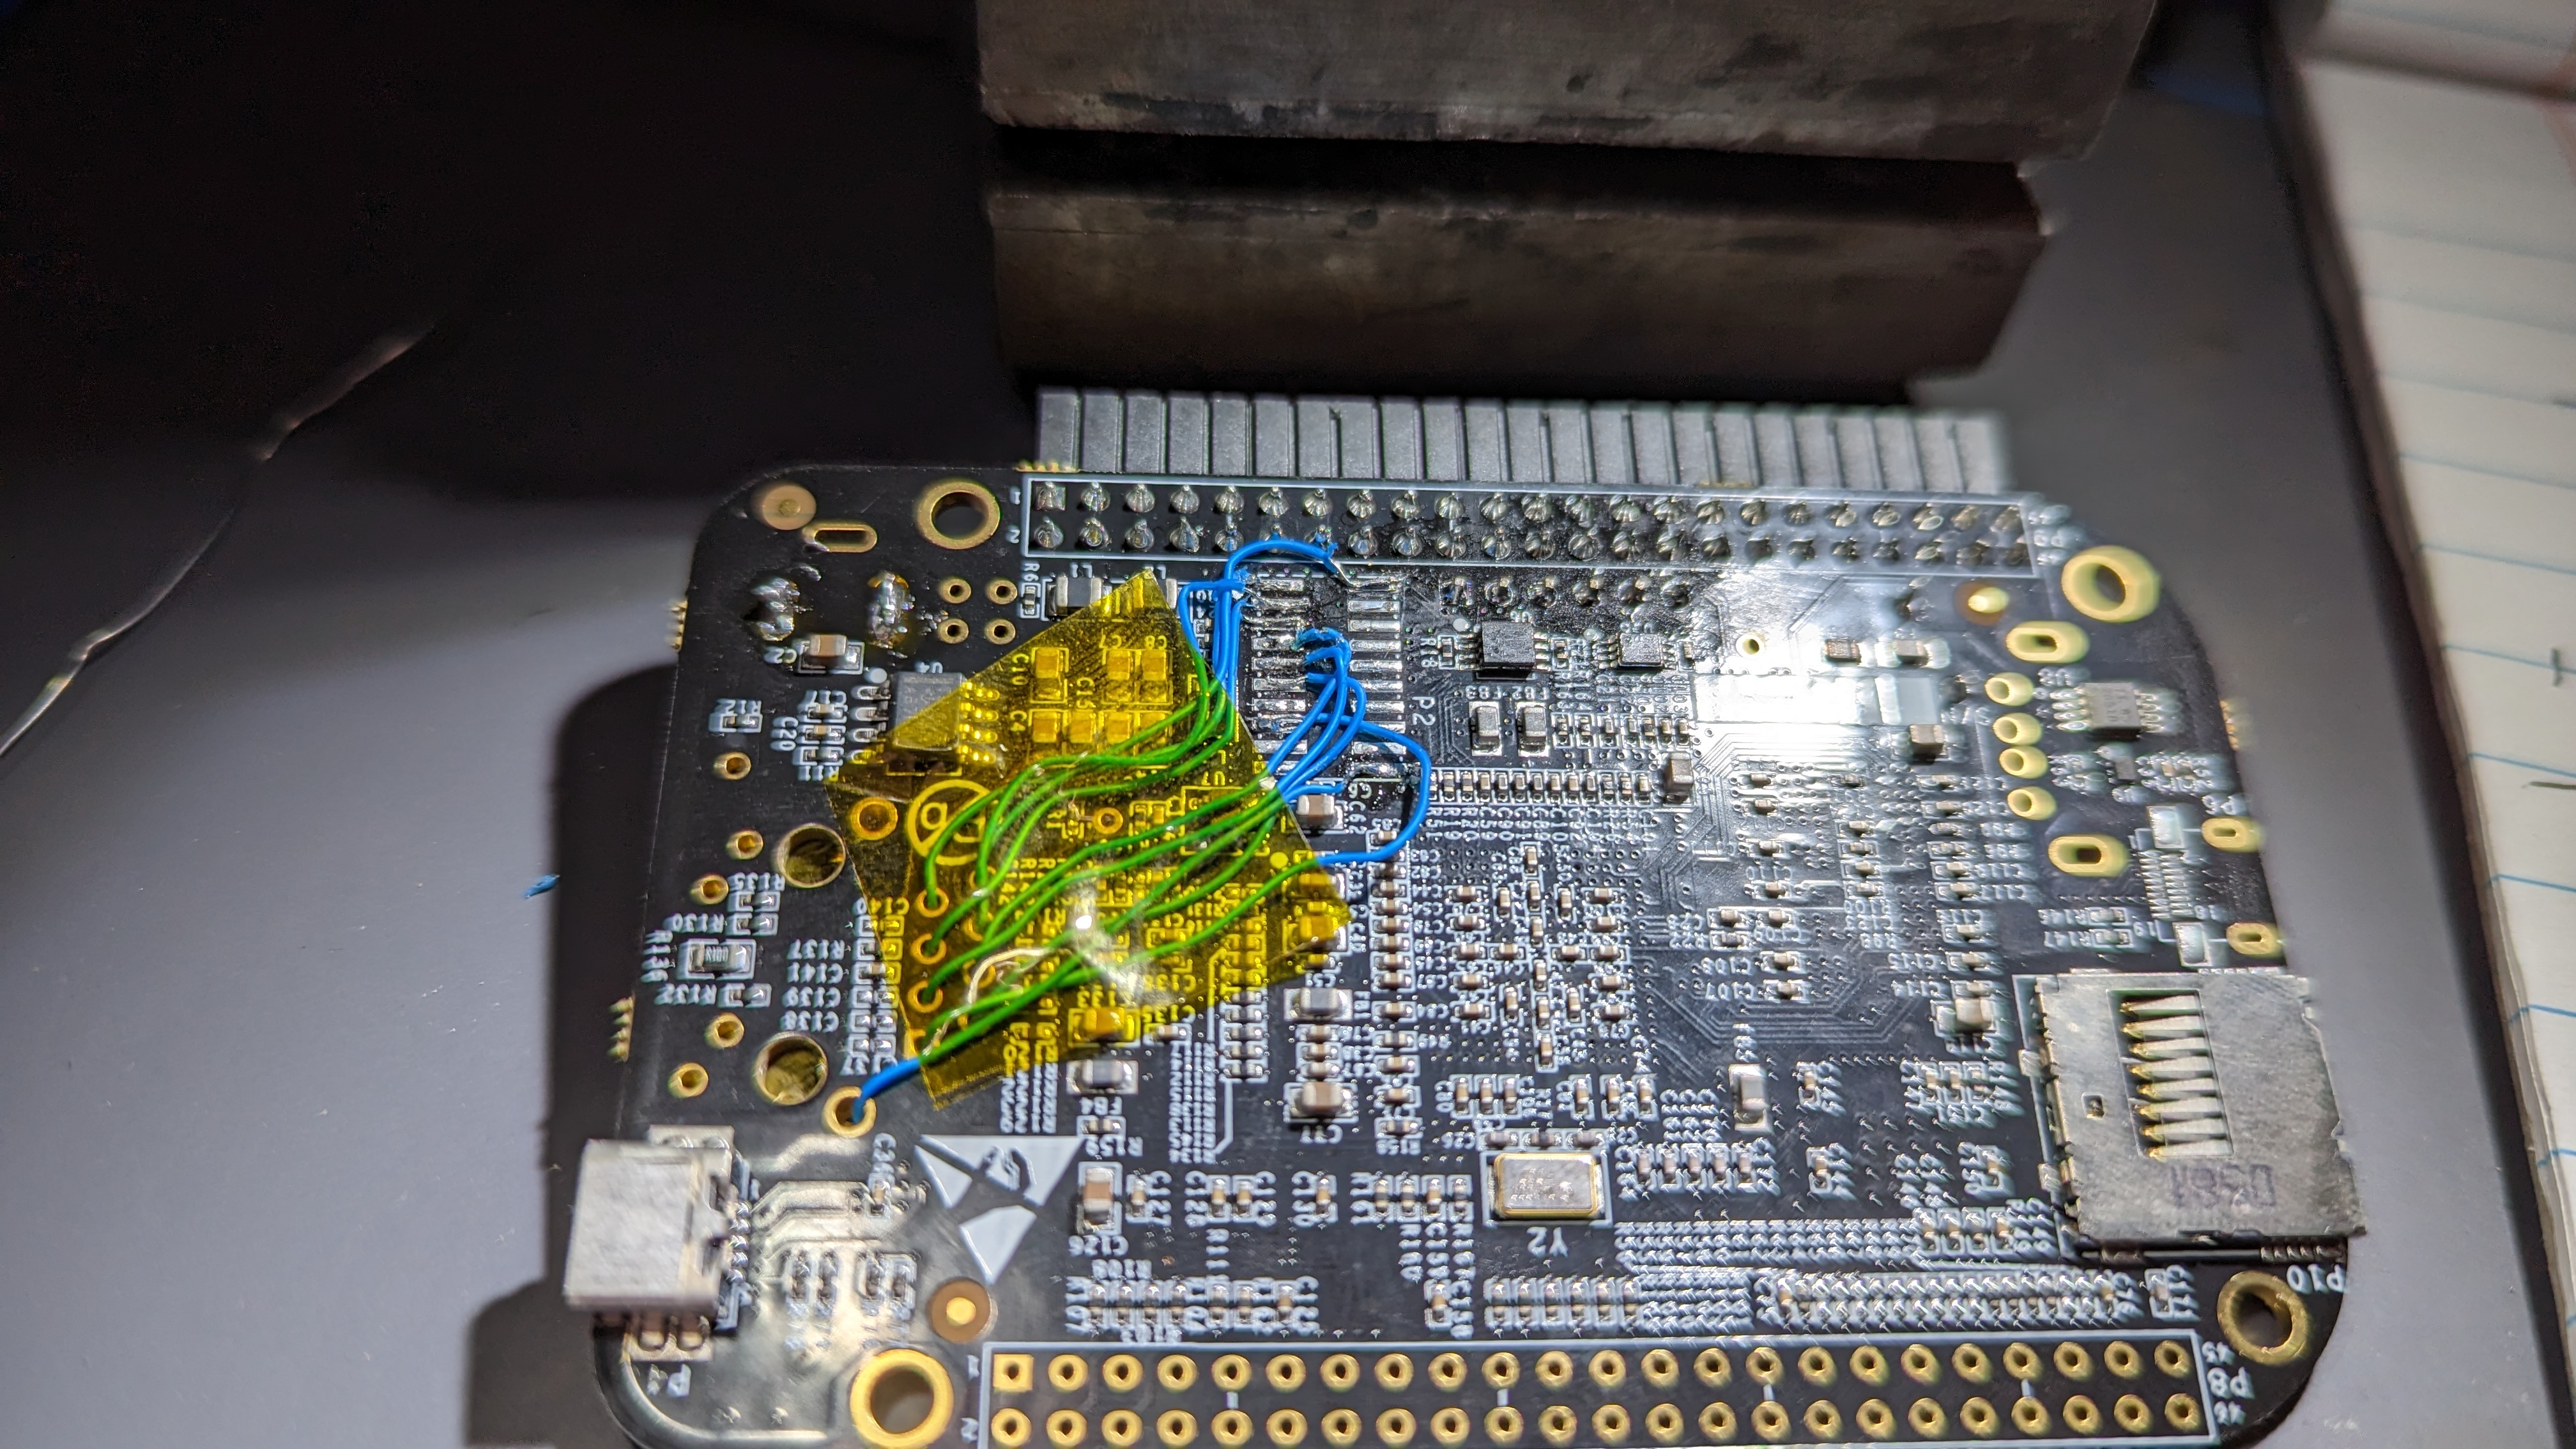 sjgallagher2/am335xbootrom
对 TI AM3358 引导 ROM 进行逆向工程
 owasp/cwe-sdk-javascript
一个符合 MITRE / CAPEC 规范的通用弱点枚举(CWE)Node.js SDK
 securityjoes/threatresearch
针对 PlugX、Remcos、templateX 和 RedLine Stealer 等恶意软件家族的 Python 配置提取器,支持 C2 配置提取,用于威胁研究与事件响应。

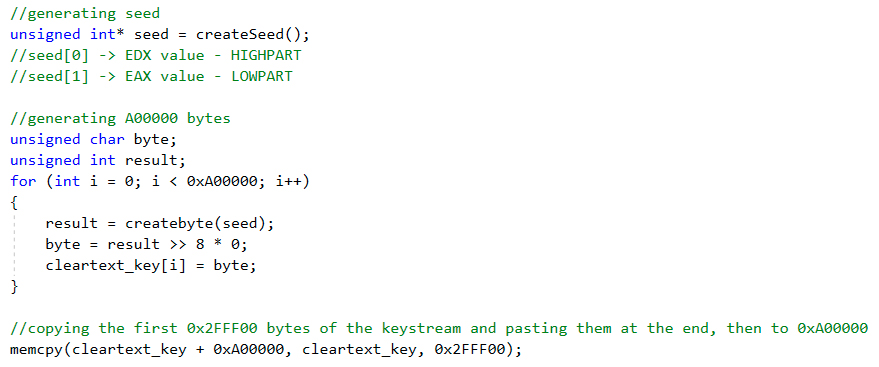 reecdeep/hivev5_keystream_decryptor
坏家伙们搞的坏东西
 kavan00/android-projector-c2-malware
对中国Beamer的C2网络的剖析 - SilentSDK-Analysis