
 #1

 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
 yukonga/ghostlock-app
GhostLock 一键执行应用(CVE-2026-43499)
 wazuh/wazuh
开源XDR和SIEM平台,用于跨端点和云工作负载的威胁检测、日志分析、文件完整性监控、漏洞评估和合规管理。
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…


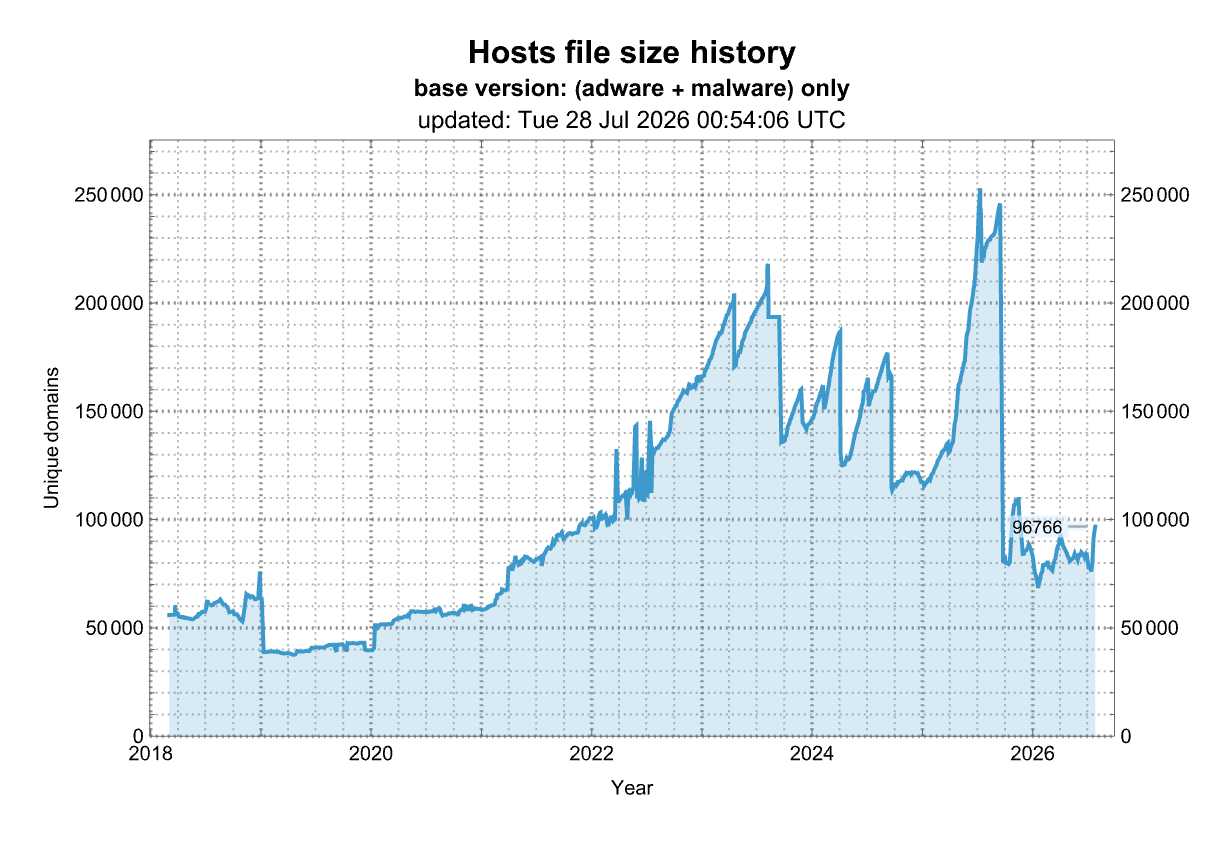 stevenblack/hosts
🔒 整合并扩展来自多个精心挑选来源的 hosts 文件。可选择为色情、社交媒体和其他类别添加扩展。
 itm4n/pentest-windows
Windows 内部研究与利用技术合集,涵盖权限提升、令牌滥用以及面向红队和渗透测试人员的后渗透技巧。
 nvidia/skillspector
用于 AI 代理技能的安全扫描器。在安装 Claude Code、Codex 和 MCP 技能之前,检测其中的漏洞、恶意模式、安全风险、提示注入、数据外泄和供应链风险。

 hack-with-github/awesome-hacking
面向黑客、渗透测试人员和安全研究人员的各类精彩资源列表合集。
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。









