Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/nccgroup/lazydroid
Android安全动态分析 (沙盒)移动应用渗透测试逆向工程信息收集渗透测试
GitHubnccgroup/lazydroid

LazyDroid

用于辅助 Android 应用评估某些方面的 bash 脚本

查看仓库
15935459年前Kitploit 审核通过
分享

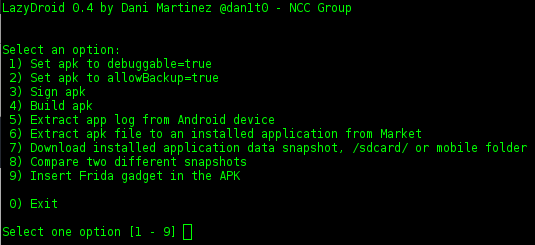
Lazydroid 0.4 作者:Dani Martinez (@dan1t0)
Lazydroid

Lazydroid 是一个用 bash 脚本编写的工具,用于简化 Android 评估的某些方面。它提供了一些常见任务,例如:

  • 将应用的 debug 标志设置为 true
  • 将应用的 backup 标志设置为 true
  • 重新构建应用
  • 重新签名应用
  • 智能提取应用日志
  • 从 Google Play 安装的应用中提取 APK
  • 下载任意手机目录(/sdcard/、应用数据目录或其他)
  • 比较同一文件夹的两个不同快照
  • 在 APK 中插入 Frida gadget(例如当手机未 root 或无法 root,因而无法运行 Frida server 时)

安装

Lazydroid 需要 Linux 或 Mac OS 来运行,并且需要安装以下工具:

  • apktool
  • jarsigner
  • adb
  • aapt(Android Asset Packaging Tool,属于 SDK 的一部分)
  • 你的 keystore 和 alias
  • Frida Agent(pip install frida)

运行 lazydroid.sh 的步骤如下:

$ git clone
$ #configure the path to the tools (adb, jarsigner, apktool, etc and your favorite shell)
$ cd lazydroid
$ ./getfridalibs.sh #get the last frida libs for Android
$ ./lazydroid.sh

选项

  • 将 APK 设置为 debuggable=true

    • 解压 APK 并将 debuggable 标志设置为 true。
  • 将 APK 设置为 allowBackup=true

    • 解压 APK 并将 allowBackup 标志设置为 true(在非 root 设备上提取应用数据文件夹时很有用)
  • 对 APK 签名

    • 显而易见,无需多言。
  • 构建 APK

    • 显而易见,无需多言。
  • 从 Android 设备提取应用日志

    • Lazydroid 使用应用 PID 过滤 logcat
  • 从市场安装的应用中提取 APK 文件

    • 用于获取和分析 APK。
  • 下载已安装应用的数据快照、/sdcard/ 或手机目录

    • Lazydroid 比较两个文件夹并以易读的格式提取它们之间的差异。
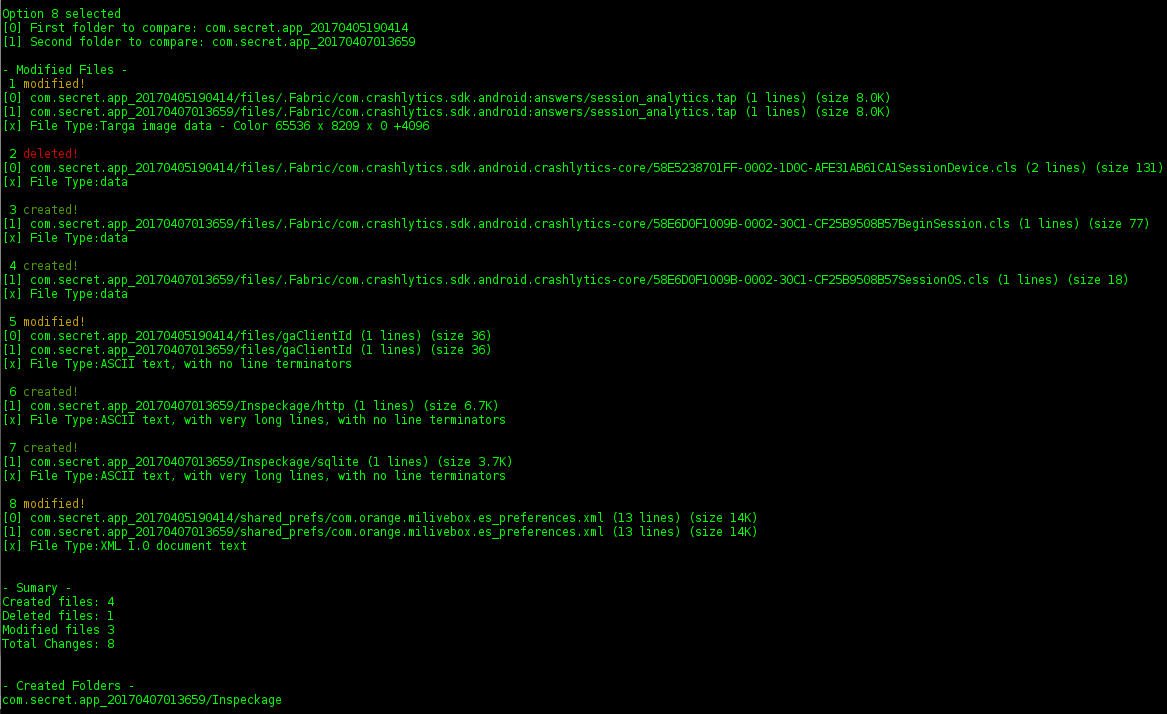
  • 比较两个不同的快照

    • Lazydroid 比较两个文件夹并以易读的格式提取差异,以发现新文件或新文件夹、文件修改或已删除的文件。 Compare two snapshots
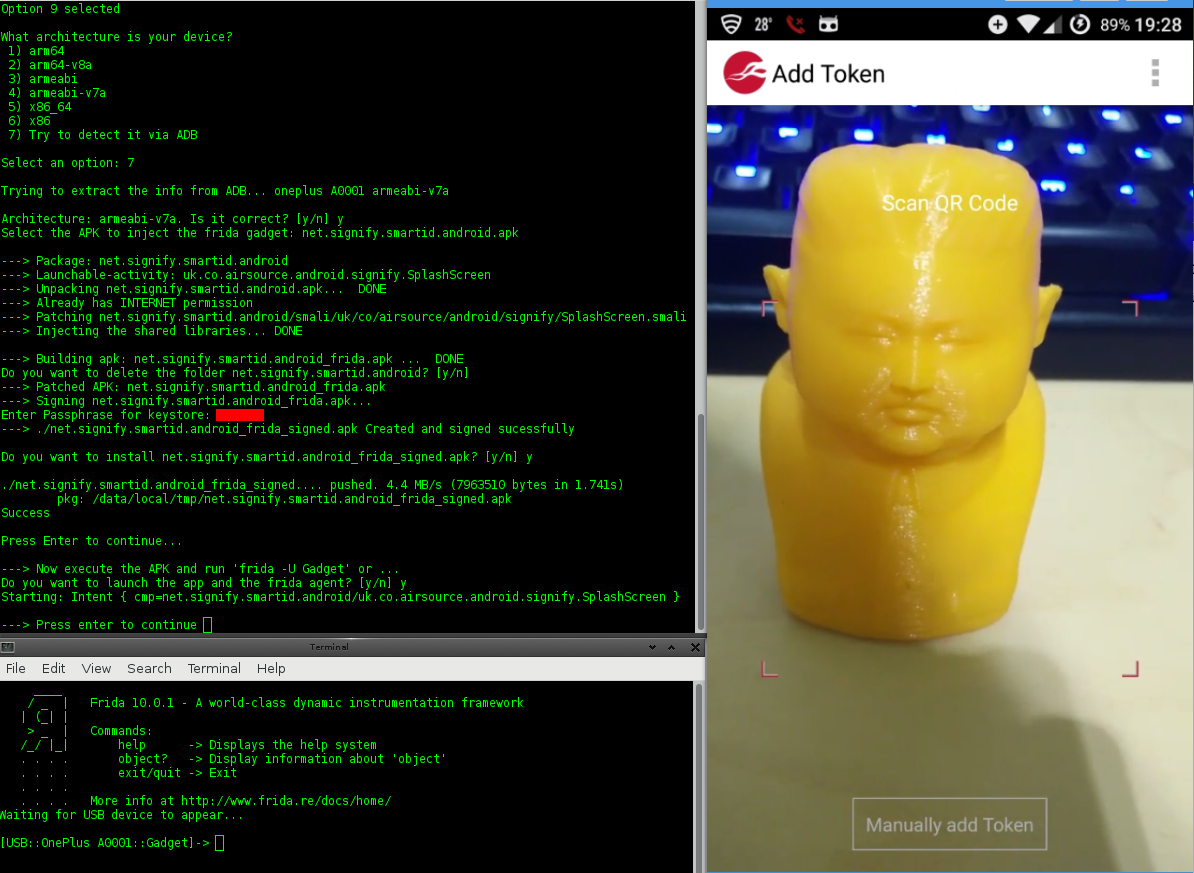
  • 在 APK 中插入 Frida gadget

    • Lazydroid 自动检测你设备的架构,并在应用中插入 Frida Agent,以方便应用插桩(在非 root 设备上很有用)。 Demo Frida 查看视频
协作与帮助

如果你发现 bug 或有任何想法,请告诉我,我会改进并修复这个工具。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    373
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    322
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    251

探索所有工具

浏览我们的工具集合

查看所有工具 →








