
 #1
用于通过在系统之间移动来探索和扩大受损网络内控制的工具。
Kitploit 推荐

 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 squidsec/bloodbash
用于 SharpHound/AzureHound JSON 的离线 AD/Entra 攻击路径分析器。无需 BloodHound 或 Neo4j,即可展示按优先级排序的权限提升、凭据及错误配置发现。
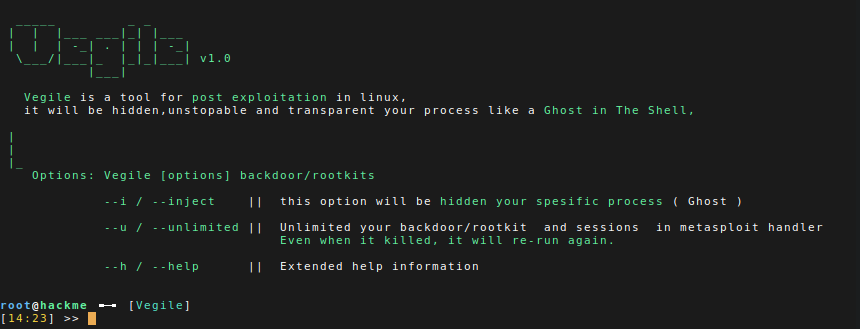 screetsec/vegile
此工具将在后门/rootkit设置完成后隐藏你指定的进程,无限化你在Metasploit中的会话并使其透明化。即使被杀死,它也会重新运行。总会有一个进程在运行另一个进程的同时运行,因此我们可以认为这个进程就像《攻壳机动队》中的幽灵一样无法停止。

 wattocyber/oscp-notes-2026
OSCP 笔记库 + 考试驾驶舱仪表盘:合并的技巧笔记、变量填充命令集、机器、凭据以及考试当天的运行手册。MIT。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
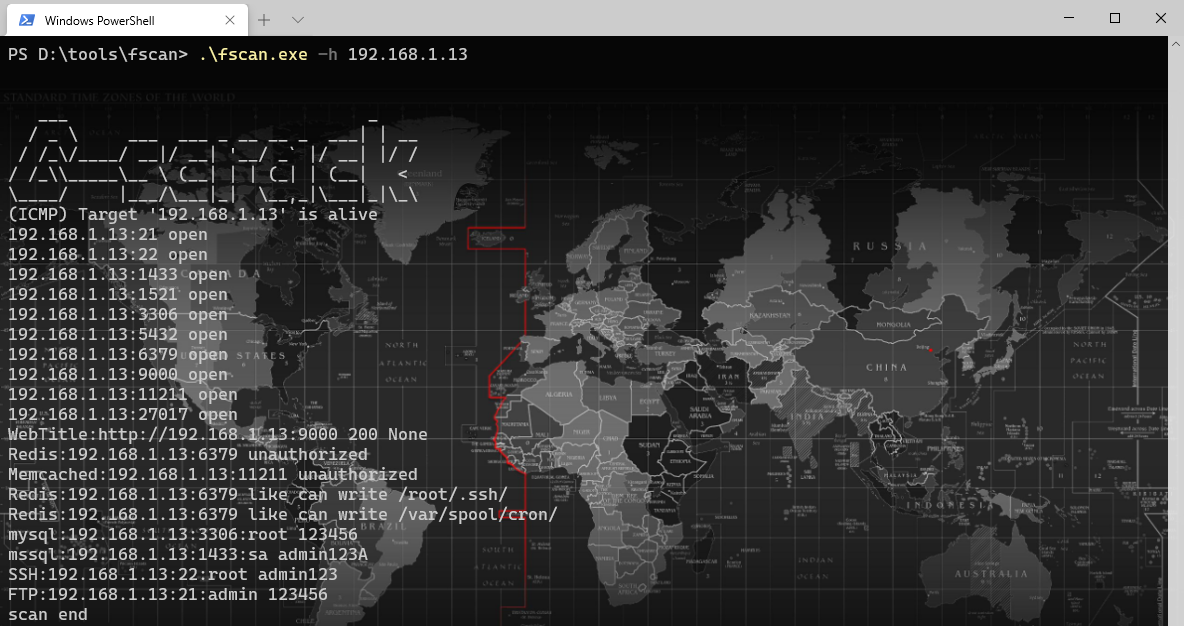 shadow1ng/fscan
一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability scanning)
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 jm33-m0/emp3r0r
自愈型 Gossip Mesh C2,具备辅助对等点发现、跨平台 BOF 执行与可脚本化代理。
 owasp/owasp-cstg
供应商中立的云安全测试指南,包含结构化的阶段,用于在AWS、Azure、GCP和PaaS平台上进行枚举、权限提升、横向移动和后利用。

 sp00kyskelet0n/py-rdp-patcher
一个Python脚本,用于修补Windows上的termsrv.dll文件,以启用多个并发RDP会话,支持Windows 10版本1703至1909。
 bishopfox/cloudfox
为云渗透测试自动化态势感知。
 kamalx06/tornadoc2
基于拉取的 C2 框架,具有十种原生传输方式、并发多配置文件处理器、ECDSA 签名的任务下发,以及带 RBAC 和 Qt/CLI 控制台的多操作员团队服务器。
 stillbigjosh/kube-reaper
从任意身份扫描 Kubernetes 集群,标记危险权限,并将其串联为多步提权路径,最终导致集群沦陷。
 infosecn1nja/red-teaming-toolkit
该仓库包含面向红队成员和威胁猎手的尖端开源安全工具(OST)。
 voidsecsoftwares/voidsyscall
跨平台系统调用驱动的植入程序与 C2 —— 直接系统调用(Windows)、原始系统调用(Linux)、HTTPS/DNS/ICMP 通道。无 winapi 层。







