Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
redamon — 自主AI红队框架,将侦察、利用和后利用链接为单一流水线,然后对发现进行分级、实施代码修复并提交拉取请求。 | Kitploit
工具/GitHubGitHub/samugit83/redamon
OSINT (开源情报)渗透测试框架权限提升侦察漏洞扫描器漏洞利用框架横向移动后渗透利用红队Payload 开发AI 安全
2.3k4661744天前Kitploit 审核通过
分享
GitHub
samugit83/redamon

redamon

自主AI红队框架,将侦察、利用和后利用链接为单一流水线,然后对发现进行分级、实施代码修复并提交拉取请求。
查看仓库

RedAmon Logo
RedAmon
在世界发现之前,先揭开隐藏的真相

RedAmon 是新一代企业级 AI 驱动渗透测试平台,处于智能体化攻击性安全领域的前沿。 它支持自托管,支持多用户与多租户,具备基于角色的访问控制、交战规则(Rules of Engagement)强制执行以及仅追加的审计日志。安全团队可以在其控制的资产上执行全范围评估:攻击面以图的形式映射,漏洞利用由智能体驱动并置于人工审批关卡之后,修复方案以拉取请求的形式交付。当数据不得离开您的环境时,支持使用本地模型。

Sponsored by NVISO      samugit83%2Fredamon | Trendshift

RedAmon Website Discord Community Telegram Channel RedAmon Platform Tour

GitHub Stars Version 7.8.0 Security Tool Warning MIT License AI Powered AI Gauntlet — Offensive AI Testing Fireteam Parallel Multi-Agent One Command Deploy on Server TrafficMind mitmproxy HTTP Capture 100+ Security Tools 185,000+ Detection Rules 400+ AI Models Metasploit Framework OpenVAS Scanner CypherFix Auto Remediation Wiki Documentation

法律免责声明:本工具仅用于经授权的安全测试、教育目的和研究用途。切勿使用本系统扫描、探测或攻击任何你不拥有或未获得明确书面许可进行测试的系统。未经授权的访问是违法的,并将受到法律惩处。使用本工具即表示你对自己的行为承担全部责任。阅读完整免责声明

🏆 旗舰成果: RedAmon 以完全黑盒方式解决了 XBOW Web 安全基准测试中的 101 / 104(97.1%)。每一次成功解决都附带一份完整、未经编辑的原始智能体会话记录以及一份可复现的分步操作指南:打开任意一行,即可逐条工具调用地了解漏洞究竟是如何被攻破的。可逐行审计。详见 XBOW 验证基准测试评分卡。

📊 覆盖范围,经测量并自评: Bug Bounty Coverage — The Full Taxonomy Audit (PDF, 124 pages) 逐行对照全部 397 类 Web 漏洞赏金发现,对 RedAmon 进行审计,为每一项判定指明其背后的确切模块、技能或扫描器,并分别针对侦察流水线和智能体系统各自的职责范围进行评分。它刻意保持自我批判,既如实记录已覆盖的内容,也如实记录缺失的内容:134 类已完成,210 类在构建待办中,44 类被有意排除,每一类都有明确的决定。
RedAmon Agent Demo

YouTube - Demos YouTube - XBOW Bench YouTube - Hacklab


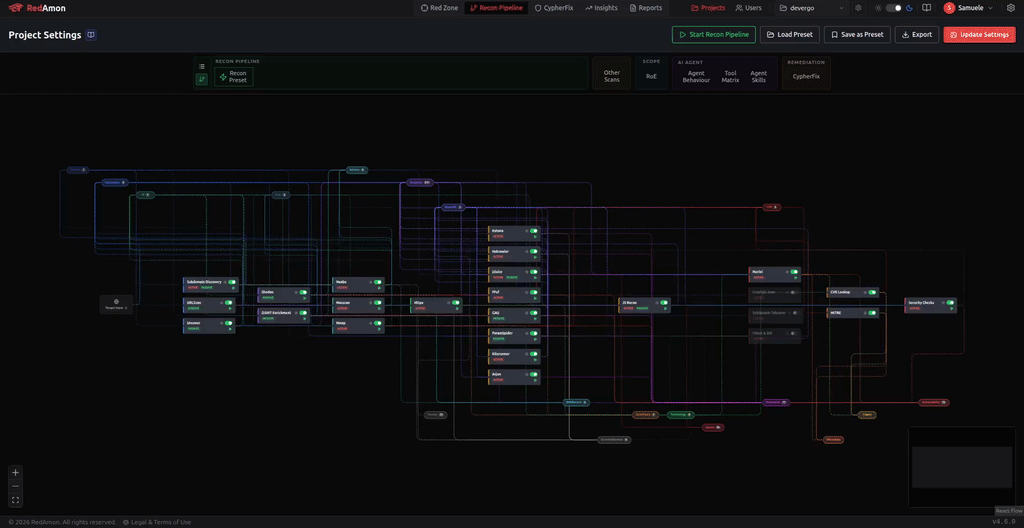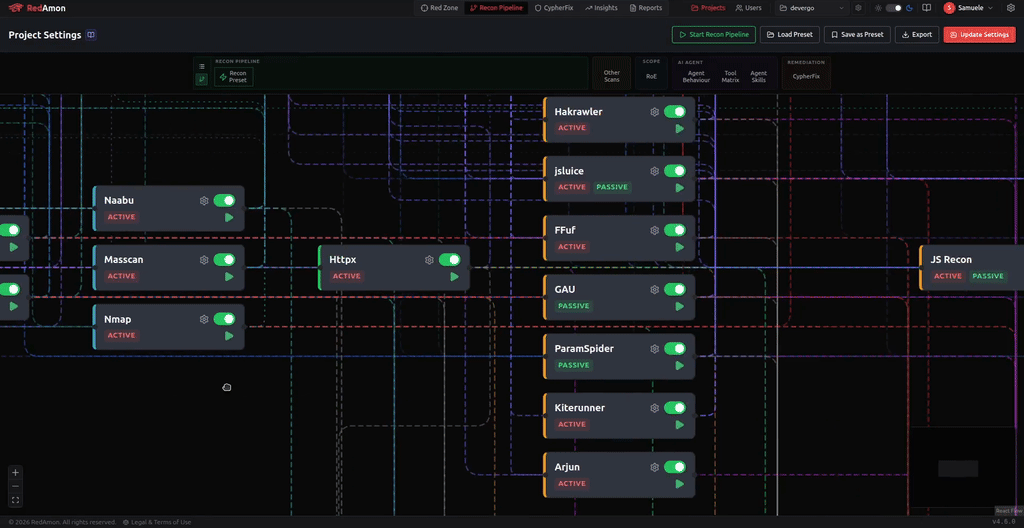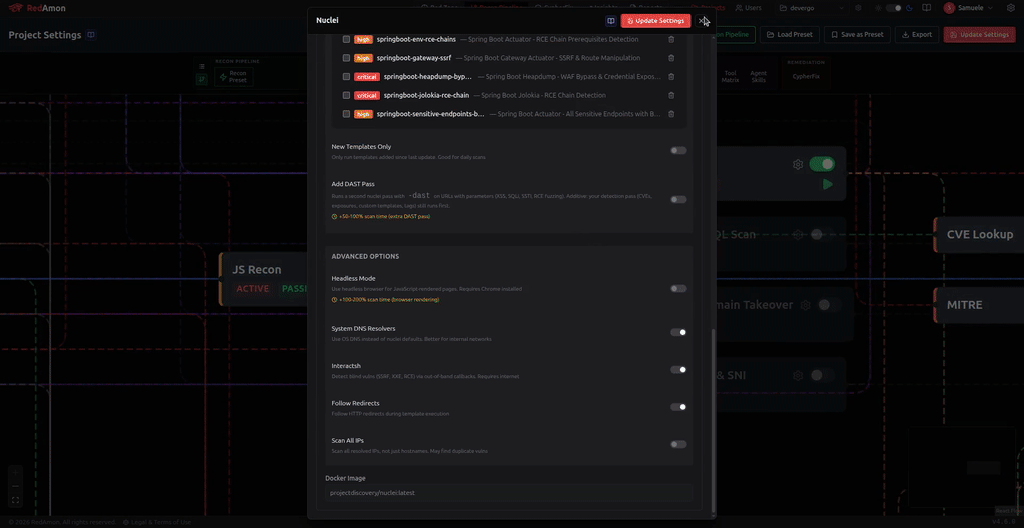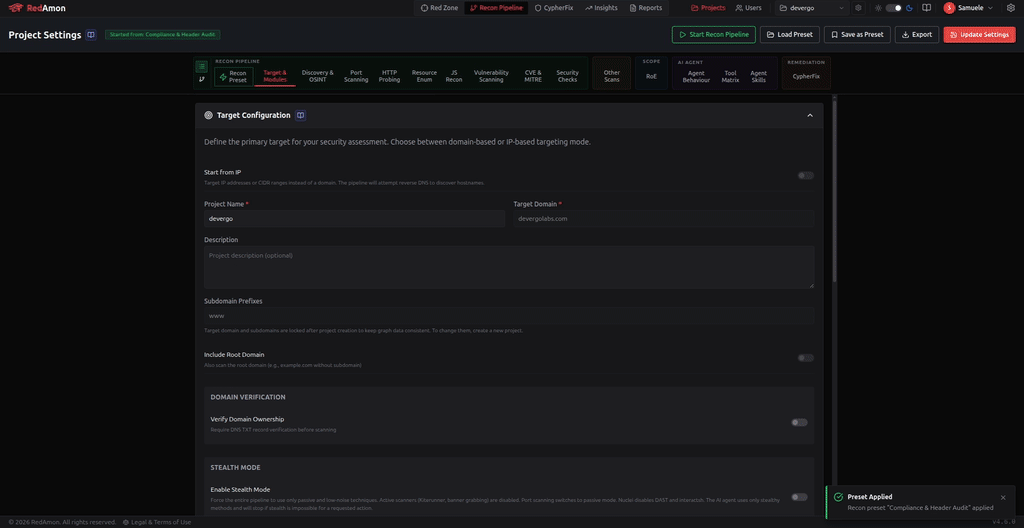
动态多工具并行侦察流水线

并行侦察流水线运行中

RedAmon 并行启动多个侦察工具,每个工具都实时将结果汇入共享知识图谱。工具被启动后,会根据实时发现调整其范围,并在无需人工干预的情况下相互协调。整个攻击面——子域名、端口、端点、参数——在几分钟内而非数小时内成形。

将侦察作为活的知识图谱

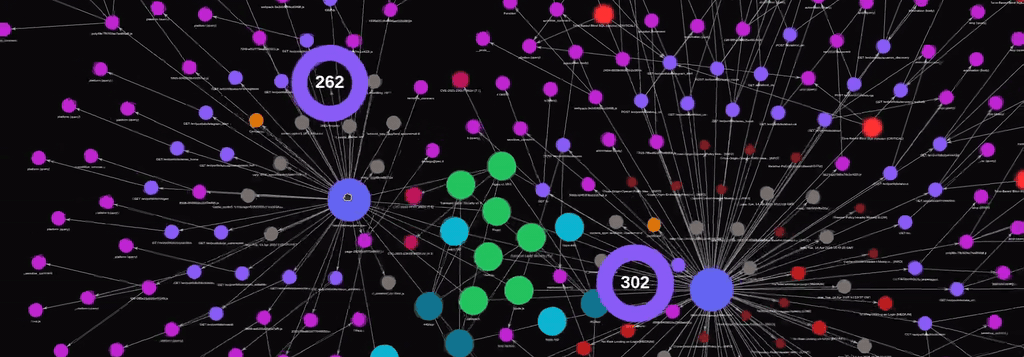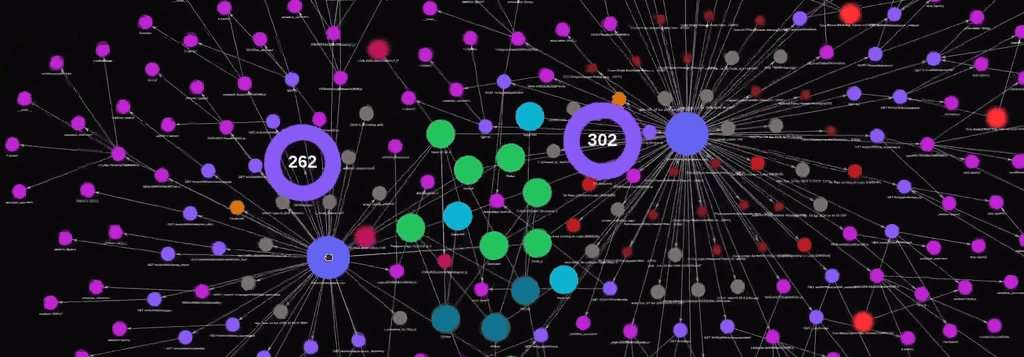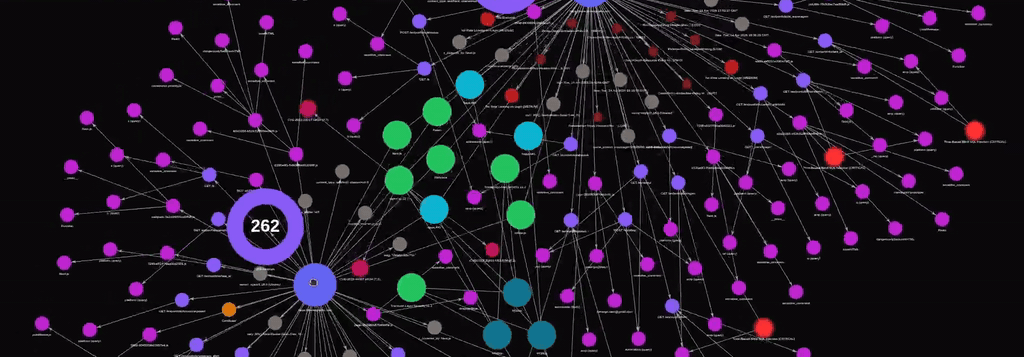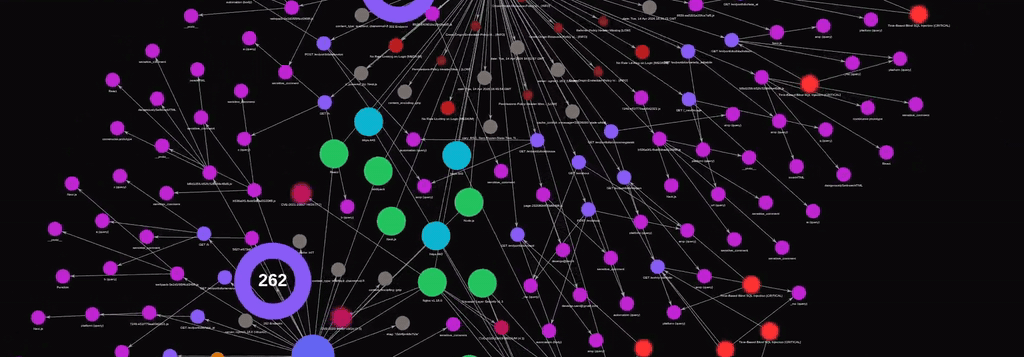
以 2D 渲染的 RedAmon Neo4j 攻击面图谱

行业标准扫描器被串联起来,使每个工具的输出都成为下一个工具的输入,随后合并到单一的 Neo4j 知识图谱中。发现结果经过去重,关系明确,智能体继承一个结构化、完全连通的攻击面,可直接用自然语言查询。


攻击遇上防御。一条流水线,全程可见。

侦察 ➜ 利用 ➜ 后利用 ➜ AI 分诊 ➜ CodeFix 智能体 ➜ GitHub PR

RedAmon 不止于发现漏洞,它还会修复漏洞。该流水线首先由一个 6 阶段侦察引擎绘制目标的整个攻击面,然后将控制权交给一个自主 AI 智能体,由它验证 CVE 可利用性、测试凭据策略并绘制横向移动路径。每一项发现都会记录在 Neo4j 知识图谱中。当攻击阶段完成后,CypherFix 接管:一个 AI 分诊智能体关联数百项发现,对其进行去重,并按可利用性排序。随后,一个 CodeFix 智能体克隆你的代码仓库,使用 11 个代码感知工具浏览代码库,实施针对性修复,并打开一个 GitHub 拉取请求,随时可供审查和合并。


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →