#1

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 soufianecyber/quantum-safe-migration
企业级工具包,用于审计传统基础设施并将其迁移至混合后量子密码学(PQC)。
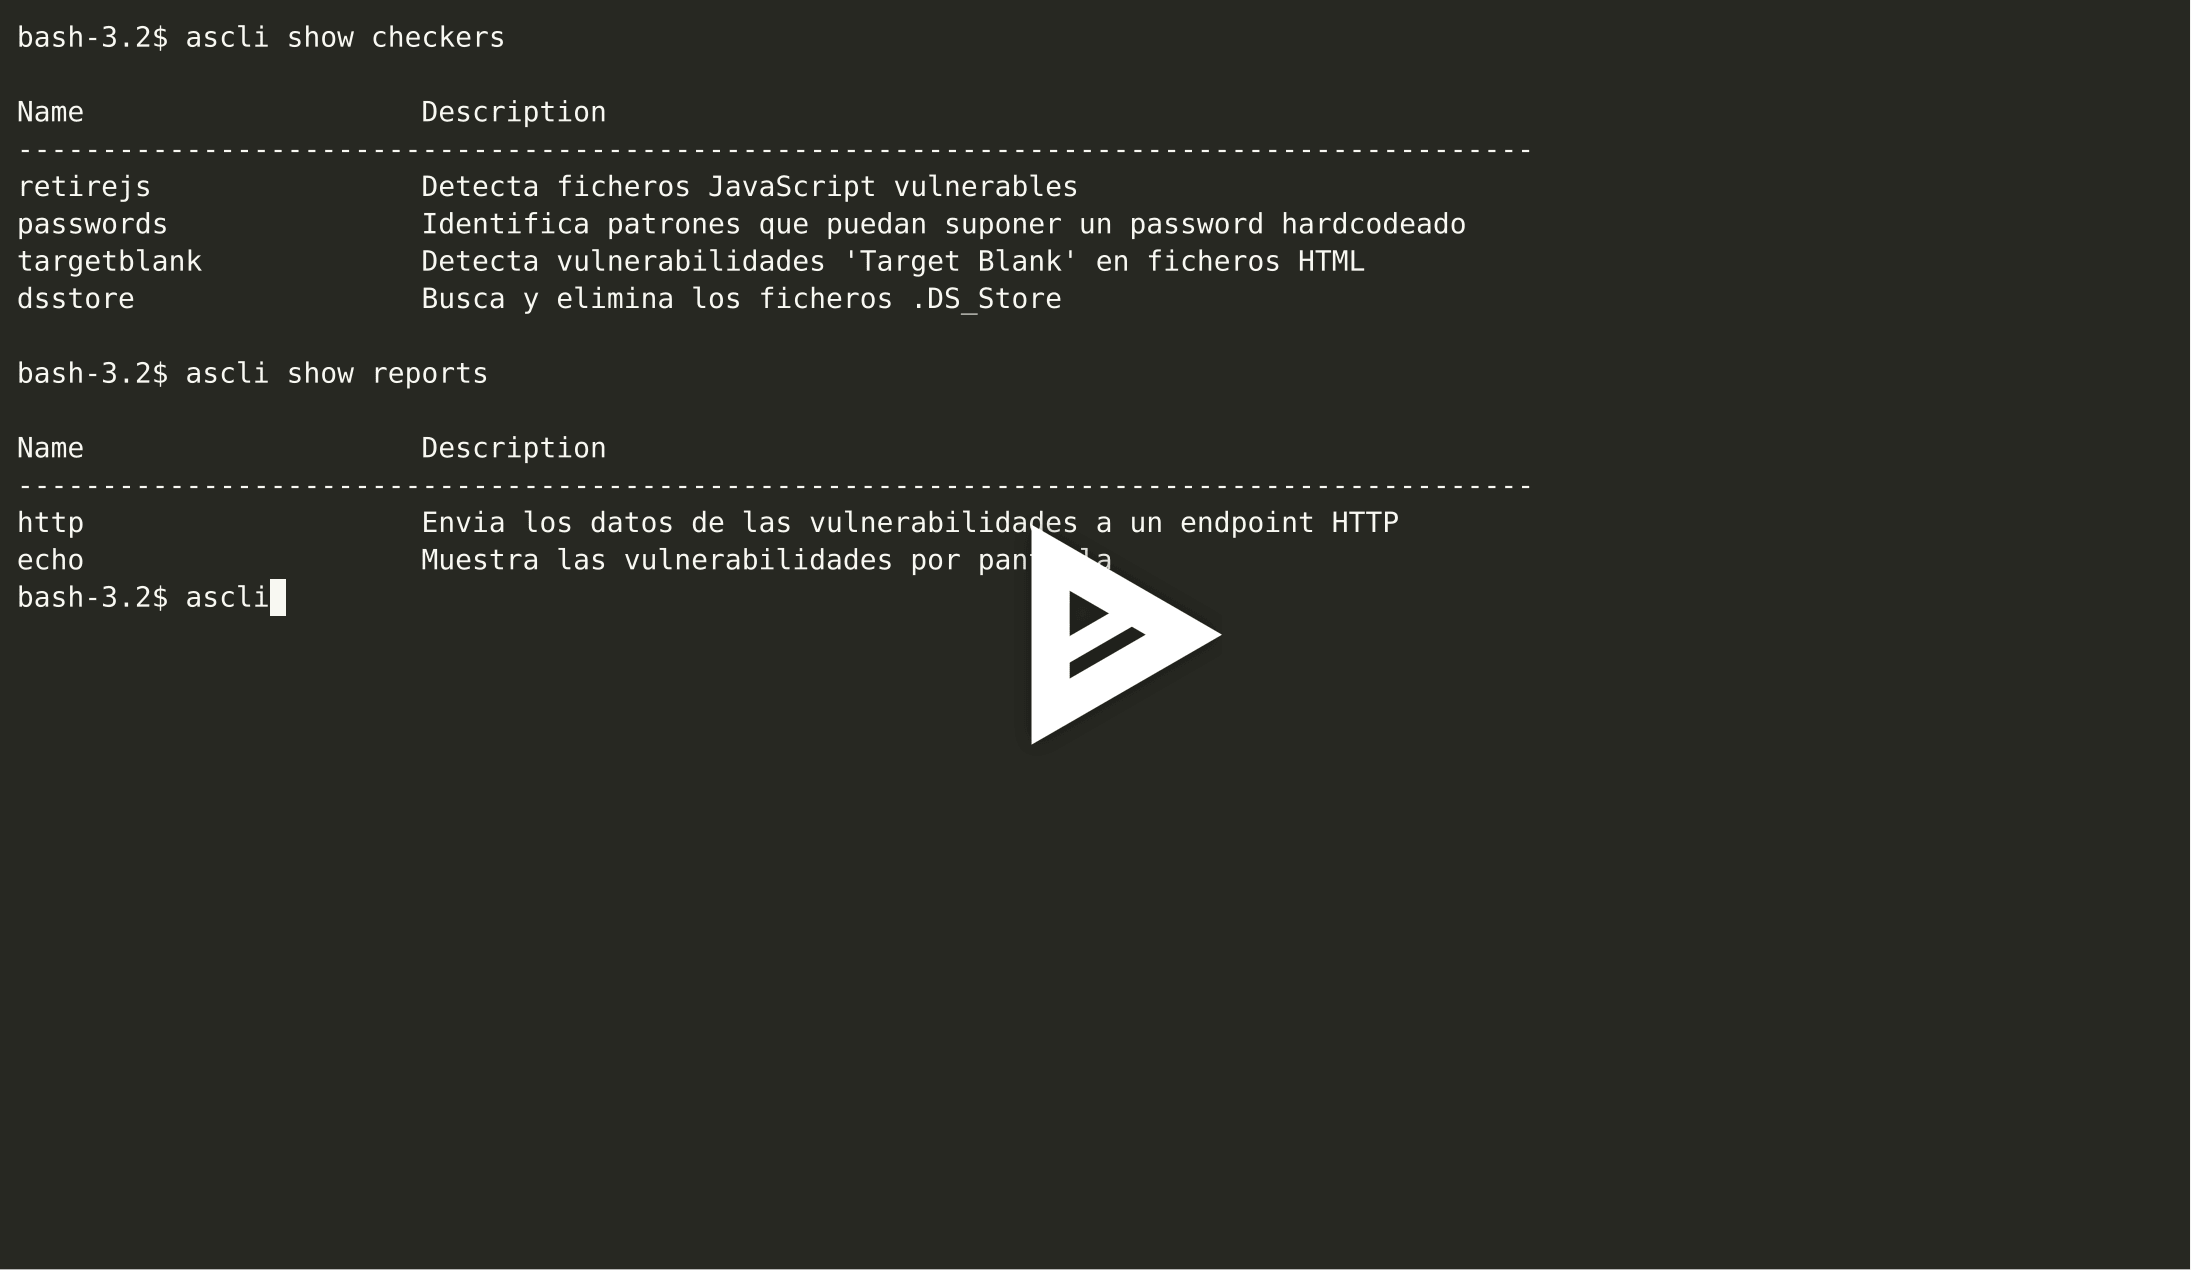 elevenpaths/atomshields-cli
AtomShields静态分析扫描器的命令行界面。安装、卸载、运行检查器和报告,以检测源代码项目中的漏洞。
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 apaonum/brotli-cve-check
用于扫描项目中 CVE-2026-111497(Brotli)漏洞的 Agent 技能与脚本,可评估严重程度并给出修复建议
 schroeder-sys/pantheon-souverainete
模块化、冗余且 100% 主权的云基础设施,以摆脱 GAFAM 的束缚。技术指南、Zero-Trust 架构与内部加密(DoT/DoH)。
 plutosecurity/mcpwnfluence
CVE-2026-27825 与 CVE-2026-27826 的相关信息由 Pluto Security 发现,以及一个用于识别存在漏洞的 mcp-atlassian 实例并允许自动更新至已修复版本的 bash 脚本。
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
零停机 Linux 内核零日漏洞防御案例研究。有关自动化 CLI 和双见证公证框架,请参见 mc493/kshield。
 adimahluf/rapidwebrecon
高性能自动化工具,旨在弥合技术性网络侦察与高管报告之间的差距。由 **Adi Mahluf** 开发。由 **Tenroot Cyber Security** 赞助。
 the-infra-company/kcatcher
捕捉潜伏在 Kafka 集群中的威胁。
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
扫描所选文件,查找规则中规定的模式。此功能用于发现你可能不小心写入文件中的机密信息。此扫描器用于演示如何通过自定义扫描器填充 GitLab [漏洞报告](https://docs.gitlab.com/ee/user/application_security/vulnerability_report…
 swiftdevcollective/xcodeprojectsecurity
一个用于扫描 Xcode 项目文件中可能存在的安全问题的 macOS 应用。
 ght657/work1-secure-api
HDU IS Work 1 - 带 CI/CD(pytest + bandit + pip-audit)的安全 REST API(Flask)及 CVE-2018-17246 分析
 disrex-group/stylesmuggler-adobe-patches
composer require 通过 cweagans/composer-patches 交付 Adobe 官方 APSB26-146(CVE-2026-75650)针对 Magento 的修复。自动为您的 Magento 版本选择补丁。
 chef-cft/salt-vulnerabilities
检测CVE-2020-11651和CVE-2020-11652