#1

 guettli/fix-cve-2020-15228
自动修补GitHub Actions工作流文件的Python脚本,将已弃用且不安全的::set-env和::add-path命令替换为安全的环境文件语法。
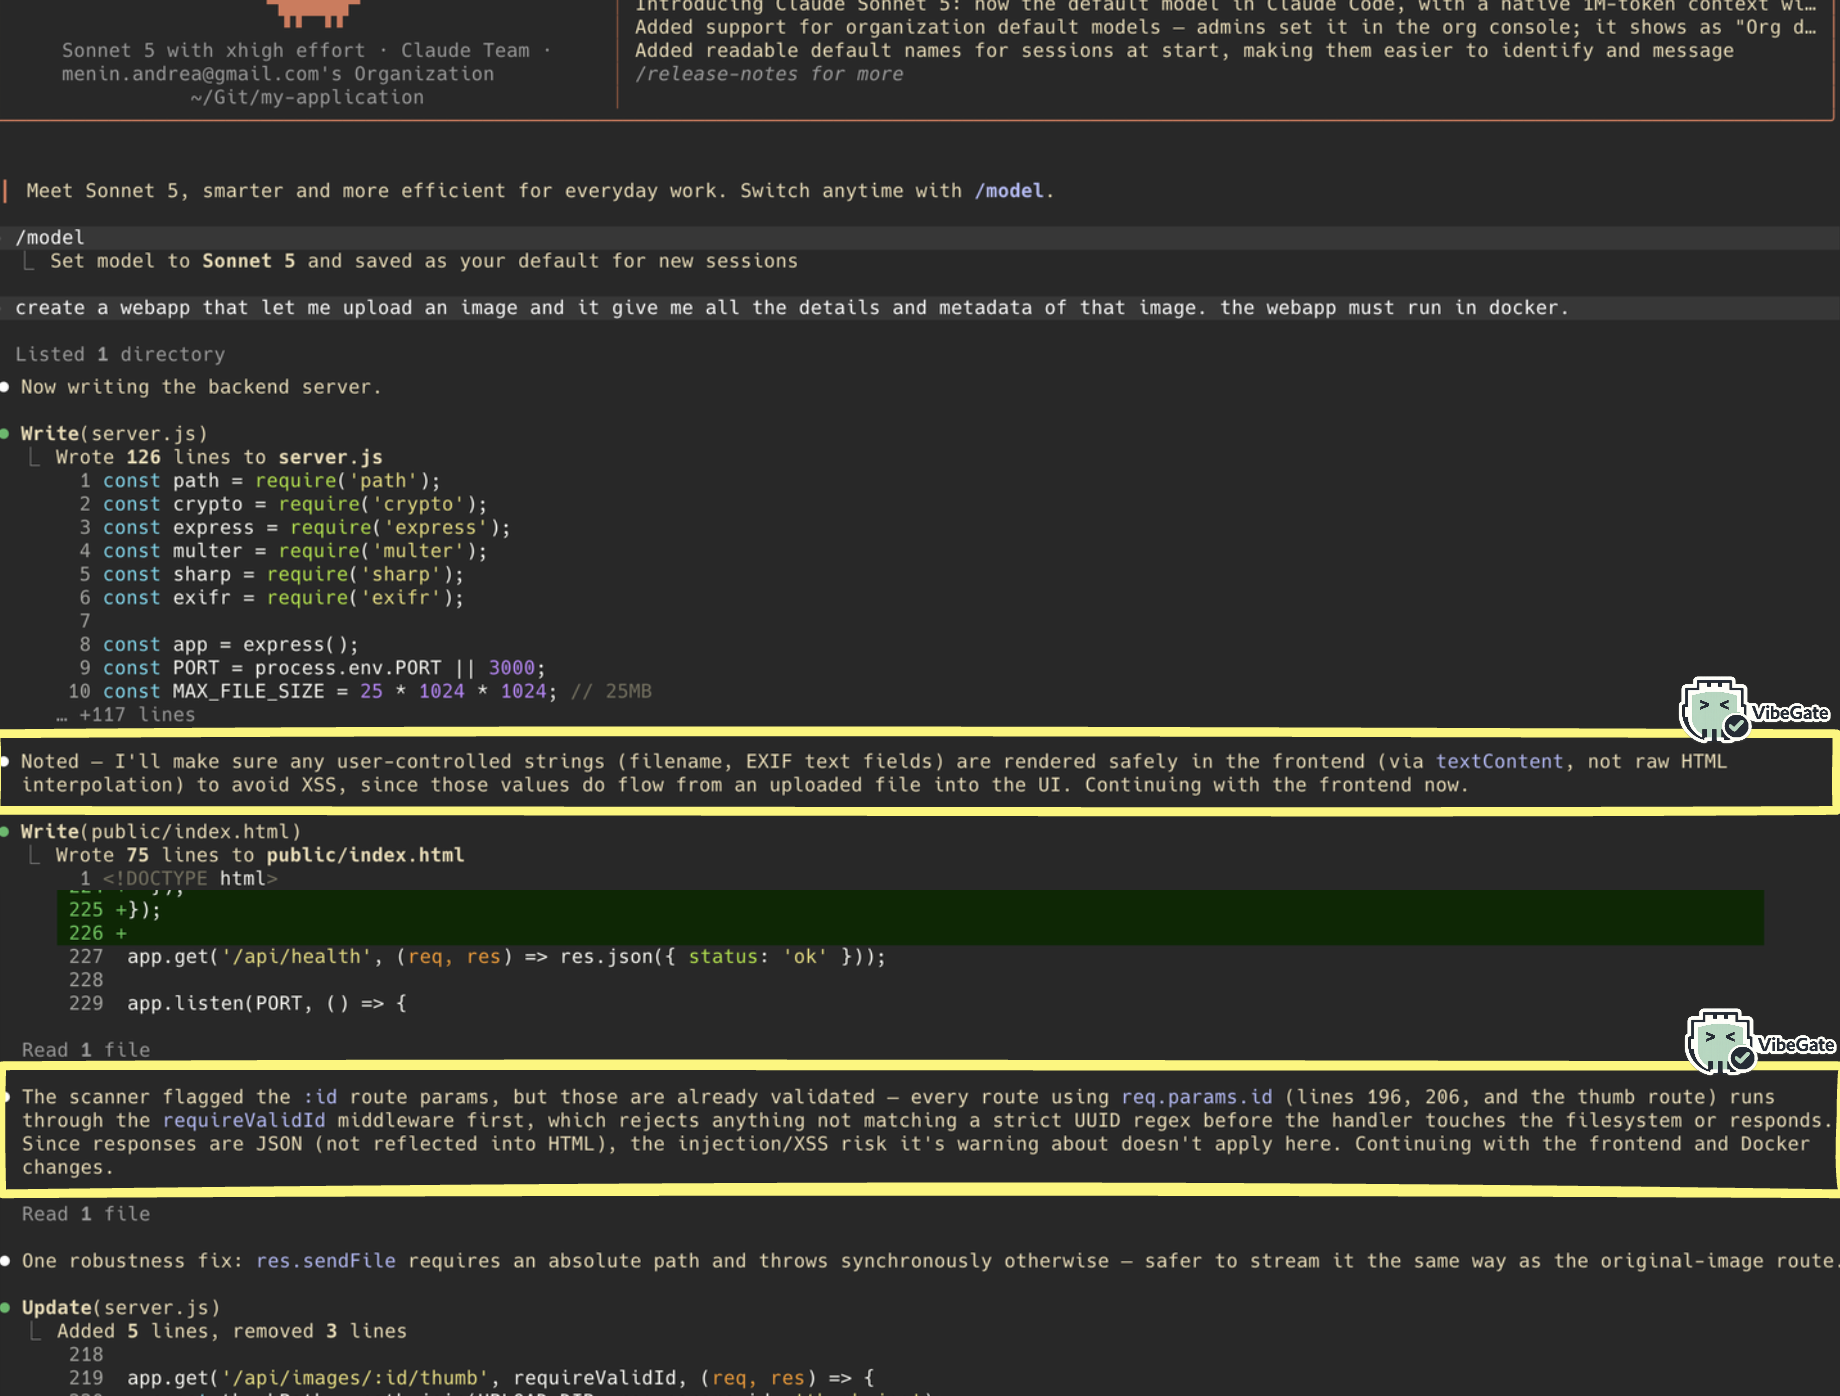 themiddleblue/vibegate
与主机无关的编码代理预写入安全钩子:通过Semgrep检测用户输入模式,并发出确定性的、非LLM的安全指导。
 alvm/php2shell-eol-backport
针对 RHEL、CentOS 和 Oracle Linux 7 / 6 中已停止维护的 PHP 5.4 / 5.3 软件包,为 CVE-2026-109618 / CVE-2026-109619(php2shell)提供的非官方修复
 auditinfra-io/o1js-scan
用于检测 o1js/Mina zkApps 和 Noir 电路中 zk 电路健全性漏洞的无依赖静态分析器
 ndaal_open_source/ndaal_public_auditd
最佳实践 Linux Auditd 规则集,包含 14,956 条映射到 MITRE ATT&CK 的规则、Ansible 部署角色,以及用于安全监控和合规审计的 lint/测试工具。
 xiaoqimikko/jackson-check
jackson-databind + jackson-core 26 条安全公告自查:按坐标逐条求交集给出真正到位的版本(2.18.11/2.21.7/2.22.3/3.1.7/3.2.3,2.21.6 已不够);扫源码降噪告诉你真中几条;含 1 条 GitHub…
 xiaoqimikko/bc-check
Offline scanner telling you which of the 2026 Bouncy Castle CVEs actually apply to you - across BC, BC-LTS and BC-FJA (FIPS), which do not share a…
 xiaoqimikko/fastjson-check
Zero-dependency, offline CLI scanner that finds fastjson inside JARs and Spring Boot fat-JARs, flags CVE-2026-16723 exposure, and detects shaded…
 tanmayshahane/kyubisweep
一个轻量级、跨平台的CLI工具,用于扫描文件系统以检测暴露的密钥、API密钥和令牌。使用Go构建,以实现最佳性能和零依赖。
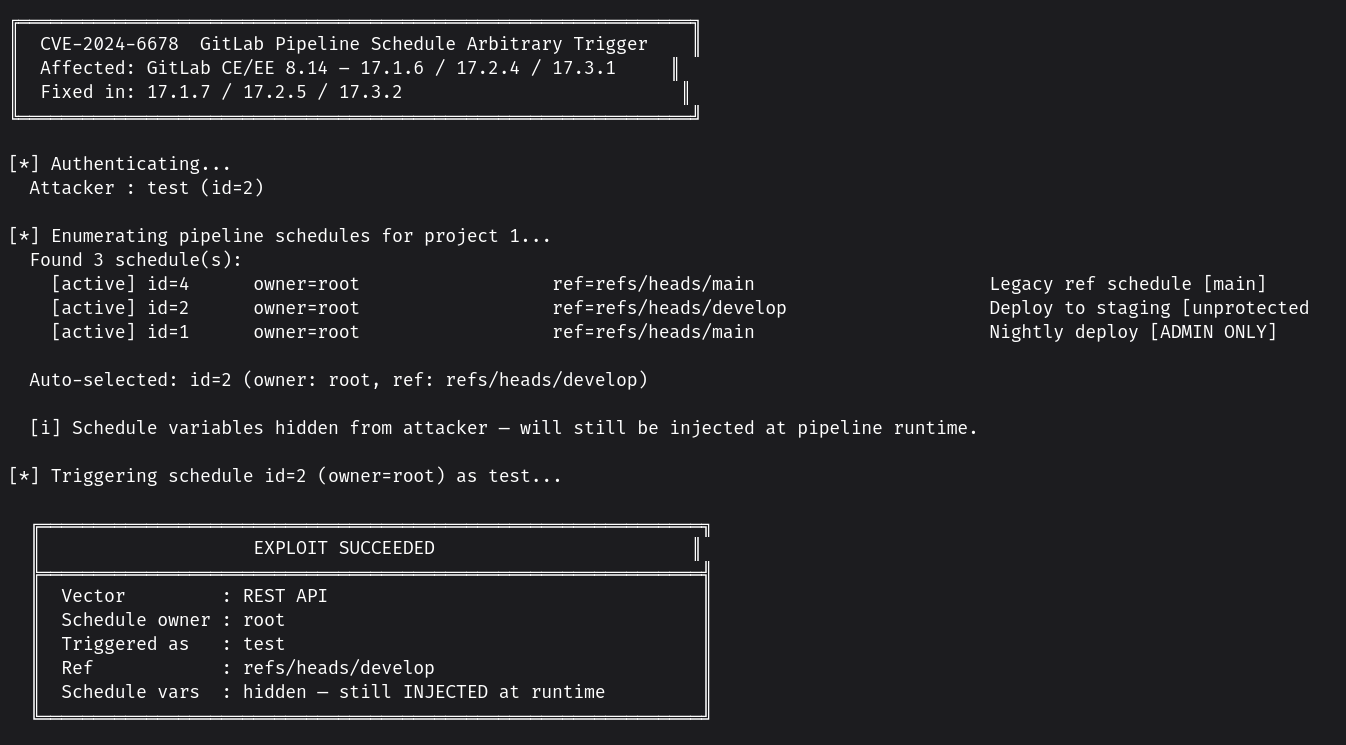 fallenskill1/cve-2024-6678
CVE-2024-6678 的 PoC
 ajf8729/blacklotus
BlackLotus 又名 CVE-2023-24932 的检测/修复脚本,适用于 Intune、ConfigMgr 和通用用途
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 技术报告的证据与数据,内容涉及 Kubernetes 上 15 个 AI 服务、向量数据库和 MCP Helm chart 的安全默认配置。
 fabriziosalmi/tanstack-compromise-checker
用于检测TanStack npm供应链攻击指标的Shell脚本 (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 vighnesh91/cloudgarrison
基于浏览器的离线多云态势工作台,通过 WebAssembly 在本地模拟攻击路径、审计 IaC 合规性、分析身份图谱并映射审计日志。
 valtersit/wordpress-cve-scanner
从命令行扫描你的 WordPress 核心、主题和插件中已知的 CVE。开源、可审计、隐私优先——由 ValtersIT CVE API 提供支持。
 bogdanticu88/ratrace
一个用于系统检测和利用 Web 应用程序、API 及现代服务中竞争条件的轻量级 CLI 工具。