
 #1

 rishabhpande/memory-poison-lab
Local test range for agent memory poisoning - watch a planted memory steer an agent, then prove the repair. Synthetic targets, scripted deterministic…
 dobin/defender_observer
C#/.NET 控制台工具,可实时捕获、记录、重放并解释 Microsoft Defender Antivirus 和 EDR 的 ETW 遥测数据,支持过滤功能并内置事件知识库。
 completetech-security/atlassian-cve-2026-21589-check
面向 CVE-2026-21589 的离线 Atlassian Data Center 证据检查工具。自管理产品与版本证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/beyondtrust-remote-support-cve-2026-102764-check
面向 CVE-2026-102764 的离线 BeyondTrust Remote Support 证据检查工具。Remote Support 版本与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/copyescape-check
针对 CVE-2026-17106 的离线 Docker CopyEscape 证据检查工具。Docker 版本与构建配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/docker-hub-ghostpat-check
用于 CVE-2026-105445 的离线 Docker Hub PAT 证据检查工具。仅使用提供的证据;不收集令牌、不登录、不发起 API 请求。支持 JSON/CSV/HTML 报告。
 completetech-security/fortimail-cve-2026-104286-check
面向 CVE-2026-104286 的离线 FortiMail 证据检查工具。用于检查 FortiMail 版本与部署证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不包含漏洞利用载荷。
 completetech-security/http2shell-check
离线 Brotli / HTTP2Shell(CVE-2026-111497)暴露与资产清单检查工具,覆盖经过验证的生态系统。Python 3.10+,无依赖,也不包含漏洞利用载荷。
 completetech-security/ivanti-connect-secure-cve-2026-104935-check
用于 CVE-2026-104935 的离线 Ivanti Connect Secure 证据检查工具。收集 Connect Secure 构建与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-19489-check
用于 CVE-2026-19489 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-19490-check
用于 CVE-2026-19490 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
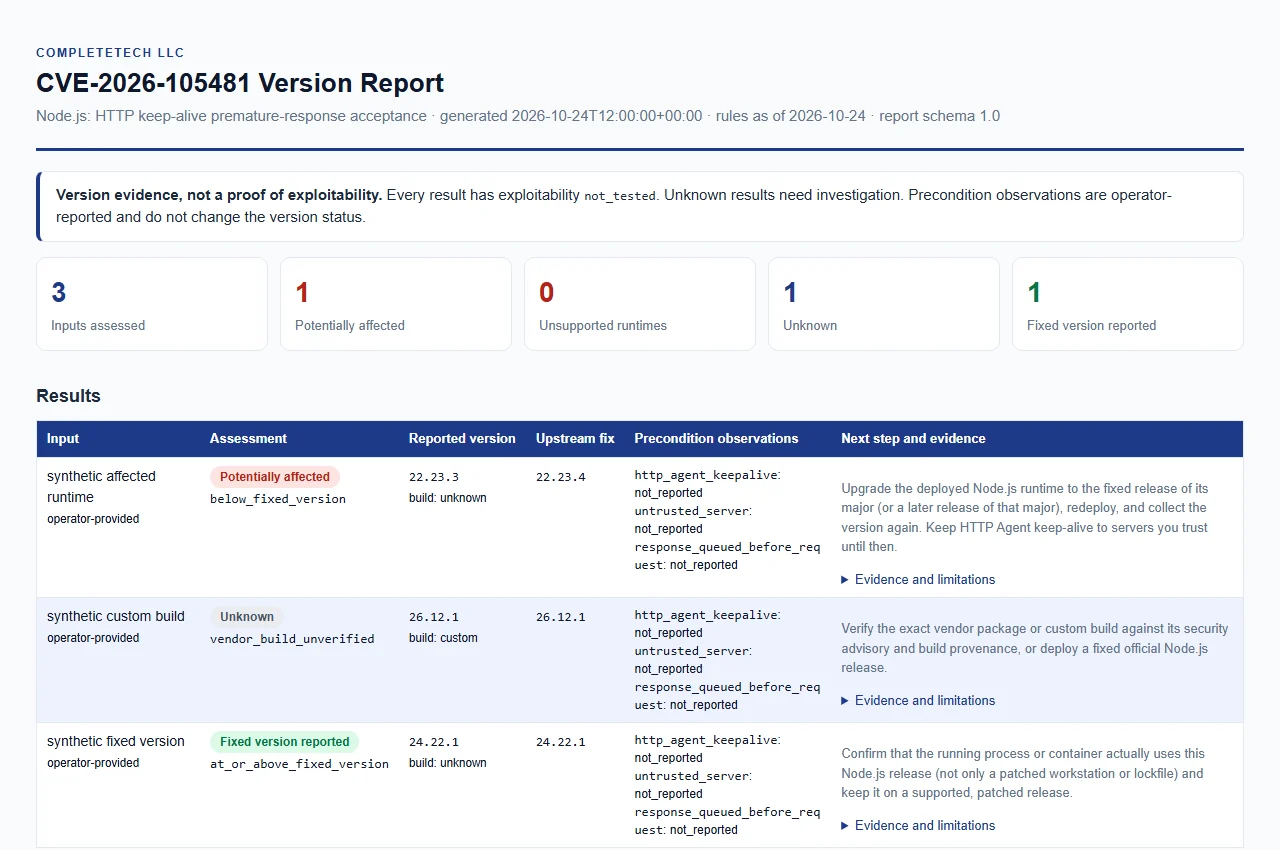 completetech-security/node-cve-2026-105481-check
针对 CVE-2026-105481 的离线 Node.js 证据检查工具:HTTP keep-alive 过早响应接受问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-105482-check
用于 CVE-2026-105482 的离线 Node.js 证据检查工具:DNS 解析 NUL 名称截断。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-105483-check
面向 CVE-2026-105483 的离线 Node.js 证据检查工具:TLS 全角 IP 主机名验证绕过。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106069-check
CVE-2026-106069 的离线 Node.js 证据检查工具:TLS 前导零 IPv4 解析器不匹配。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106070-check
用于 CVE-2026-106070 的离线 Node.js 证据检查工具:ZipFile 无效头部内容替换。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106071-check
针对 CVE-2026-106071 的离线 Node.js 证据检查工具:Permission Model 通配符路径过度授权。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。










