
 #1
 tda90/cve-2021-36934
CVE-2021-36934 PowerShell 修复
 completetech-security/tinypool-options-rce-check
针对 CVE-2026-104849 的离线 Tinypool 证据检查工具。用于收集 worker-pool 包与选项证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 seguridadentrerios/cve-2026-42533
NGINX 中的漏洞
 completetech-security/netscaler-cve-2026-88778-check
用于 CVE-2026-88778 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-19490-check
用于 CVE-2026-19490 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。

 k3rnix/portguard
USB 端口访问控制工具,适用于 Debian,具备白名单管理、自动后台扫描守护进程,以及用于阻止或允许 USB 设备的 CLI 界面。
 q-feeds/nftables-iptables-integration-script
直接在NFtables或IPtables上实现Q-Feeds的脚本
 abatsakidis/wp-cve-2026-87902-checker
用于 CVE-2026-87902 的防御性 WordPress 安全扫描器——本地文件系统检查与安全的远程 HTTP/HTTPS 评估。
 soemoescode/guardskill
只读扫描器,用于检测仓库中哪些内容会让代码在编码代理(Claude Code、Codex、Cursor、Copilot)中运行:git 设置、钩子,以及已提交的 MCP 服务器定义和代理设置。支持 SARIF 输出。无依赖、无网络、无遥测。
 completetech-security/node-cve-2026-58045-check
针对 CVE-2026-58045 的离线 Node.js 证据检查工具:zlib 同步 API 伪造 TypedArray 崩溃。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-88777-check
用于 CVE-2026-88777 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
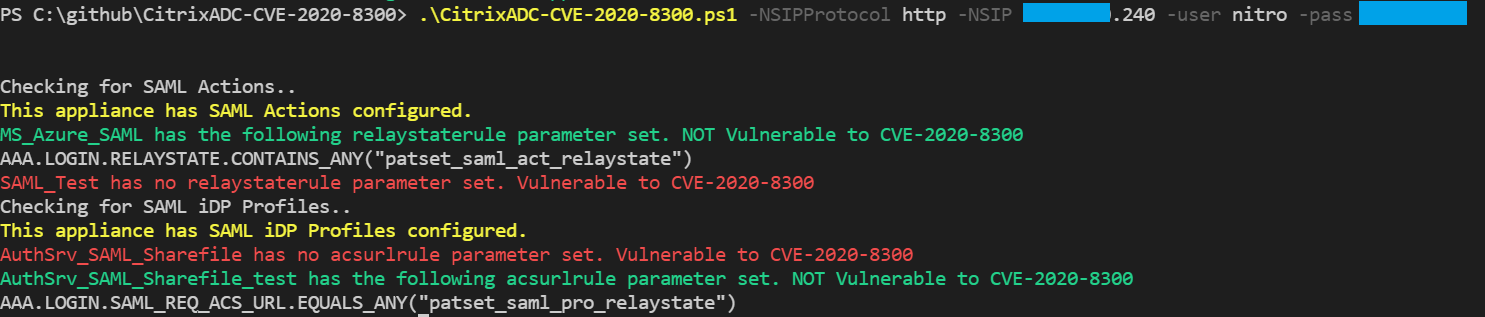 stuartcarroll/citrixadc-cve-2020-8300
通过 Citrix ADC NITRO API 检测易受 CVE-2020-8300 影响的 Citrix ADC SAML action 或 SAML iDP Profile 配置
 completetech-security/node-cve-2026-58039-check
针对 CVE-2026-58039 的离线 Node.js 证据检查工具:Permission Model 进程报告文件系统绕过。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-58041-check
用于 CVE-2026-58041 的离线 Node.js 证据检查工具:SQLite 缓存迭代器写入重放。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102256-check
用于 CVE-2026-102256 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 程序;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/fortimail-cve-2026-104286-check
面向 CVE-2026-104286 的离线 FortiMail 证据检查工具。用于检查 FortiMail 版本与部署证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不包含漏洞利用载荷。
 completetech-security/copyescape-check
针对 CVE-2026-17106 的离线 Docker CopyEscape 证据检查工具。Docker 版本与构建配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。









