




针对 CVE-2026-58039 — Node.js:权限模型 process-report 文件系统绕过 的离线版本证据检查器。
它将操作员报告的 Node.js 版本与 Node.js 安全公告中列出的修复版本进行比较,并写出 CSV、JSON 或 HTML 报告。它是用于版本证据的分诊辅助工具,而不是漏洞扫描器或漏洞利用工具。
unknown。exploitability: not_tested。potentially_affected 结果并不代表已确认的可利用性,fixed_version_reported 既不是安全保证,也不是已部署补丁的证明。node_cve_2026_58039_check.py 可单独复制使用。# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
至少需要提供 --version、--inventory 或 --csv-list 之一。若未指定 --output,报告将输出到 stdout;默认格式为 csv。
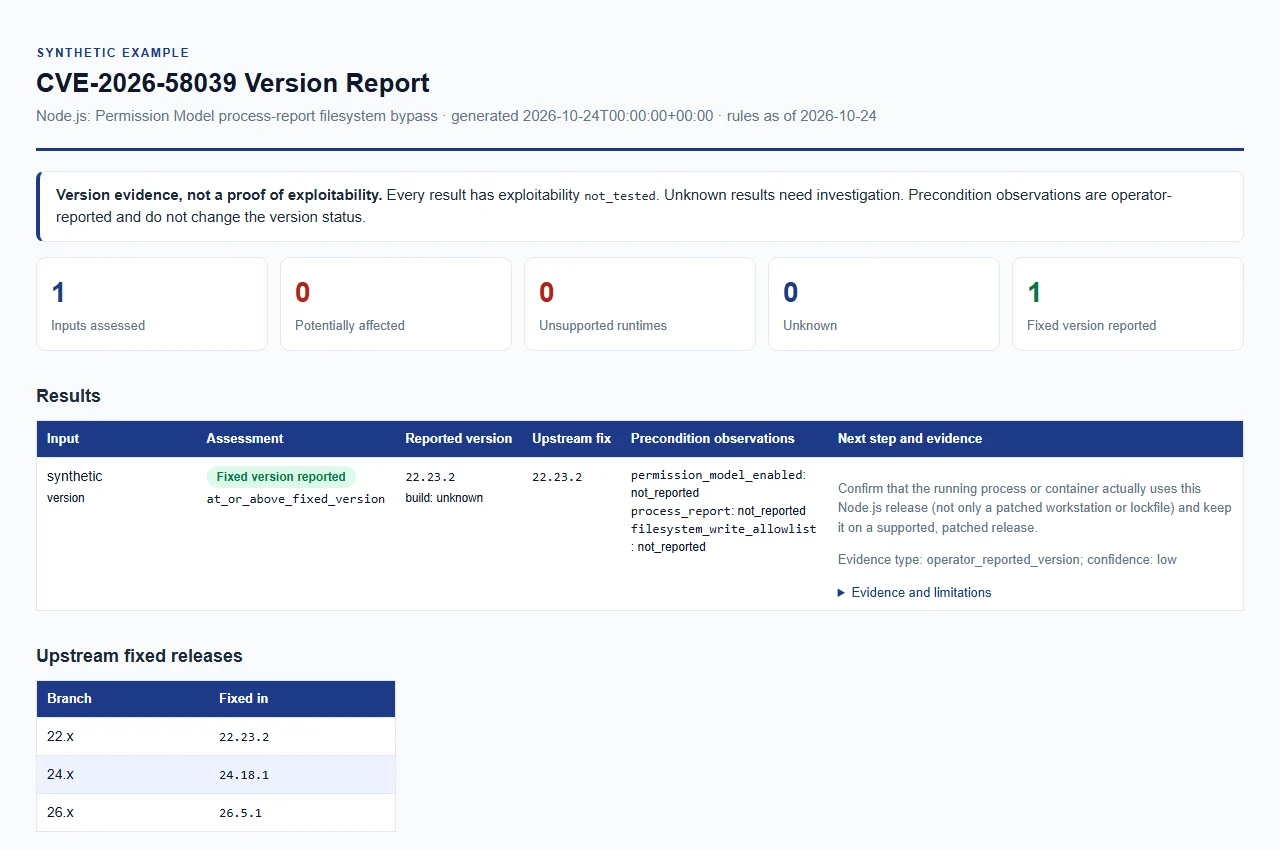
打开合成示例报告。仅为示例数据;这不是实时评估。
| 选项 | 含义 |
|---|---|
--version VERSION(别名 --node-version) | 评估显式提供的 Node.js 版本;允许带前导 v。可重复使用;每个值描述一个独立的运行时。 |
--build-source SOURCE | --version 构建的来源,最多 512 个字符。unknown(默认)、upstream、official 和 official_upstream(或空值)均按上游构建进行比较;任何其他值都被视为供应商或自定义构建,并保持为 unknown。 |
--permission-model-enabled、--process-report、--filesystem-write-allowlist | 每个选项接受 true 或 false。操作员观察结果应用于 --version 输入;它不会改变版本结果。 |
--inventory FILE | JSON 清单(参见清单格式)。可重复使用。 |
--csv-list FILE | CSV 清单。可重复使用。 |
--format {csv,json,html} | 输出格式;默认 csv。所有格式携带相同的证据。 |
--output FILE | 将报告写入新文件而不是 stdout。目录必须已存在。 |
--force | 替换现有输出文件。若不使用该选项,现有报告将受到保护。输入文件永远不会被覆盖,即使使用 --force 也是如此。 |
--brand NAME | HTML 报告中显示的组织名称,最多 512 个字符;默认 CompleteTech LLC。 |
--fail-on-finding | 当任何结果为 potentially_affected 或 unsupported_runtime 时,退出码为 1。 |
--tool-version | 打印检查器名称和版本。请注意,--version 是要评估的 Node.js 版本,而不是检查器版本。 |
于 2026-10-24 对照官方发布公告及关联的修复版本进行了审查。
| Node.js 主版本 | 修复版本 |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
供应商在发布公告中未指定引入版本。对于每个列出的主版本,低于其修复版本的版本需要修复。未列出的、自定义/回移植和预发布构建需要明确证据;不要将未知构建标记为安全。
| 状态 | 含义 |
|---|---|
potentially_affected | 报告的普通版本低于其所属列出主版本的修复版本。需要修复审查。 |
fixed_version_reported | 报告的普通版本是所列修复版本或同一主版本上的更高版本。这是报告的版本,而非已部署补丁的证明。 |
unsupported_runtime | 报告的主版本在 Node.js 发布计划中已终止支持(截至 2026-10-24 审查,主版本 0、4–21、23 和 25;主版本 0 为推断)。这是升级指导,并非声称此特定缺陷存在于每个历史构建中。 |
unknown | 证据缺失或无法分类:无版本、版本冲突、预发布或其他限定版本、供应商/回移植/自定义构建(需要供应商证据),或本规则快照未覆盖的活跃/未来主版本。 |
每个结果还携带更具体的 version_status:below_fixed_version、at_or_above_fixed_version、unsupported_release_line、release_line_not_in_rules、vendor_build_unverified、qualified_version_unverified、unrecognized_or_partial_version、conflicting_versions 或 version_not_disclosed。报告的供应商或自定义构建来源优先:即使版本号在其他情况下可以分类,也会产生 unknown。
操作员提供的观察结果永远不会改变版本结果或确立可达性。它们被记录为 reported_true、reported_false 或 not_reported。
| 观察键 | 含义 |
|---|---|
permission_model_enabled | 权限模型已启用 |
process_report | 进程报告 |
filesystem_write_allowlist | 文件系统写入允许列表 |
两种格式均为常规 UTF-8 文件。未知或未记录的字段会被拒绝。
JSON(--inventory):一个对象或一个非空的对象数组。每条记录要求整数 schema_version: 1 和字符串 node_version。可选字段为 runtime(必须为 "node")、label、build_source,以及上述三个观察键,每个均为布尔值或 null。重复键、非有限数字和无效类型会被拒绝。参见 examples/inventory.example.json。
CSV(--csv-list):包含必需 node_version 列的表头行。可选列为 label、build_source 和三个观察列(true、false 或空白)。没有 schema_version 或 runtime 列。重复或未记录的列、字段数与表头不同的行、NUL 字符、多余引号和空列表会被拒绝。
未提供 label 时,条目被标记为 <file name without extension>:<entry number>;空的 build_source 被视为 unknown。
JSON、CSV 和 HTML 使用相同的证据和规则快照。
tool、tool_version、report_schema_version、cve、rules_as_of、sources、complete、generated_at 和 results 数组的对象。record_type=result。每个字段都加引号,以公式前缀(=、+、-、@,位于任意前导空白之后)开头的值会被中和。当不存在结果时,单行 record_type=summary 保留 report_complete 和规则元数据,但不含资产或判定。CSV 在写入报告前拒绝 NUL 字符。来源信息。 报告保留检查器名称和版本、规则日期、报告模式修订版,以及每次运行一个 UTC 生成时间戳。CSV 在现有列之后追加 tool、tool_version 和 generated_at,包括在空的和中断的摘要行上。生成时间不是证据获取时间,也不是已部署补丁的证明。不完整的输出与版本结论保持分离。
解读结果。 版本元数据不是补丁或构建签名。fixed_version_reported 结果之后应确认正在运行的进程或容器实际使用该版本,而不仅仅是已打补丁的工作站或锁文件。修复后,重新部署并再次收集确切的运行时版本和构建来源信息。
输入限制。 仅限常规文件;每个文件 4 MiB,100 个输入文件(--inventory 和 --csv-list 合计),总共 10,000 个条目,每个文本字段 512 个字符。使用稳定的本地副本;文件身份检查并非针对并发对抗性修改的沙箱。
发布。 报告先在内存中渲染,然后原子地发布到文件,因此编码或输入错误不会留下部分文件。
| 退出码 | 含义 |
|---|---|
0 | 运行完成。 |
1 | 使用 --fail-on-finding 时发现的问题。 |
2 | 用法、输入、输出或清理失败(操作错误,而非评估结果)。这不能确定报告字节是否已写入;重试前请检查输出。 |
130 | 已中断。 |
中断。
complete: false,CSV 中为 report_complete)。生命周期终止分类使用 Node.js 发布计划,审查日期为 2026-10-24。内嵌的版本引擎复制自 node-cve-2026-105481-check 提交 de3161c4a8a7f7ca5c9e531df43b94e2805b52fd;运行时不需要配套仓库。








