




针对 CVE-2026-88777(NetScaler ADC 和 Gateway 中的非 HTTP L7 内存损坏漏洞)的离线分诊工具,用于处理运维人员上报的 NetScaler 构建版本和配置证据。
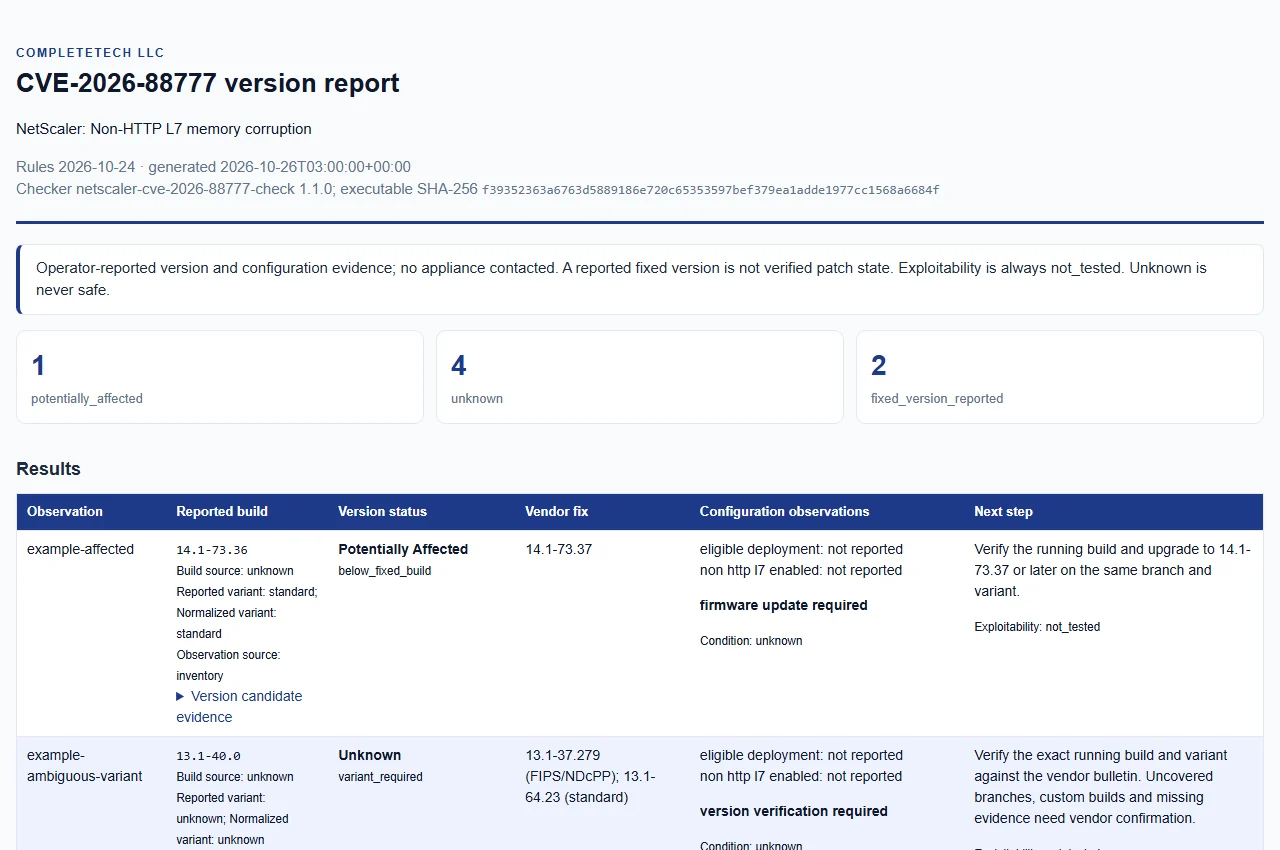
该检查器是一个独立的、仅使用标准库的 Python 脚本。它将你提供的构建字符串与厂商的修复版本进行比较,并输出 JSON、CSV 或 HTML 报告。它从不连接设备、不运行应用程序代码、不扫描配置、不发送漏洞利用载荷,也不测试可利用性,并且没有网络模式。
本仓库仅涵盖一个 CVE,并遵循 node2shell-check 和 php2shell-check 的报告约定。每个结果都是未经核实的运维人员声明。
potentially_affected 并不表示已确认的可利用性。fixed_version_reported 并不表示经过核实的补丁或安全保证。unknown 绝不代表安全。exploitability: not_tested。python3)。CI 覆盖 3.10 和 3.14。python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help 会列出所有选项。输入可以在一次运行中组合使用。除非提供 --force,否则会拒绝覆盖已存在的报告文件。
| 选项 | 用途 |
|---|---|
--version BUILD | 报告的 NetScaler 构建版本;可重复指定 |
--variant standard|fips|ndcpp | 应用于每个 --version 的变体;未指定或存在歧义的变体可能保持未知 |
--build-source SOURCE | 应用于每个 --version 的来源信息:unknown(默认)、official 或 citrix。任何其他值都会使结果保持未知 |
--inventory FILE | 严格 JSON 清单;可重复指定 |
--csv-list FILE | 带有 version 表头的严格 CSV;可重复指定 |
--eligible-deployment、--non-http-l7-enabled | 配置观察项:true、false 或 unknown(默认);参见配置观察项 |
--format json|csv|html | 报告格式(默认 json) |
--output FILE | 报告文件(默认输出到 stdout);目录必须已存在 |
--force | 显式替换已存在的报告文件 |
--fail-on-finding | 当存在发现项时以 1 退出;参见退出码 |
--tool-version | 打印工具名称和版本 |
输入限制:每次运行最多 100 个输入文件和 10,000 条观察项,每个文件最大 4 MiB,每个字符串最大 512 个字符。输入必须是常规文件;绝不会打开归档文件或目录树。输入和输出路径必须不同,诊断信息不会回显私有路径或提供的值。必填字段、可选的 version_candidates、严格的 JSON/CSV 规则以及完整的输出路径保护措施见参考文档。
合成的示例清单展示了 JSON 输入的结构。
受影响是指严格早于同一分支和变体的修复构建版本。不会臆造下界或生命周期结论。其他分支和 14.1 NDcPP 保持未知。当标准与 FIPS/NDcPP 比较结果不一致时,未指定的 13.1 变体保持未知。
| 分支和变体 | 厂商修复构建版本 |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
解析器接受 14.1-73.37、14.1.73.37 和 NS14.1: Build 73.37.nc,可选地在可选的 nc 标记之前标注 FIPS/NDcPP。仅提供构建文本。格式错误、带限定符、非 ASCII、冲突、自定义构建以及未覆盖的证据均保持未知。
通过 true、false 或 unknown 的 CLI 标志、JSON 布尔值/null 或文档化的 CSV 值提供显式观察项。它们与版本状态保持独立,且不能证明可达性。不会收集本地配置或进程数据。
| CLI 观察项 | 含义 | 暴露条件期望值 |
|---|---|---|
--eligible-deployment | 设备为 LB/CS 或 CGNAT-LSN/NAT64 部署 | true |
--non-http-l7-enabled | 启用了非 HTTP L7 协议功能 | true |
格式包括 JSON、公式安全的 CSV 以及自包含、无脚本的 HTML。合成示例输入和生成的报告不描述任何真实系统。
| 代码 | 含义 |
|---|---|
0 | 报告已写入。unknown 本身不会改变退出码,也不代表干净的结果 |
1 | 已指定 --fail-on-finding,且结果中存在受影响的固件或所需的配置变更。本公告的当前规则未定义任何配置变更,因此实际上这意味着受影响的固件 |
2 | 用法、输入或输出错误;操作失败不属于评估结果 |
130 | 已中断 |
中断的运行会尽可能保留已完成的观测结果,并附带明确的完整性元数据。有关限制、CSV 摘要行和中断语义,参见参考文档。
厂商公告和 CNA 记录已于 2026-10-24 审查。厂商公告决定分支、变体和修复构建的比较;差异保留在此处。
主要来源:
本地检查为:
python -m unittest -v
python netscaler_cve_2026_88777_check.py --help
git diff --check
测试仅使用合成数据和本地临时文件。CI 在 Ubuntu、Windows 和 macOS 上运行,使用 Python 3.10 和 3.14。本地验证和托管的精确提交 CI 分别记录在 PR 中,合并前需要独立审查。未评估任何已部署的设备。
AGPL-3.0 或与 CompleteTech LLC 另行签订商业协议;参见 LICENSING.md。项目美术作品和徽标属于品牌资产,不在代码许可证的覆盖范围内;参见 BRAND_ASSETS.md。
Copyright © 2026 CompleteTech LLC. 由 CompleteTech LLC 构建。








