
 #1
C2 框架、重定向器、监听器和命令基础设施工具。
Kitploit 推荐

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer 深度逆向工程分析,该信息窃取器使用进程镂空、Native API 调用和 C2 通信。涵盖载荷提取、剪贴板劫持、键盘记录及 C2 域名识别。
 imnotcha0s/cve-2024-10914
基于 Python 的 CVE-2024-10914 漏洞利用程序,针对 D-Link DNS-320、DNS-320LW、DNS-325 和 DNS-340L NAS 设备中的命令注入漏洞。
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
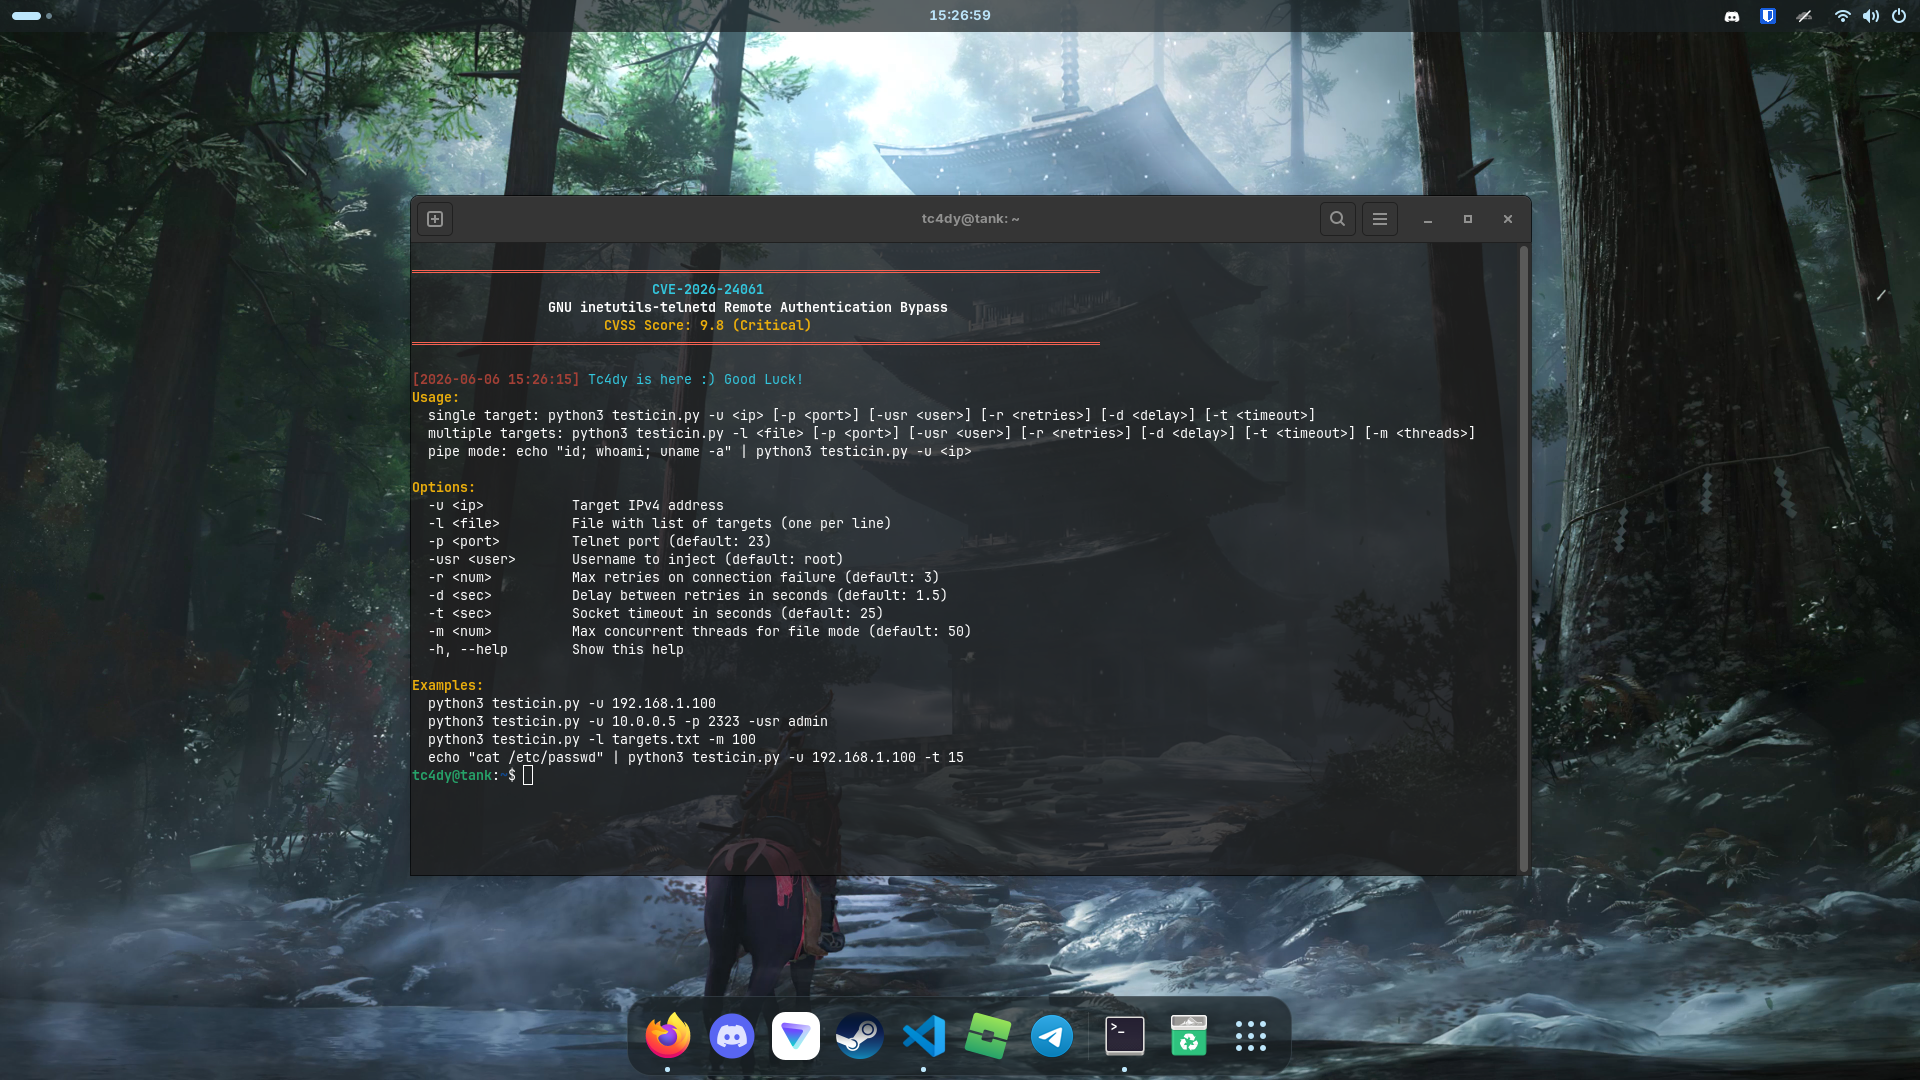 tc4dy/cve-2026-24061-poc-exploit
远程认证绕过漏洞利用工具,针对 GNU inetutils-telnetd(CVE-2026-24061),通过 CRLF 注入获取即时 root shell。支持单个/批量利用、多线程、自定义端口、管道模式及会话保持。
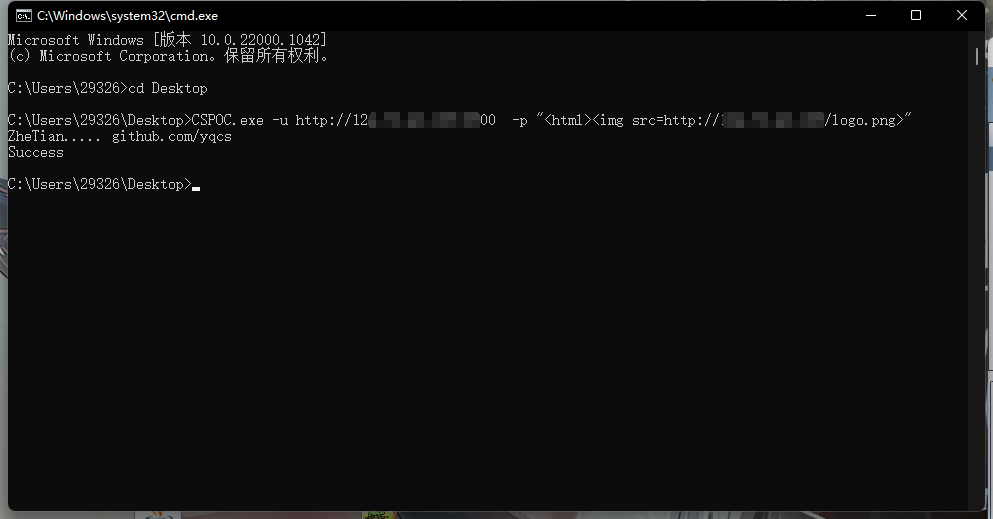 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
纯 Nim 编写的网络枚举与远程执行工具包,适用于授权安全评估。支持 SMB、LDAP、Kerberos、WinRM、数据库客户端、机密收集、DCSync、GPO 操作及 SOCKS 路由。
 grisuno/cve-2022-22077
针对CVE-2022-22077的BYOVD利用框架,针对RTCore64.sys。演示内核令牌窃取、权限提升至SYSTEM,以及C2信标集成,用于红队操作和安全研究。
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245:针对 Mailcow 的 RCE 与域管理员权限提升
 sobri3195/pegasus-gram
基于Python的键盘记录和监控工具,具有Telegram命令与控制(C2)功能,可捕获击键、截图、摄像头、音频、剪贴板和系统活动,用于授权的红队操作和安全审计。
 smokeintheshell/cve-2023-20273
CVE-2023-20273 漏洞利用 PoC
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
对 NWH Stealer 的静态分析与载荷提取。深入剖析通过 Bun JavaScript 运行时实现的无文件执行、内存中剪贴板图像窃取(image/png),以及滥用 AWS/Cloudflare R2 的云 C2 数据外泄。
 keven1z/cve-2021-22205
Python exploit script for CVE-2021-22205 (GitLab RCE) 的利用脚本,具备命令执行和反弹 Shell 功能,支持一键获取 Shell,用于渗透测试。
 k3rwin/spring-cloud-gateway-rce
CVE-2022-22947(Spring Cloud Gateway RCE)的 Python 漏洞利用工具,具备命令执行、反弹 Shell 以及通过 Actuator API SpEL 注入进行漏洞检测的功能。
 0sm0s1z/invoke-selfsignedwebrequest
本仓库是一个简单粗暴的武器库,收录了在 PowerShell 中绕过 .NET SSL/TLS 证书验证并继续进行黑客攻击的方法和脚本。
 jssngc/ontheedge
Windows 研究性 PoC,使用 C 语言扫描 Microsoft Edge 进程内存中的凭据相关数据,包含独立可执行文件和适用于 C2 实验环境的 BOF 变体。
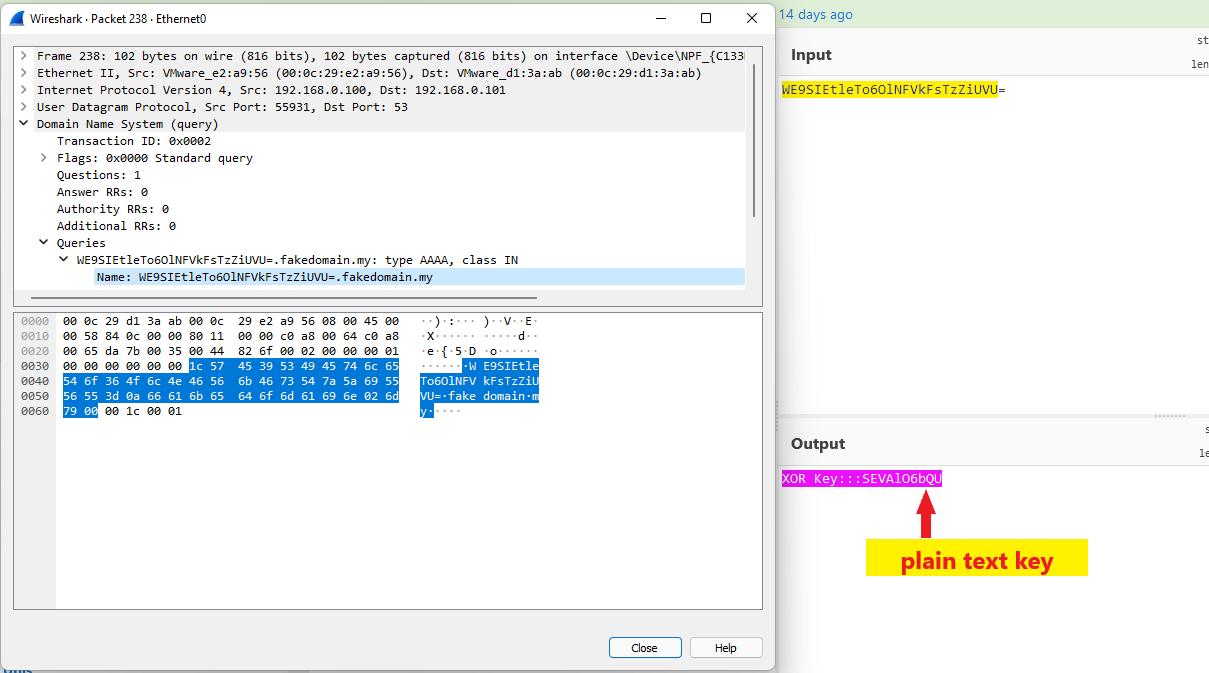 aniqfakhrul/sharpdnsexfil
一个用于通过DNS使用XOR和非对称加密来外泄文件的C#工具,专为具有受限出站连接的红队演练设计。
 akefallonitis/larac2shell
跨平台交互式 shell,用于 Microsoft Defender for Endpoint Live Response
 bigb0x/cve-2024-29973
CVE-2024-29973 的 POC








