 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
对 NWH Stealer 的静态分析与载荷提取。深入剖析通过 Bun JavaScript 运行时实现的无文件执行、内存中剪贴板图像窃取(image/png),以及滥用 AWS/Cloudflare R2 的云 C2 数据外泄。

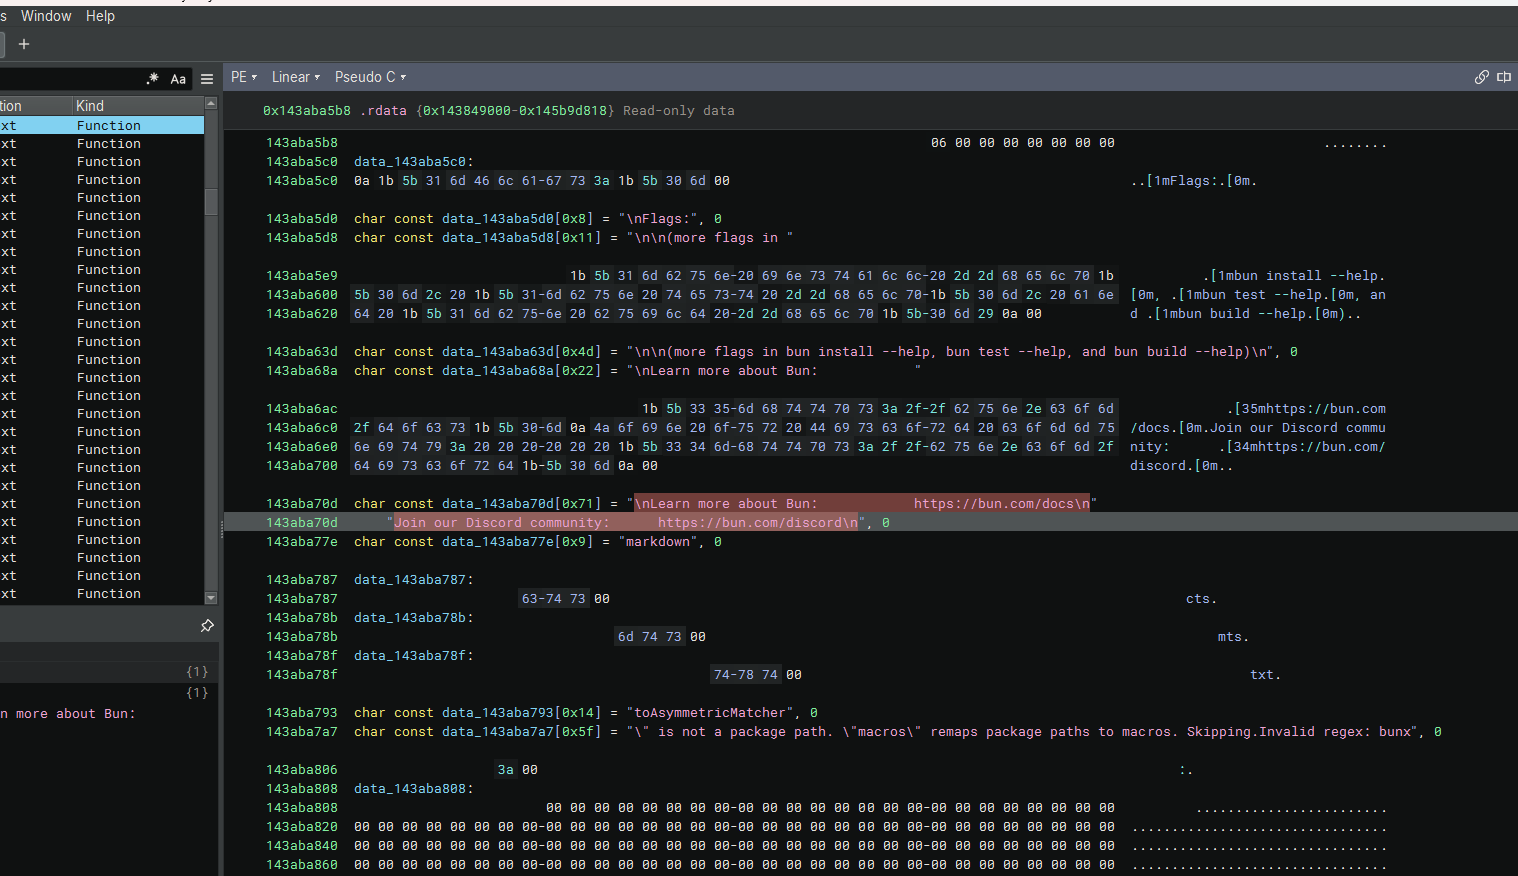
在 Binary Ninja 中加载的 NWH Stealer 样本揭示了一种令人惊讶的技术:它大量利用了来自 Bun(一个合法的 JavaScript 运行时)的字符串、CLI 参数和文档链接。通过嵌入诸如 "Learn more about Bun" 和 Discord 邀请链接之类的合法文本,该恶意软件试图伪装成一个无害的开发者工具或框架,同时将真正的恶意意图隐藏在 .rdata 段中。
bun install --help / bun test --help / bun build --help – 模仿 Bun CLI 的用法 https://bun.com/docs / 加入我们的 Discord 社区:https://bun.com/discord – 嵌入官方 Bun 文档和社区链接。 markdown / ToAsymmetricMatcher / Invalid regex: bunx – 标准的 Bun 错误消息和测试匹配器。 混淆:这些字符串中穿插着控制字符和 ANSI 转义码(例如 [1m、[0m、\n),使静态特征扫描变得困难。
就地取材(Living off the Land,LotL):通过复制 Bun 运行时中的合法字符串,NWH Stealer 得以融入开发者环境。杀毒软件和沙箱不太可能标记来自看起来像 "Bun" 的执行环境的流量或 API 调用。 字符串混淆:将合法字符串与加密或混淆的载荷数组(data_143aba5b8)一起嵌入,使得隔离真正的恶意指标变得更加困难。 设计上的规避:恶意软件作者特意选择了一个流行、现代的开发者工具(Bun)来伪装窃密程序在开发者或 CI/CD 环境中的存在。
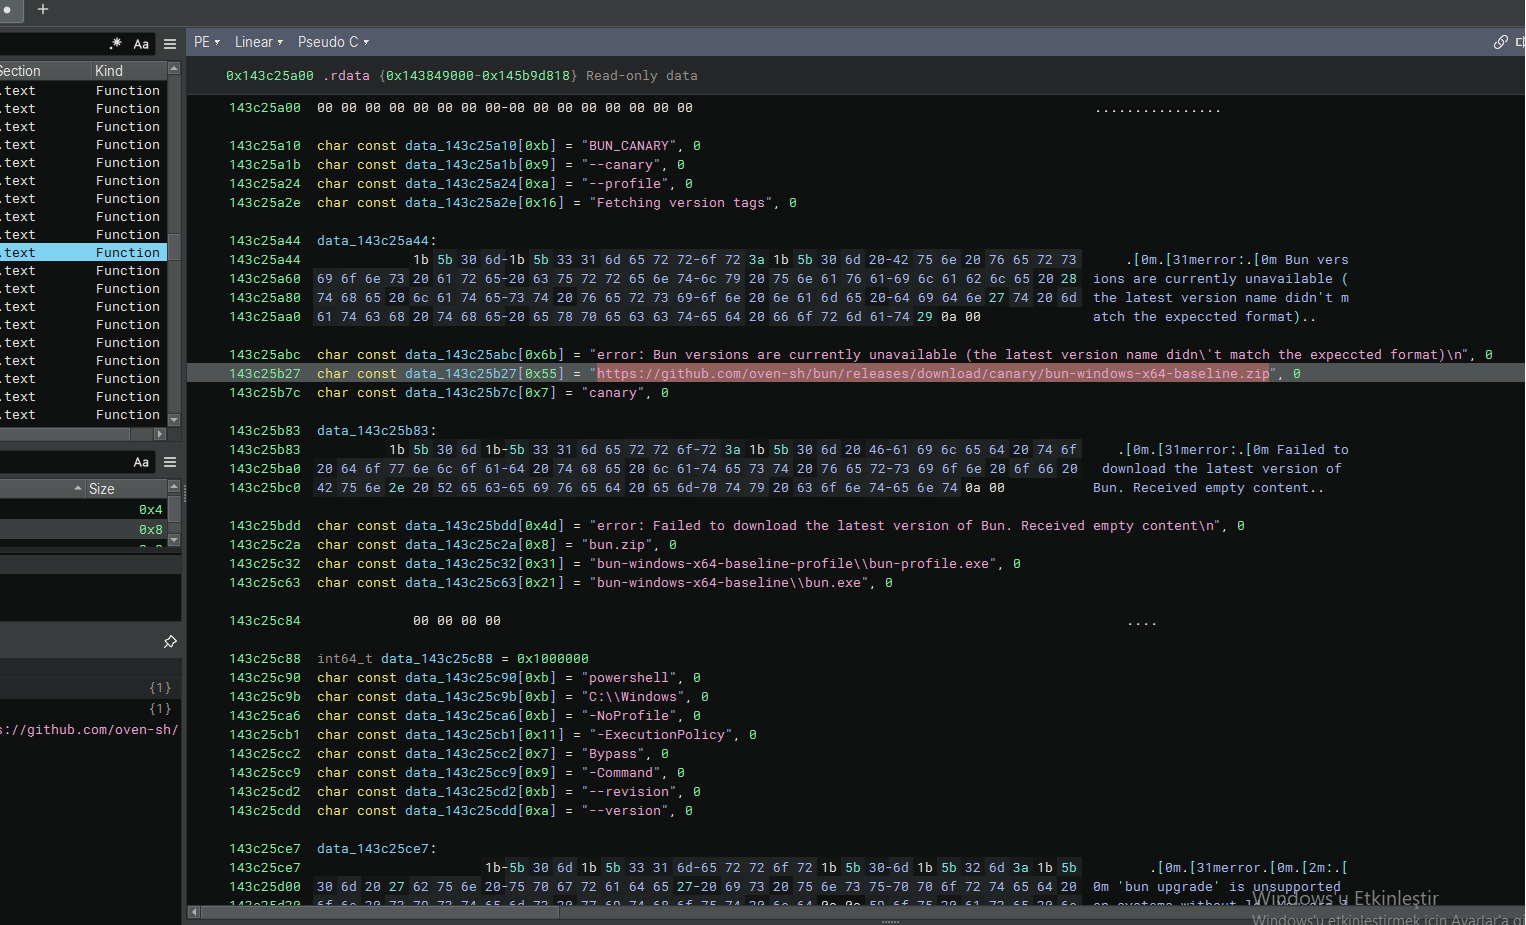
继续在 Binary Ninja 中进行分析,NWH Stealer 揭示了其投放器和执行链。该恶意软件不仅仅是伪装成 Bun;它主动访问官方 GitHub 仓库,下载合法的 bun-windows-x64 压缩包。然而,随后的字符串暴露了一个恶意的 PowerShell 执行例程,旨在使用规避标志运行下载的载荷。
下载 URL:https://github.com/oven-sh/bun/releases/download/canary/bun-windows-x64-baseline.zip – 下载合法的 Bun 运行时以建立掩护故事或用作 LOLBin。 提取的载荷路径:bun-windows-x64-baseline\bun-profile.exe bun-windows-x64-baseline\bun.exe PowerShell 执行链:
powershell
-NoProfile(跳过加载用户的 PowerShell 配置文件)
-ExecutionPolicy Bypass(绕过脚本执行限制)
-Command(执行内联命令)
--revision / --version(很可能作为下载载荷的参数使用,使其看起来像合法的版本检查)。
供应链 / GitHub 滥用:通过从官方 github.com/oven-sh/bun 仓库下载,窃密程序绕过了阻止未知域名的网络过滤器。 LOLBin 执行:下载的 bun.exe 或 bun-profile.exe 被用作合法包装器来执行恶意命令,从而融入正常的开发者活动。 PowerShell 规避:-NoProfile 和 -ExecutionPolicy Bypass 标志是确保恶意脚本在不被系统策略或用户配置阻止的情况下运行的经典技术。
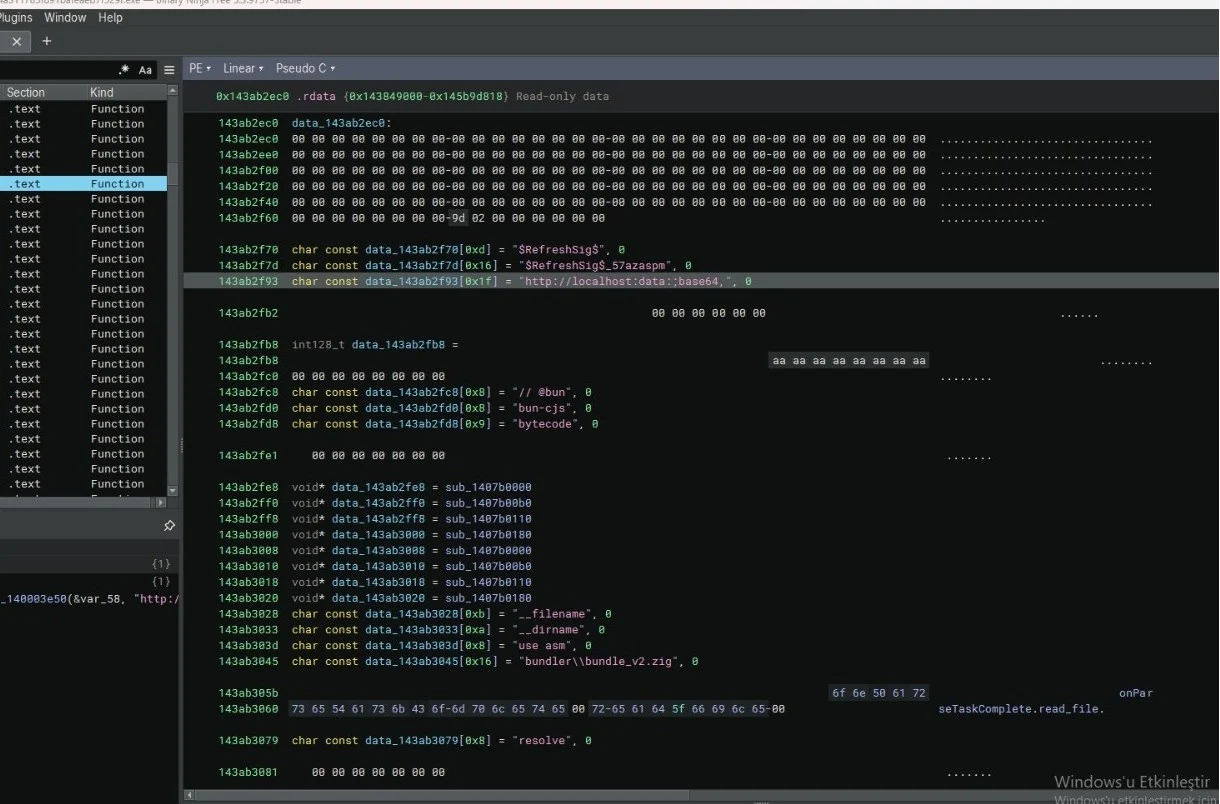
NWH Stealer 的一个关键部分揭示了其内存中载荷投递机制。http://localhost:data:;base64, 字符串的存在,结合 V8 引擎字节码(--filename、use asm、bytecode),表明该窃密程序使用了无文件执行技术。它构建一个 Base64 编码的数据 URI 并在本地执行,很可能是为了将恶意 JavaScript/WebAssembly 直接注入到正在运行的环境中,而无需将文件写入磁盘。
Data URI 方案:**http://localhost:data:;base64**,——构造一个指向 localhost 的内联 Base64 载荷。这是一种已知的绕过网络过滤器并从内存执行代码的技术。 V8 / Node.js / *Bun 内部机制:// @bun / bun-cjs / bytecode——Bun 运行时用于执行 JavaScript 或预编译 V8 字节码的特定标志。 --filename / --dirname / use asm——V8 引擎标志,用于在内存中加载并优化原始 WebAssembly 或 JavaScript 模块。 编译载荷产物:bundler\bundle_v2.zig——引用 Bun 打包器,进一步巩固了掩护说辞。 SEHRefreshSigS / SEHRefreshSigS_57azaspm——很可能是 Base64 载荷的混淆函数名或加密密钥。 无文件注入指标:seTaskComplete.read_file / resolve——异步文件/流读取与模块解析例程。
无文件执行(规避):通过使用 data:;base64 URI,窃密程序完全在内存中执行其载荷。这不会在磁盘上留下任何可供 AV 扫描的可执行文件,从而绕过传统的基于特征码的检测。 滥用 localhost:localhost 前缀会诱使防火墙和 EDR 认为流量是内部的(因而安全),而实际的恶意内容则被解码并执行。 滥用 V8 字节码:通过 --filename 和 use asm 加载字节码,意味着窃密程序可以执行原始的、已编译的 JavaScript/WebAssembly,使逆向工程比纯文本脚本困难得多。 滥用 Bun 运行时:// @bun 和 bun-cjs 字符串证实,窃密程序正将下载的 Bun 运行时用作其恶意内存代码的合法执行引擎。
Living off the Cloud:通过使用合法的云服务(AWS、Cloudflare R2),窃密程序将其外传流量混入正常的企业云使用中,使检测变得极其困难
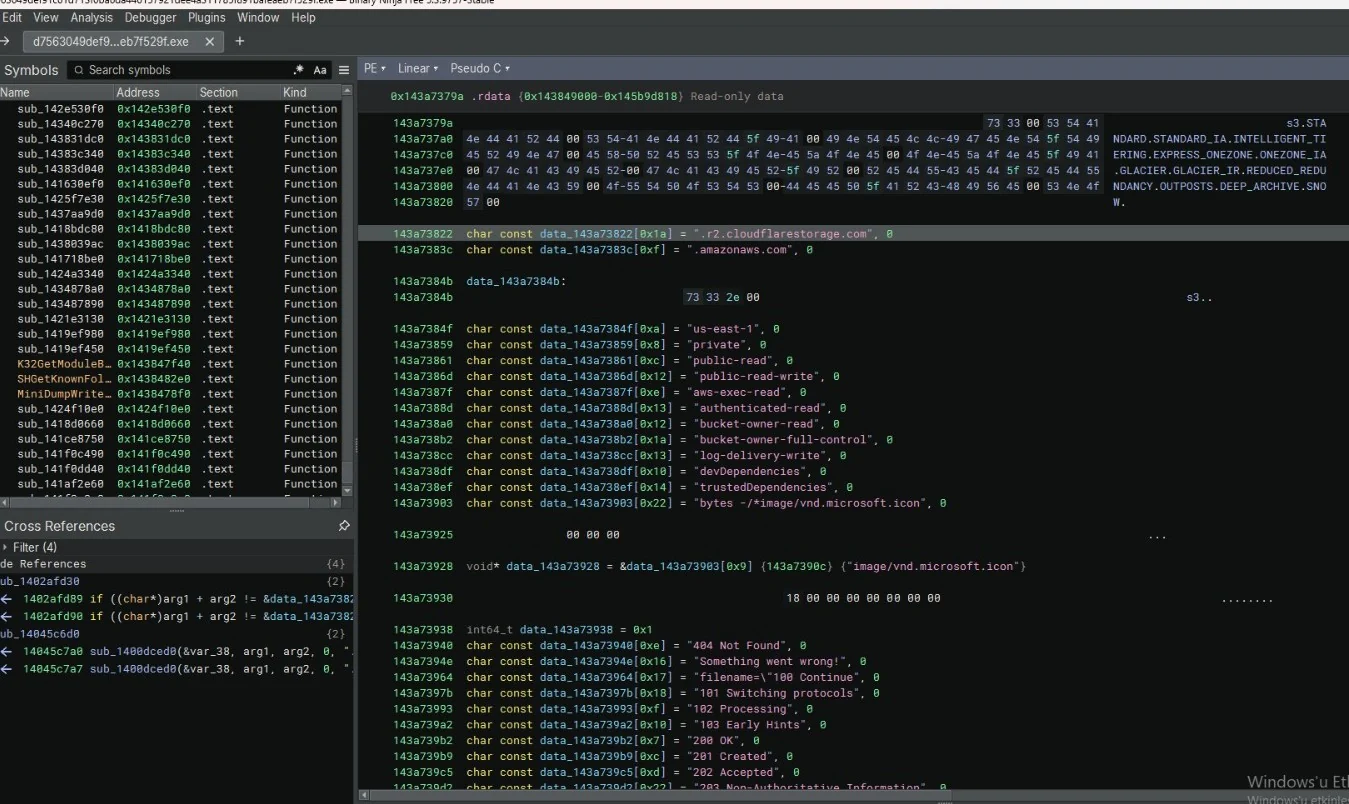
该部分进一步揭示了 NWH Stealer 对云基础设施和开发者资产的定位。恶意软件并未依赖单一硬编码的 C2 IP,而是包含主要云服务提供商(Cloudflare R2、AWS)、开发者工具链(Visual Studio、Node.js)以及 HTTP 状态码的字符串。这表明其具有动态 C2 解析能力,或拥有一份针对云环境的广泛凭据收集列表。
云与 C2 基础设施:r2.cloudflarestorage.com——Cloudflare R2 存储(用于数据外传或载荷托管)。 amazonaws.com——AWS 基础设施(很可能针对凭据窃取,或被用作 C2 中继)。 us-east-1——AWS 区域标识符(用于定位 S3 存储桶)。 开发者 / IDE 目标(凭据收集):NDARD.STANDARD.TA.INTELLIGENT.I / ERING.EXPRESS..ONEZONE.ONEZONE.IA——明显经过混淆/拆分的字符串,指向 Visual Studio / IntelliJ。 GLACIER.GLACIER.IR.REDUCED.REDU——AWS Glacier(备份/归档服务)引用。 云权限标志(用于横向移动 / 提权):private / public-read / private-read-write / aws-exec-read **bucket-owner-read **/ bucket-owner-full-control
云凭据窃取:AWS/GCP/Cloudflare 字符串和 S3 ACL 权限的存在,意味着该窃密程序专门在受害者机器上搜寻云访问密钥、IAM 令牌和存储桶配置。 数据外传:r2.cloudflarestorage.com 和 amazonaws.com 常被窃密程序滥用于上传窃取的数据,因为云存储域名很少被防火墙拦截。 针对开发者:对 devDependencies、Visual Studio 和 IntelliJ 的引用表明,该窃密程序针对软件开发者和 CI/CD 流水线,因为在这些环境中云凭据具有极高价值。 动态 C2:多种状态码(200 OK、404 Not Found 等)表明恶意软件会解析 HTTP 响应,以动态调整其 C2 通信 寄生云端:通过使用合法的云服务(AWS、Cloudflare R2),该窃密程序将其外传流量混入正常的企业云使用中,使检测变得极其困难
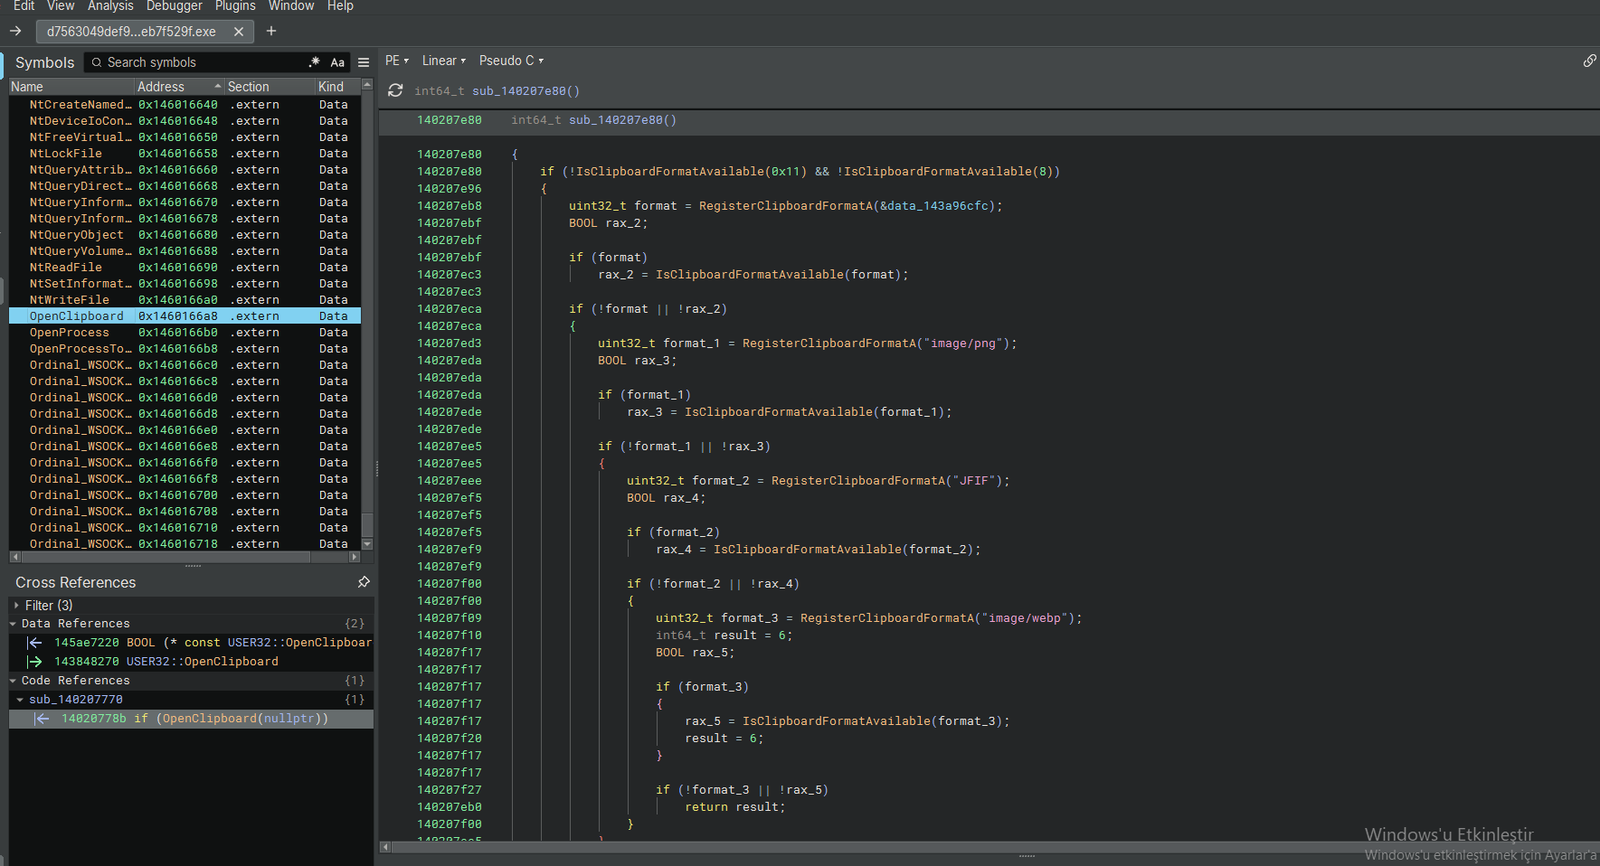
对 NWH Stealer 的最终分析揭示了其真实目的。在 Bun 伪装之下,实际载荷包含一个专用函数(sub_140207e80),旨在拦截并分析剪贴板数据。通过监控特定图像格式(image/png、image/webp、JFIF),该窃密程序针对加密货币钱包地址、密码和敏感截图。交叉引用和导入的 API 列表证实了典型的凭据窃取行为。
剪贴板监控例程:IsClipboardFormatAvailable / RegisterClipboardFormatA / OpenClipboard – 持续检查是否复制了敏感数据。 "image/png"、"image/webp"、"JFIF" – 目标剪贴板格式;常用于窃取加密钱包二维码或包含私钥的截图。 导入的原生 API(交叉引用与符号):NtQueryInformationProcess / NtSetInformationProcess – 高级进程操作(可能用于反调试或注入)。 NtCreateNamedPipeFile / NtDeviceIoControlFile – 底层 IPC 与驱动通信(隐蔽数据传输)。 NtFreeVirtualMemory / NtQueryVirtualMemory – 手动内存管理(规避内存扫描器)。 Ordinal_WSOCK32 – 通过 Winsock 进行网络通信(可能用于 C2 或数据外传)。 MiniDumpWriteDump – !!!这是一个重大危险信号。它表明该窃密程序正在转储进程内存以提取密码(例如从 LSASS 中)。
剪贴板劫持(加密货币窃取):持续检查 image/png 或 webp 意味着,如果用户复制了加密钱包地址或 2FA 二维码,恶意软件会立即将其替换或窃取。 凭据转储:MiniDumpWriteDump 的存在证实该窃密程序可以转储关键进程(如 lsass.exe)的内存,以提取 Windows 登录密码。 底层规避:使用原生 Nt* API 而非标准 Win32 API(如 ReadProcessMemory),使恶意软件能够绕过 EDR 解决方案设置的用户态钩子。 数据外传:WSOCK32 和 NtCreateNamedPipeFile 提供了多种通道(直接网络或本地管道),将窃取的剪贴板和内存数据回传给攻击者。 真实载荷:本节证明,尽管外层伪装成合法的 "Bun" 开发者工具,其核心功能却是一个功能完备的信息窃取器和剪贴板劫持器。
对 NWH Stealer 的分析揭示了一个极具欺骗性和危险性的信息窃取器,它采用了独特的“木马化开发者工具”手法。通过伪装成合法的 "Bun" JavaScript 运行时,该恶意软件绕过了用户怀疑和基础安全过滤,随后解包出一个无文件载荷,用于劫持剪贴板、转储进程内存并针对云基础设施。
社会工程与伪装:该窃密程序大量滥用合法 Bun 运行时的字符串、CLI 参数和文档,以显得无害。 无文件执行与 PowerShell:它从 GitHub 下载真实的 Bun 可执行文件,并使用 PowerShell(-ExecutionPolicy Bypass)完全在内存中执行 Base64 编码(data:;base64)的载荷。 针对云与开发者:硬编码的 AWS(amazonaws.com)、Cloudflare R2 和 S3 存储桶权限字符串表明,该恶意软件会搜寻云凭据和开发者机密(例如 .env 文件、Visual Studio 令牌)。 高级凭据转储:MiniDumpWriteDump 和底层 Nt* 原生 API 的存在证实,它可以转储进程内存(例如 LSASS)以窃取 Windows 凭据,同时规避 EDR 钩子。 剪贴板劫持:一个专用例程会主动监控剪贴板中的 image/png、webp 和 JFIF 格式,旨在拦截加密钱包地址、2FA 二维码和敏感截图。
总体评估:
NWH Stealer 是一种现代、具有规避能力的威胁,专门针对开发者、云工程师和加密货币用户。通过结合 LOLBin 滥用(Bun)、无文件内存执行和原生 API 调用,它成功绕过了传统的基于签名的防御。它对云凭据和剪贴板劫持的双重关注,使其对企业环境和个人用户都构成严重风险。
🛡️ 支持我的研究
如果这次恶意软件分析对您有所帮助,或在您的逆向工程之旅中为您节省了时间,欢迎支持我的研究!您可以通过我的 GitHub Sponsors 页面请我喝杯咖啡或成为赞助者。任何支持都能帮助我逆向分析更高级的威胁!🛡️
所分析的 NWH Stealer 样本可在 MalwareBazaar 上获取,供希望自行分析的人员使用:
MalwareBazaar 上的 NWH Stealer 样本
使用的工具: Binary Ninja

