
 #1

 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
用于在 FuelCMS <= 1.4.1 上触发 CVE-2018-16763 RCE 的漏洞利用程序及交互式 shell。
 0x20c/cve-2024-23692-exp
CVE-2024-23692 漏洞利用
 catatonicprime/tospovirus
一个感染 WiFi Pineapple 的蠕虫。
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
使用burp自动检测CVE-2025-55182 Next.js RCE漏洞
 rev-code/androidclient
Android 远程管理客户端
 xyplex3/redteamcoin
Red Team Coin 用于加密货币挖矿操作。
 watchtowrlabs/watchtowr-vs-fortisiem-cve-2025-25256
FortiSIEM CVE-2025-25256 未认证远程命令执行漏洞的检测工件生成器。发送精心构造的数据包以验证可利用性,并辅助安全评估。
 n1et/cve-2026-46529
针对CVE-2026-46529的Evince/xreader/Atril RCE漏洞利用
 darksh3llru/dark-doh
使用 DNS-over-HTTPS 的隐蔽文件传输工具:将有效载荷分块编码到 TXT 记录中,应用 XOR 混淆,并可执行 shellcode,用于红队或教育测试。
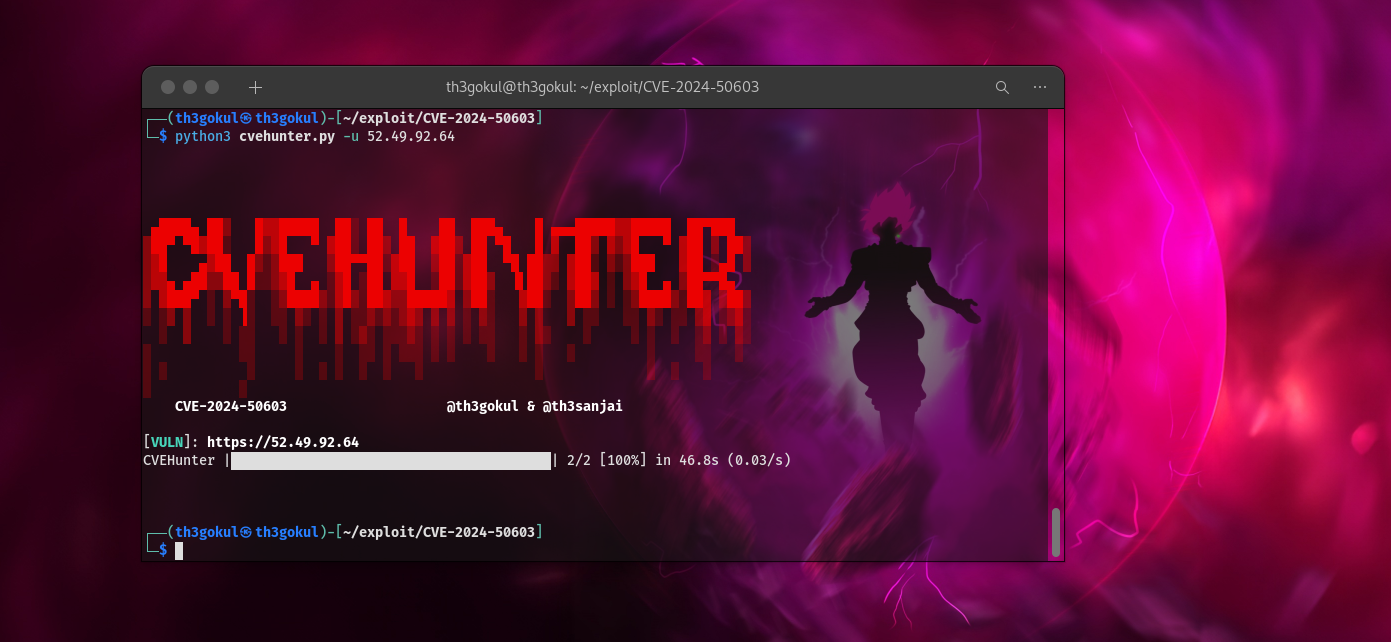 th3gokul/cve-2024-50603
CVE-2024-50603:Aviatrix Controller 未认证命令注入
 lorddemon/drupalgeddon2
远程代码执行漏洞利用工具,针对 Drupal CVE-2018-7600(Drupalgeddon2),通过 HTTP 请求实现命令注入。
 cfielding-r7/poc-cve-2023-2868
基于Ruby的概念验证漏洞利用,针对Barracuda ESG中的CVE-2023-2868命令注入漏洞,提供反向shell用于定向渗透测试。
 blue0x1/rosemary
Rosemary:基于 QUIC 的跨平台内核级跳板。无需 TUN/TAP。无需 proxychains。无需代理设置。
 elizarfish/cve-2023-21823
CVE-2023-21823 PoC
 mackleadmire/cve-2018-3191-rce-exploit
针对Oracle WebLogic服务器的CVE-2018-3191漏洞利用工具。通过RMI生成恶意负载,在HTTP服务器上部署反弹Shell类,并触发远程代码执行以获得反弹Shell。
 jax7sec/cve-2022-22954
提供批量扫描URL以及执行命令功能。Workspace ONE Access 模板注入漏洞,可执行任意代码
 iveresk/cve-2022-26134
只是一个针对Atlassian Jira漏洞的简单PoC。为服务器上的未授权用户提供代码执行能力。









