
 #1

 kcarretto/paragon
红队演练平台,旨在将进攻性工具统一于简洁的用户界面之下。
 ivan-sincek/powershell-reverse-tcp
用于与远程主机通信的PowerShell脚本。
 nccgroup/pybeacon
一个用于处理Cobalt Strike信标的Python脚本集合
 twosevenonet/injectsetconsole
不使用 WriteProcessMemory 的进程代码注入概念验证
 shadow-workers/shadow-workers
Shadow Workers 是一款免费开源的 C2 与代理工具,专为渗透测试人员设计,用于帮助利用 XSS 和恶意 Service Worker(SW)。
 zcgonvh/cve-2020-17144
针对CVE-2020-17144的武器化工具
 ruped24/killchain
一个统一的控制台,用于执行‘杀伤链’攻击阶段。
 noahoksuz/osripper
跨平台反病毒规避后门与加密器框架,集成轻量级webUI
 0x09al/dns-persist
DNS-Persist 是一个后渗透代理,使用 DNS 进行命令与控制。
 dazzyddos/lsawhisper-bof
一个信标对象文件 (BOF),可直接通过LSA非信任/信任客户端接口与Windows身份验证包通信,而无需触碰LSASS进程内存。
 redsiege/persistassist
完全模块化的持久化框架
 navikt/cplt
用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。
 devzero-security/redstackpro
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。
 syss-research/outis
outis 是一款自定义远程管理工具(RAT)或类似的东西。它被构建用于支持各种传输方法(如 DNS)和平台(如 Powershell)。
 brav0hax/smbexec
基于Samba的快速psexec式攻击工具,用于远程命令执行、凭据转储以及通过哈希传递和载荷生成在Windows网络中进行横向移动。
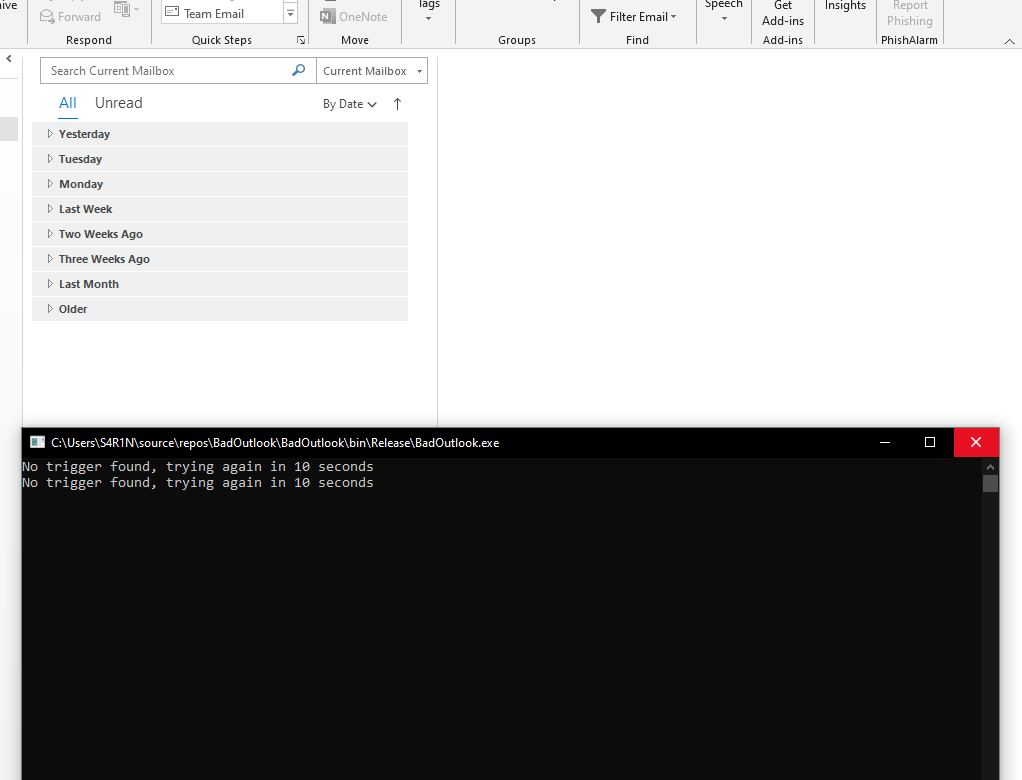 aahmad097/badoutlook
概念验证型C#工具,通过COM接口读取Outlook邮件,从触发主题行中提取Base64编码的shellcode,并在本地执行有效载荷,用于基于邮件的C2操作。
 byt3bl33d3r/pymalleablec2
Cobalt Strike 可塑性 C2 配置文件的 Python 解释器。允许您以编程方式解析、构建和修改它们。









