#1

 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 capt-meelo/beaconator
使用 Cobalt Strike 及多种工具的信标生成器。
 atomiczsec/adrenaline
与C2无关的BOF集合,按攻击链阶段分类。设计为小巧且模块化,支持快速执行和自动化。
 maherazzouzi/cve-2022-37706-lpe-exploit
一个可靠的漏洞利用+分析文章,用于提权至root权限。(在Ubuntu 22.04上测试过)
 reveng007/sharpgmailc2
我们友好的 Gmail 将充当服务器,植入程序将通过 smtp 外传数据,并会通过 imap 协议从 C2 (Gmail) 读取命令
 kraken-ng/kraken
模块化多语言Webshell,用于Web后利用,支持PHP、JSP和ASPX代理。具有防御规避、C2模式以及基于Python的核心,适用于红队操作。
 a-d-team/sharpmemshell
.NET in-memory webshell (memshell) payloads implemented via HttpListener and VirtualPath, compatible with the Godzilla 4.01 post-exploitation…
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) 又名 Devious swiss army knife - 使用 DCOM 对象进行横向移动
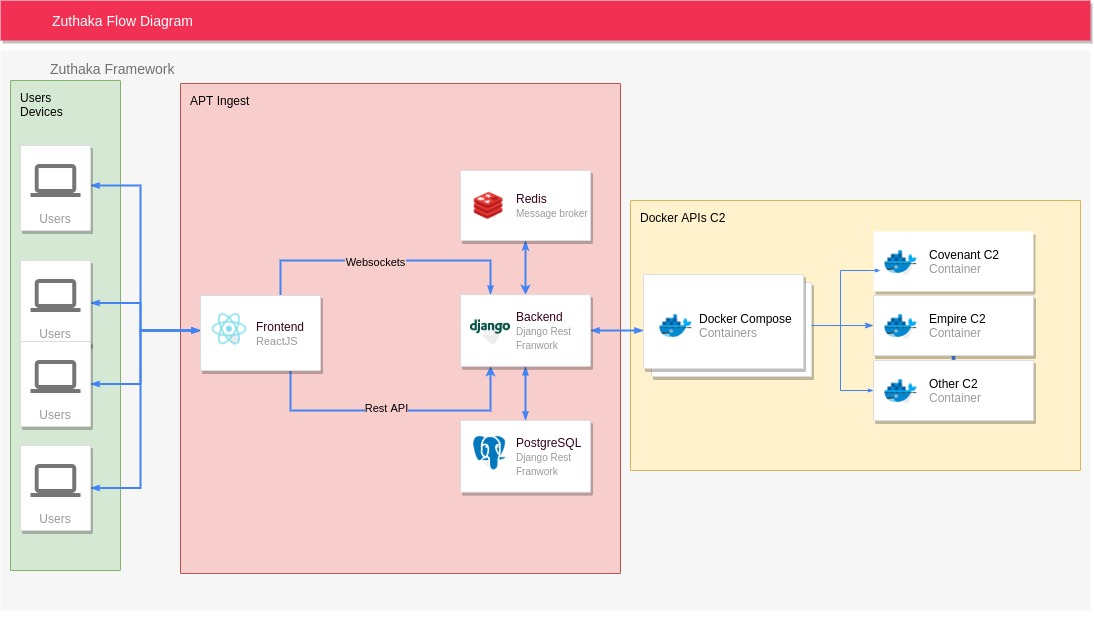 pucarasec/zuthaka
开源C2集成框架,提供统一Web界面,用于在红队行动中管理多个命令与控制实例、监听器、代理及后渗透模块。
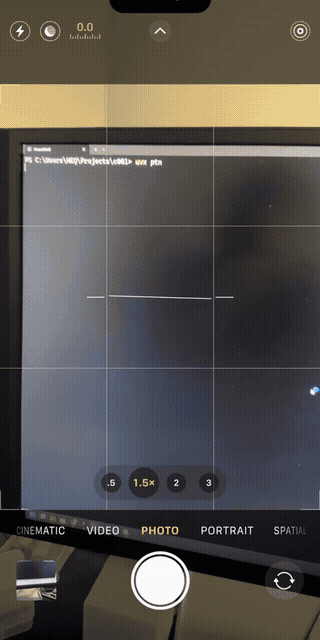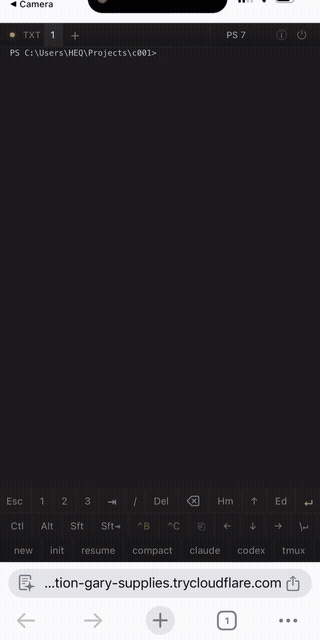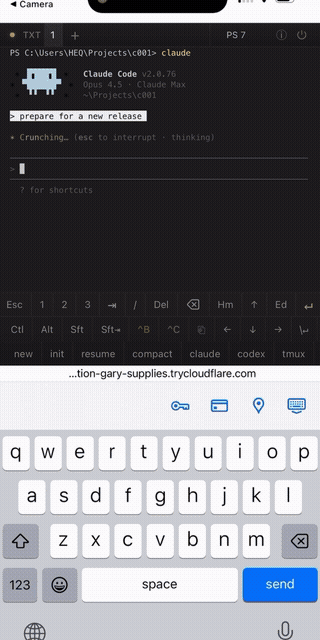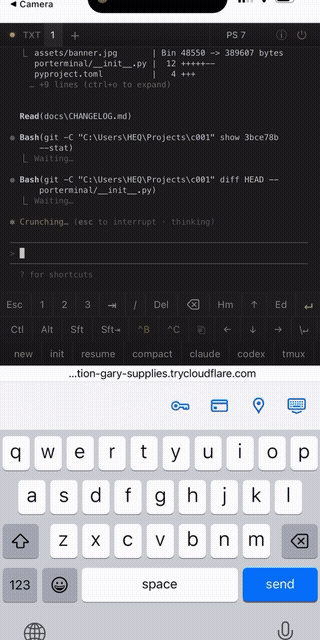 lyehe/porterminal
快速简陋的网页/MCP终端隧道,连接你的手机和电脑
 skelsec/evilrdp
RDP客户端,具有扩展控制功能,支持自动化鼠标、键盘和剪贴板操作,文件传输,SOCKS代理,以及通过PowerShell/Shell远程执行命令而无需上传文件。
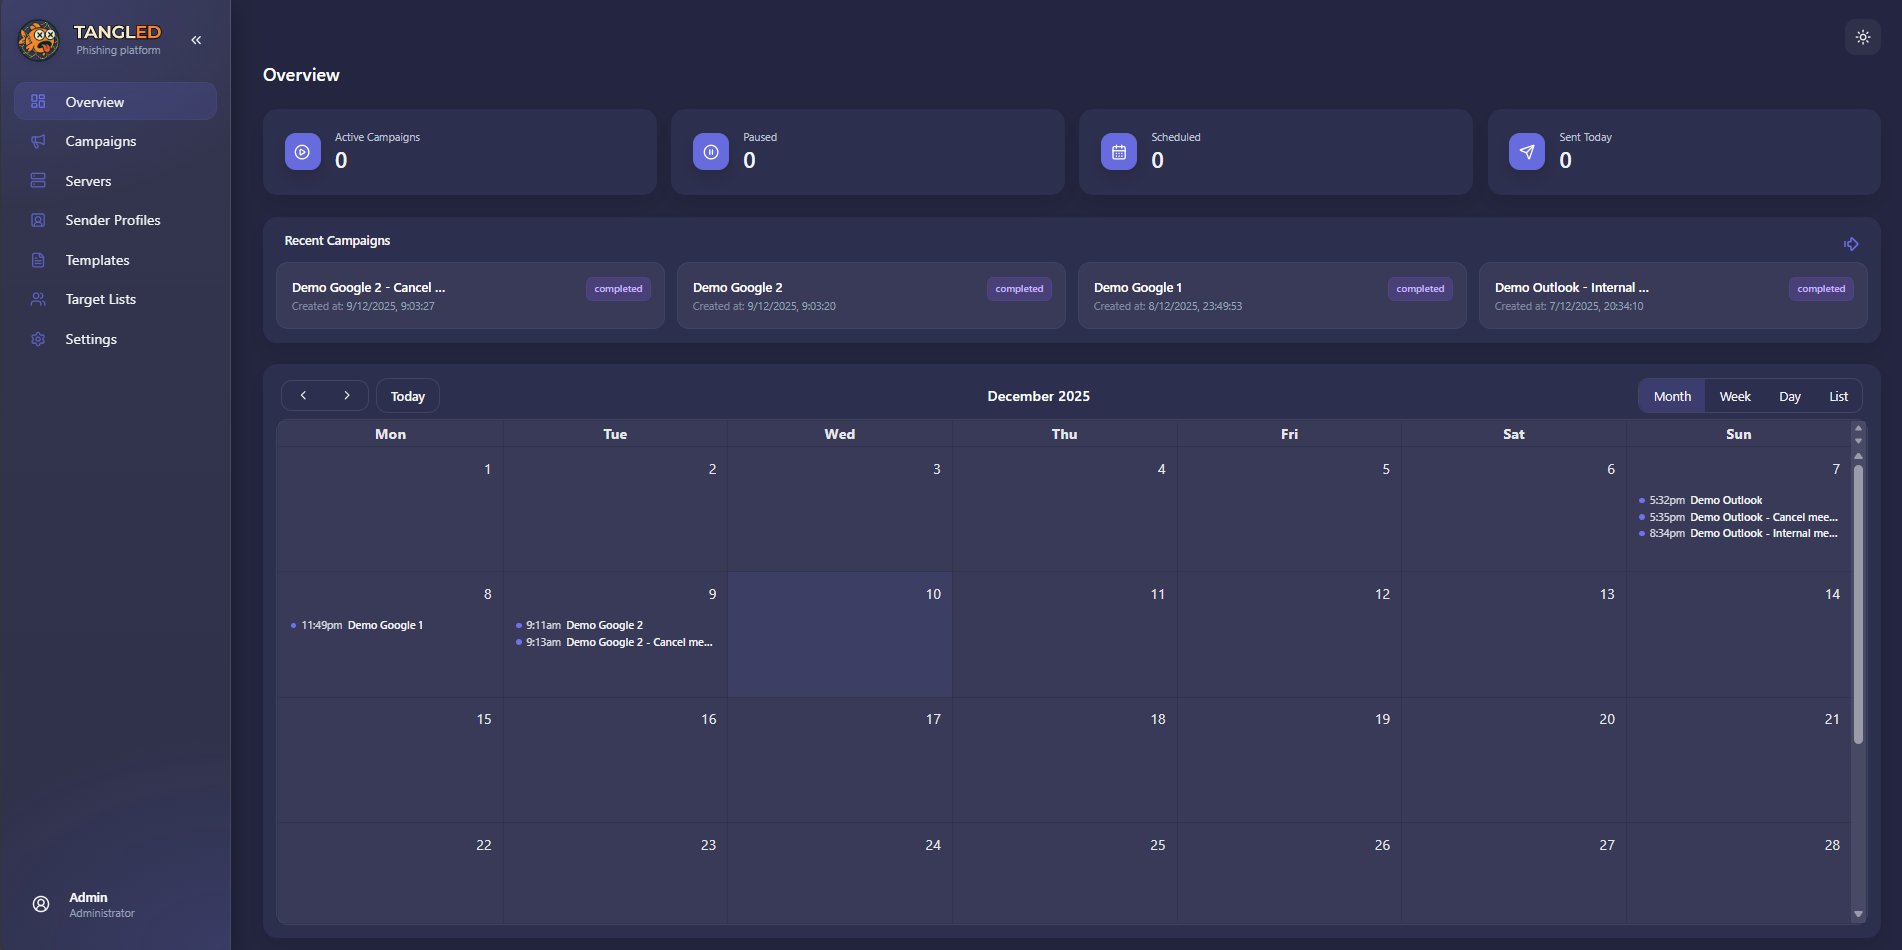 ineesdv/tangled
一款用于实施网络钓鱼活动的开源进攻性安全平台,可将 iCalendar 自动事件处理功能武器化。
 paranoidninja/brute-ratel-c4-community-kit
该仓库包含用于 Brute Ratel C4 (https://bruteratel.com/) 的脚本、配置及已弃用的载荷加载器。
 geeoon/dns-tunnel-keylogger
键盘记录服务器与客户端,利用 DNS 隧道/外泄技术通过防火墙传输按键记录。
 thatcherclough/betterbackdoor
一个拥有众多功能的后门。
 m8sec/activereign
适用于 Windows Active Directory 环境的网络枚举与攻击工具集。