
 #1

 thatstraw/pwnlnx
多线程的Python反向Shell,具有载荷生成、会话管理、键盘记录、屏幕共享和持久化功能,适用于Linux系统上的授权渗透测试。
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 集成与 Azure Servicebus,通过 Azure Servicebus 传输 C2 流量
 crossc2/crossc2kit
基于Cobalt Strike框架开发的CrossC2可用于其他跨平台系统控制。CrossC2Kit提供了一些接口供用户调用,以操纵CrossC2 Beacon会话,从而扩展Cobalt Strike的功能。
 flangvik/azurec2relay
Azure Function,用于使用可塑C2配置文件验证和转发Cobalt Strike beacon流量,将无效请求重定向到诱饵站点,并通过SSH将经过验证的流量转发到团队服务器。
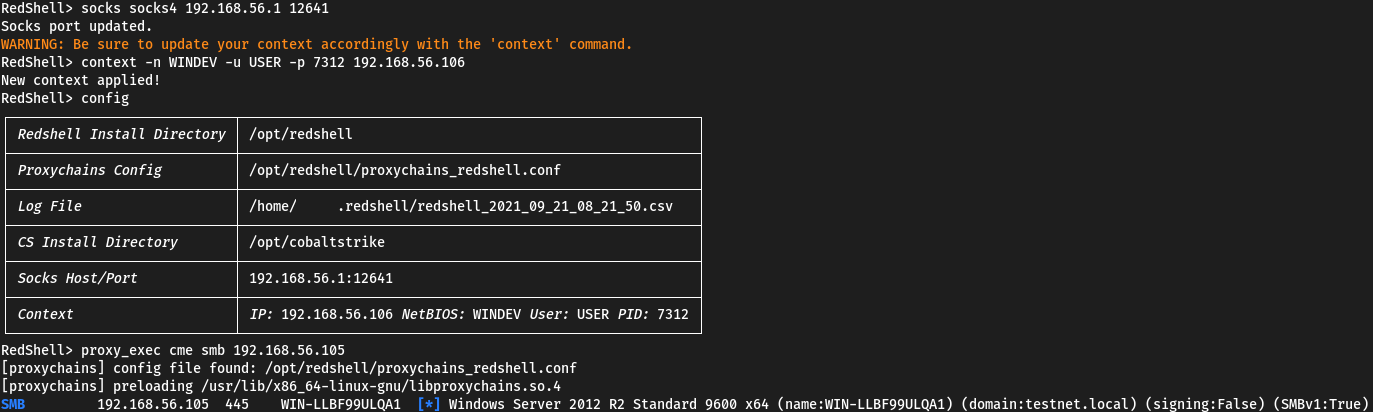 verizon/redshell
一个用于红队和渗透测试的交互式命令提示符。自动通过proxychains将命令推送到SOCKS4/5代理。可选的Cobalt Strike集成从团队服务器拉取beacon的SOCKS4/5代理。自动将活动记录到本地CSV文件以及Cobalt Strike团队服务器(如果已配置)。
 fox-it/dissect.cobaltstrike
用于解剖和解析 Cobalt Strike 相关数据(如 Beacon 载荷和 Malleable C2 配置文件)的 Python 库。
 ariary/fileless-xec
Stealth dropper:远程执行二进制文件但不将其写入磁盘(支持 HTTP3、ICMP、隐形痕迹、跨平台等)
 kudaes/lolbits
** 已停止维护 ** C2框架,使用后台智能传输服务(BITS)作为通信协议,并采用直接系统调用 + Dinvoke 来规避EDR用户态钩子。
 igh0st/gh0st3.6_src
用于学习Windows环境下C2通信、载荷投递和后渗透技术的远程访问木马(RAT)源代码。
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包
 codesiddhant/jasmin-ransomware
Jasmin Ransomware 是一款高级红队工具(WannaCry 克隆),用于模拟真实的勒索软件攻击。Jasmin 帮助安全研究人员抵御外部攻击的风险。
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 nodauf/girsh
自动为Linux或Windows受害者生成一个完全交互式的反向Shell
 frenchcisco/ratel
RAT-el 是一款开源渗透测试工具,可让你控制一台 Windows 机器。它采用客户端-服务器模型工作:服务器发送命令,客户端执行命令并将结果返回给服务器。客户端完全不会被反病毒软件检测到。
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.









