#1
 mokokash/ejbca-pqc-lab
基于 EJBCA Community Edition 的纯 PQC 双层 PKI 层级结构,使用 ML-DSA-65(NIST FIPS 204)— 根 CA + 子 CA,支持 CRL 和 OCSP
 jasalurah/creating-a-vulnerable-docker-environment-cve-2023-30212-
基于Docker的漏洞环境,用于练习CVE-2023-30212的利用,包含一个具有反射型XSS漏洞的OURPHP Web应用,适用于安全培训。
 ifulxploit/minio-security-vulnerability-checker
这个程序是一个用于检查 Minio 系统安全性的工具(tool),涉及 CVE-2022-35919 漏洞。
 cved-sources/cve-2017-7494
cve-2017-7494
 shoucheng3/keycloak__keycloak_cve-2022-4137_20-0-3
开源身份与访问管理解决方案,为现代应用和服务提供单点登录、用户联合以及集中式认证。
 shoucheng3/keycloak__keycloak_cve-2022-3782_20-0-1
开源身份和访问管理平台,为现代应用和服务提供单点登录、用户联合和集中式认证。
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
开源的 identity and access management 解决方案,为现代应用和服务提供单点登录、用户联合和集中式认证。
 catnip-express-maxim/awstestexploit
测试AWS漏洞CVE-2025-2598是否仍然有效
 cved-sources/cve-2019-6340
用于 CVE-2019-6340 漏洞利用实验的 Docker 容器,属于 Cved 脆弱容器管理框架,用于练习 Drupal 安全测试。
 corelight/cve-2021-38647-noimages
Zeek 包,通过监控 OMI/WMI 流量中缺失的 Authorization 头及恶意 SOAP 载荷来检测 CVE-2021-38647 (OMIGOD) 漏洞利用尝试,支持可配置端口及事件响应分类数据。
 jeromeyoung/vmware-cve-check
CVE-2021-22005
 amalpvatayam67/day04-nexus-4956
Nexus Repository 3 路径遍历 (CVE-2024-4956)
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
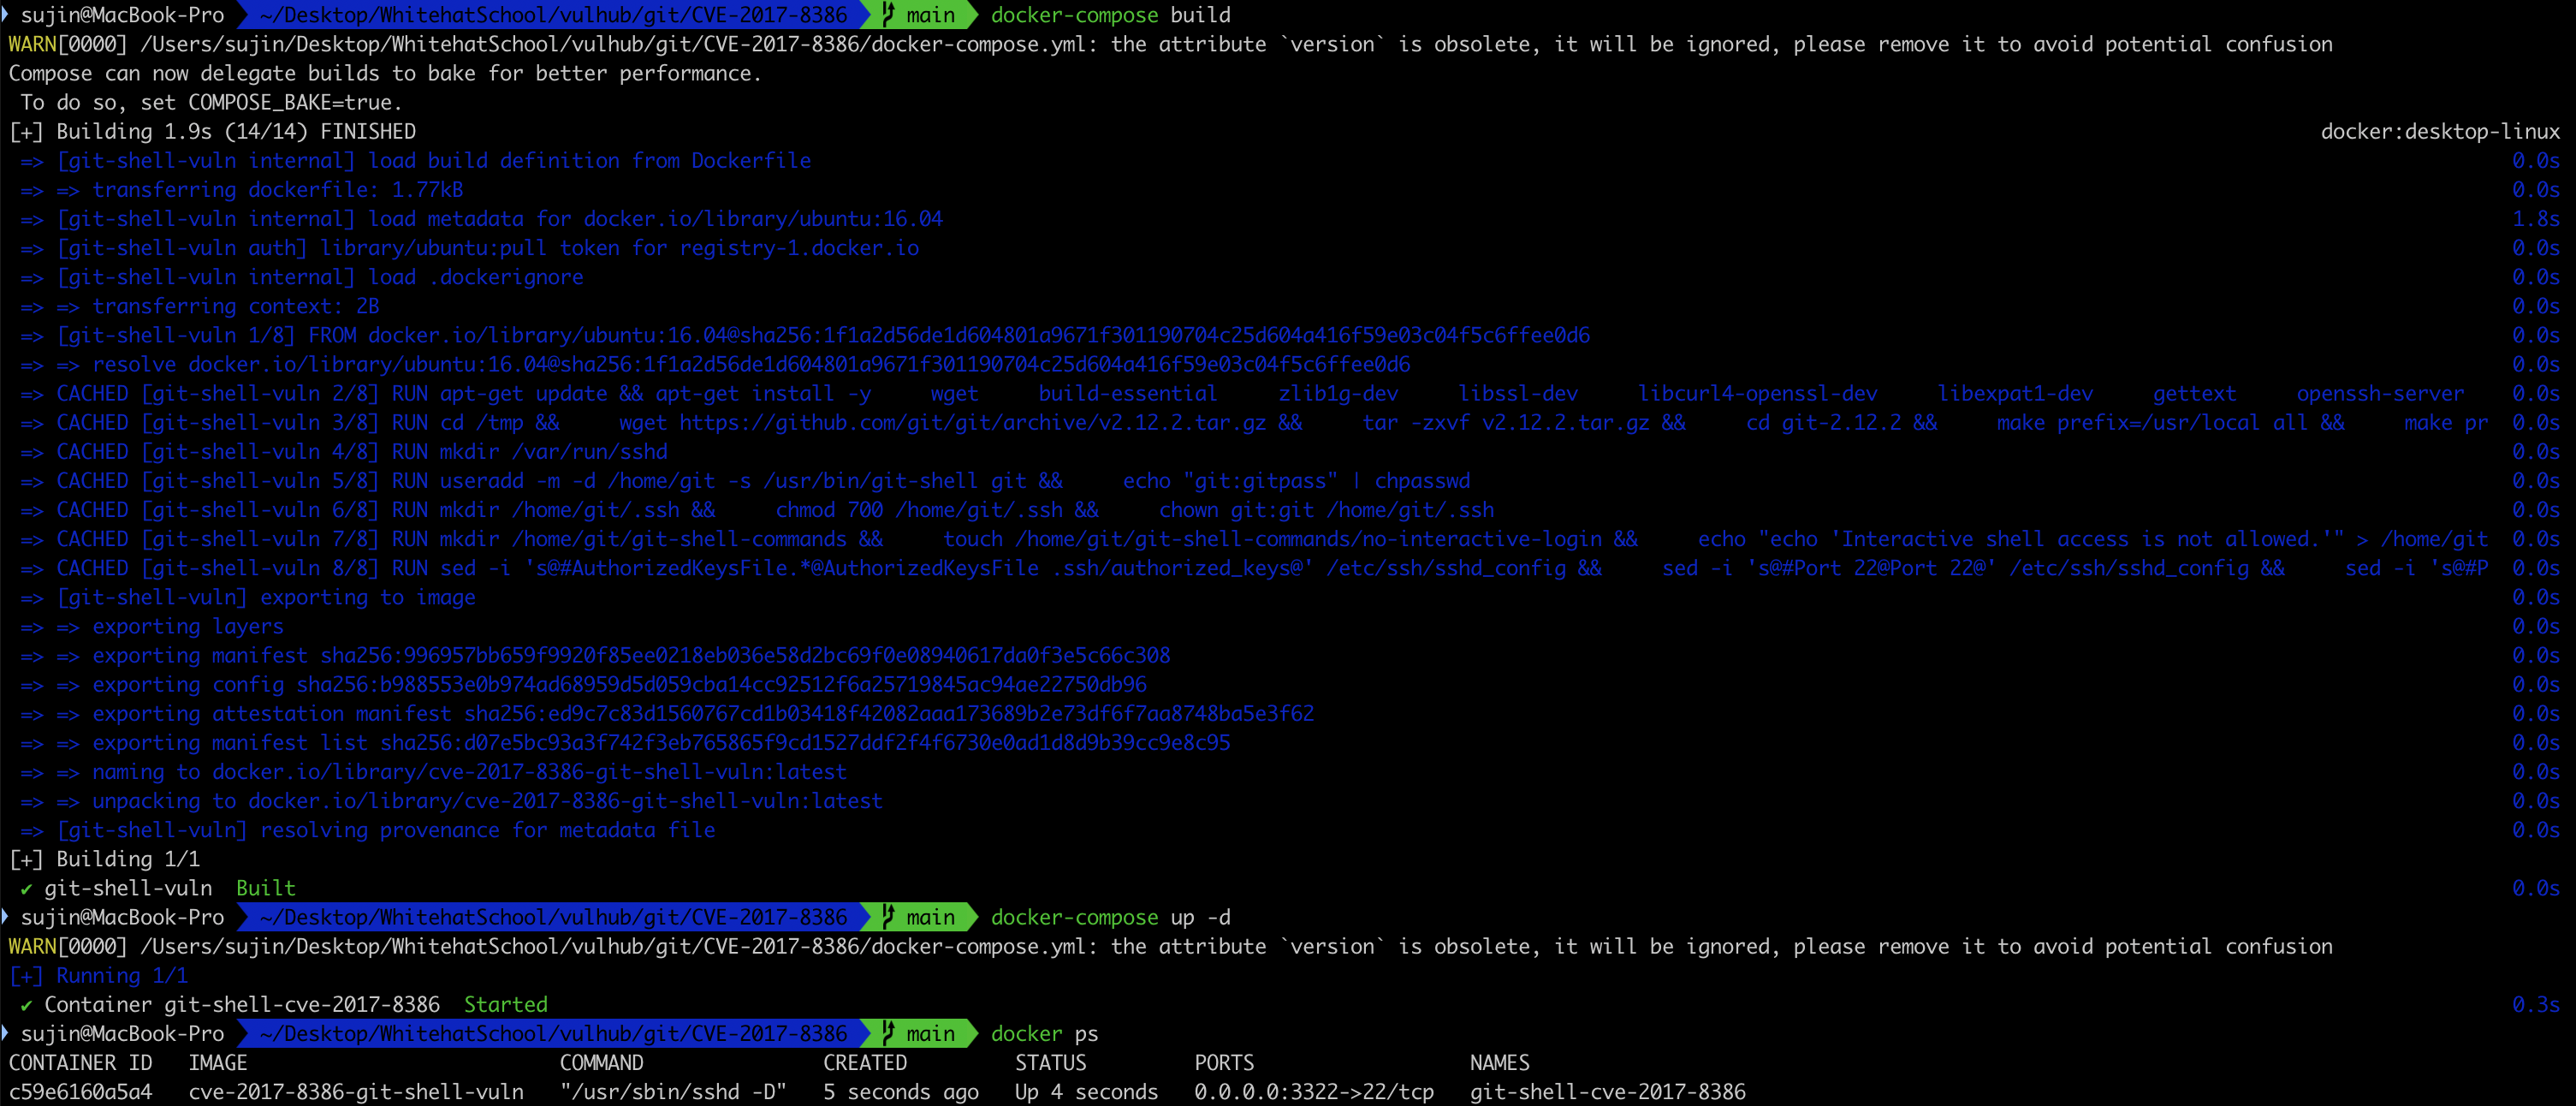 suz1n/whs3_vulhub
CVE-2017-8386 Git-Shell 沙箱绕过漏洞的 PoC。
 gina-alaska/bash-cve-2014-7169-cookbook
用于检测并修补服务器上 Shellshock(CVE-2014-7169)bash 漏洞的 Chef cookbook,通过自动化配置管理实现。
 meganekos/secure-by-default-rce-demo
安全默认演示实验室,展示容器加固(无发行版镜像、非root、只读文件系统、运行时注入的机密)如何中和关键的Next.js/React Server Actions RCE(CVE-2025-55182“React2Shell”),并并排显示安全与不安全部署及漏洞利用日志
 performant-labs/cve-2024-22262
CVE-2024-22262 在 Spring 应用程序中的概念验证漏洞利用,附带 Dev Container 环境,用于动手进行漏洞探索与测试。