
 #1

 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
只读 IOC 扫描器与缓解工具包,用于 cPanel 与 WHM EmailTrack SQL 注入(CVE-2026-67401)。执行版本指纹识别、文件完整性检查、日志分类,并为防御者提供加固指导。
 tcollins-hashicorp/vault-cve-2026-5006-audit
CVE-2026-5006(Vault 模板化策略斜杠注入漏洞)的审计与教育工具包。包含一个只读审计脚本,用于生成 Markdown 报告,以及一个用于修复的交互式演练。
 gduma-phdata/patch-cve-2026-15502
补丁:SSRF 导致 RCE(Microsoft Exchange Server)
 devstuff/harden-docker-seccomp
Docker 针对 CVE-2026-31431(“Copy Fail”)的缓解措施。同时包含 Kubernetes 模板。
 disqualifier/psa-2026-00043-recovery
PSA-2026-00043-1(CVE-2023-54391)Proxmox 公告的恢复说明
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
用于缓解漏洞 CVE-2026-64564 (SCTPhantom) 的 DaemonSet

 wattocyber/detection-defense-library
检测工程参考,将 Windows、云、容器、身份和 ICS 攻击类别映射到 Sigma 规则、信任边界模型、BYOVD 驱动程序情报和 Splunk 工作流。
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> OpenClaw 安全审计与强化部署指南 — 已知漏洞(CVE-2026-25253、恶意技能、凭证泄露)、架构缓解措施及逐步 VPS 部署计划
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana 未授权路径遍历 - 安全实验室 | Shivam Gupta | 23104003
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity 本地部署版 CVE-2026-63077 紧急加固与补丁操作手册包
 appsec-forge/appsec-forge
结构化安全知识库,收录贴近生产实践的案例:漏洞分析、漏洞利用说明、修复方案,以及面向工程团队的 DevSecOps。
 roxanne_ardary/aurea
Aurea 是一个开源的 AI 驱动平台,用于保护 Terraform、Kubernetes、Docker 和 Ansible 等基础设施即代码(IaC)的安全。它与 CI/CD 流水线集成,可扫描错误配置、检测漏洞、执行策略并提供可操作的修复指导。凭借预测性…
 wadesweaponshed/check-point-trusted-access-review
用于进行 Check Point Trusted Access Review 的本地 Web 应用程序。此扫描器专门用于查找围绕 CVE-2026-16232、CVE-2026-62144 和 CVE-2026-62145 的配置问题。此工具并非由 Check Point 创建或支持,使用风险自负。
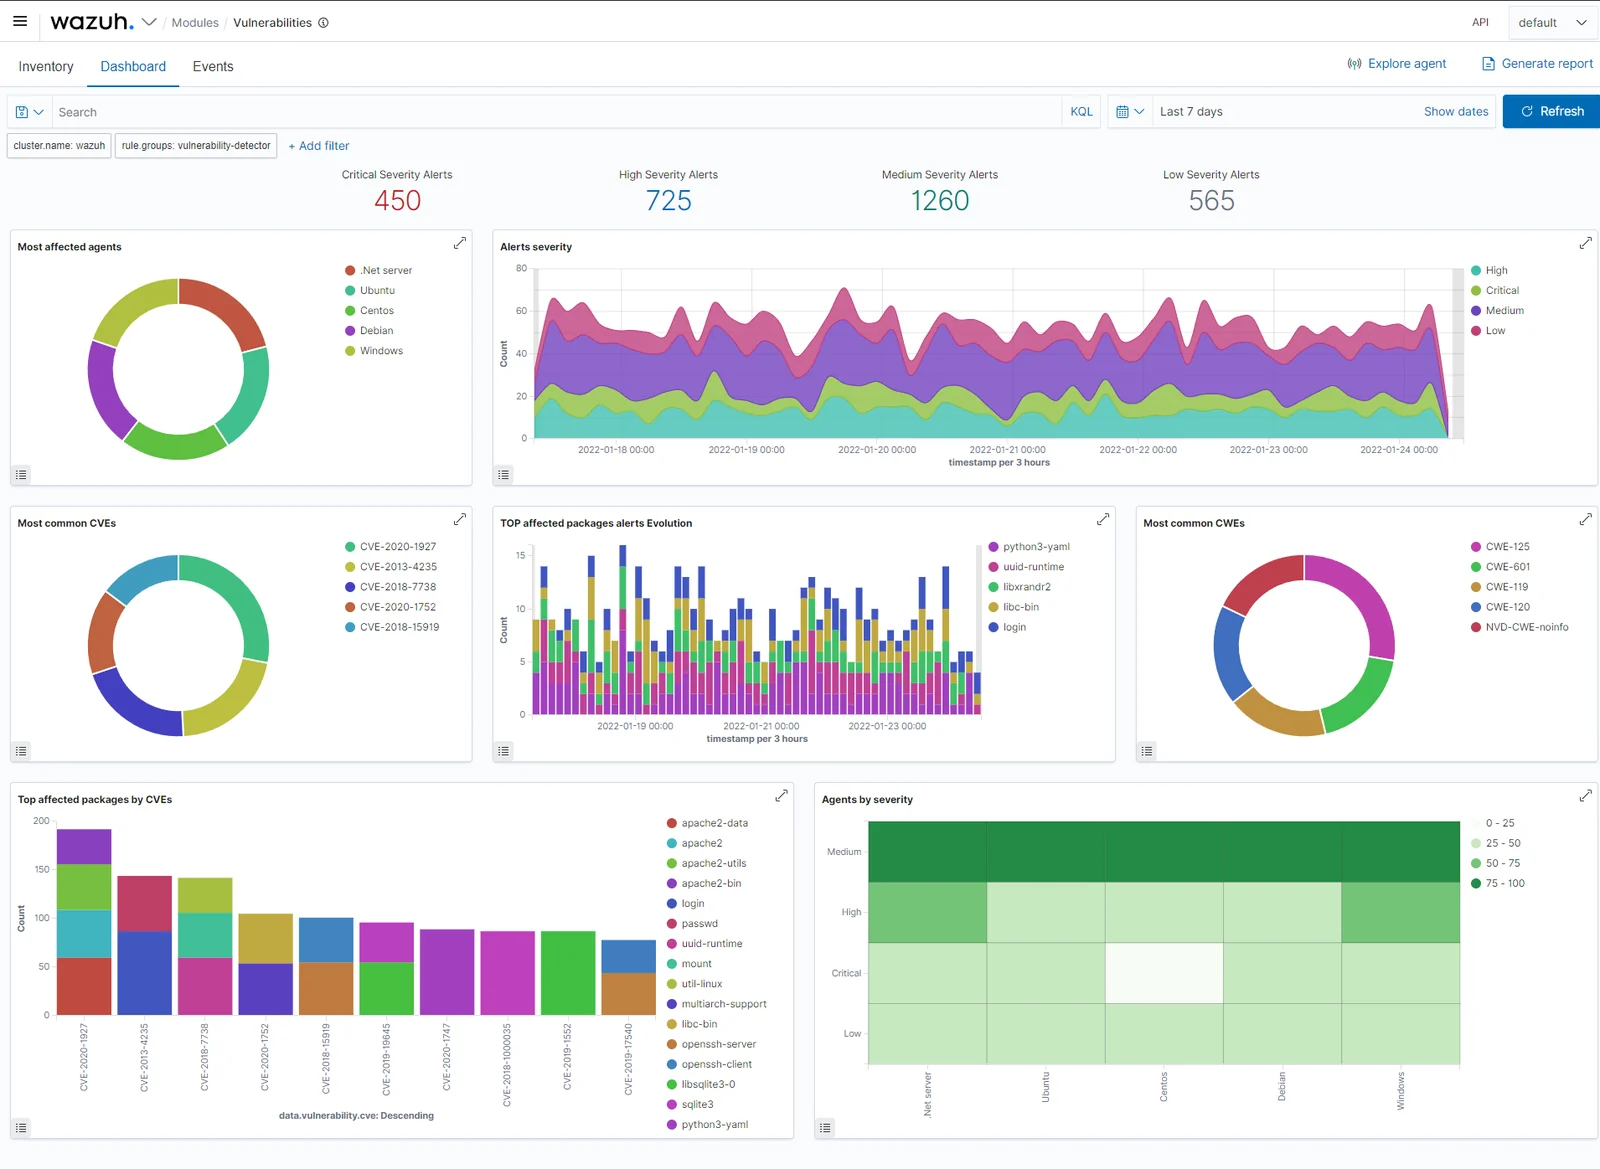 pvharmo2/gha-lab-becf103a54
授权安全研究对 CVE-2025-15617(GHSA-6xqr-4q5g-xc7x)的复现:wazuh FIM Windows 集成工作流产物中的 artipacked GITHUB_TOKEN 泄露
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
检查 Azure AD Connect 是否受到 CVE-2021-36949 中所述漏洞的影响
 pvharmo2/gha-lab-3f1ff30e9c
授权安全研究实验室复现 CVE-2026-31852(jellyfin/jellyfin-ios 中 code-quality.yml 的 pull_request_target 漏洞)——隔离快照,非上游项目
 pvharmo2/gha-lab-40e23db109
安全研究实验室:CVE-2024-4254(GHSA-fc78-c36r-cc59)的受控复现——gradio-app/gradio @ d4c503a 中 deploy-website.yml 的 fork 检出/代码执行









