
 #1
用于评估、测试和保护云环境(AWS、Azure、GCP)及其服务的工具。
Kitploit 推荐
 halencarjunior/sss3
自动化S3存储桶安全扫描器,用于测试域名列表,查找具有列出权限的公开可访问存储桶,并将结果导出用于云渗透测试。
 lucab85/log4j-cve-2021-44228
自动化Red Hat的Log4j检测器脚本的Ansible playbook,用于扫描Linux主机上的CVE-2021-44228 (Log4Shell)漏洞,并附带GPG验证。
 makerchecker/makerchecker
开源安全网关和静态扫描器,用于AI代理。强制执行基于角色的访问控制(RBAC)、人工审批、职责分离,以及经过加密签名、可离线验证的审计日志。
 manishrawat21/cisa-kev-threat-intel-orchestrator
零接触流水线,每周自动将CISA已知被利用漏洞(KEV)目录中最新武器化的CVE转化为生产就绪的Sigma检测规则。
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 nccgroup/cowcloud
用于分发侦察和漏洞扫描工作负载的无服务器 AWS 解决方案。通过 Web UI 提交任务;EC2 worker 执行使用 Nmap 等工具的自定义 Python 脚本。
 rohansx/wardn
为AI代理提供凭证隔离。代理永远不会看到真实的API密钥 - 结构性保障,而非策略。
 giordanosconti/icloudkitextractor
面向 iCloud 认证、CloudKit/MMCS 备份下载以及 Octagon/PCS 恢复(ADP、恢复密钥、锁定模式)的实验性 .NET/WPF 取证工具包。由 Giordano Sconti 开发的研究软件——高度实验性;Apple 私有 API 可能一夜之间发生变化。
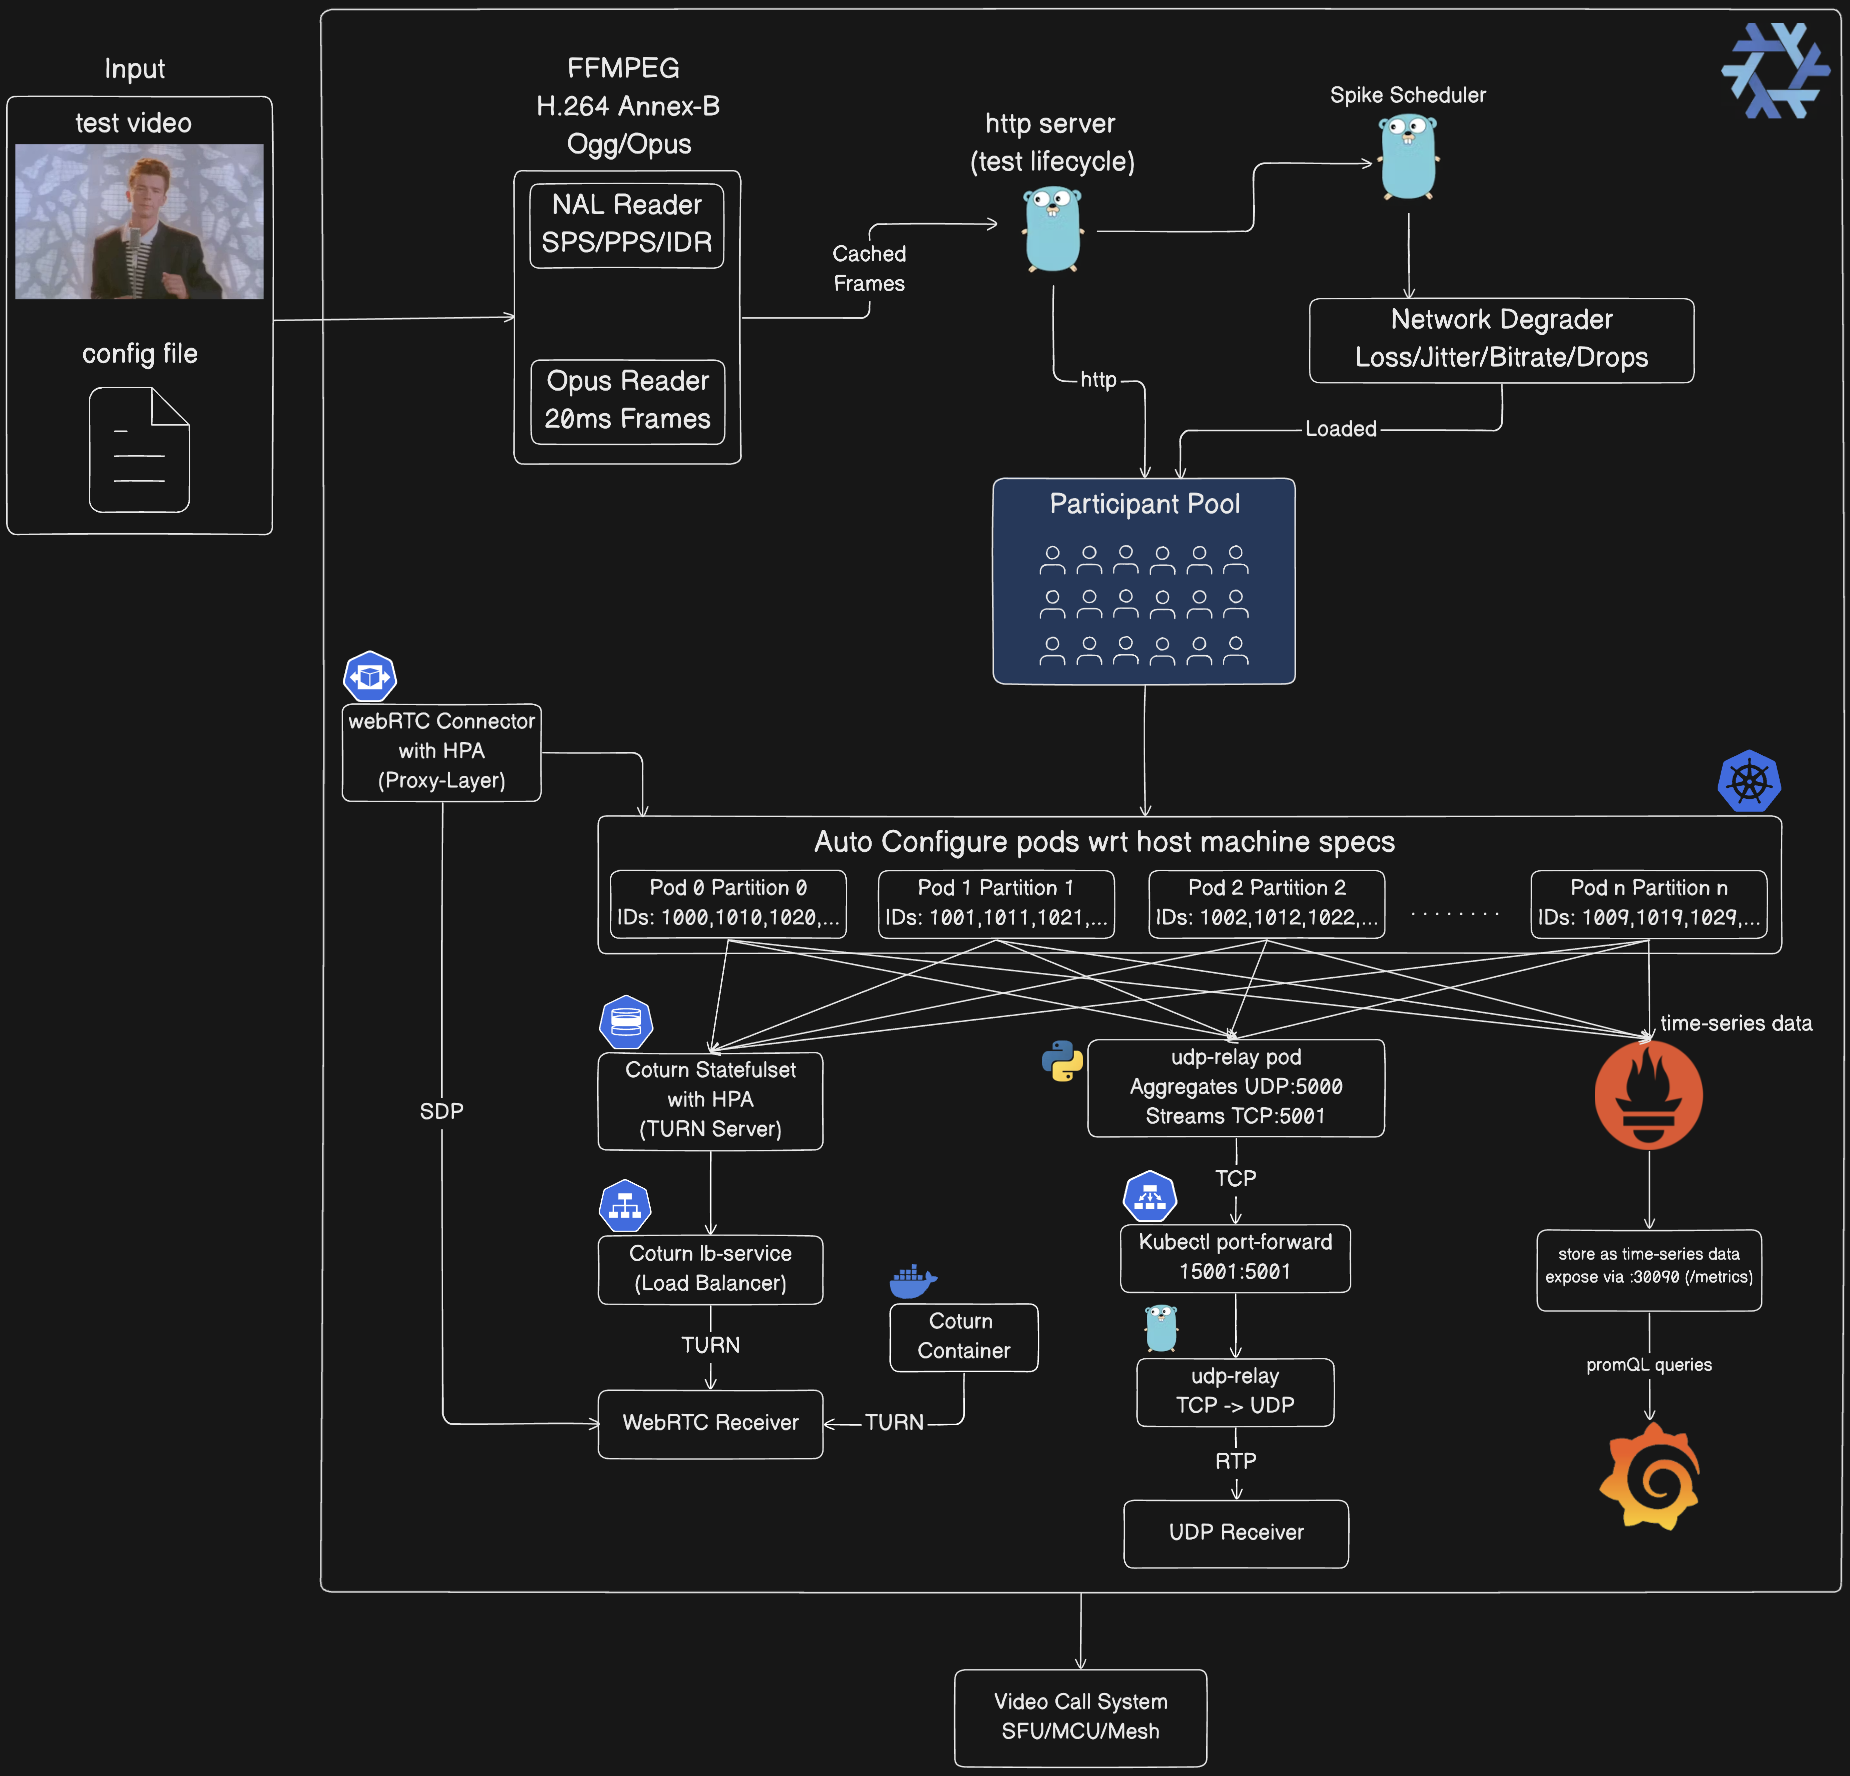 mdsadiqmd/av-chaos-monkey
Chaos Monkey,但用于音视频测试(webRTC和UDP)
 wenekar/procinfo
直接从bash获取进程信息,最小依赖。

 wearecloudar/s3-account-search
S3 账户搜索
 sandboxec/sandboxec
一个轻量级的命令沙箱,用于Linux,默认安全,基于Landlock构建。
 al0ne/cloud-audit
自动化云安全审计工具,通过定期审计云平台日志,利用异常检测、黑名单规则和基线分析,检测AK/SK凭证滥用,支持腾讯云和AWS。
 6mile/gimmepatz
面向漏洞赏金猎人、渗透测试人员与红队的个人访问令牌(PAT)侦察工具
 raesene/cve-2022-23648-poc
CVE-2022-23648 的 POC
 aquasecurity/trivy-plugin-aqua
用于将 Trivy 与 Aqua Security 平台集成的插件,可扫描 IaC、流水线和依赖项中的漏洞与错误配置。
 owasp/vulnerable-container-hub
VULCONHUB 提供文件访问权限,用于构建您自己的实践型易受攻击容器镜像,以学习和练习安全技能。








