#1



 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。
 atomburstofficial/geiger
只读 CLI,用于清点机器上的 AI 代理、MCP 服务器、插件和扩展,并以通俗易懂的修复建议报告其能力与暴露情况。
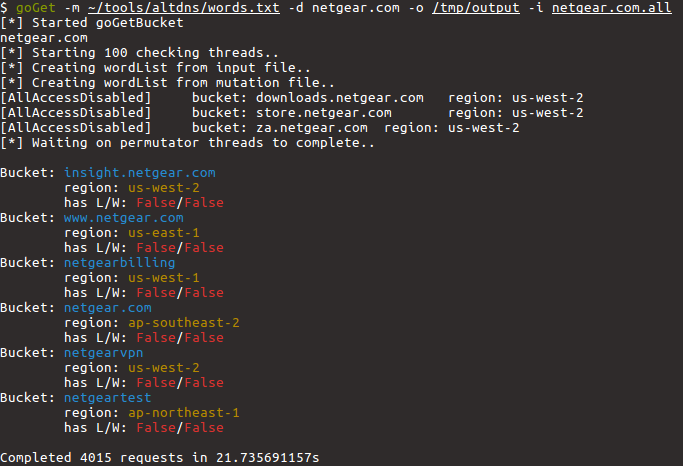
 0xsearches/sandcastle
🏰 一个用于 AWS S3 存储桶枚举的 Python 脚本。
 ory/talos
可扩展的 API 密钥服务器,用于签发、验证和撤销凭据,支持令牌派生以生成细粒度的能力令牌。支持低延迟验证、水平扩展和云原生部署。
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs:分析文件中的恶意内容
 yuyudhn/azsubenum
基于DNS的Azure服务子域名枚举工具,通过排列和解析技术探测应用服务、存储帐户、数据库、密钥保管库和CDN端点。
 google/aura-inspector
自动化安全测试工具,用于 Salesforce Experience Cloud,可从访客和认证上下文中发现配置错误的 Aura 应用程序、可访问记录及未经授权的功能。
 0x48piraj/incarcero
Incarcero 是一款无需任何用户交互即可创建预配置了恶意软件分析工具和安全设置的虚拟机(VM)的工具,专为恶意软件分析量身定制。
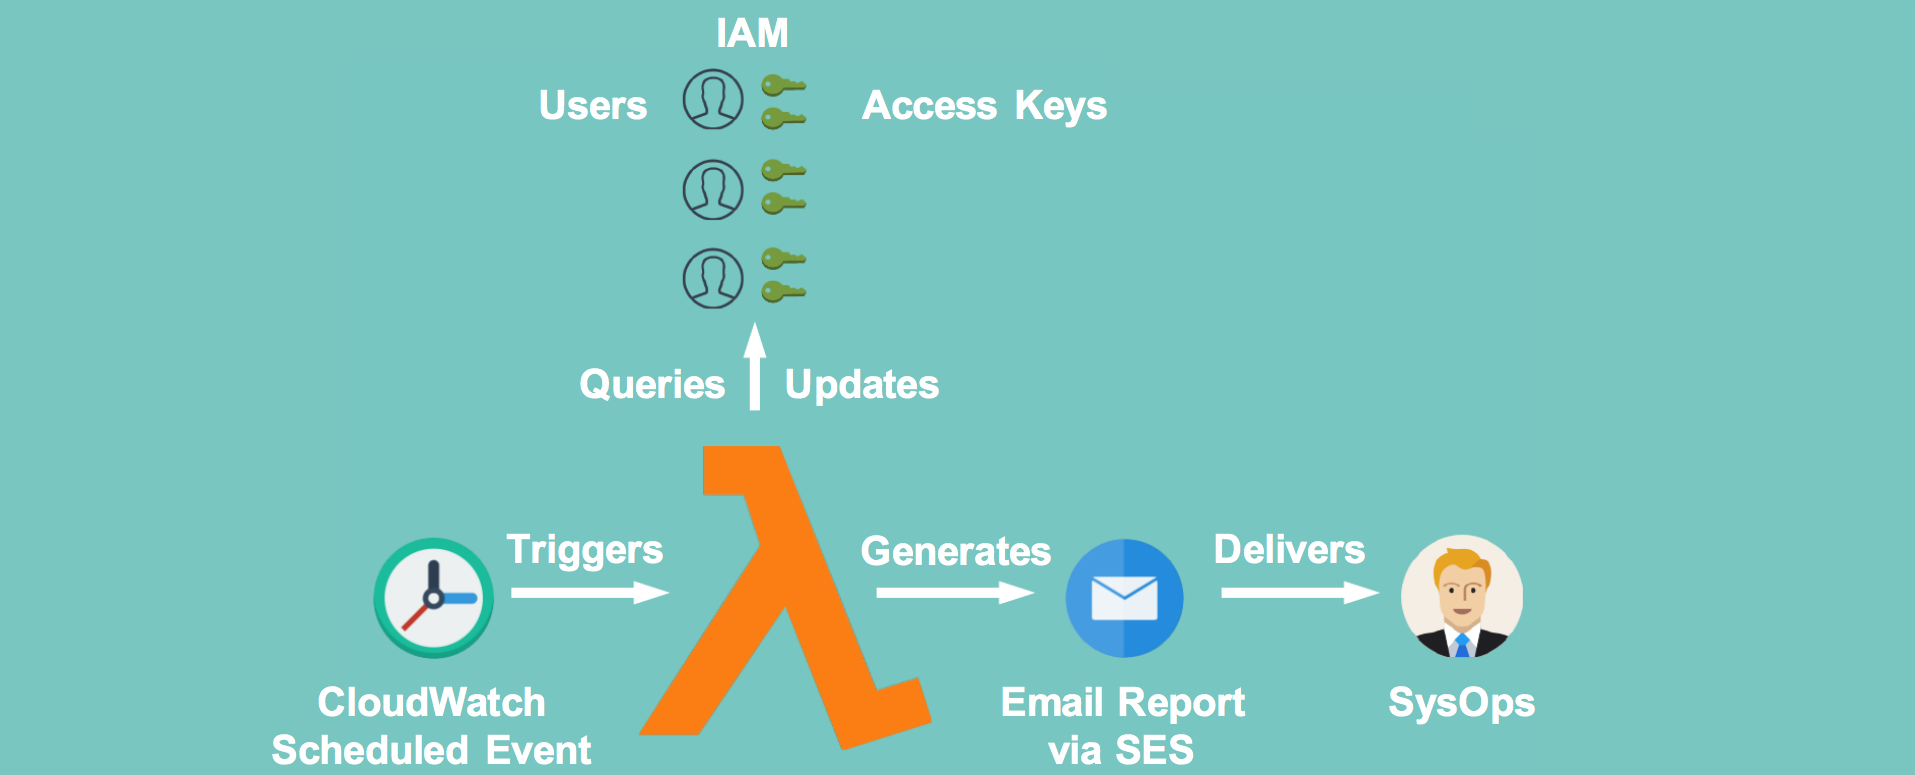 te-papa/aws-key-disabler
一个小型 lambda 脚本,用于禁用超过指定天数的访问密钥。
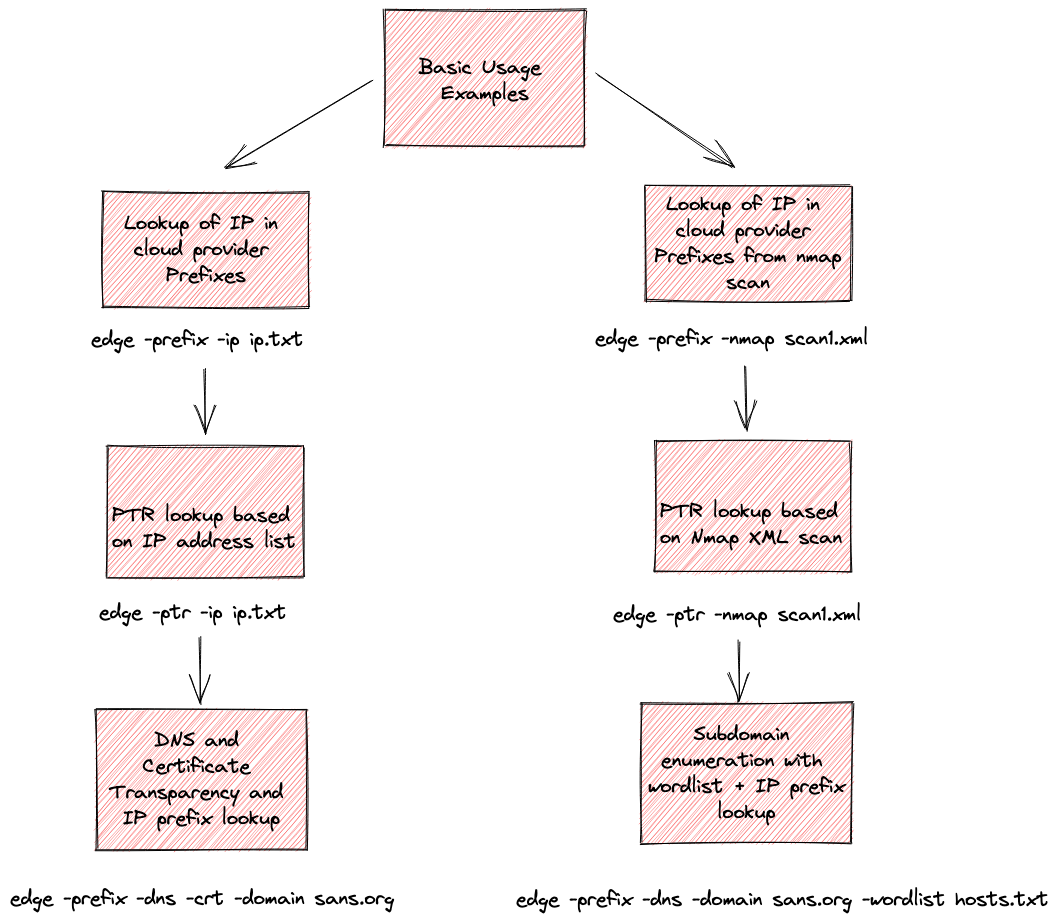 iknowjason/edge
云的Whois:用于云提供商归属的侦察工具。支持AWS、Azure、Google、Cloudflare和Digital Ocean。
 rosehgal/dockerent
唯一一款用于分析运行中的 Docker 容器和 Docker 网络中的漏洞及配置问题的开源工具。
 smiegles/mass3
多线程DNS枚举工具,利用预编译单词列表和自定义DNS解析器发现AWS S3存储桶,支持可选的Docker部署。
 zh54321/sharepointdumper
PowerShell SharePoint 提取与审计工具,适用于红队/蓝队/紫队。通过 Microsoft Graph 枚举用户可访问的所有 SharePoint 站点/驱动器,递归下载文件,并记录每个 Graph 和 SharePoint HTTP 请求,用于 SIEM…
 0xballpoint/load
Lord Of Active Directory - 在 AWS 上自动部署存在漏洞的 Active Directory 环境