#1
 boringtools/git-alerts
用于检测和监控 GitHub 组织用户的公共仓库中的秘密和敏感文件的工具
 nccgroup/whalescan
Whalescan 是一款针对 Windows 容器的漏洞扫描器,它执行多项基准检查,并检查容器上的 CVE/易受攻击的软件包。
 op7ic/blueteam.lab
使用Terraform和Ansible在Azure中创建的蓝队检测实验室。
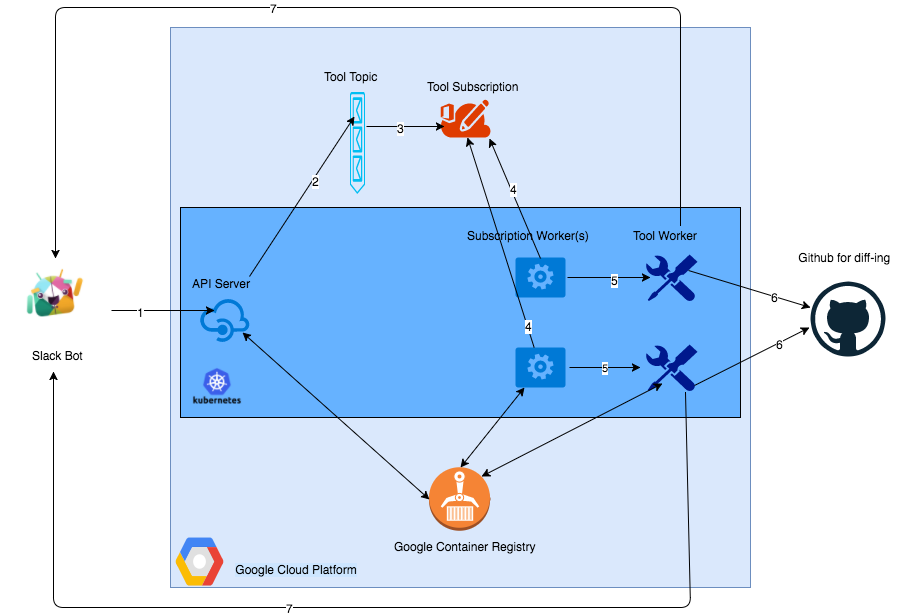 anshumanbh/kubebot
一款基于Google Cloud Platform上Kubernetes后端构建的安全测试Slackbot。
 litmuschaos/chaos-operator
Kubernetes Operator,用于向云原生工作负载注入混沌实验,通过声明式 CRD 自动化韧性测试与工作负载加固。
 cyberark/skywrapper
SkyWrapper 帮助发现 AWS 中临时令牌的可疑创建形式和使用情况。
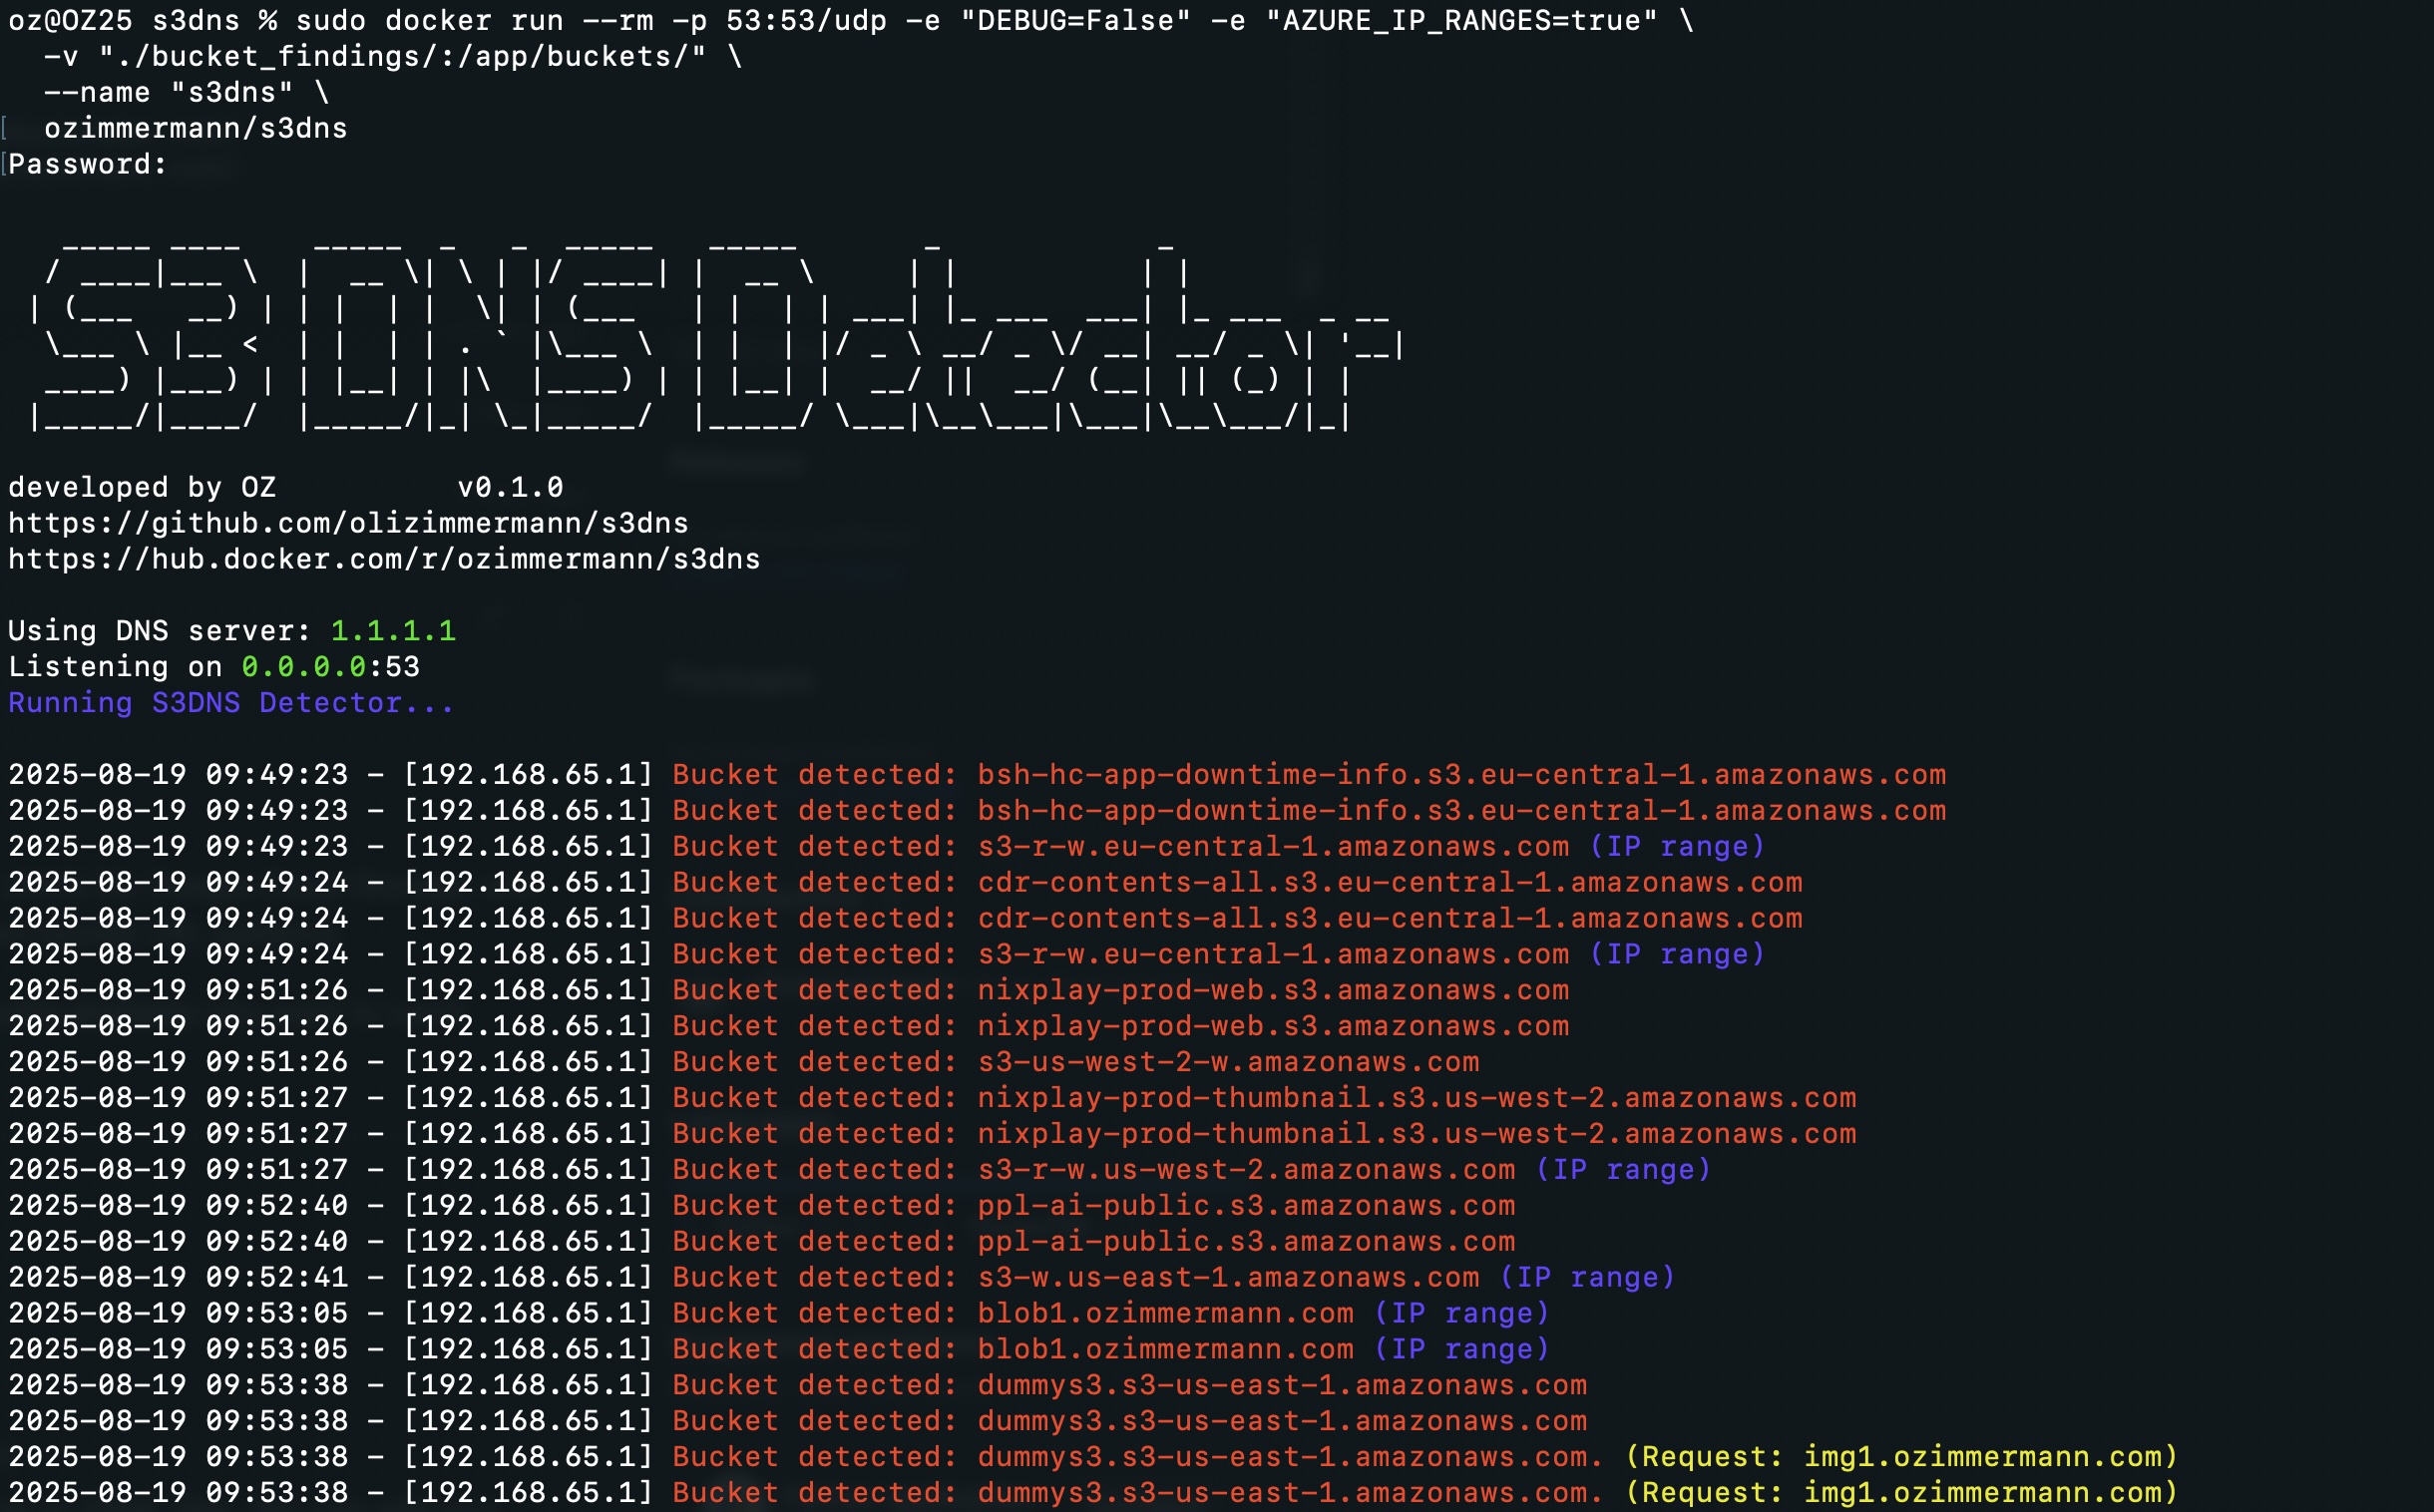 olizimmermann/s3dns
被动DNS服务器,通过解析DNS请求、追踪CNAME链,并在侦察过程中标记潜在的子域名接管,来检测暴露的云存储桶(AWS S3、GCP、Azure)。
 mondoohq/installer
适用于 cnquery 和 cnspec 的 Linux、macOS 和 Windows 安装脚本
 redsiege/autofunkt
Python 脚本,用于从 Cobalt Strike malleable C2 配置文件自动创建无服务器云重定向器
 iaga-team/iaga-sentinel
面向AI代理的加密签名、可重放验证的证据层。管理循环中的操作,生成链接到哈希链追加日志的Ed25519签名收据,并支持欧盟AI法案第12条记录保存和附件IV文档。
 iknowjason/bluecloud
网络靶场,包含 Velociraptor + HELK 系统以及一台用于安全测试和研发的 Windows 虚拟机。支持 Azure 和 AWS 的 Terraform 部署。
 anssi-fr/dfir4vsphere
用于 VMWare vSphere 取证分析的 Powershell 模块
 synacktiv/shh
Systemd 加固助手 - https://github.com/desbma/shh 的镜像
 redbyte1337/credspy
通过公共 GetCredentialType API 进行 Entra ID 用户枚举和认证方法发现
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE(CVE-2020-3956)的PoC利用
 ttlab-research/awesome-wazuh
🛡️关于Wazuh XDR/SIEM各种有趣主题的精选列表
 rcarmo/agentbox
基于 Docker 的沙箱,为编码代理提供隔离环境、预安装的代理工具、服务控制和工作空间引导,以实现安全的多会话开发。