#1
 nagwww/s3-leaks
精心整理的 AWS S3 存储桶错误配置、数据泄露及 IAM 凭据泄露时间线,附带事件链接,供云安全防御者和研究人员参考。
 safedep/pmg
PMG 通过代理、沙箱和 SafeDep 的威胁情报源保护开发者和 AI 代理免受恶意开源包的侵害。
 fencesandbox/fence
轻量级、无需容器的沙箱,用于在网络和文件系统限制下运行命令。
 mondoohq/cnspec
一个开源、云原生安全工具,保护从构建到运行时的所有环节
 finbarr/yolobox
Let your AI go full send. Your home directory stays home.
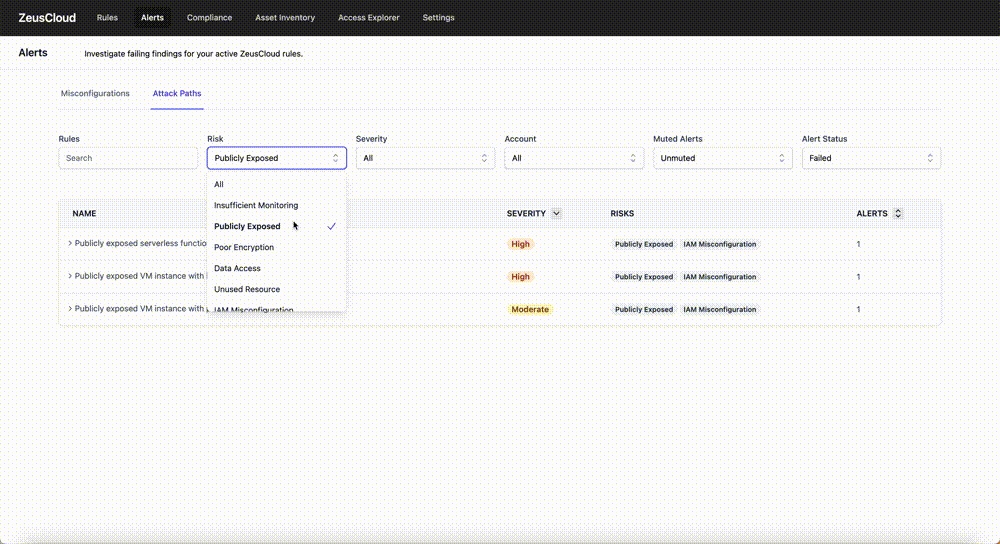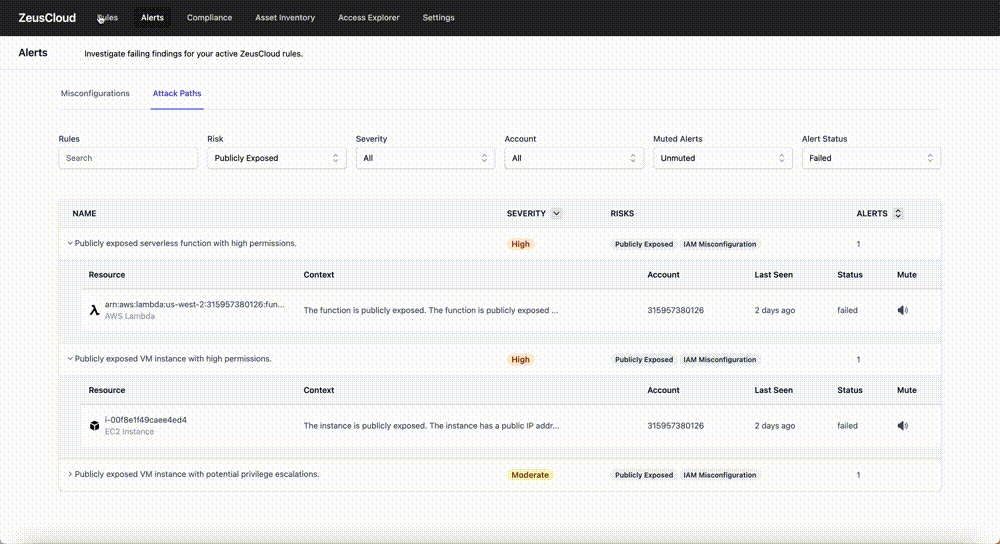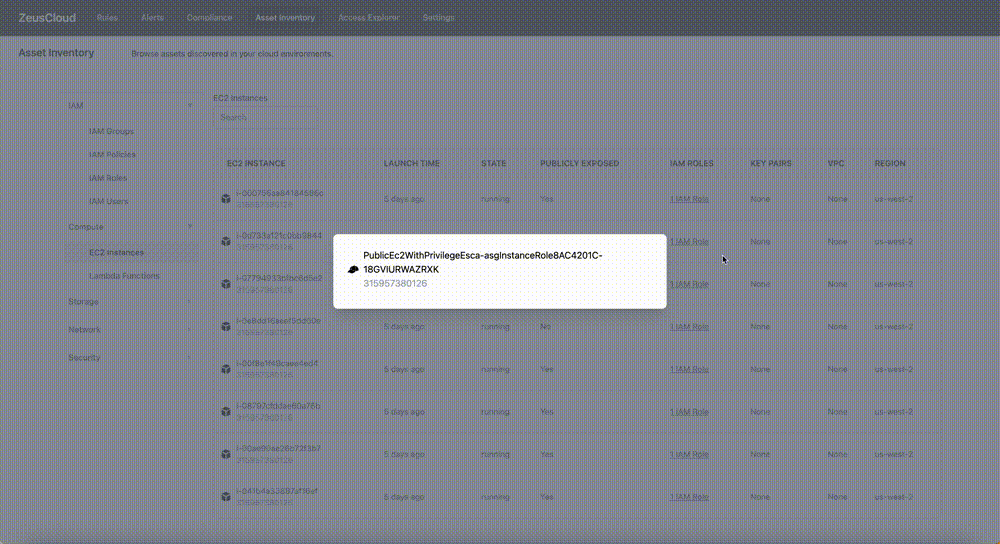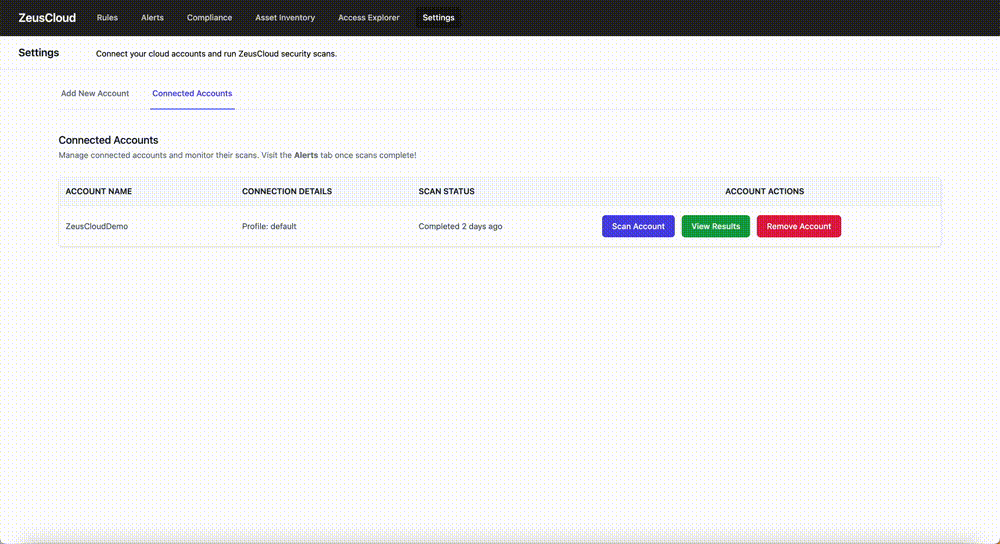 zeus-labs/zeuscloud
开源云安全平台,能够发现攻击路径、识别配置错误、可视化IAM访问,并提供针对AWS环境的分步修复方案以及合规报告。
 denizparlak/zeus
AWS 审计与加固工具
 ustayready/credking
使用 AWS Lambda 进行 IP 轮换的密码喷洒

 invictus-ir/microsoft-extractor-suite
用于从 Microsoft 365 和 Azure 获取数据以进行事件响应和网络安全目的的 PowerShell 模块。
 wso2/carbon-identity-framework
身份与访问管理的核心框架,为企业应用提供身份验证、授权和身份治理能力。
 alteredsecurity/365-stealer
自动执行针对Azure/O365租户的非法同意授权攻击,窃取刷新令牌、外泄电子邮件/OneDrive数据,并通过CLI和Web管理门户创建恶意Outlook规则。
 mvelazc0/badzure
BadZure 自动化部署故意错误配置的 Entra ID 租户和 Azure 订阅,并使用多样化的实体以及可配置、可遍历的攻击路径来填充它们。
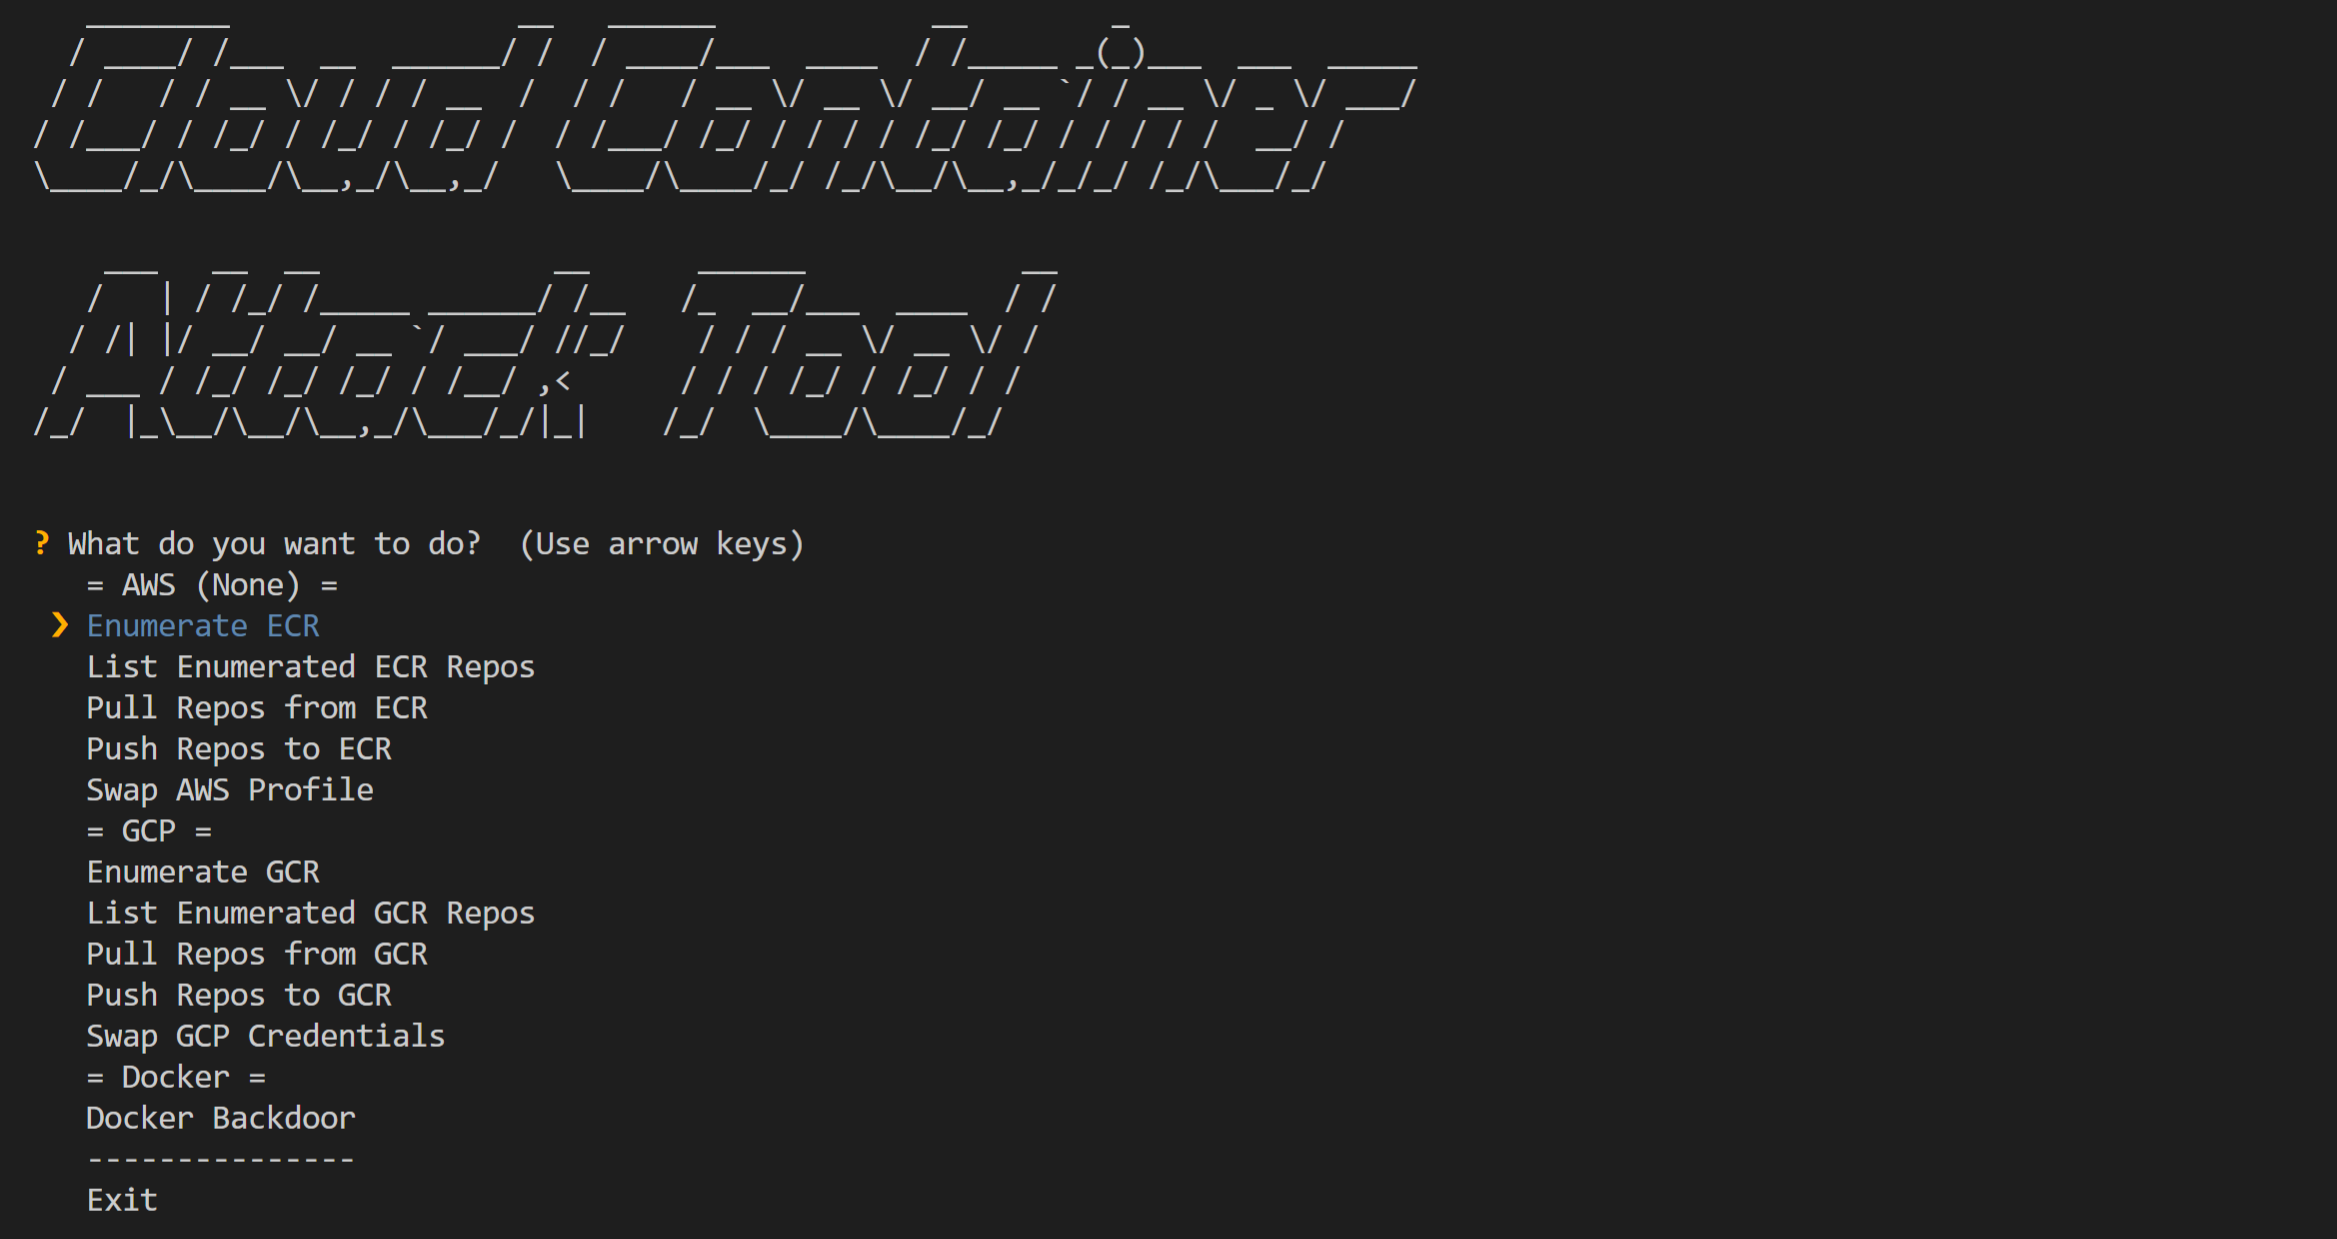 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) 是一款用于测试容器环境安全的工具。