
 #1

 facebookincubator/bpfjailer
基于 eBPF LSM 的强制访问控制和 jailer
 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 andresriancho/enumerate-iam
枚举与 AWS 凭证集关联的权限
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
 rahulreddykarne/cve-2026-15911-confluent_kafka
在 confluent-kafka 中为 HashiCorp Vault KMS 禁用 TLS 证书验证
 99designs/aws-vault
一个用于在开发环境中安全存储和访问 AWS 凭据的保险库
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 严重 - 认证绕过 - 未配置 IdP 时可未授权获得超级管理员权限
 radkawar/aws-firmware-dump
获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。
 murrez/cve-2026-100835
针对 CVE-2026-100835 的 Python PoC:审计 Contrast 清单中的 AllowedChipIDs/AllowedPIIDs,检测版本,并探测 Coordinator 端点以评估 aTLS 证明中继风险。
 abraxas/cve-2026-15583
复现 CVE-2026-15583 的概念验证客户端与 Docker 实验环境,该漏洞是 Grafana MCP Server 中一个未认证的混淆代理 SSRF 漏洞,可通过 X-Grafana-URL 泄露服务账户令牌。
 yym8538/cve-2026-20896
演示 CVE-2026-20896 的概念验证实验环境及 Python/cURL 脚本,该漏洞通过 X-WEBAUTH-USER 请求头绕过官方 Gitea Docker 镜像的身份验证。
 yym8538/cve-2026-21858
基于 Docker 的 CVE-2026-21858 概念验证环境与利用脚本,该漏洞为 n8n 1.120.4 中的任意文件读取与远程代码执行漏洞,可提取密钥并提供交互式 shell。
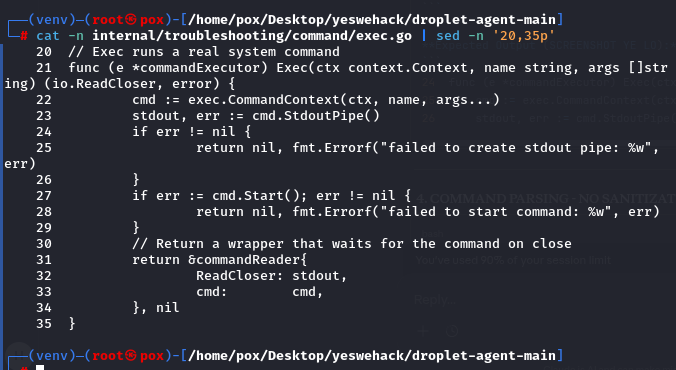 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 技术分析与 PoC:DigitalOcean Droplet Agent 中未经身份验证的 Root 远程代码执行(CVSS 10.0)。
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 框架,对 neocloud 和 AI 数据中心基础设施中的十大安全风险进行编目,涵盖硬件、网络、隔离、管理平面和供应链。









