#1
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 kubescape/kubescape
开源Kubernetes安全平台,扫描集群、清单和镜像,查找错误配置、漏洞,并依据NSA、MITRE和CIS基准进行合规性检查,覆盖整个开发生命周期。
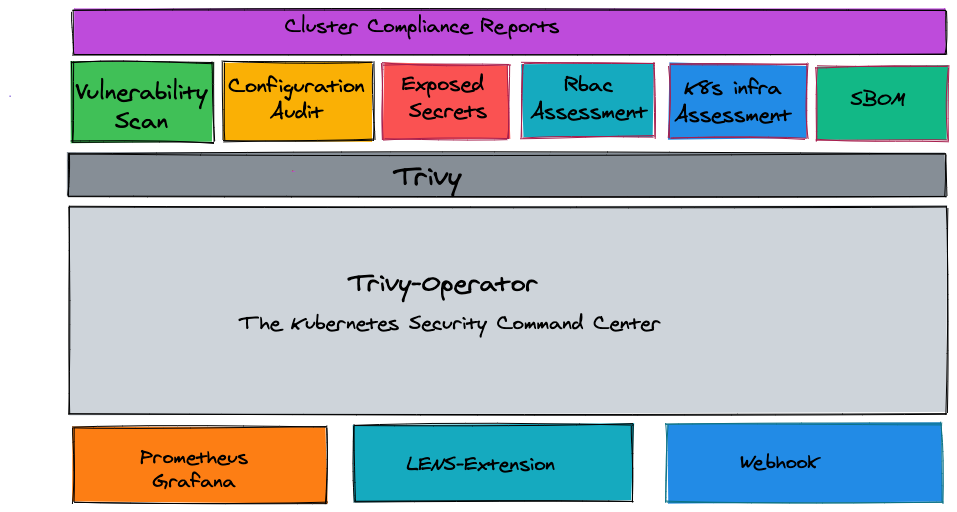 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
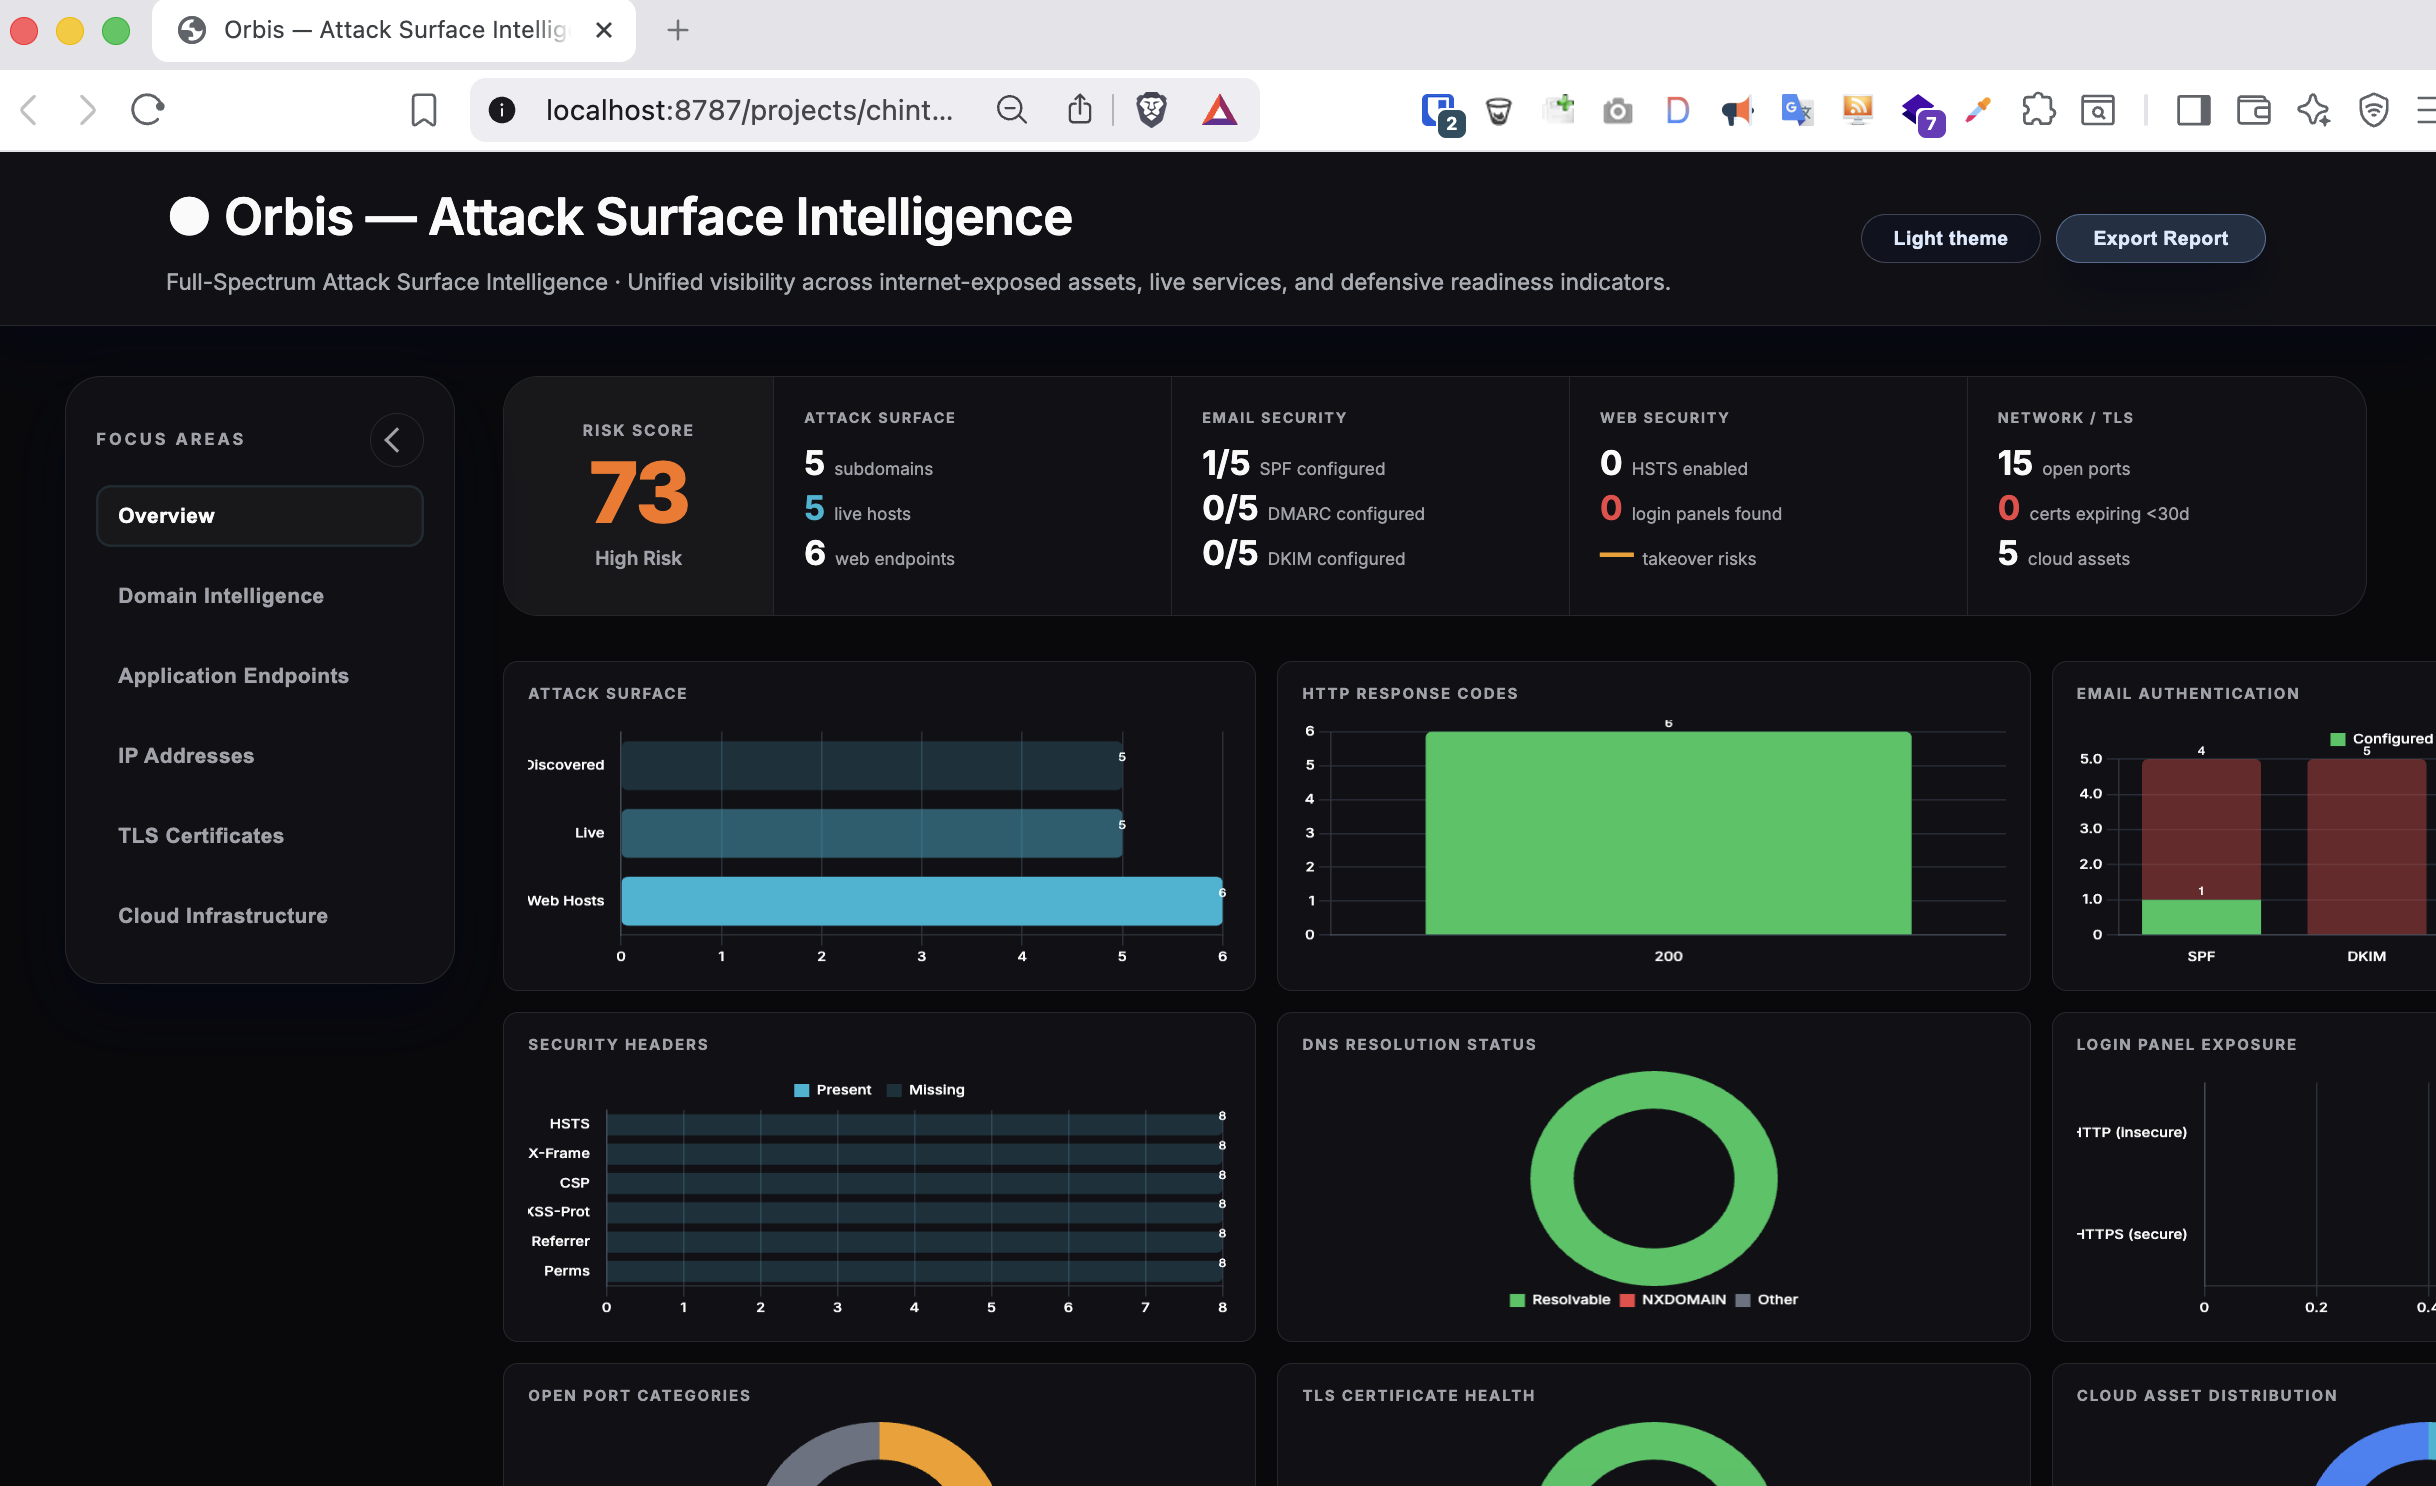
 redteamoperations/redcloud-os
RedCloudOS 是一款专为红队设计的云对抗模拟操作系统,用于评估领先云服务提供商(CSP)的云安全。
 cyberhades/hardening-k8s-containers
动手实验室,通过比较默认部署与安全增强部署的脆弱笔记应用,演示Kubernetes容器加固。
 h4wkst3r/adokit
模块化攻击工具包,利用 Azure DevOps REST API 进行侦察、权限提升和持久化,使用窃取的 Cookie 或 PAT。
 boringtools/git-alerts
用于检测和监控 GitHub 组织用户的公共仓库中的秘密和敏感文件的工具
 google/gcp_scanner
GCP 资源扫描器,通过枚举 Google Cloud Platform 中的云服务、项目和 IAM 权限,评估受损凭证的访问级别。
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 initstring/cloud_enum
多云OSINT工具。枚举AWS、Azure和Google Cloud中的公共资源。
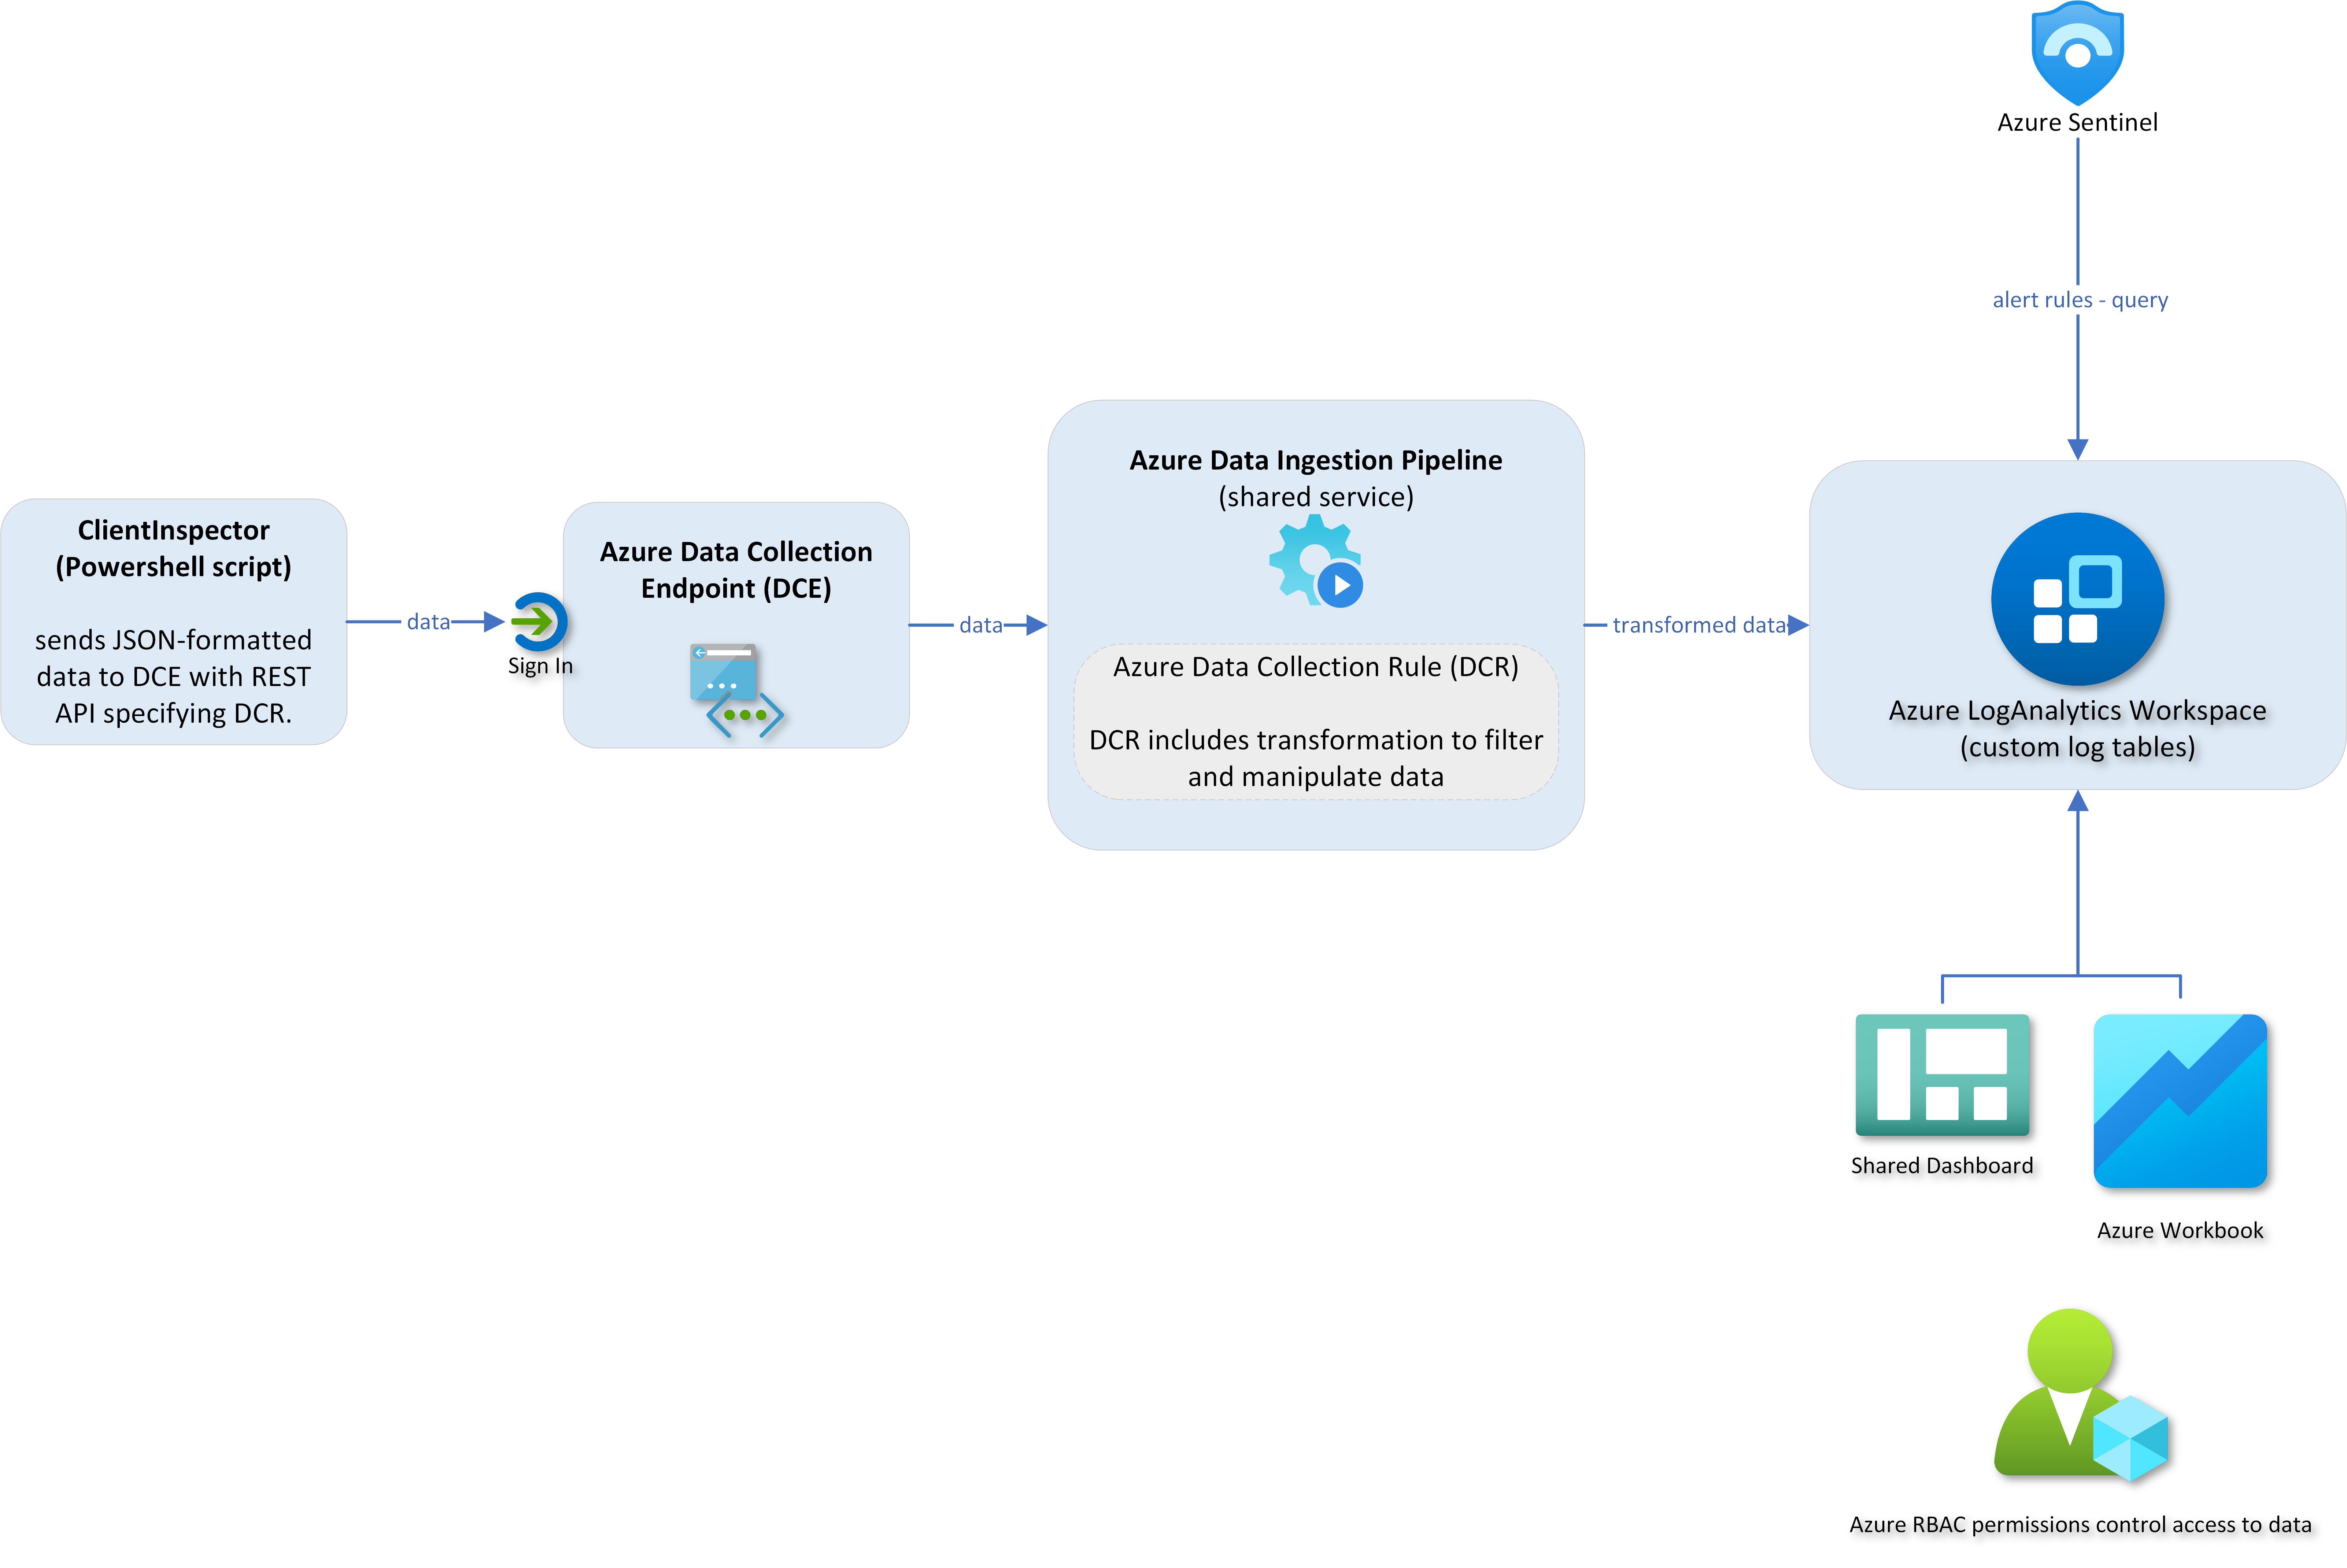 knudsenmorten/clientinspectorv2
基于Azure的客户端库存和漂移检测工具,用于收集Windows配置数据(防病毒、补丁管理、Bitlocker)到LogAnalytics,以支持KQL驱动的仪表板和Sentinel警报。
 rolix44/kubestroyer
基于Go的Kubernetes利用工具,用于扫描暴露的端口并利用集群错误配置,包括匿名Kubelet RCE和etcd读访问。
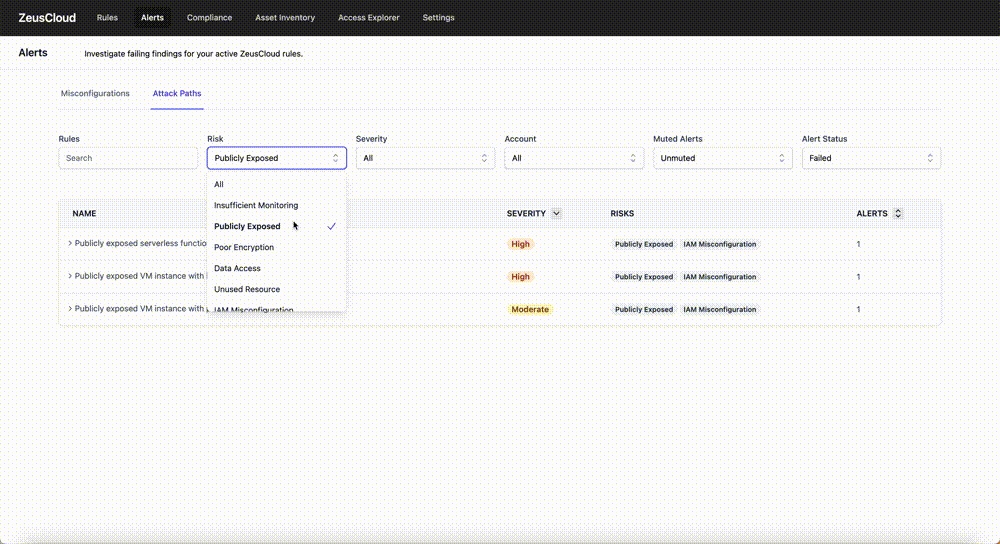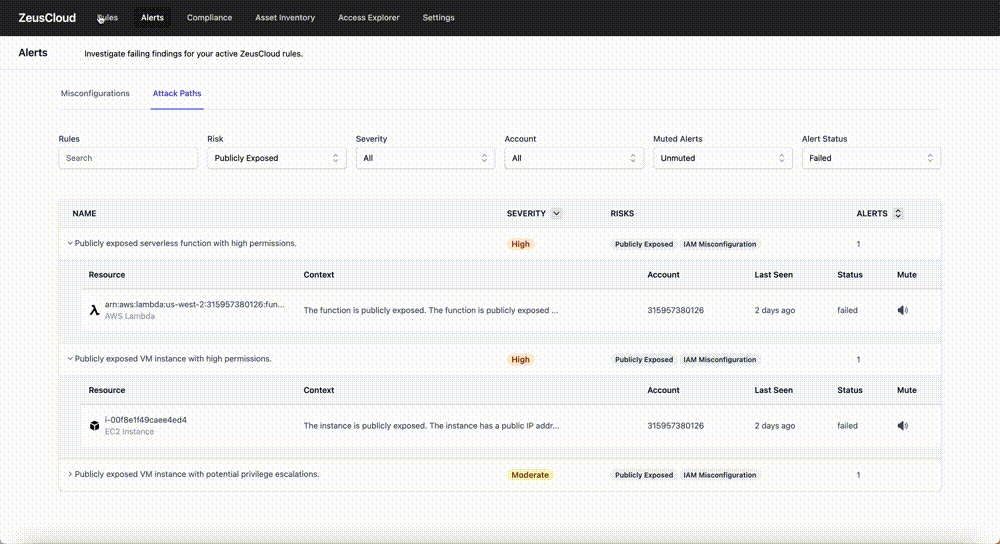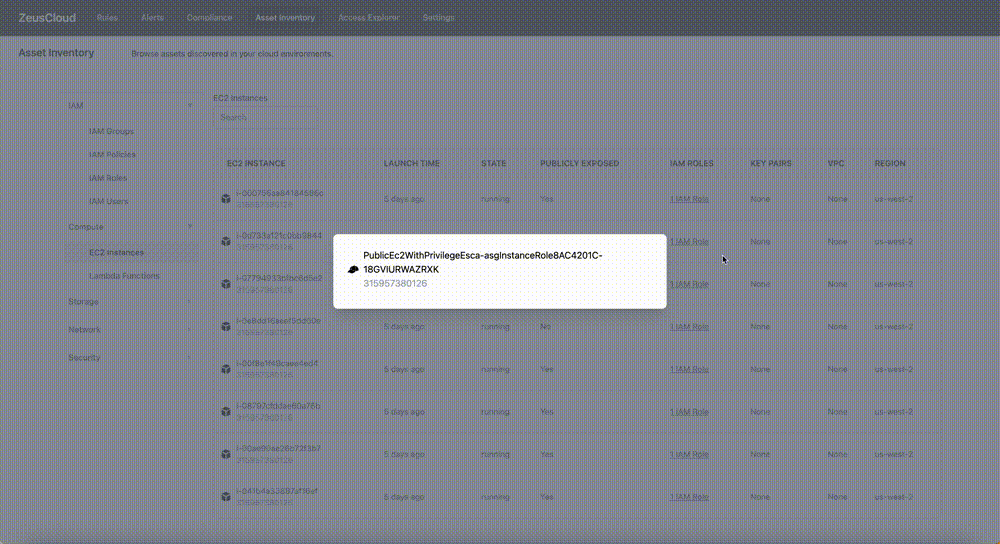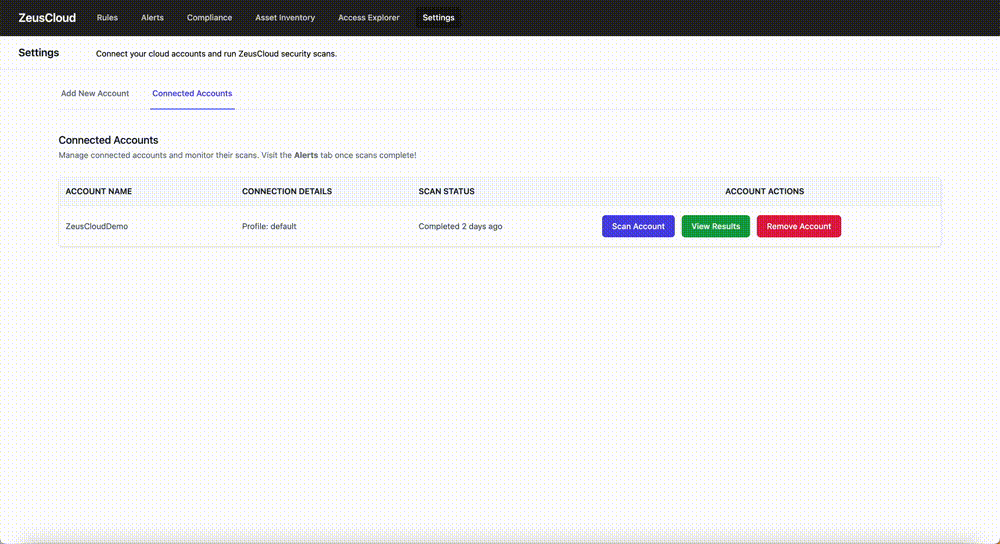 zeus-labs/zeuscloud
开源云安全平台,能够发现攻击路径、识别配置错误、可视化IAM访问,并提供针对AWS环境的分步修复方案以及合规报告。
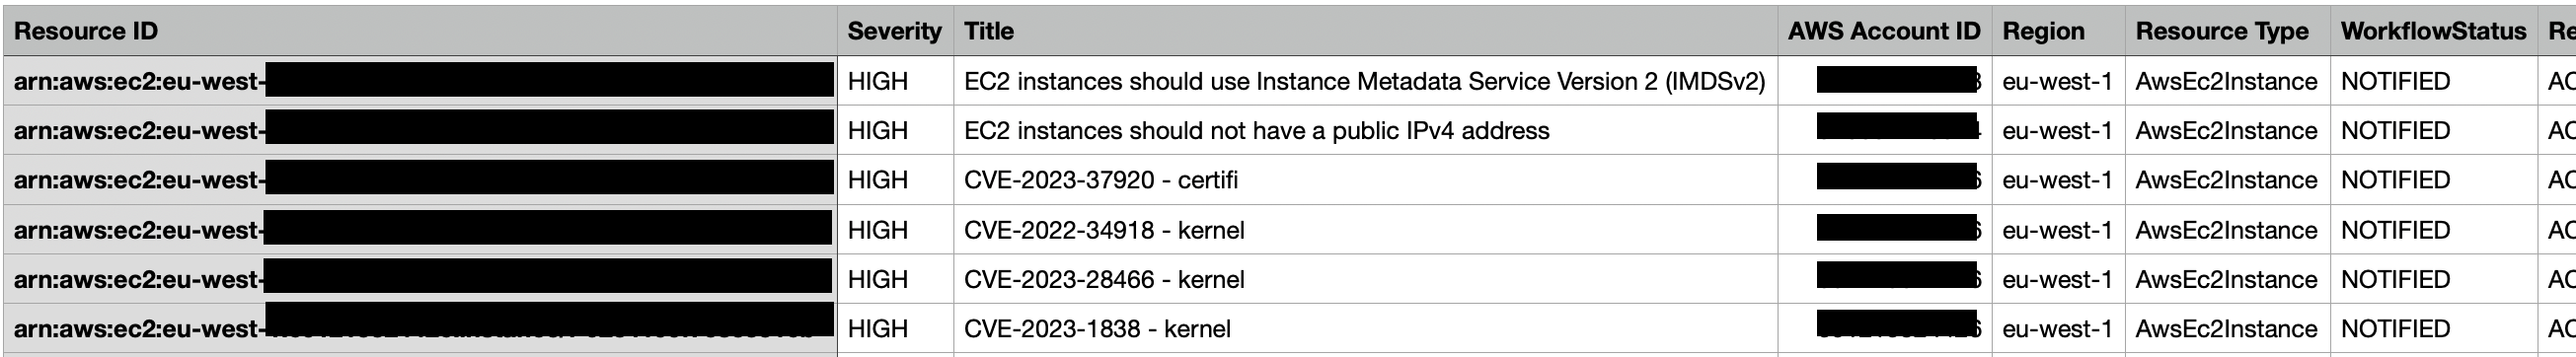 gabrielsoltz/metahub
用于AWS的自动化安全发现增强与影响评估工具。通过资源上下文、关联关系和标签丰富漏洞数据,计算上下文影响评分,实现优先修复。
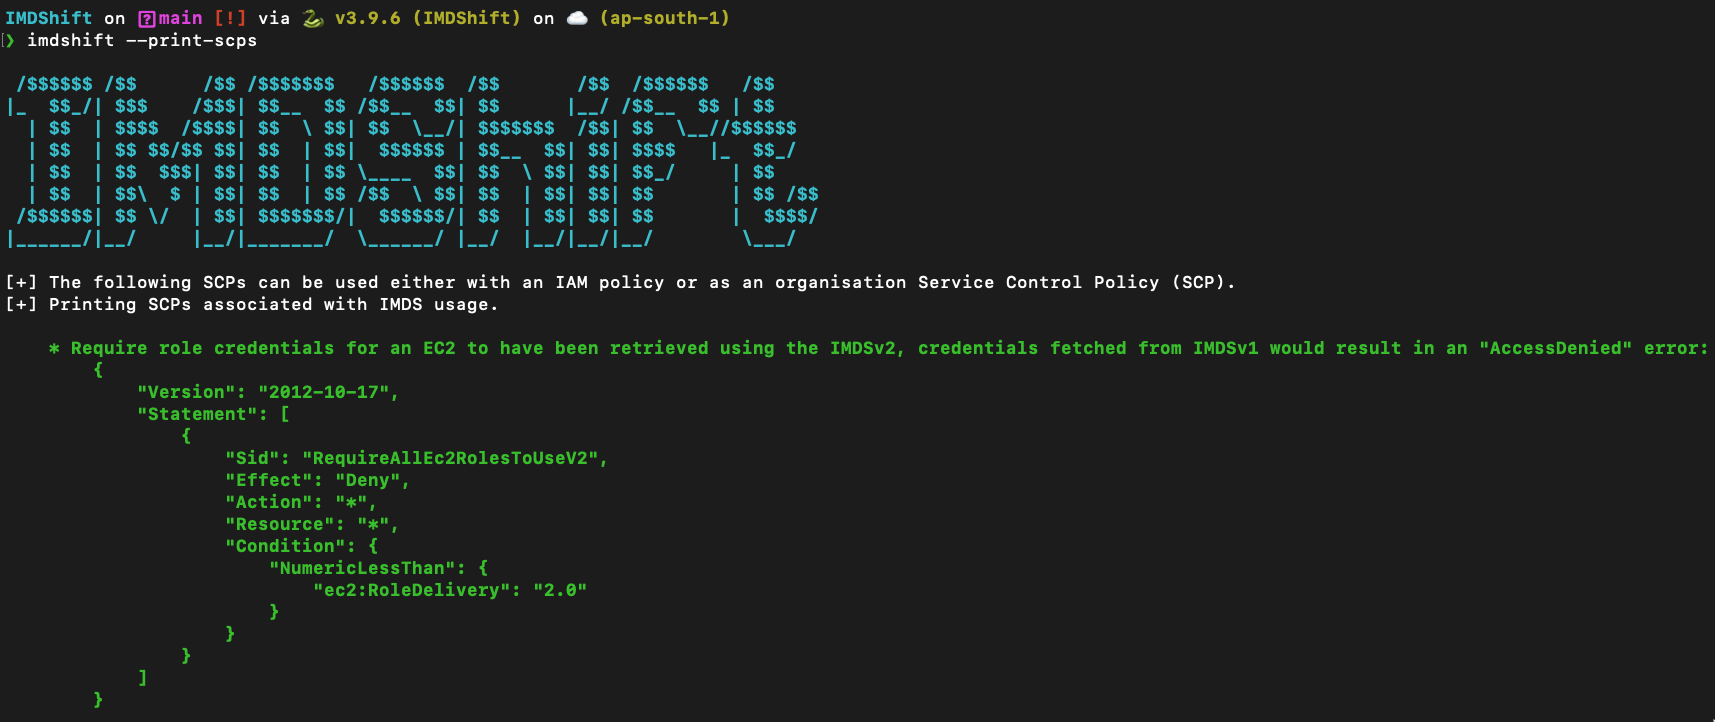 ayushpriya10/imdshift
自动化将AWS工作负载从IMDSv1迁移到IMDSv2以缓解SSRF攻击。检测EC2、ECS、EKS、Lightsail等环境中的IMDSv1使用情况,并提供跳数限制更新和SCP建议。