Kubernetes 原生安全工具包。(文档)



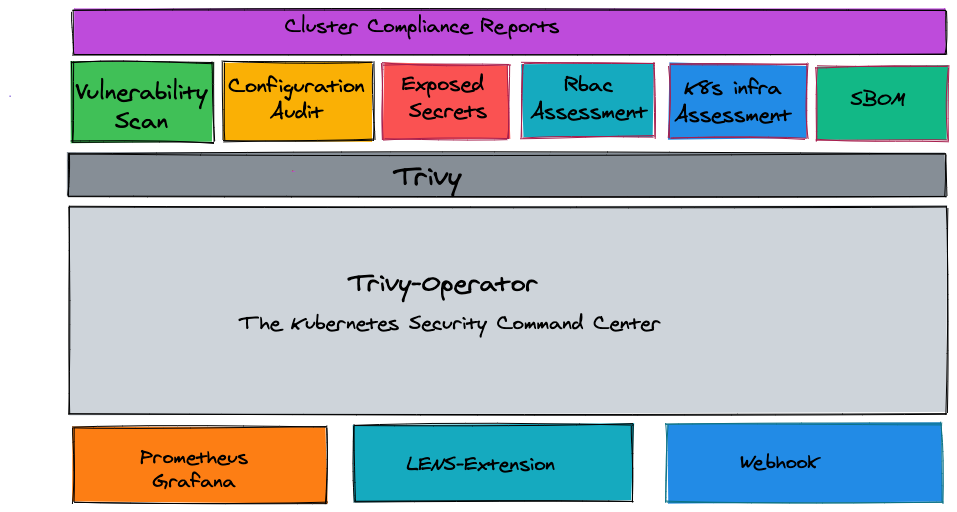
Trivy Operator 利用 Trivy 持续扫描你的 Kubernetes 集群以发现安全问题。扫描结果以安全报告的形式汇总为 Kubernetes [自定义资源定义],可通过 Kubernetes API 访问。Operator 通过监视 Kubernetes 的状态变化并自动触发相应的安全扫描来实现这一点。例如,当创建新的 Pod 时会启动漏洞扫描。
这样,用户就可以以 Kubernetes 原生的方式查找和查看与不同资源相关的风险。
Trivy Operator 自动生成并更新安全报告。这些报告是针对 Kubernetes 集群上的新工作负载和其他变化而生成的,包括以下报告:
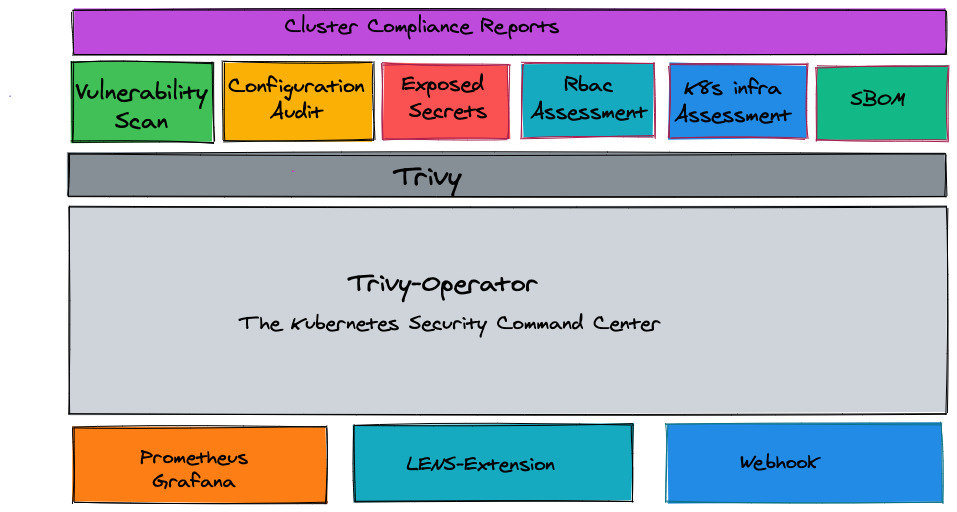
如果你想让我们继续开发和改进 trivy-operator,请给仓库点个 star ⭐!😀
官方[文档]提供了详细的安装、配置、故障排除和快速入门指南。
你可以使用[静态 YAML 清单]安装 Trivy-operator Operator,并按照入门指南了解漏洞和配置审计报告是如何自动生成的。
Trivy Operator 可以通过 Helm Chart 轻松安装。 Helm Chart 可以通过以下两种方式之一下载:
添加 Aqua chart 仓库:
   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update
安装 Helm Chart:
   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
安装 Helm Chart:
   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
这会将 Trivy Helm Chart 安装到 trivy-system 命名空间,并开始触发扫描。
尽管我们努力保持新版本与之前版本的向后兼容性,但该项目仍处于孵化阶段, 一些 API 和[自定义资源定义]可能会发生变化。
在这个早期阶段,我们非常希望听到你对 Trivy-Operator 整体概念的反馈。随着时间的推移,我们希望能看到 集成不同安全工具的贡献,以便用户能够以标准的、 Kubernetes 原生的方式访问安全信息。
Trivy-Operator 是 Aqua Security 的开源项目。
了解我们的[开源工作和项目集]。
加入社区,在 GitHub Discussions 或 Slack 中与我们讨论任何事宜。